Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
kurukshetra — Kurukshetra - إطار عمل لتعليم البرمجة الآمنة من خلال حل المشكلات التفاعلي. | Kitploit

أدوات/GitHubGitHub/a0xnirudh/kurukshetra
تحليل الكودأمن الويبالتعلم والتعليممختبرات وتدريب عملي
GitHuba0xnirudh/kurukshetra

kurukshetra

Kurukshetra - إطار عمل لتعليم البرمجة الآمنة من خلال حل المشكلات التفاعلي.

عرض المستودع
1392249منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

كوروكشيترا   Tweet

كوروكشيترا

Github Release Version Github Release Version License Kurukshetra loves Open source Follow Kurukshetra on Twitter

كوروكشيترا هو إطار ويب تم تطويره بهدف أن يكون أول إطار مفتوح المصدر يوفر أساسًا متينًا لاستضافة تحديات البرمجة الآمنة المعقدة إلى حد معقول، مع الاحتفاظ بالقدرة على تنفيذ كل تحدي بكفاءة وديناميكية بناءً على إدخال المستخدم في بيئة معزولة وآمنة (sandbox).

يتكون كوروكشيترا من مكونين: الإطار الخلفي (backend) المكتوب بلغة PHP، والذي يدير ويستفيد من نظام Docker الأساسي لتوفير الصندوق الرمل الآمن لتنفيذ التحديات، والواجهة الأمامية (frontend)، وهي تطبيق ويب موجه للمستخدم يوفر جميع أدوات التحكم اللازمة، للمسؤول لاستضافة وتعديل التحديات، وللمستخدم لتنفيذ وعرض نتيجة كل إدخال له.

توثيق الأداة المفصل:

https://0daylabs.com/kurukshetra/

التثبيت

المنصات المدعومة

تم اختبار كوروكشيترا على كل من Ubuntu/Debian (توزيعات apt-get) وكذلك على Mac OS. من الناحية المثالية، يجب أن يعمل مع أي توزيعة لينكس مثبت عليها PHP 7.2 و MySQL و Docker (مع تمكين API البعيد).

المتطلبات الأساسية:

هناك عدد قليل من الحزم الضرورية قبل الشروع في التثبيت:

  • عميل Git: sudo apt-get install git
  • PHP 7.2: اقرأ التعليمات حول كيفية التثبيت على ubuntu (بالإضافة إلى php-curl - sudo apt-get install php7.2-curl php7.2-mbstring php7.2-mysql)
  • MySQL: sudo apt-get install mysql-server
  • Docker: اقرأ دليل التثبيت الرسمي (أيضًا: تثبيت ubuntu)
  • تمكين Docker API: اقرأ - How do I enable the remote Docker API
  • أنشئ مجلد /var/config/ بصلاحية الكتابة لمستخدم www-data

التثبيت

التثبيت بسيط مثل نقل الملفات التي تم تنزيلها إلى جذر الويب:

git clone https://github.com/a0xnirudh/kurukshetra.git
cd kurukshetra
cp -r * /var/www/html/
chmod 755 -R /var/www/html
  • انقل جميع الملفات إلى جذر الويب (الذي عادة ما يكون /var/www/html): cp -r kurukshetra/* /var/www/html
  • أعط الصلاحيات المناسبة للملفات المنقولة: chmod 755 -R /var/www/html/
  • أعط صلاحية الكتابة لدليل challenges/uploads لمستخدم www-data (انظر uploads/README.md).
  • زر http://localhost أو http://127.0.0.1 للانتقال إلى التثبيت (سيتم إعادة التوجيه تلقائيًا إلى /installation/).
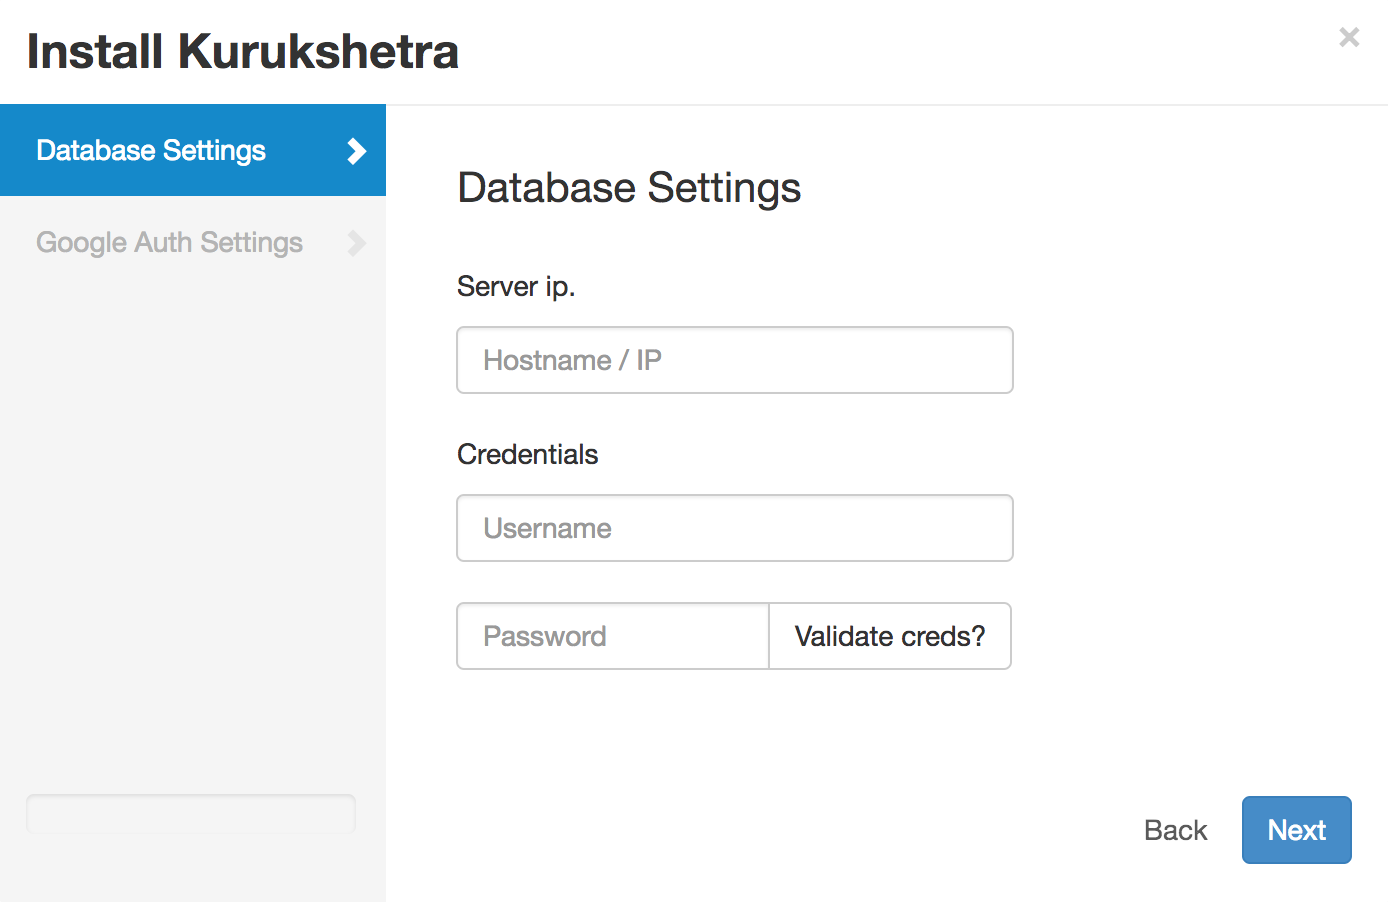
  • أدخل بيانات اعتماد MySQL DB (يجب أن يكون للمستخدم صلاحية إنشاء قاعدة بيانات) وانقر على "تحقق" لمعرفة ما إذا كانت بيانات الاعتماد صحيحة.
  • أدخل Client ID و Client secret الخاص بـ Google OAuth وتأكد من أن عنوان URL لإعادة التوجيه مضبوط على المسار http://your-domain.com/login/index.php

تكوين Docker

يستخدم كوروكشيترا واجهات برمجة تطبيقات Docker لتشغيل الكود المقدم من المستخدم. يلزم إجراء تكوين لمرة واحدة قبل أن نتمكن من استخدام واجهات برمجة تطبيقات Docker على النحو التالي:

  • سحب صورة Docker: docker pull phusion/baseimage:latest
  • الانتقال إلى دليل التثبيت: cd installation/optional/
  • بناء صورة kurukshetra من ملف Dockerfile: docker build -t kurukshetra .

بدلاً من ذلك، يمكنك ببساطة تشغيل python install.py من داخل الدليل installation/optional والذي سيقوم بتثبيت Docker (إذا لم يكن مثبتًا بالفعل) وسيقوم بتكوين صورة Docker الخاصة بكوروكشيترا تلقائيًا.

خريطة الطريق

فيما يلي بعض الأفكار التي لدينا في الاعتبار للمضي قدمًا مع كوروكشيترا. إذا كانت لديك أي أفكار/طلبات ميزات غير مدرجة أدناه، فلا تتردد في فتح issue في github.
  • دعم المزيد من اللغات بما في ذلك على سبيل المثال لا الحصر JAVA و NodeJs و Ruby on Rails.
  • كتابة المزيد من التحديات جنبًا إلى جنب مع اختبارات الوحدة لتغطية جميع نقاط الضعف العشر الأولى في OWASP.
  • تحويل الإطار بأكمله إلى لعبة من خلال إدخال لوحة نتائج بناءً على نقاط حل التحديات (النقاط المحددة مسبقًا متاحة بالفعل للتحديات بناءً على الصعوبات).

لقطات الشاشة

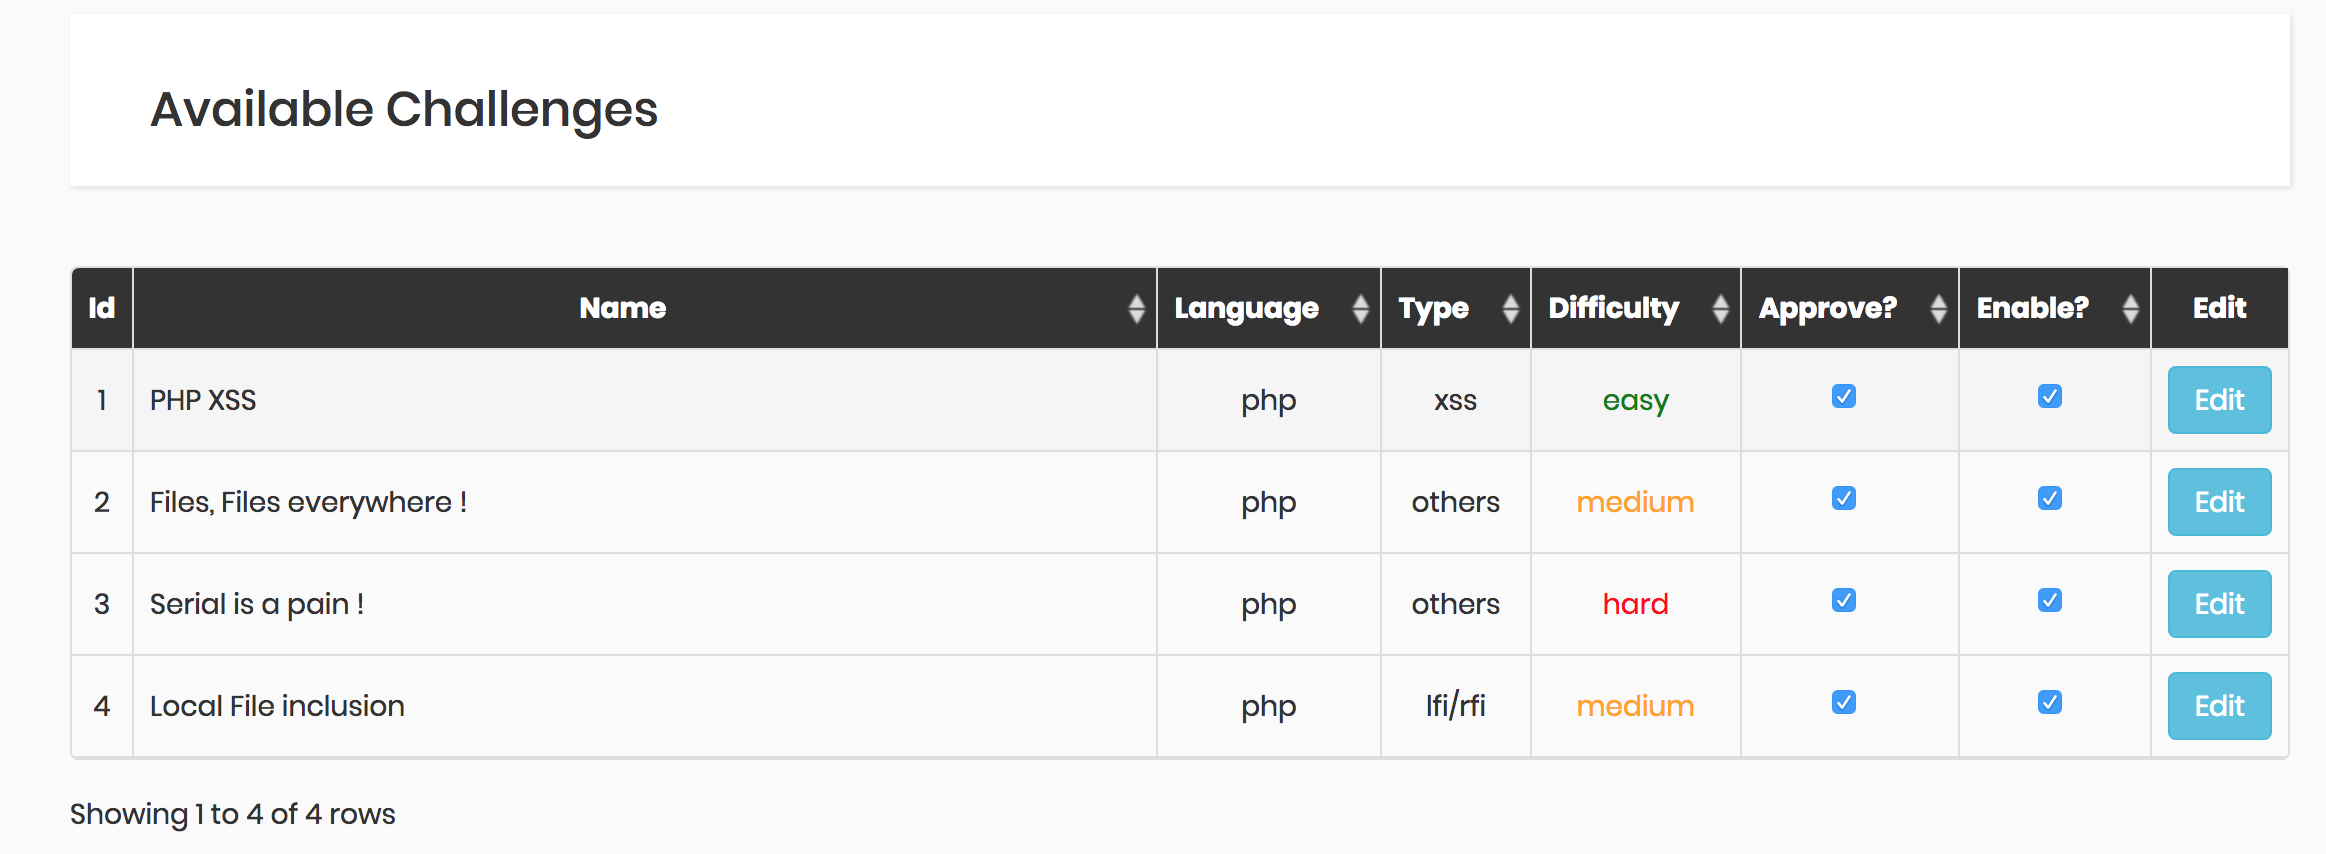
  1. صفحة قائمة التحديات:

كوروكشيترا

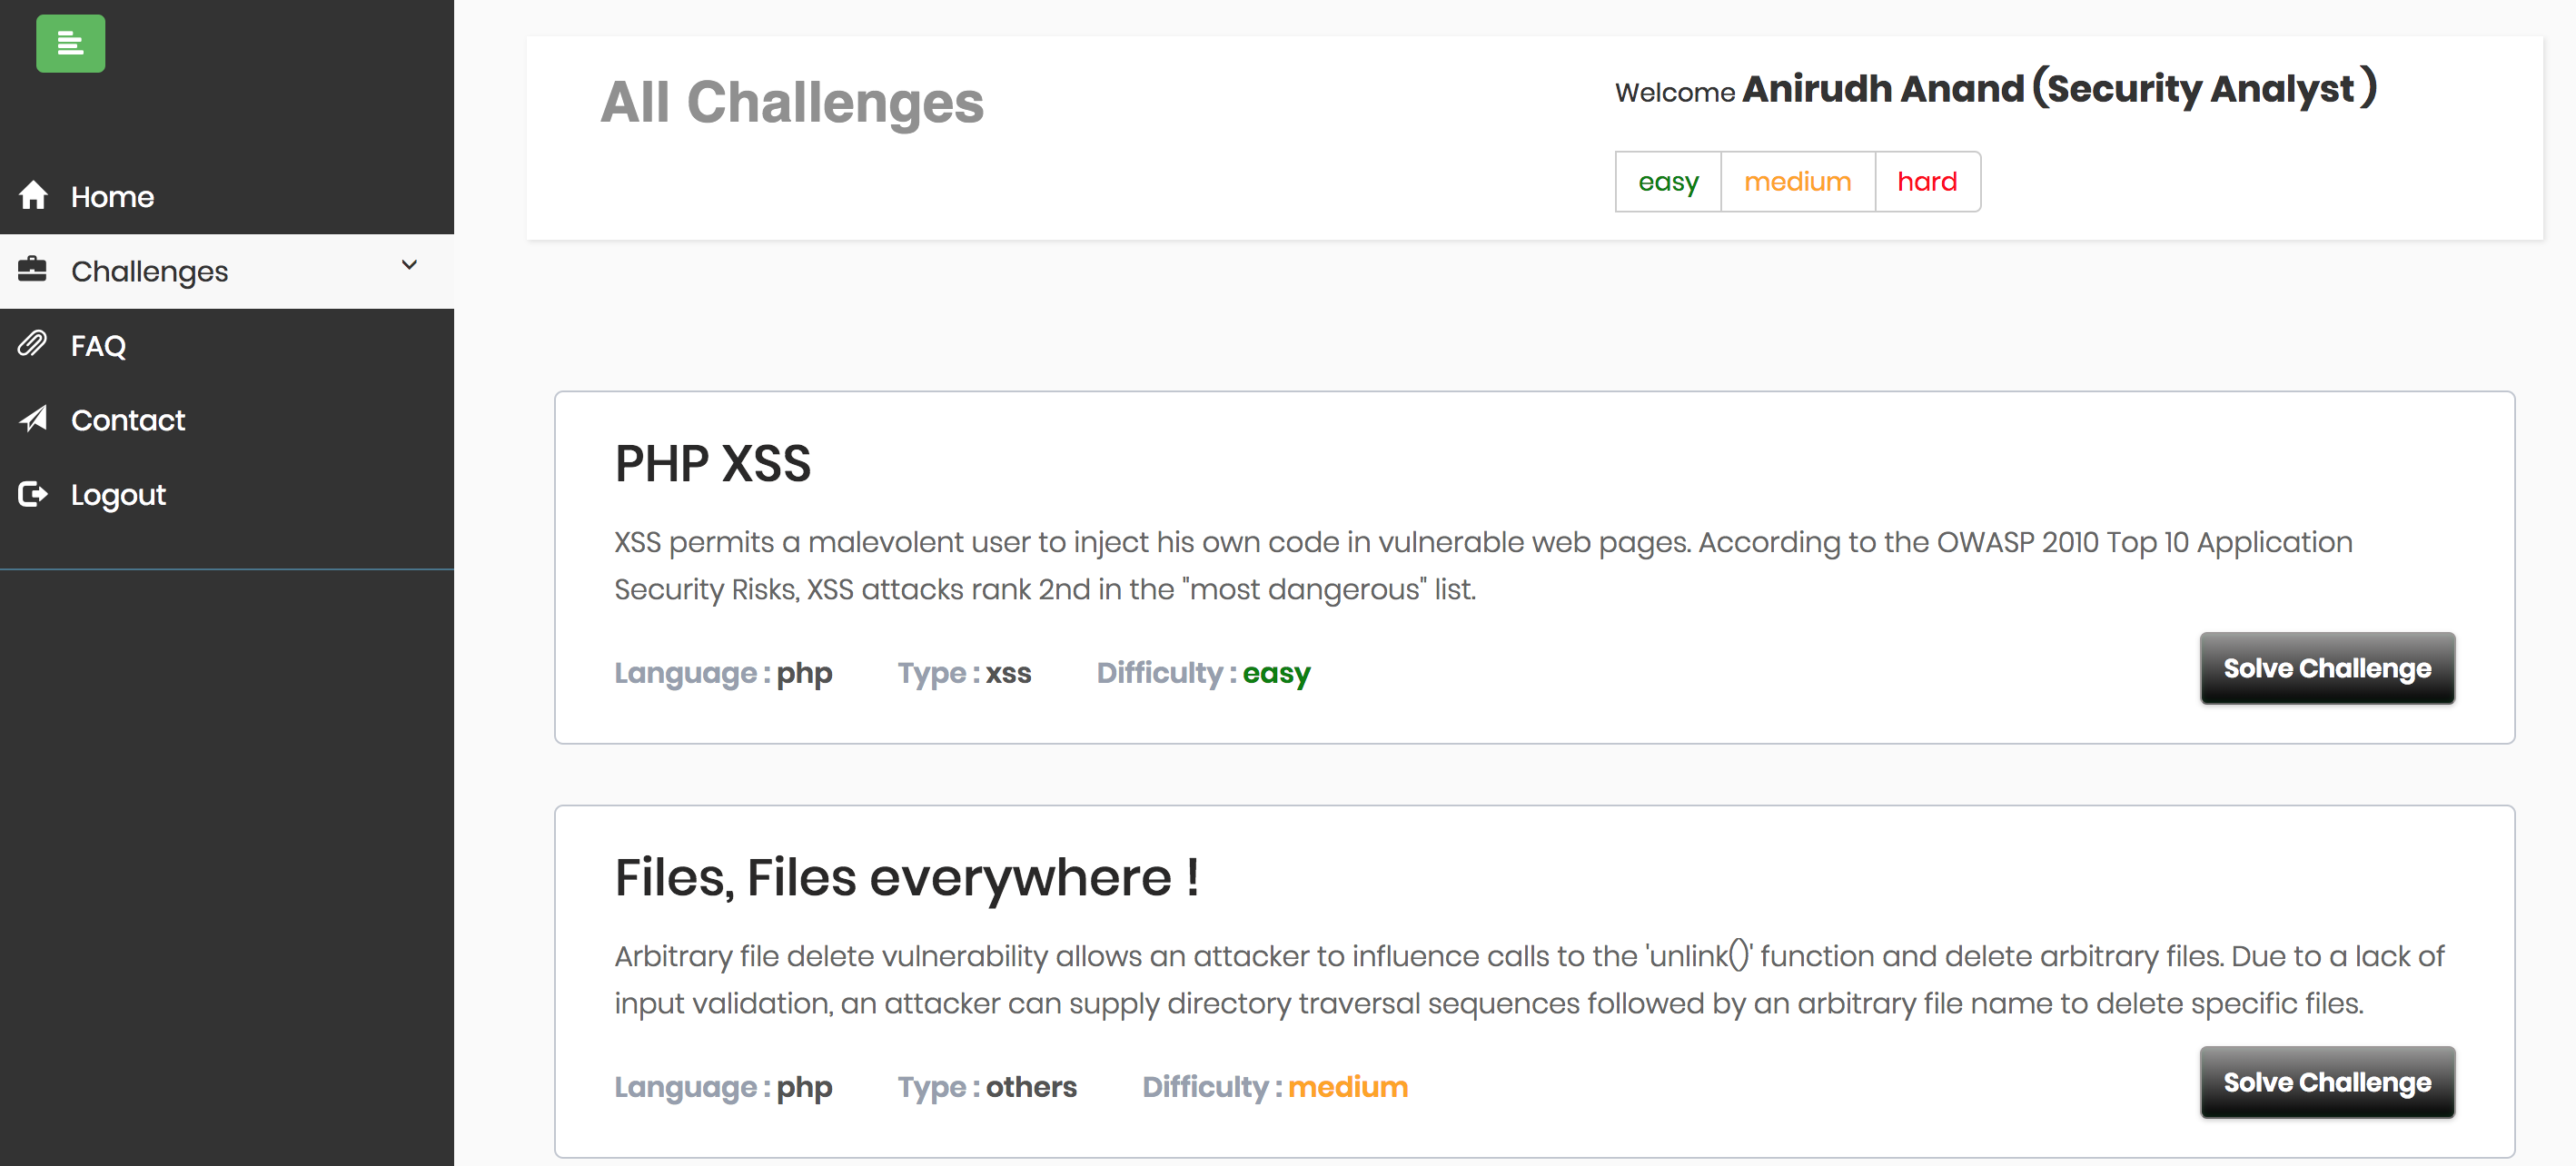
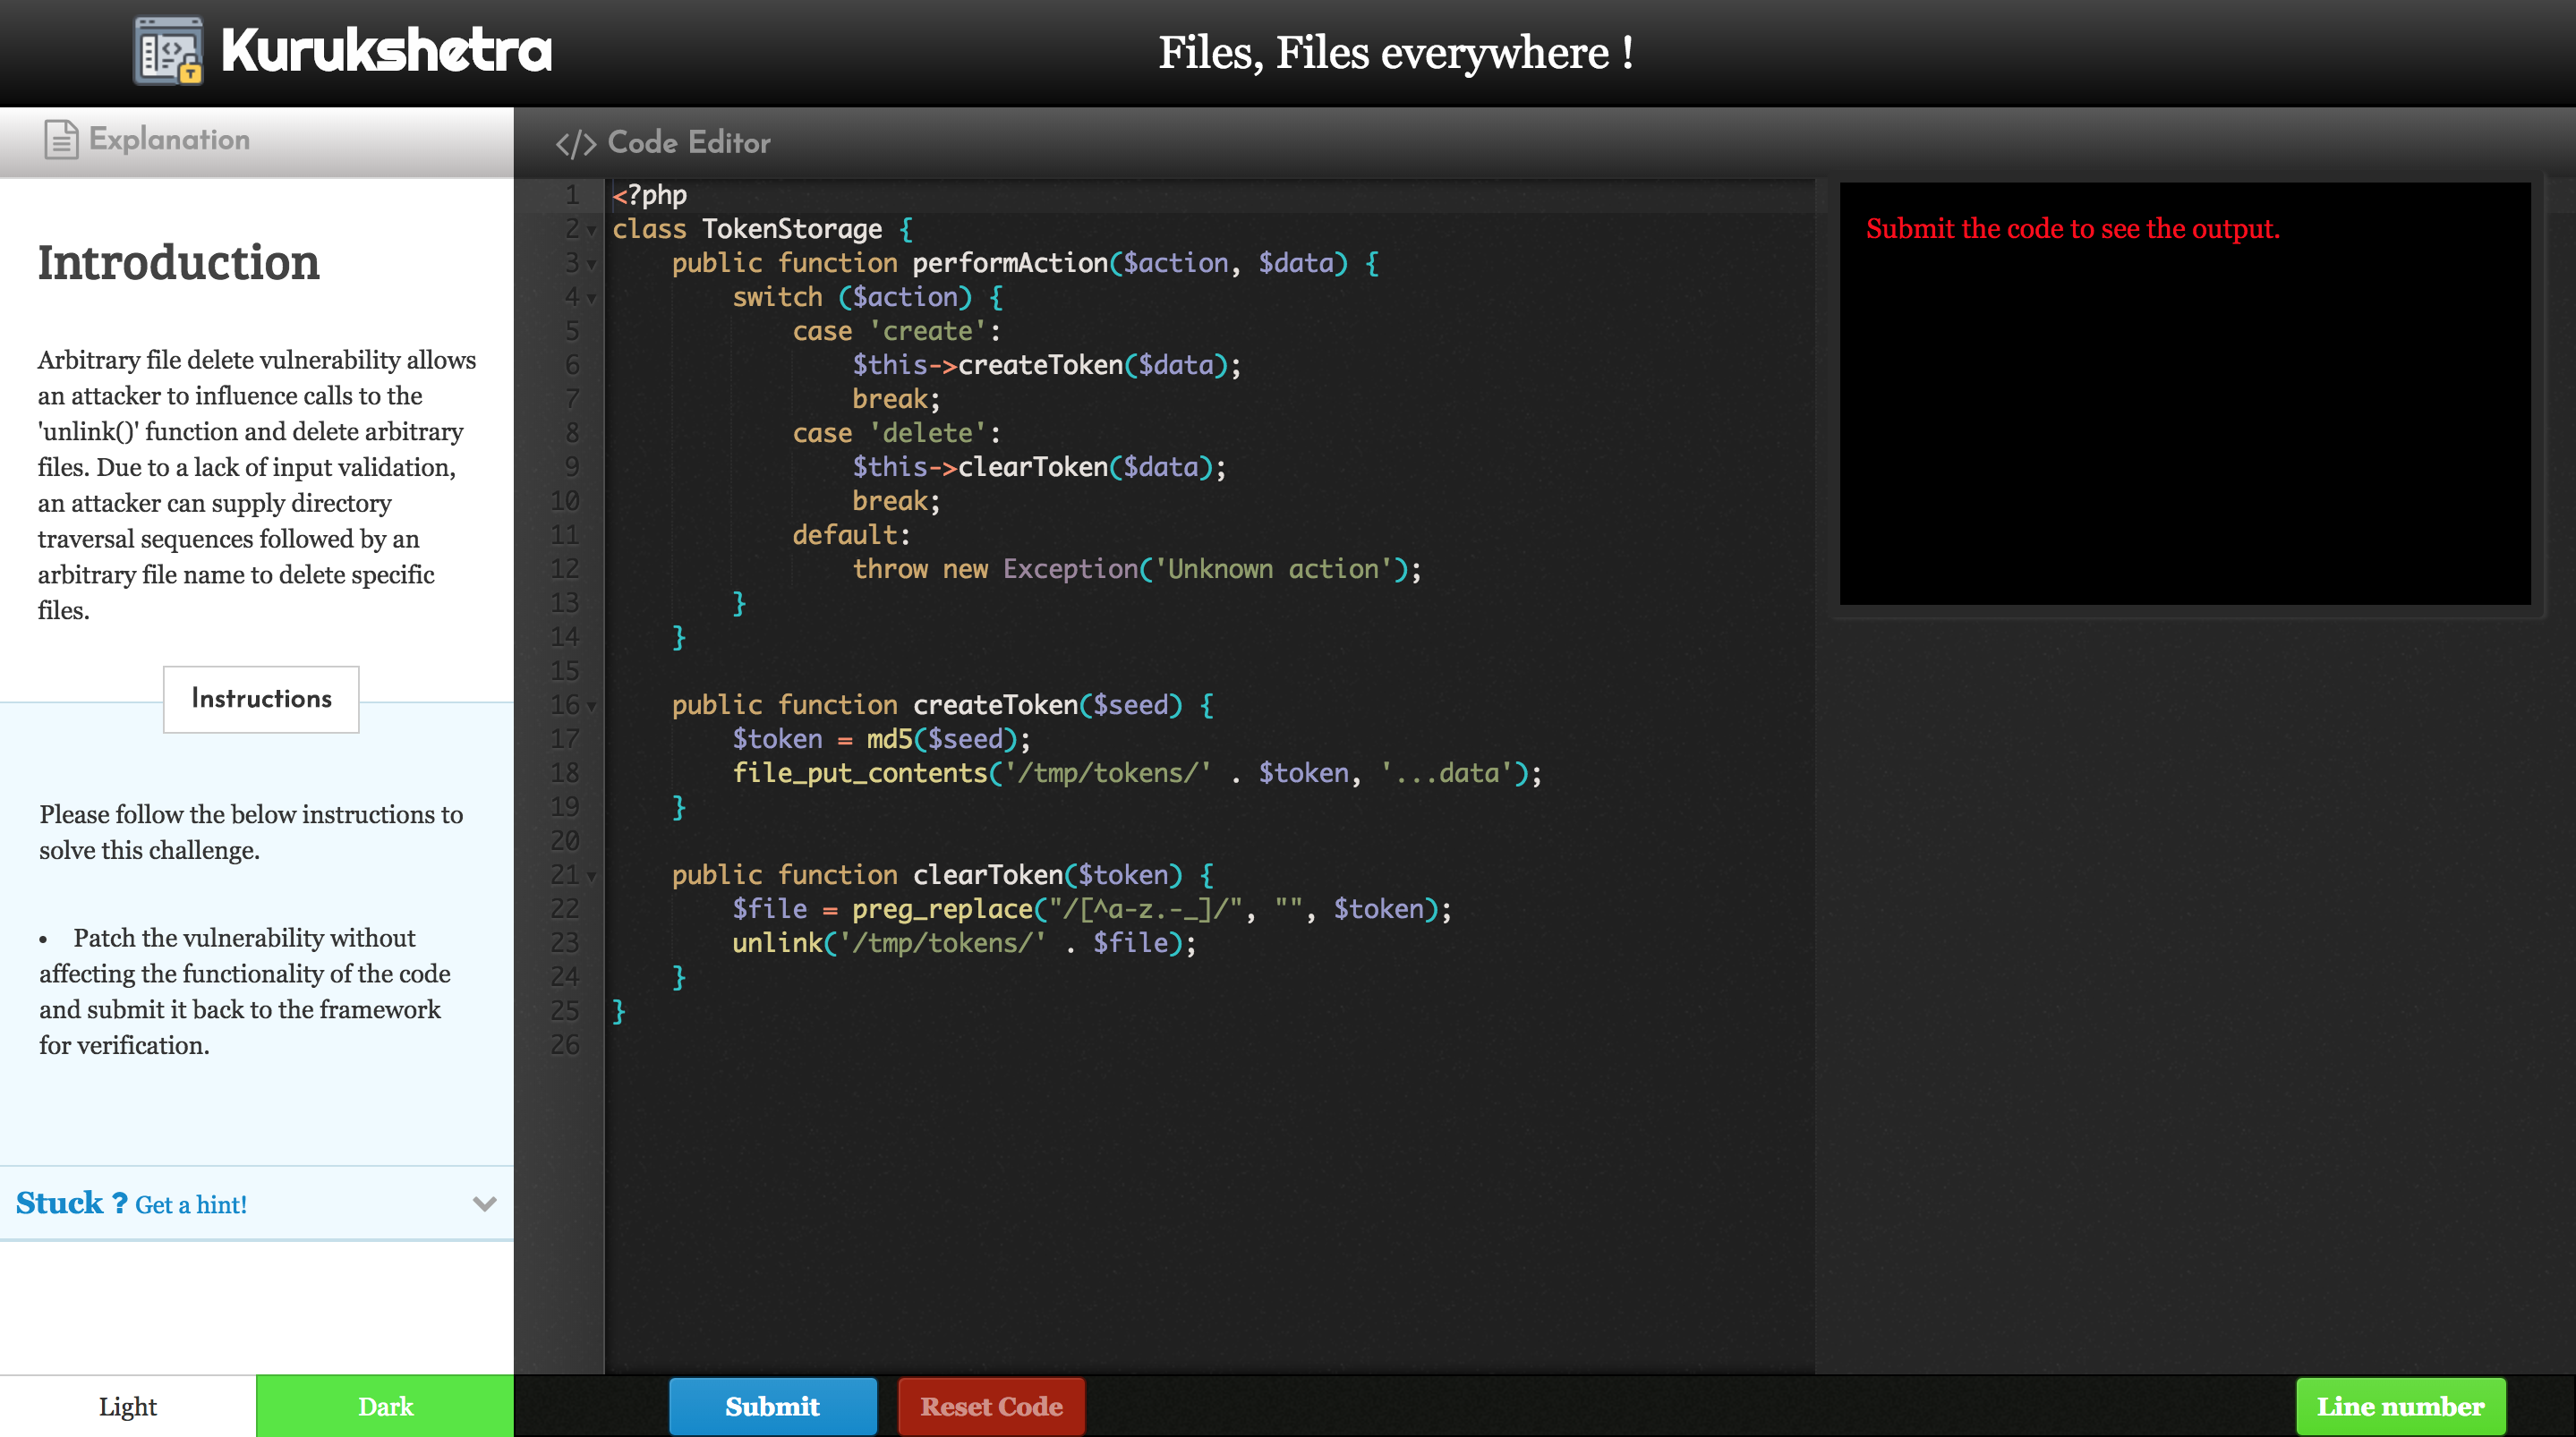
  1. صفحة حل التحديات:

كوروكشيترا

  1. بوابة المسؤول (الإحصائيات):

كوروكشيترا

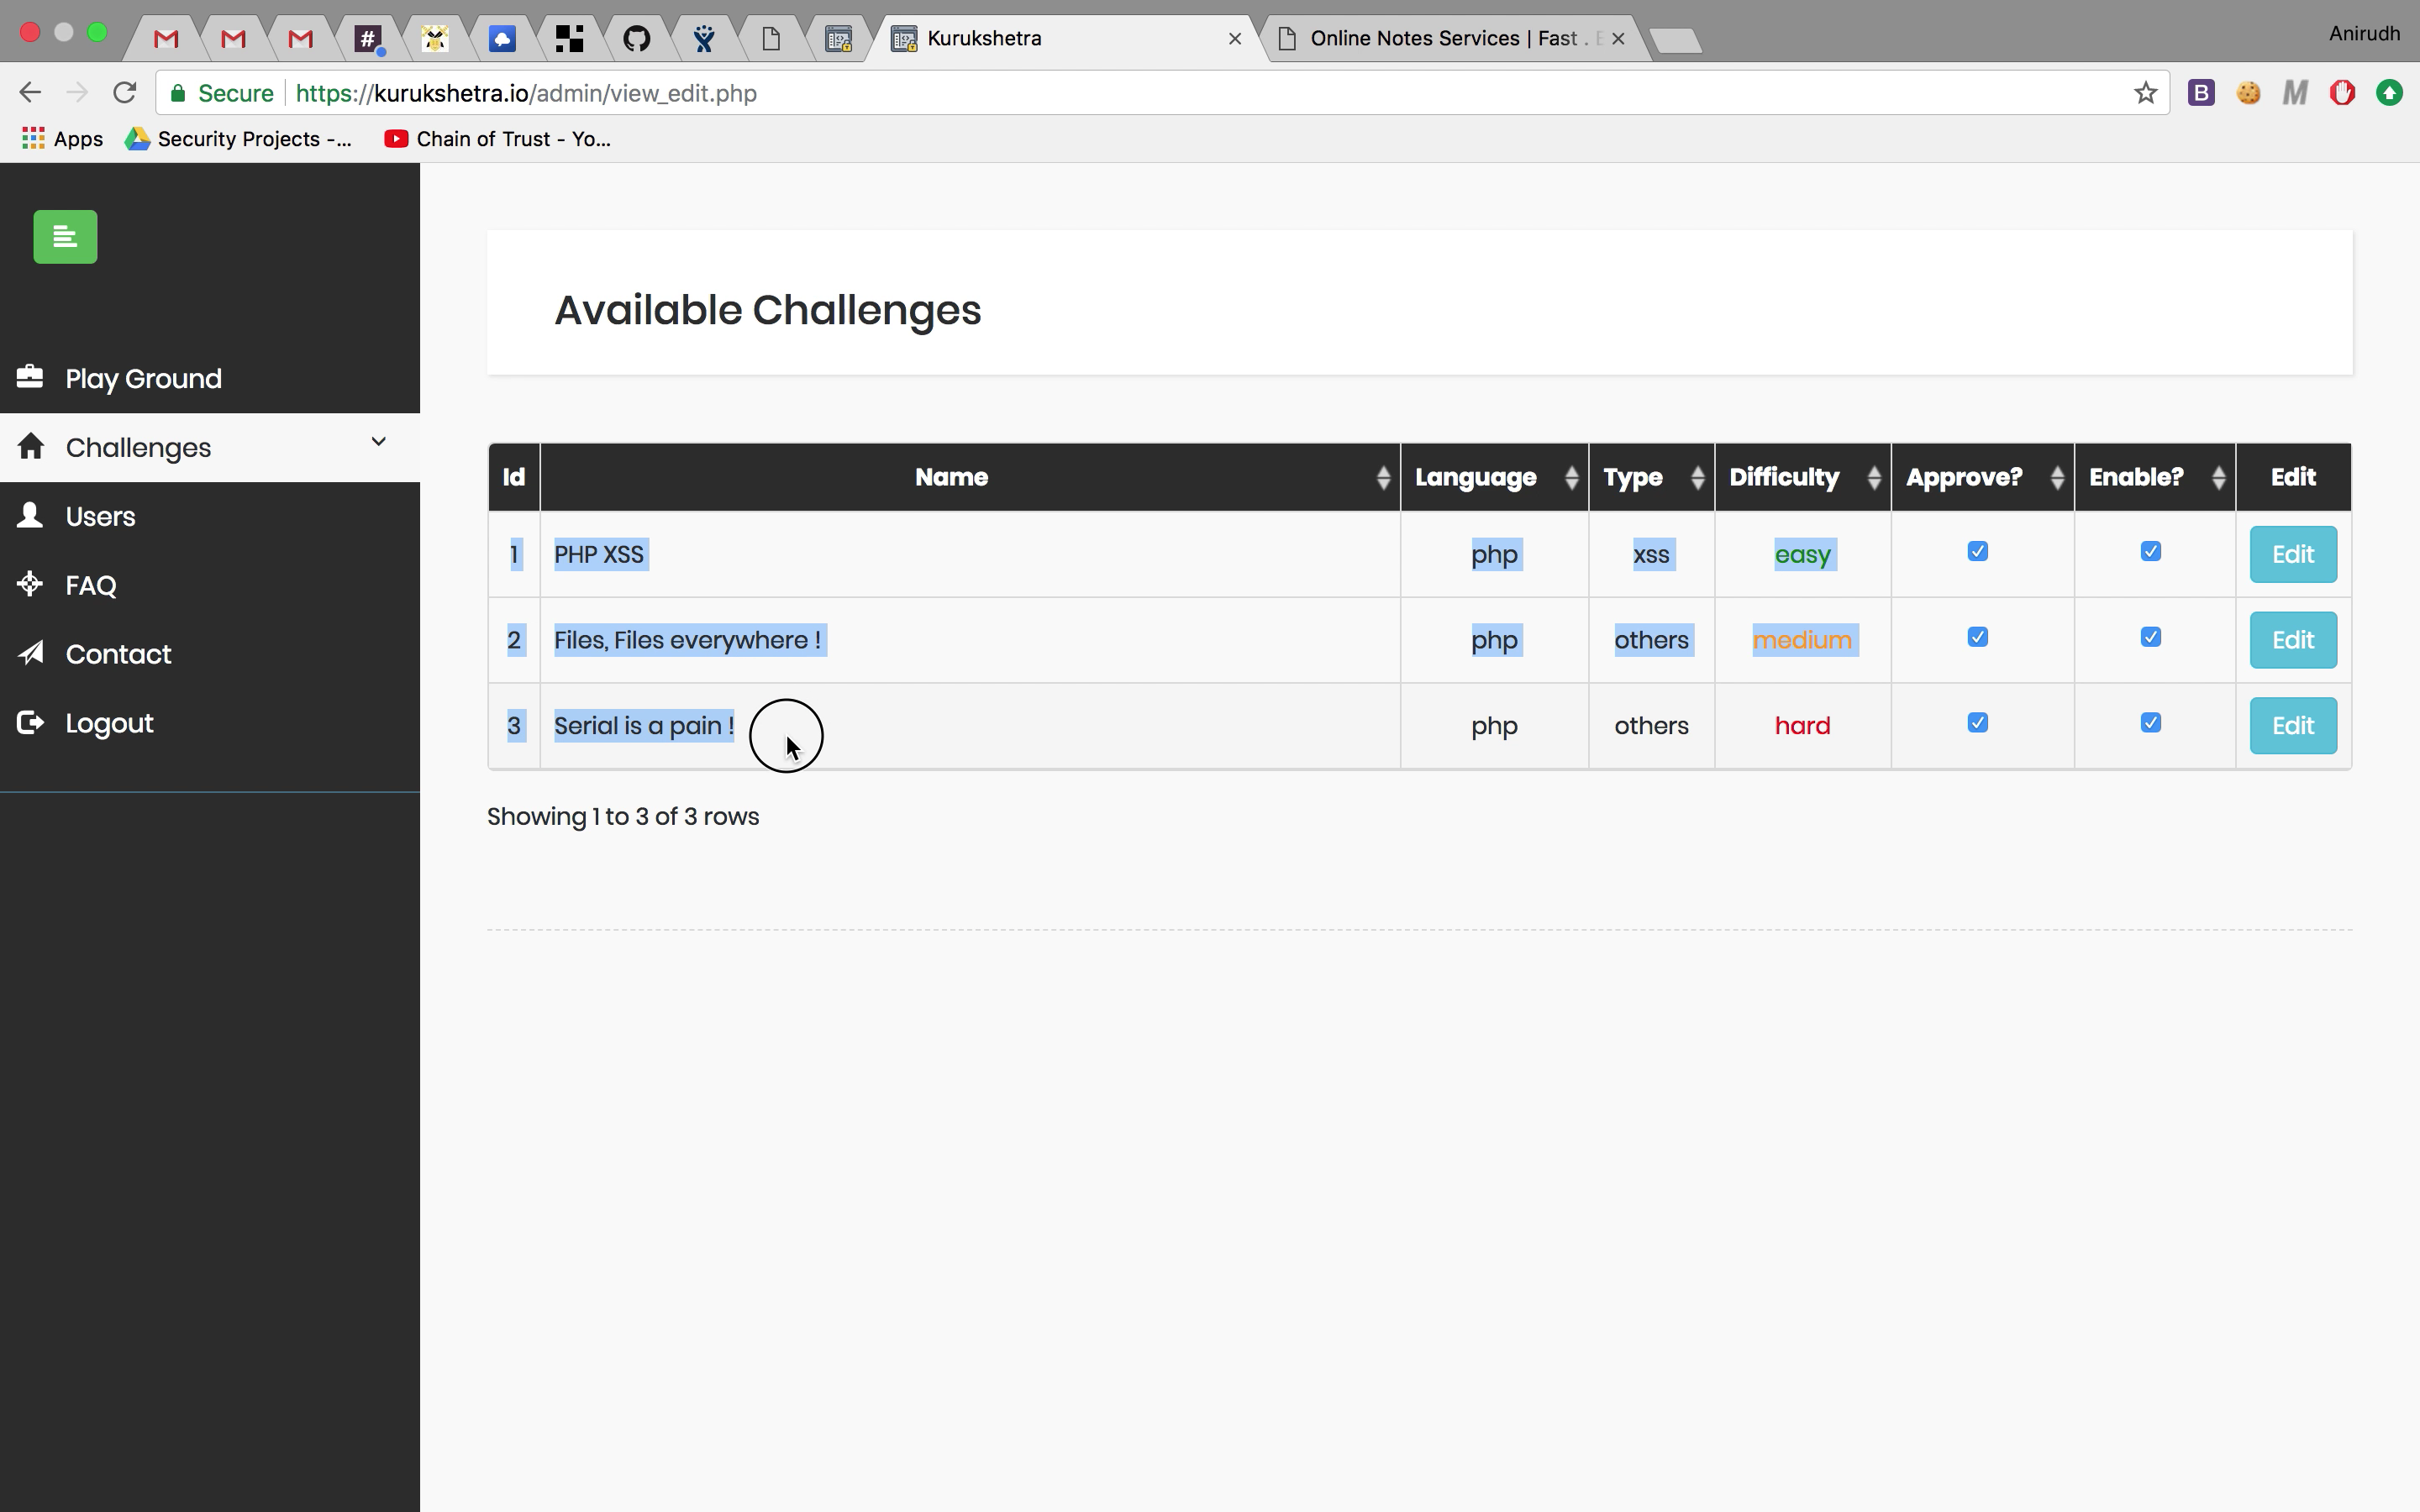
  1. تعديل/إضافة التحديات من قبل المسؤول:

كوروكشيترا

فيديو توضيحي (وظائف المسؤول)

وظائف المسؤول في كوروكشيترا

المساهمون

أشخاص رائعون بنوا هذا المشروع:

المطورون الرئيسيون:

أنيرود أناند (@a0xnirudh)
موهان ك. ك. (@MohanKallepalli)

مساهمو المشروع:

أرجون تي يو (@arjunkikz)
دورجا سابرامانيان (@0xdug)
أنكور بهارغافا (@_AnkurB)
براجال كولكارني (@prajalkulkarni)


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →