
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 mitchellkrogza/nginx-ultimate-bad-bot-blocker
Nginx Block Bad Bots, Spam Referrer Blocker, Vulnerability Scanners, User-Agents, Malware, Adware, Ransomware, Malicious Sites, with anti-DDOS,…
 frohoff/ysoserial
أداة إثبات مفهوم لتوليد الحمولات التي تستغل إلغاء تسلسل كائنات Java غير الآمن.
 ffffffff0x/1earn
إطار المعرفة الأمنية الذي يحتفظ به فريق ffffffff0x، يشمل المحتوى على سبيل المثال لا الحصر: أمن الويب، أمن التحكم الصناعي، التحقق الجنائي، الاستجابة…
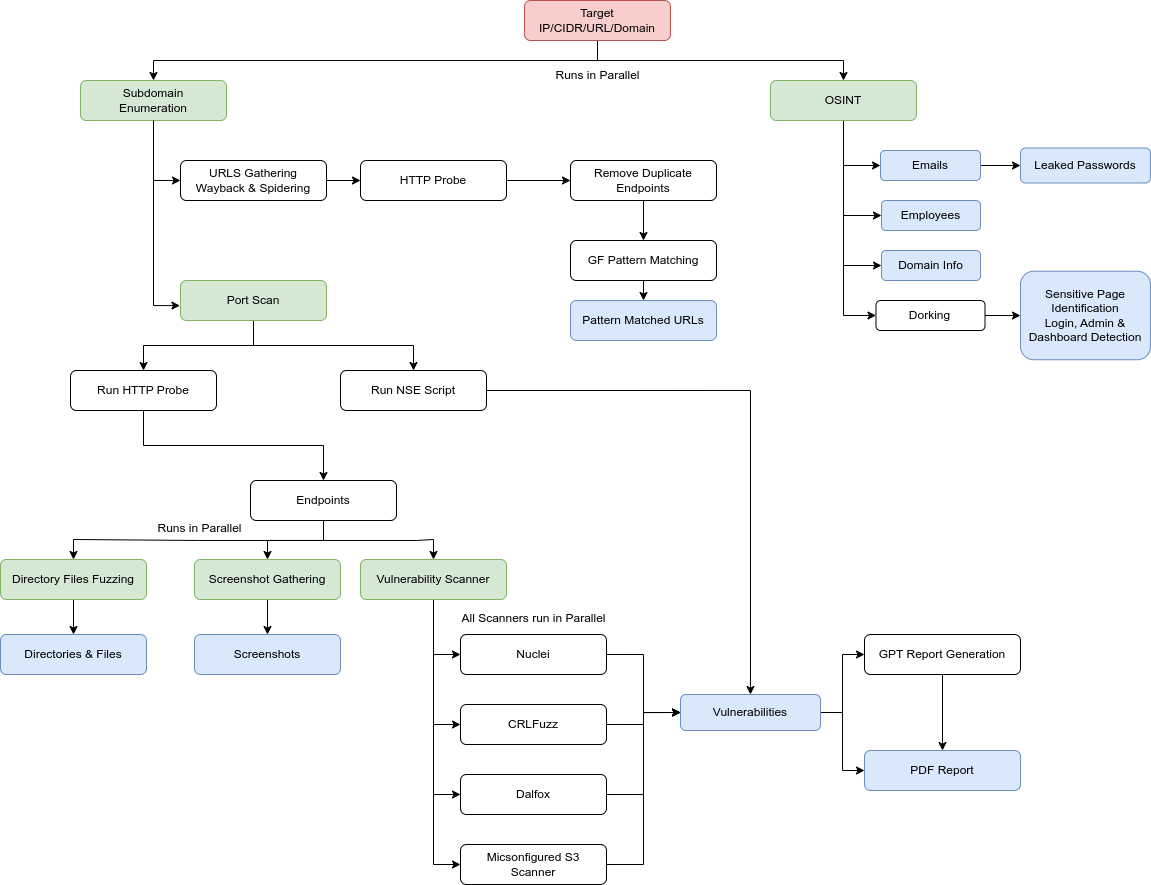 yogeshojha/rengine
reNgine هو إطار عمل استطلاع آلي لتطبيقات الويب يركز على عملية استطلاع مبسطة وقابلة للتكوين بدرجة عالية عبر المحركات، وربط وتنظيم بيانات الاستطلاع،…
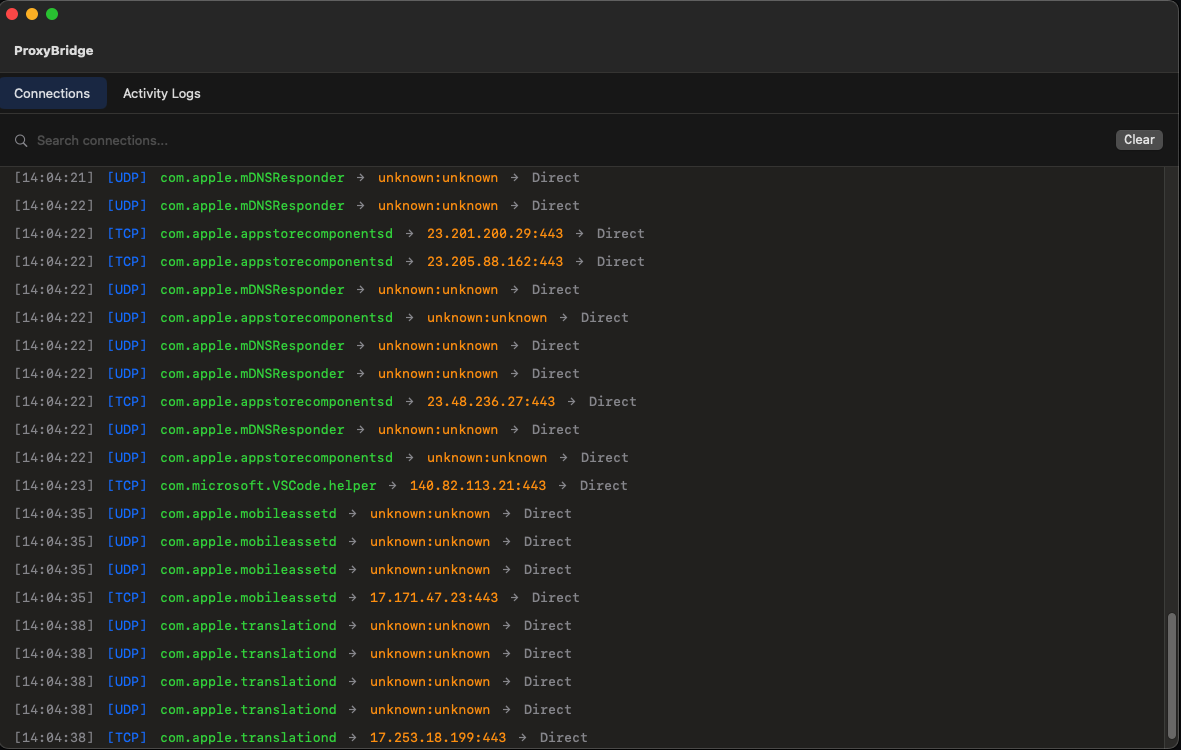 interceptsuite/proxybridge
إجبار أي تطبيق Windows/MacOS/Linux على توجيه حركة TCP وUDP عبر Proxy
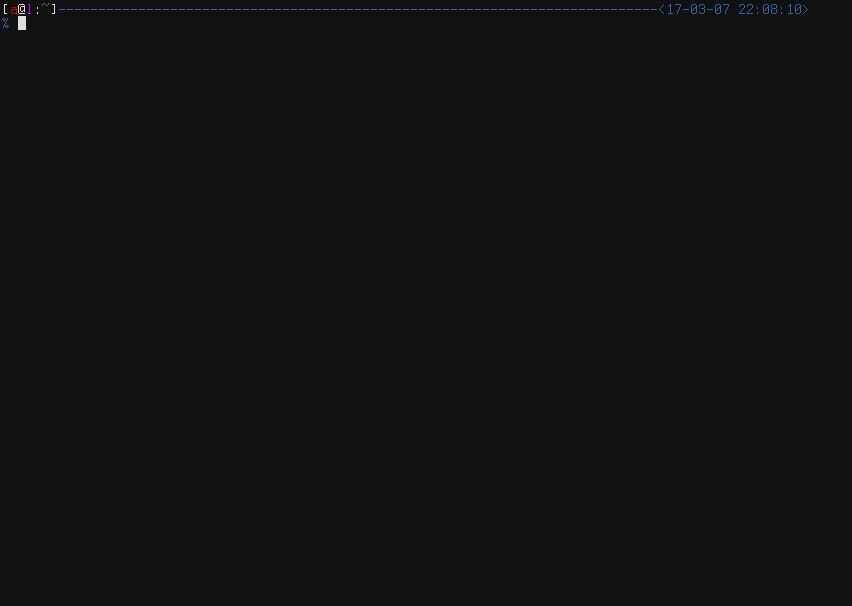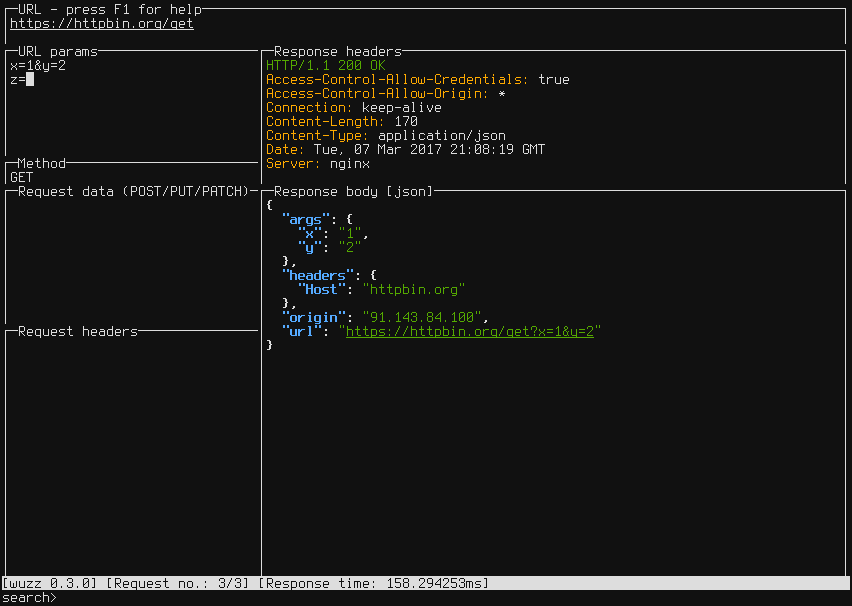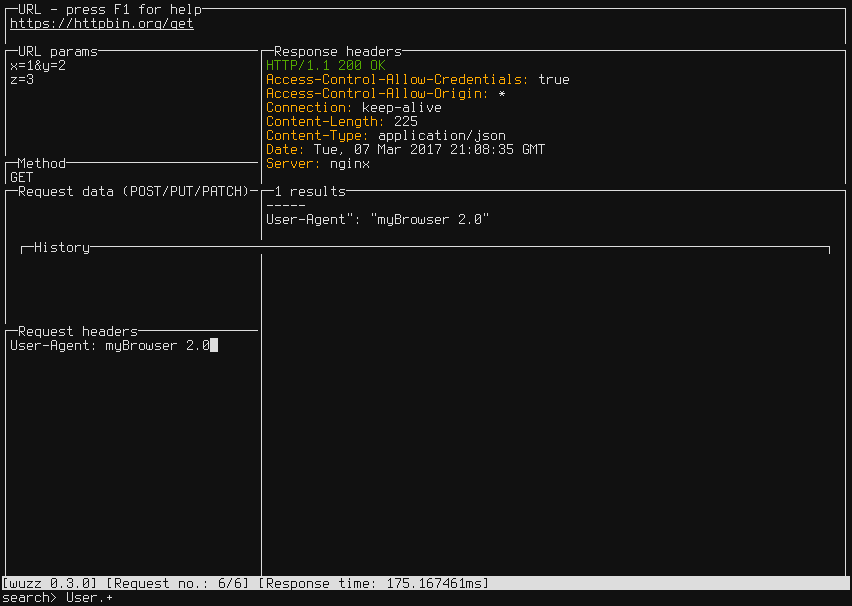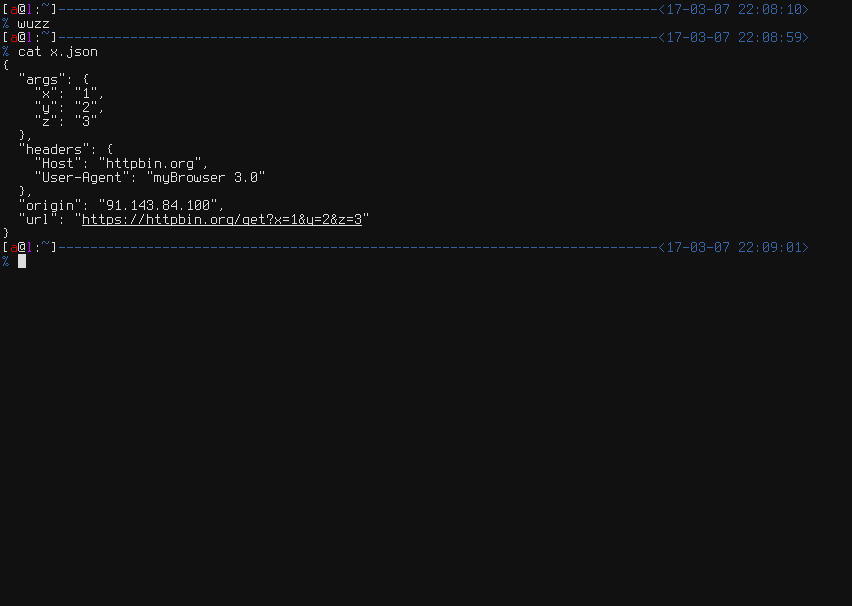 asciimoo/wuzz
أداة سطر أوامر تفاعلية لفحص HTTP
 lirantal/awesome-nodejs-security
دليل منظم لأدوات أمان Node.js، محللات ثابتة، ماسحات ثغرات، وموارد تعليمية تغطي OWASP Top 10، أمن سلسلة التوريد، وممارسات البرمجة الآمنة.
 0dayctf/reverse-shell-generator
مولّد شل عكسية مستضافة مع الكثير من الوظائف. -- (رائع لـ CTFs)
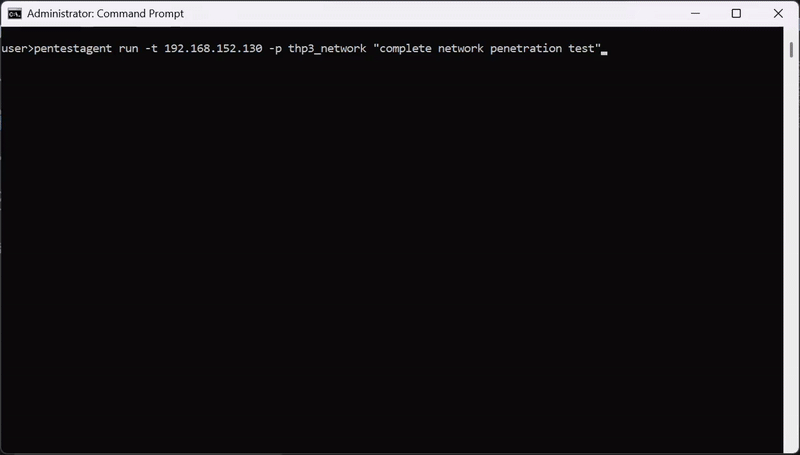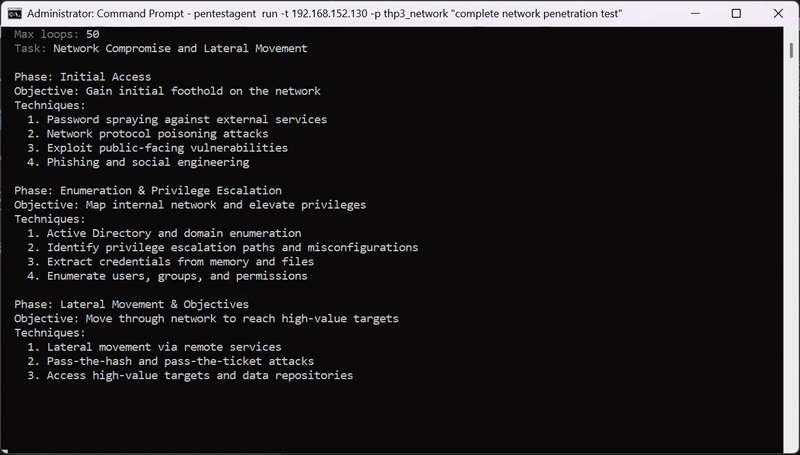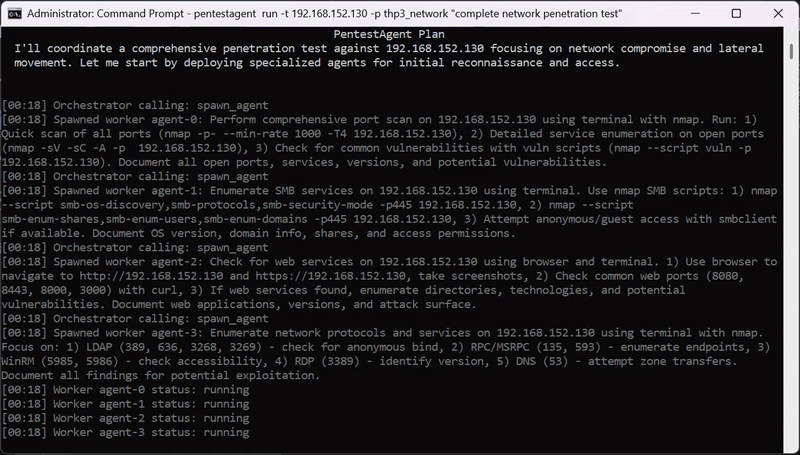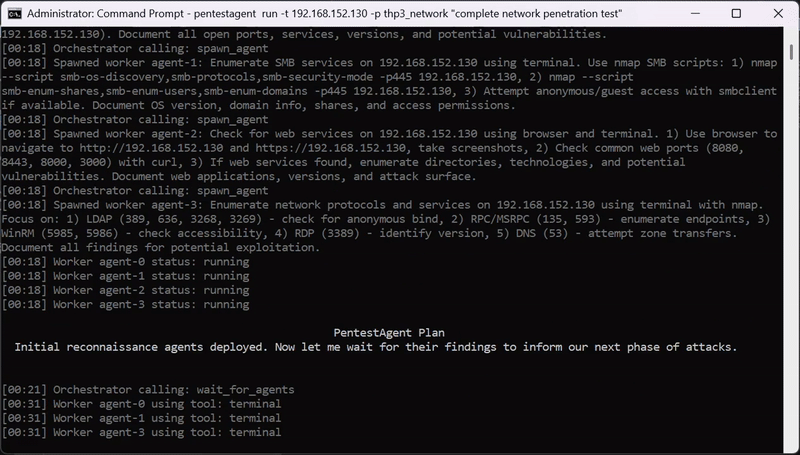 gh05tcrew/pentestagent
إطار عمل وكيل ذكاء اصطناعي لاختبار الأمان في الصندوق الأسود، مع تنسيق متعدد الوكلاء ذاتي التشغيل، وأدوات اختبار اختراق مدمجة، وتكامل MCP لسير عمل…
 lc/gau
جلب عناوين URL المعروفة من AlienVault's Open Threat Exchange وThe Wayback Machine وCommon Crawl.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 pomerium/pomerium
وكيل عكسي مدرك للهوية يوفّر وصولاً بمبدأ الثقة المعدومة (Zero Trust) إلى التطبيقات والخدمات الداخلية عبر سياسة مدركة للسياق، وتحقّق مستمر، وبدون VPN.
 swisskyrepo/ssrfmap
أداة آليّة لاختبار واستغلال SSRF
 elementalsouls/claude-bughunter
حزمة مهارات Claude Code لصيد الثغرات والعمل الميداني للفريق الأحمر الخارجي - 82 مهارة، 15 أمر شرطة مائلة، 681 نمطًا من التقارير المُفصح عنها تم…
 zan8in/afrog
أداة أمنية لـ Bug Bounty واختبار الاختراق وتمارين الفريق الأحمر.
 trustedsec/unicorn
Unicorn هي أداة بسيطة لاستخدام هجوم تخفيض مستوى PowerShell وحقن شيل كود مباشرة في الذاكرة. استنادًا إلى هجمات PowerShell لماثيو غرايبر وتقنية تجاوز…








