 asciimoo/wuzz
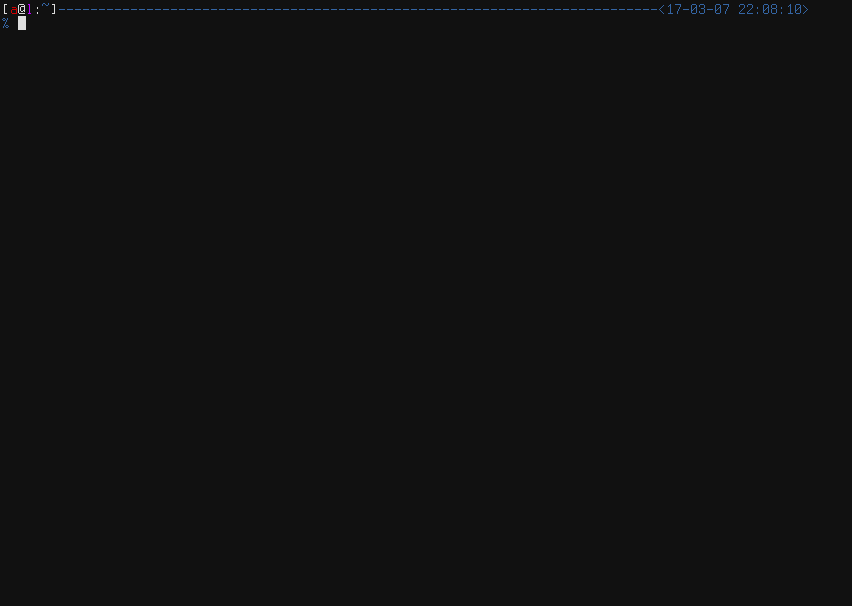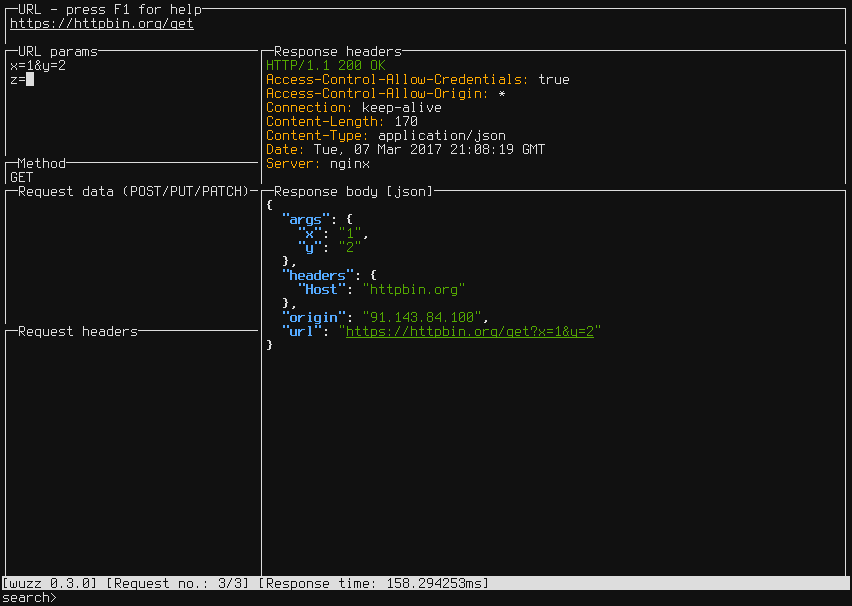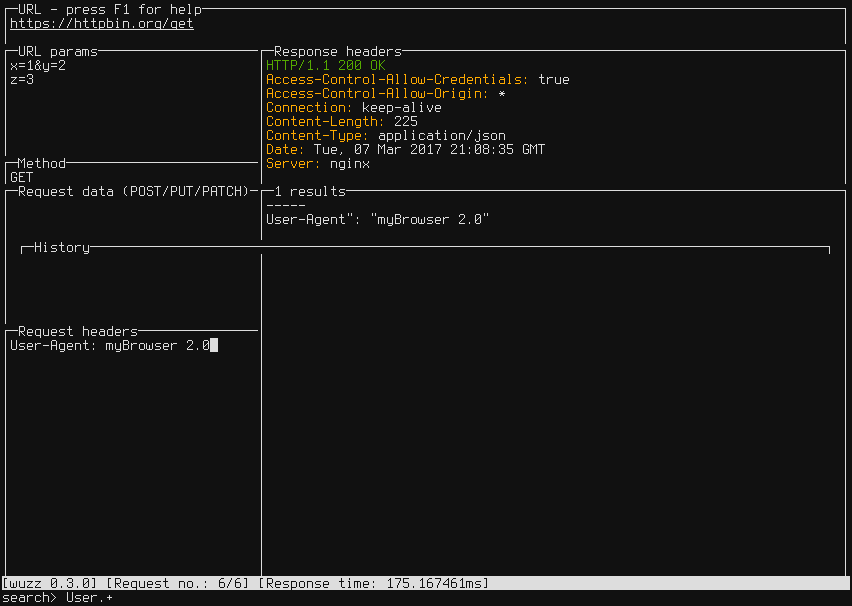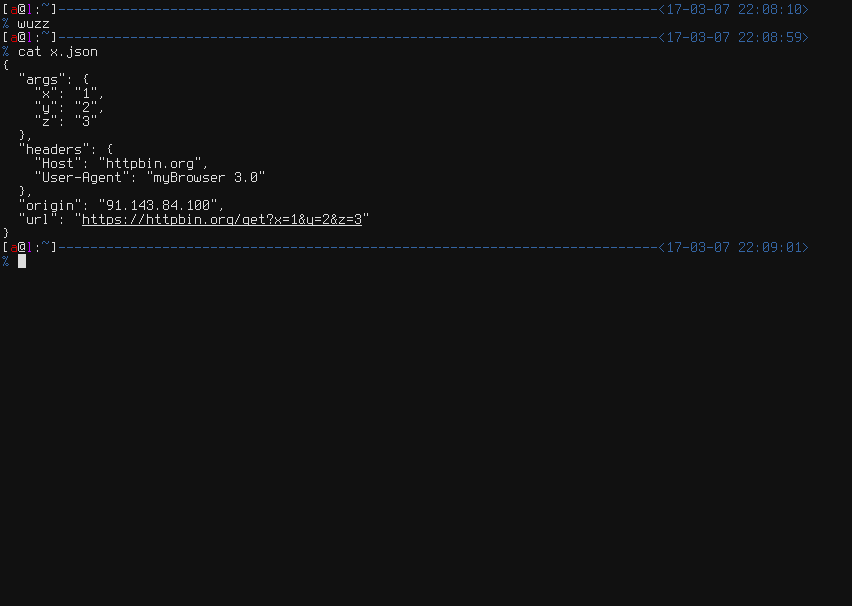
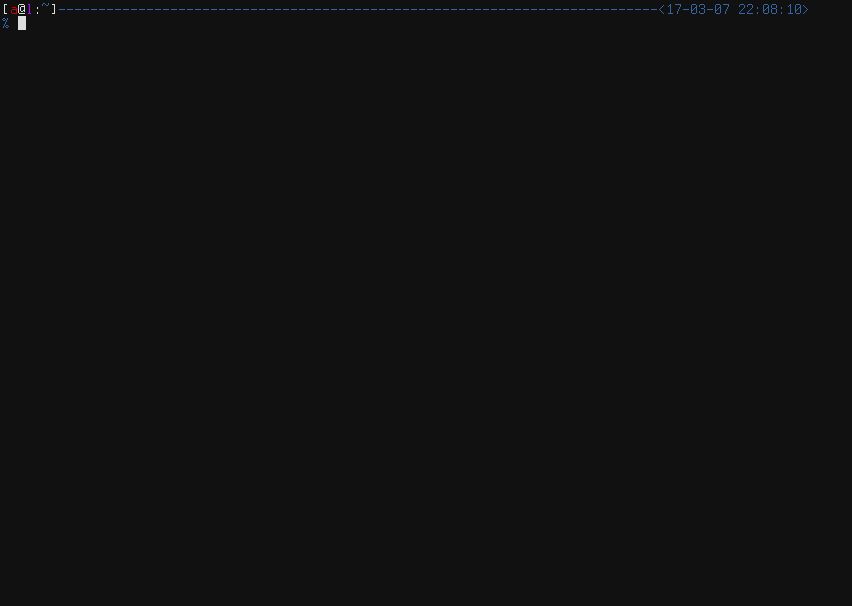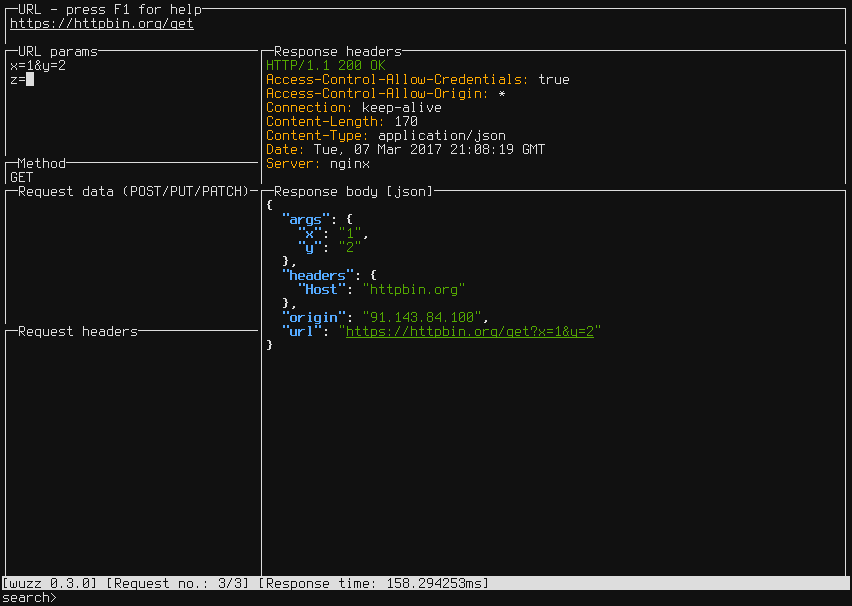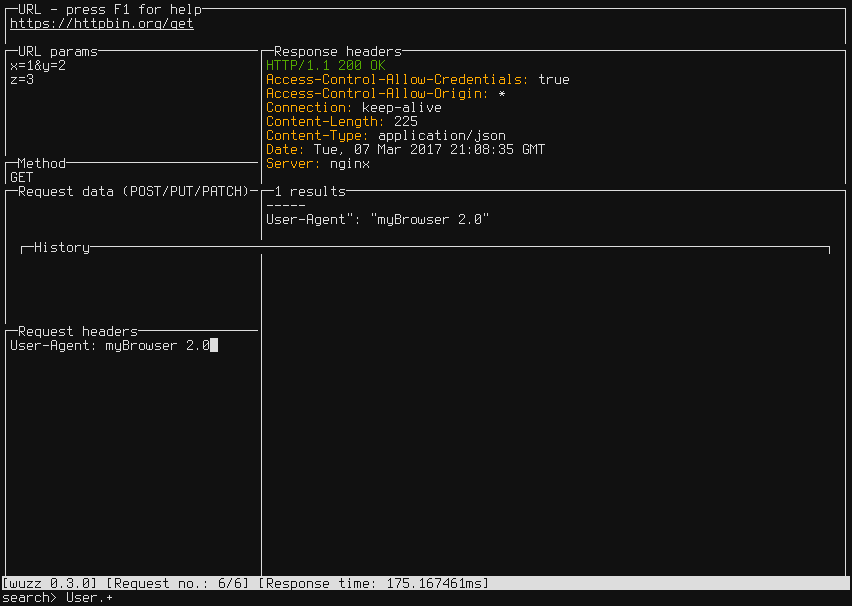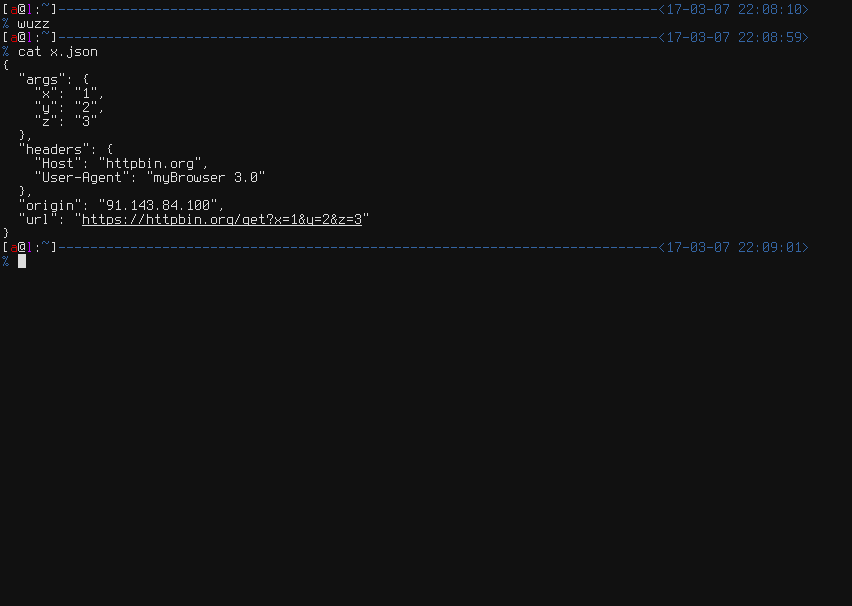
أداة سطر أوامر تفاعلية لفحص HTTP

أداة سطر أوامر تفاعلية لفحص HTTP.
وسائط سطر أوامر Wuzz مشابهة لوسائط cURL، لذا يمكن استخدامه لفحص/تعديل الطلبات المنسوخة من أداة فحص الشبكة في المتصفح باستخدام ميزة "copy as cURL".
$ go get github.com/asciimoo/wuzz
$ "$GOPATH/bin/wuzz" --help
ملاحظة: يتطلب golang >= 1.10.
تتوفر أيضًا الإصدارات الثنائية.
$ apt install wuzz
$ apk add wuzz
$ scoop bucket add main
$ scoop install main/wuzz
$ x env use wuzz
$ nix-shell -p wuzz
يمكن تجاوز الإعدادات الافتراضية في ملف إعدادات.
الموقع الافتراضي هو "$XDG_CONFIG_HOME/wuzz/config.toml"على لينكس
و~/.wuzz/config.toml على المنصات الأخرى.
يمكن استخدام المفتاحين -c/--config لتحميل ملف إعدادات من موقع مخصص.
انظر مثال على الإعدادات لمزيد من التفاصيل.
| اختصار المفاتيح | الوصف |
|---|---|
| F1 | عرض المساعدة |
| Ctrl+R | إرسال الطلب |
| Ret | إرسال الطلب (فقط من عرض URL) |
| Ctrl+S | حفظ الاستجابة |
| Ctrl+E | حفظ الطلب |
| Ctrl+F | تحميل الطلب |
| Ctrl+C | خروج |
| Ctrl+K, Shift+Tab | العرض السابق |
| Ctlr+J, Tab | العرض التالي |
| Ctlr+T | تبديل البحث حسب السياق |
| Ctrl+L | إعادة تعيين جميع التبويبات إلى الوضع الافتراضي |
| Alt+H | إظهار/إخفاء السجل |
| Down | تحريك لأسفل سطرًا واحدًا في العرض |
| Up | تحريك لأعلى سطرًا واحدًا في العرض |
| Page down | تحريك لأسفل صفحة واحدة في العرض |
| Page up | تحريك لأعلى صفحة واحدة في العرض |
| F2 | الانتقال إلى URL |
| F3 | الانتقال إلى معاملات الاستعلام |
| F4 | الانتقال إلى طريقة HTTP |
| F5 | الانتقال إلى نص الطلب |
| F6 | الانتقال إلى الترويسات |
| F7 | الانتقال إلى البحث |
| F8 | الانتقال إلى ترويسات الاستجابة |
| F9 | الانتقال إلى نص الاستجابة |
| F11 | وضع تقييد عمليات إعادة التوجيه |
يقبل Wuzz التعبيرات النمطية افتراضيًا لتصفية نص الاستجابة. يمكن تبديل صيغة الاستعلام المخصصة بالضغط على Ctrl+T. تدعم الصيغ التالية صيغة بحث حسب السياق:
| تنسيق الاستجابة | صيغة الاستعلام |
|---|---|
| HTML | https://github.com/PuerkitoBio/goquery |
| JSON | https://github.com/tidwall/gjson |
أخطاء أو اقتراحات؟ تفضل بزيارة متتبع المشكلات
أو انضم إلى #wuzz على freenode






