
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit
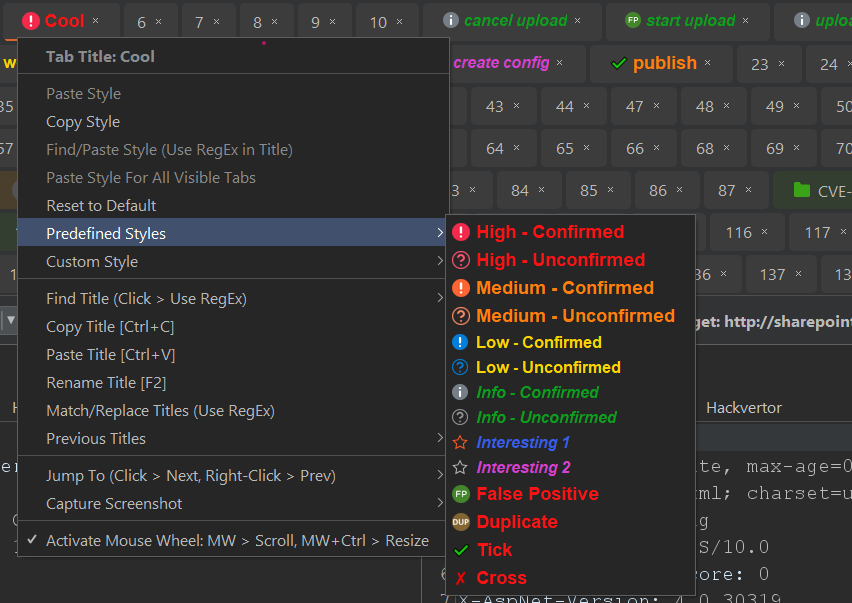
 irsdl/burpsuitesharpenerex
تعمل هذه الإضافة على تحسين Burp Suite من خلال إضافة العديد من ميزات واجهة المستخدم والميزات الوظيفية، مما يجعلها أكثر سهولة في الاستخدام.
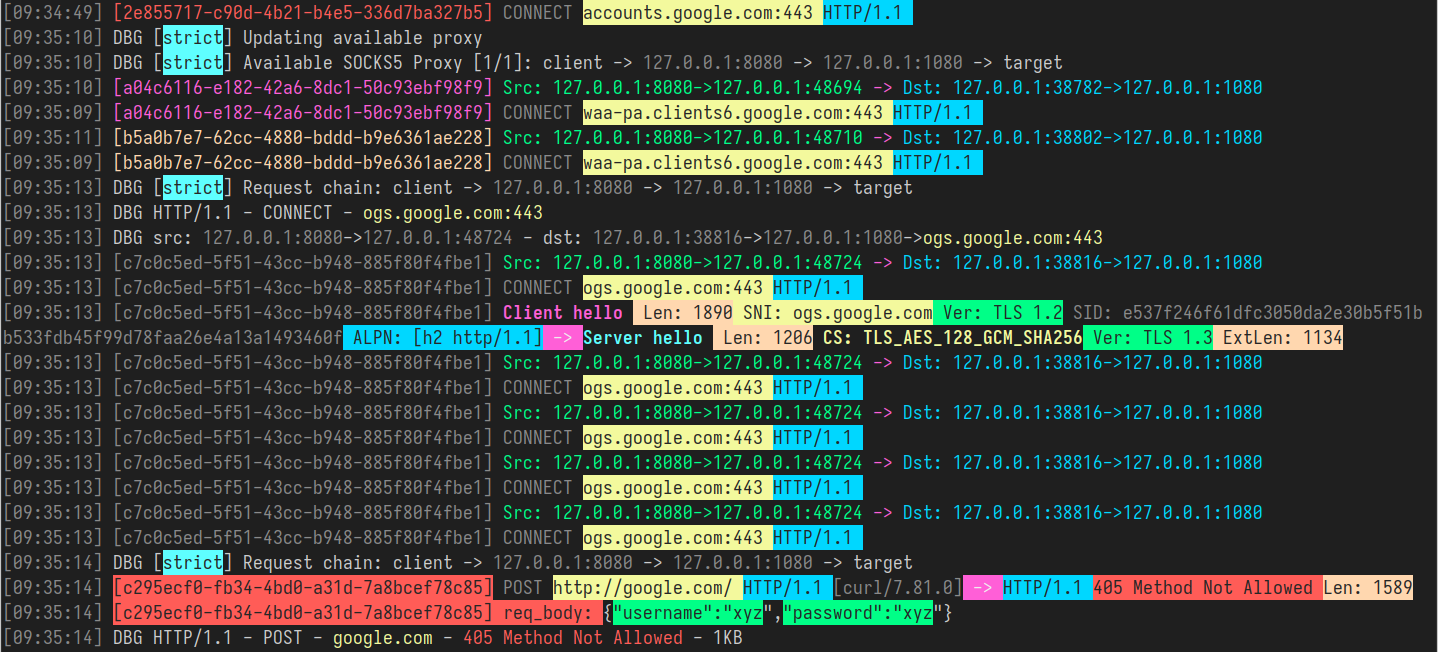 shadowy-pycoder/go-http-proxy-to-socks
وكيل MITM لواجهة الأوامر يقوم بتحويل SOCKS4/SOCKS5 إلى وكيل HTTP/HTTPS/HTTP2/HTTP3 مع إعادة توجيه TCP/UDP شفافة، وتزوير ARP/NDP/DNS، واعتراض حركة…
 argos83/ritm
Ruby In The Middle (وكيل اعتراض HTTP/HTTPS)
 nccgroup/berserko
إضافة Burp Suite لإجراء مصادقة Kerberos
 v1v1/sleight
سكربت إعداد موجّه C2 الخاص بـ Empire عبر HTTP(S)
 synacktiv/bbs
bbs هو موجّه لوكلاء SOCKS وHTTP. يعرض خدمة SOCKS5 (أو HTTP CONNECT) ويعيد توجيه الطلبات الواردة إلى وكلاء أو سلاسل وكلاء بناءً على هدف الطلب. يمكن…
 stolenusername/cowitness
CoWitness هي أداة قوية لاختبار تطبيقات الويب تعزز دقة وكفاءة جهود الاختبار الخاصة بك. تتيح لك محاكاة خادم HTTP وخادم DNS، مما يوفر استجابات كاملة…
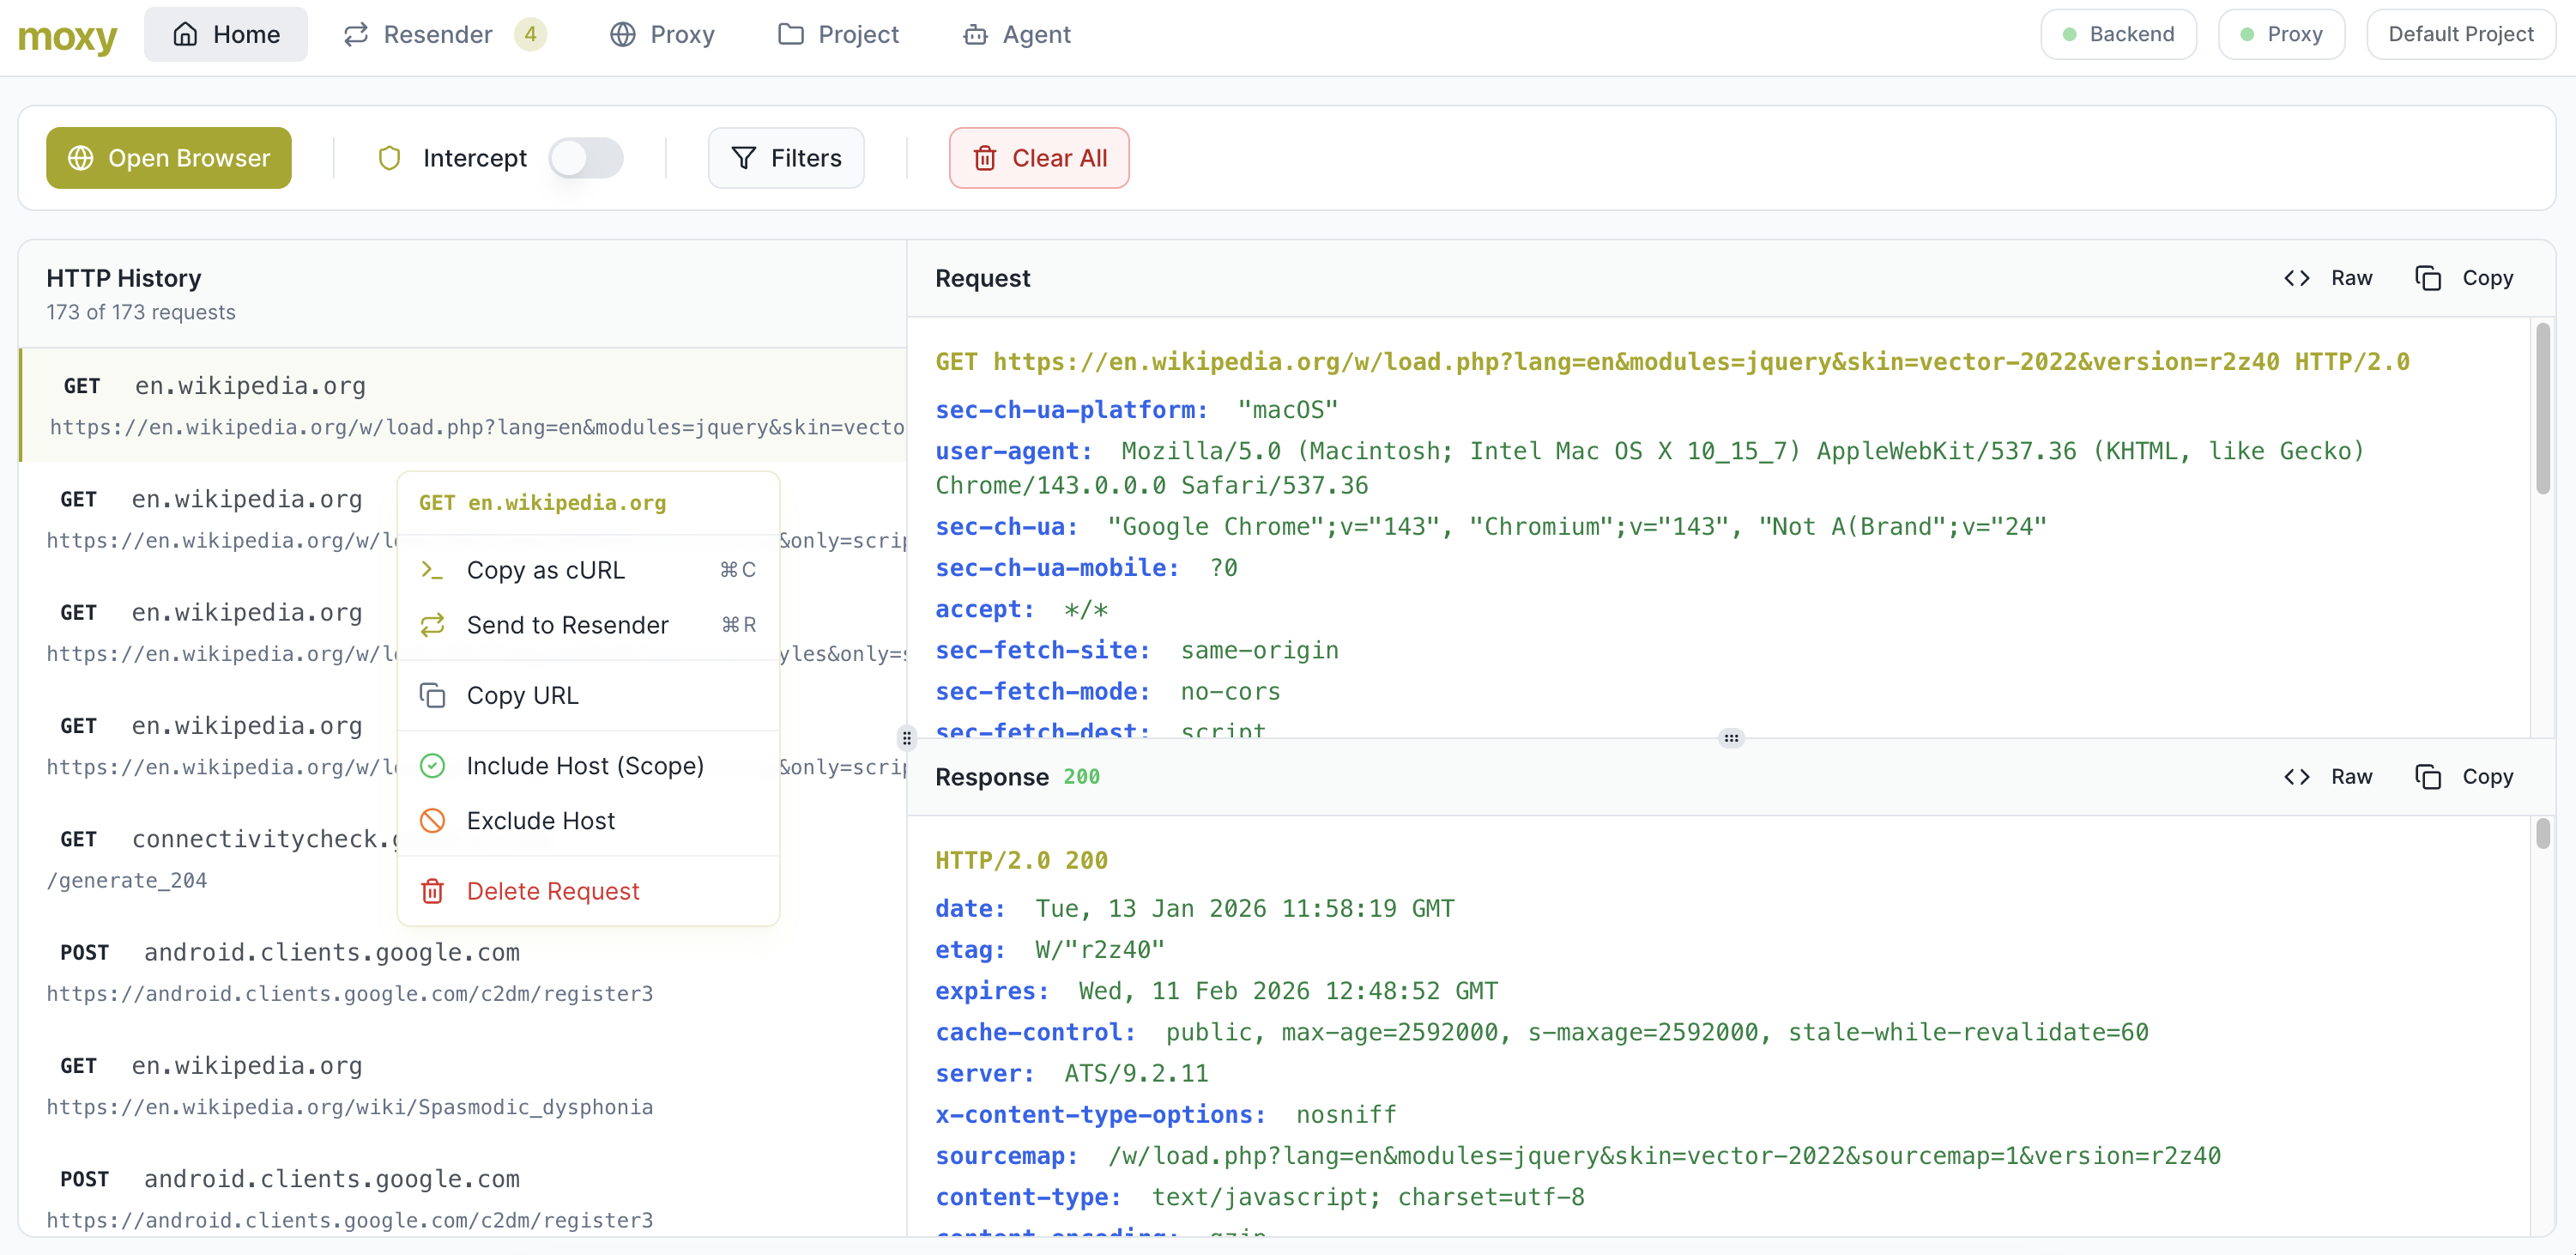 matank001/moxy
Moxy هي أداة DAST مفتوحة المصدر مصممة لاختبار أمان تطبيقات الويب الحديثة. توفر واجهة سهلة الاستخدام مع قدرات وكيلة لمساعدة وأتمتة سير عمل الاختبارات…
 danieldev23/frida-ssl-bypass
مجموعة أدوات Frida التي تتجاوز تثبيت شهادات SSL/TLS في تطبيقات Android، عبر اعتراض Java TrustManager وOkHttp وConscrypt وطبقات OpenSSL/BoringSSL…
 deepbluedynamics/grubcrawler
أسرع زاحف وكيلي في العالم. مُستعاد. مُعاد ابتكاره. جاهز للمعركة.
 go-appsec/toolbox
اختبار أمان التطبيقات التعاوني بين البشر والوكلاء عبر CLI وMCP
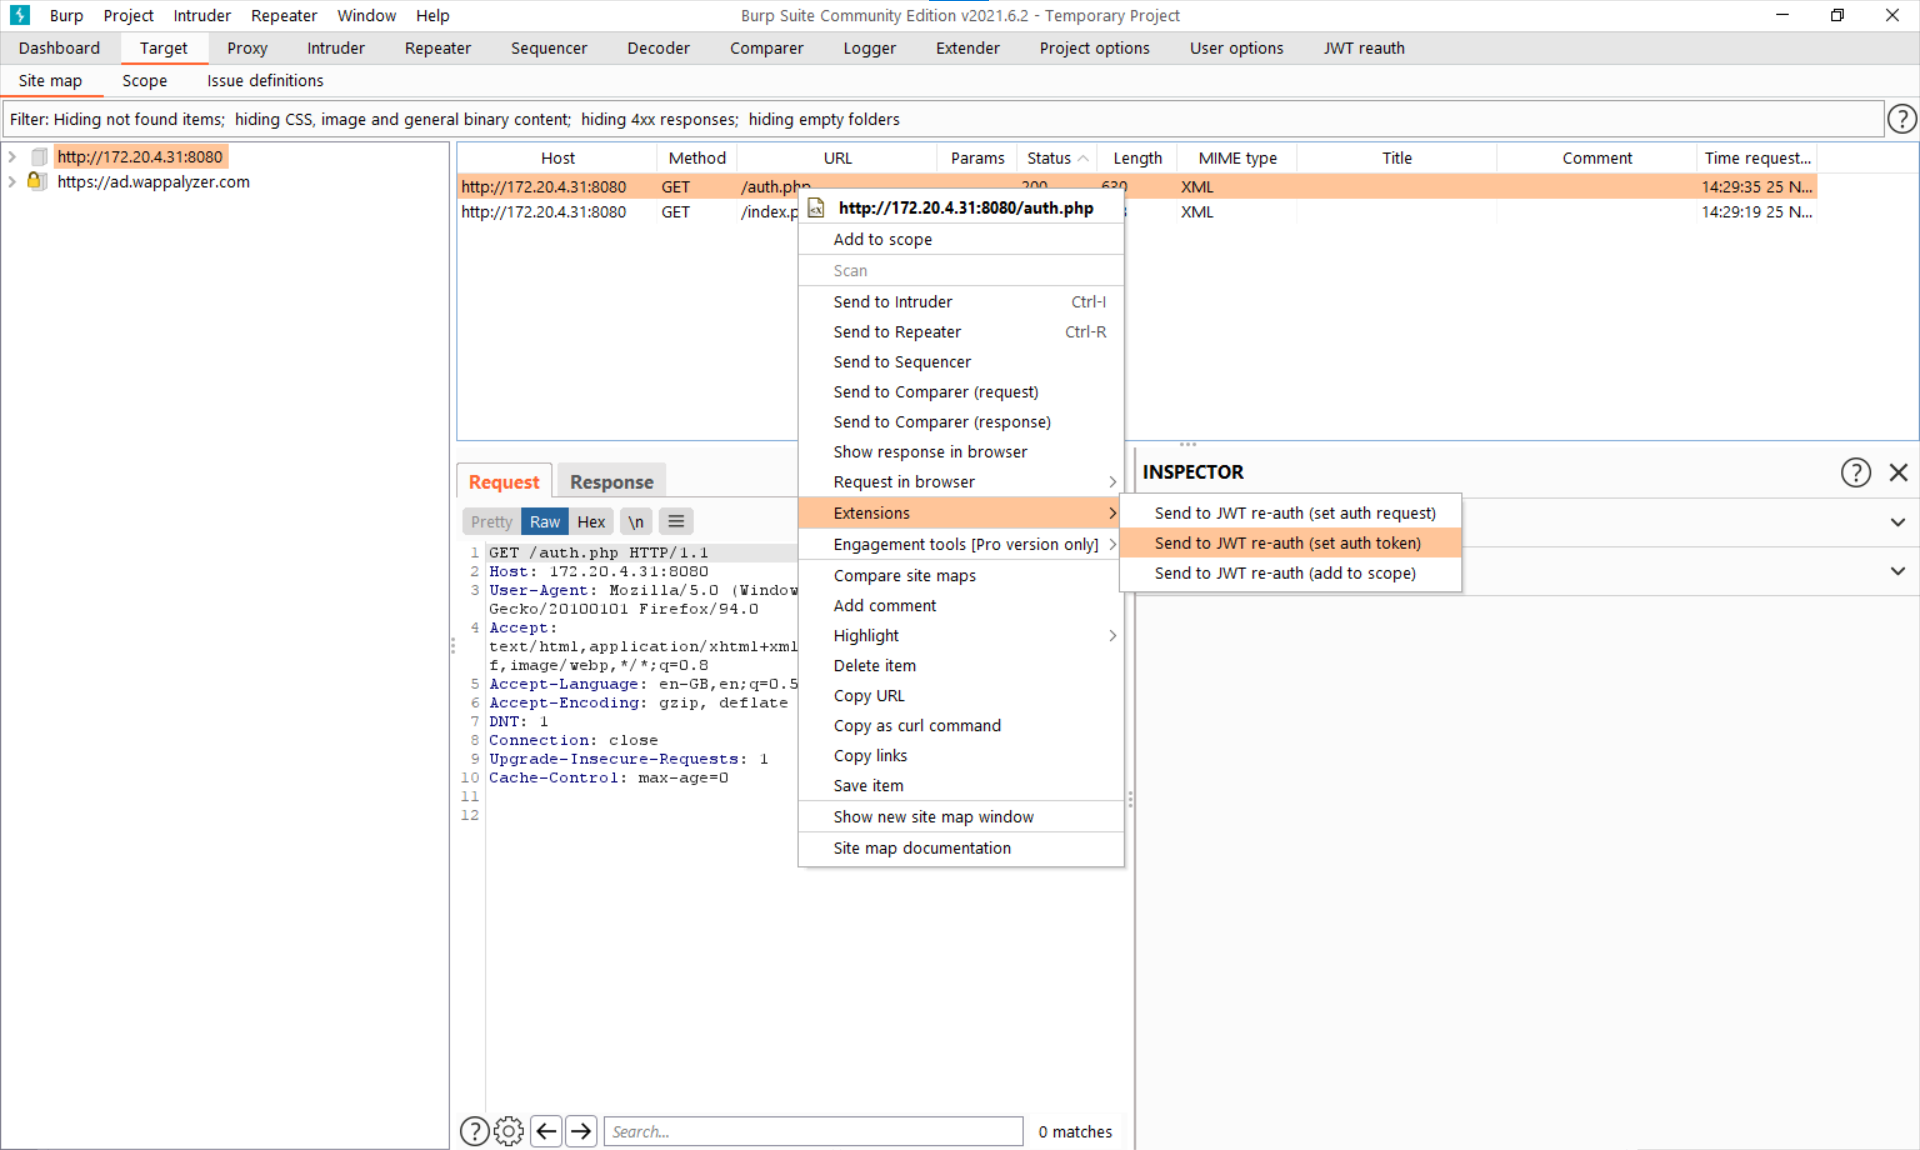 nccgroup/jwt-reauth
يخزن رموز مصادقة JWT من عنوان URL للمصادقة ويرفقها كترويسات للطلبات داخل النطاق في Burp Suite للتعامل مع الجلسات تلقائيًا.
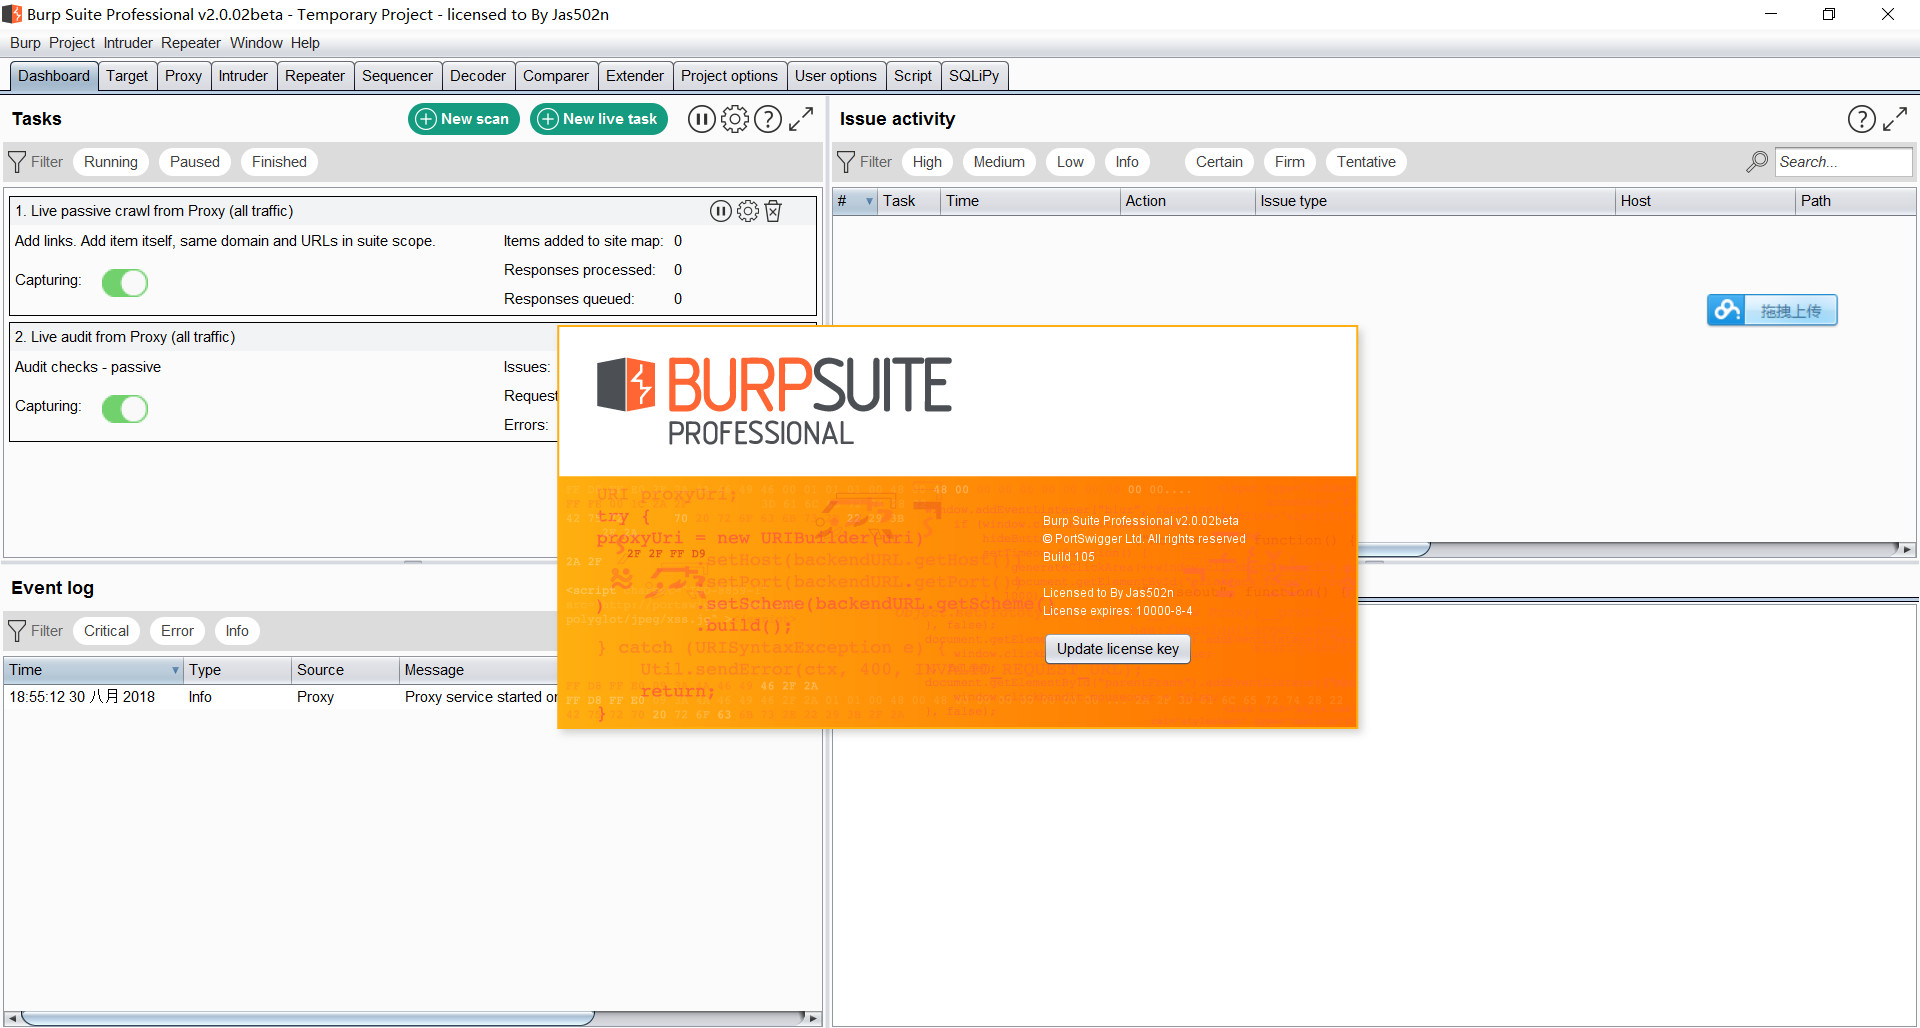 jas502n/burpsuite_pro_v1.7.37
منصة شاملة لاختبار أمان تطبيقات الويب تتميز بمحرك فحص متقدم ووكيل اعتراض وكشف تلقائي للثغرات لاختبار الاختراق.
 davidcarliez/cover
احتفظ بالبيانات الخاصة والبنية التحتية الداخلية والأسرار بعيدًا عن وكلاء البرمجة السحابيين دون تعطيل سير عملك.
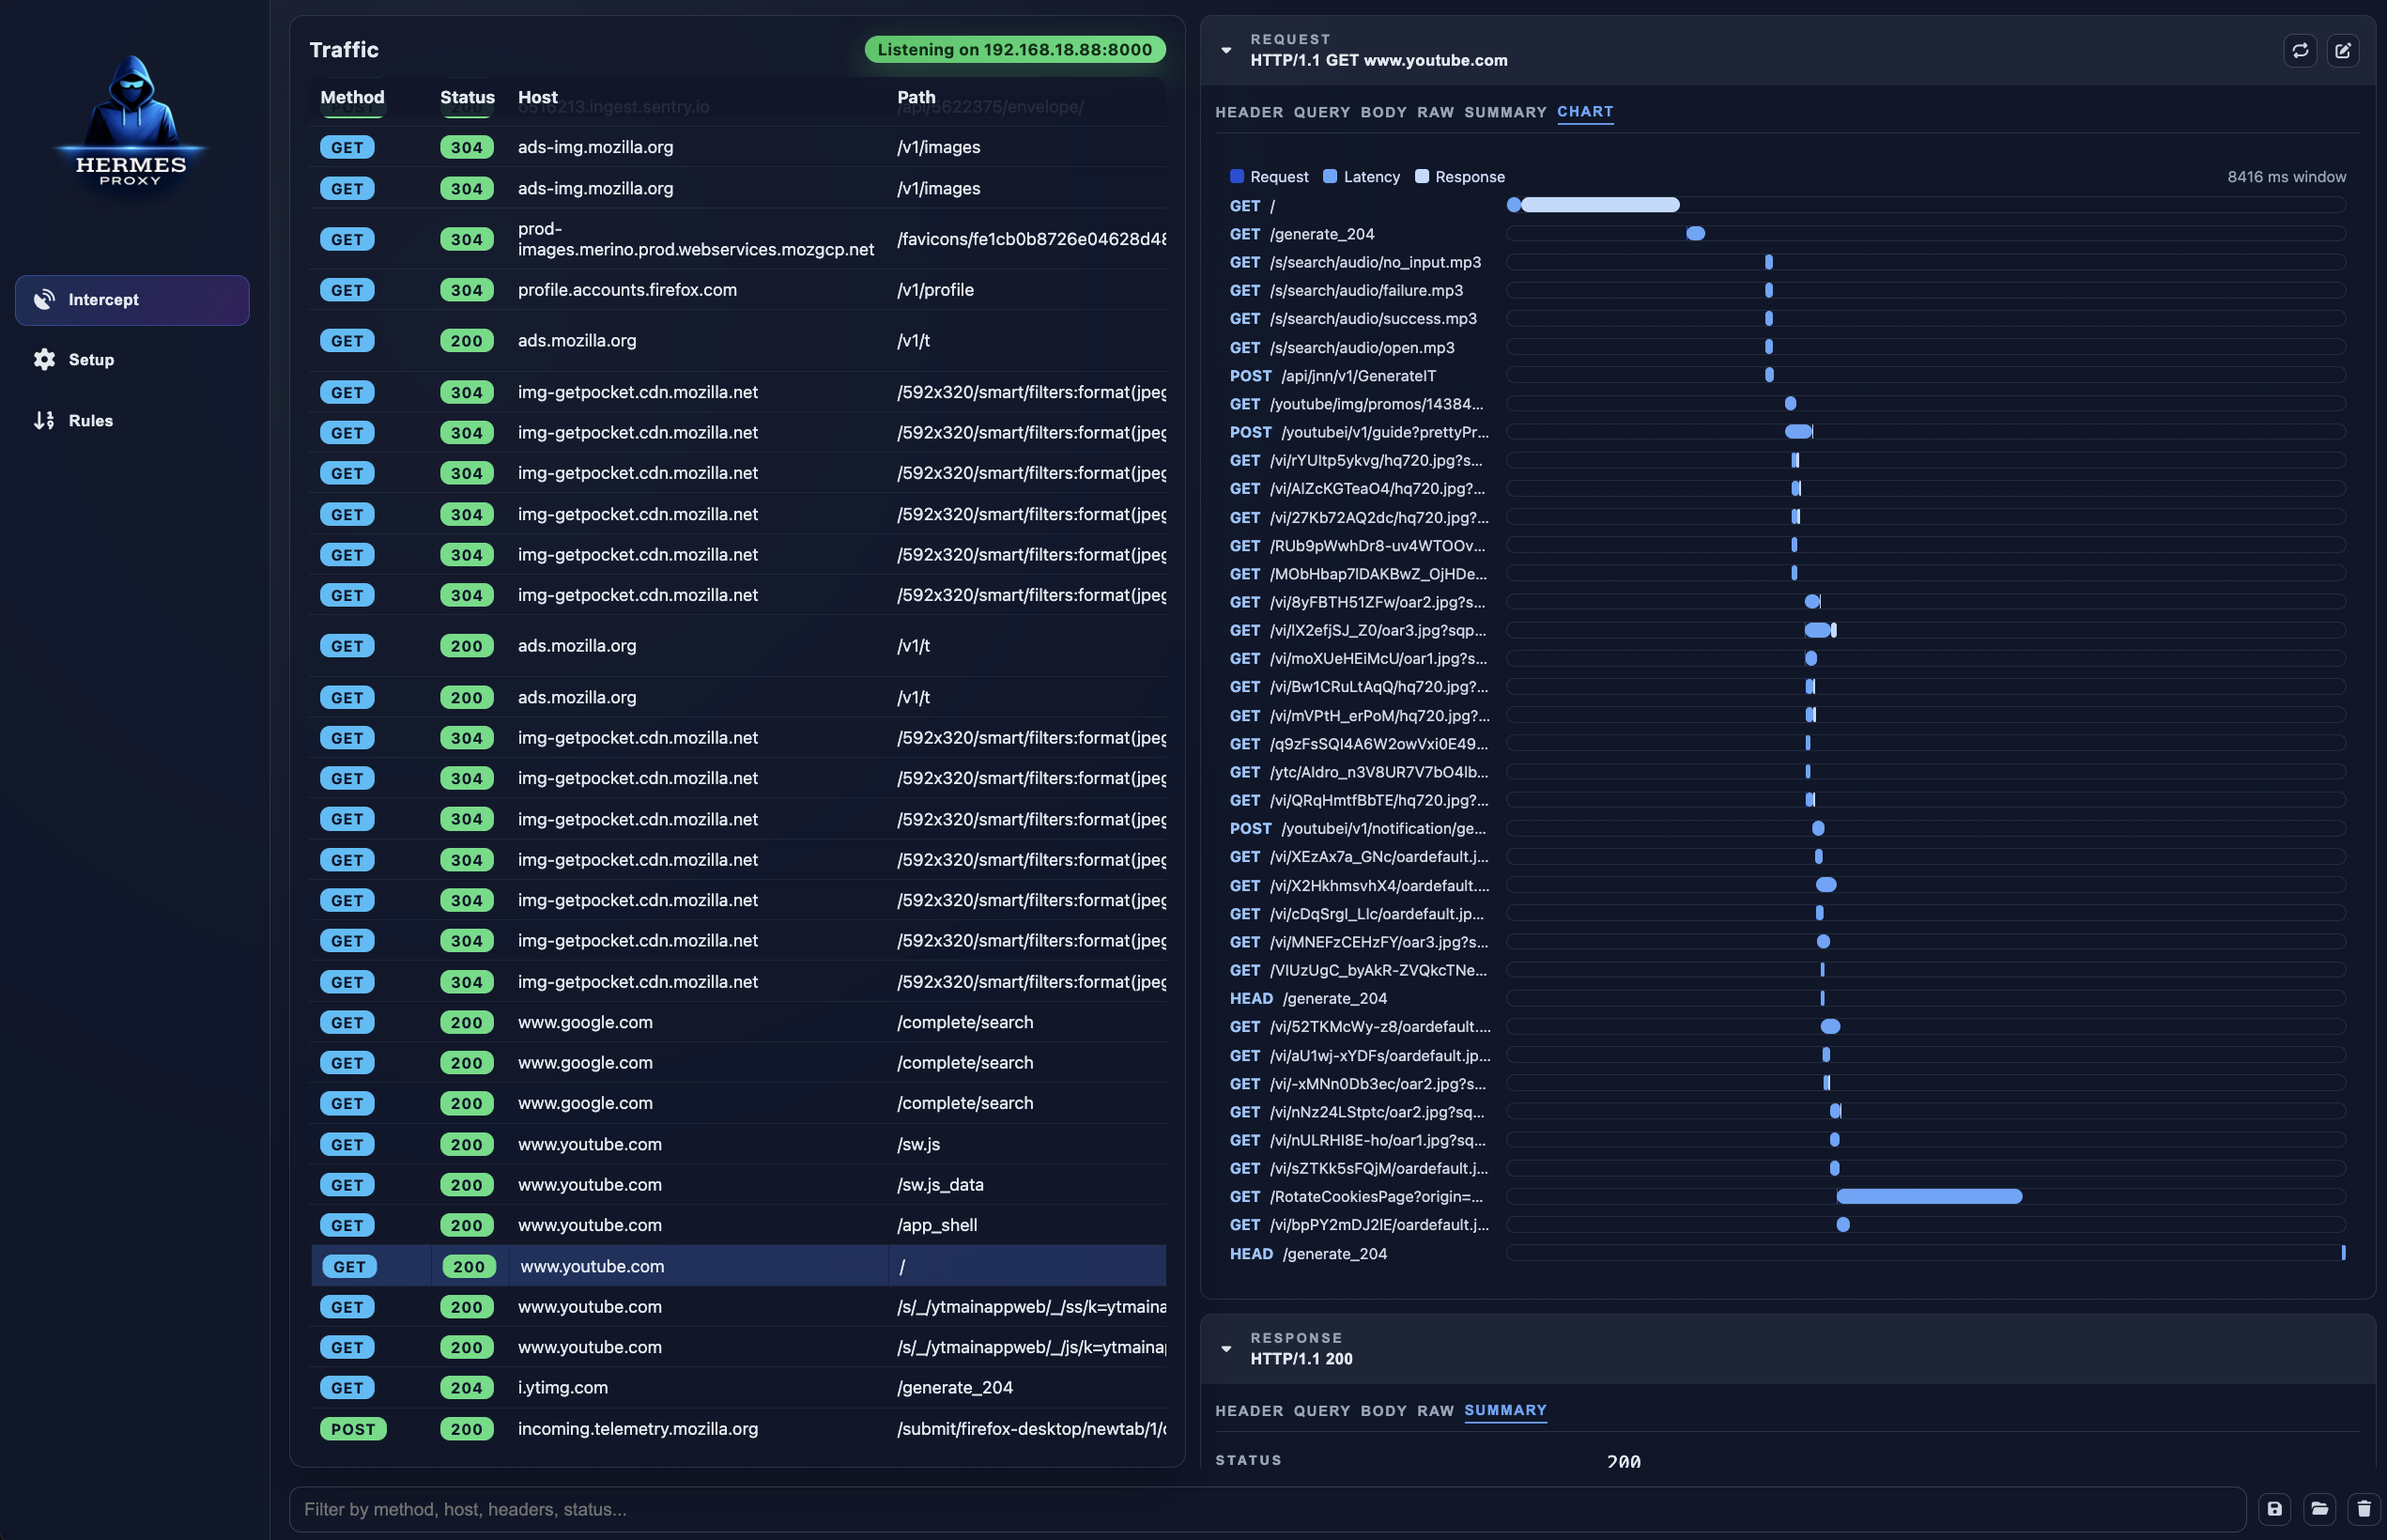 jp/hermes-proxy
Hermes Proxy - محلل حركة مرور HTTP
 vichhka-git/universal-flutter-ssl-pinning
تجاوز تثبيت SSL آلي لأي إصدار من Flutter و Shorebird — تحليل ثابت بواسطة PyGhidra يكتشف BoringSSL تلقائياً ويولد سكريبتات Frida و Renef الجاهزة…
 pownjs/cdb
أتمتة المهام الشائعة لـ Chrome Debug Protocol للمساعدة في تصحيح أخطاء تطبيقات الويب من سطر الأوامر ومراقبة واعتراض طلبات وردود HTTP بشكل نشط.








