Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Hermes-Proxy — Hermes Proxy - محلل حركة مرور HTTP | Kitploit
أدوات/GitHubGitHub/jp/hermes-proxy
التقاط وتحليل الحزمالتحليل الديناميكي (عزل)بروكسيات الويب والاعتراضاختبار أمان APIمصممي الأخطاءأمن الويب
GitHubjp/hermes-proxy

Hermes-Proxy

Hermes Proxy - محلل حركة مرور HTTP

عرض المستودع
65145منذ 5 أيامتمت المراجعة من قبل Kitploit
مشاركة
Hermes Proxy

Hermes Proxy

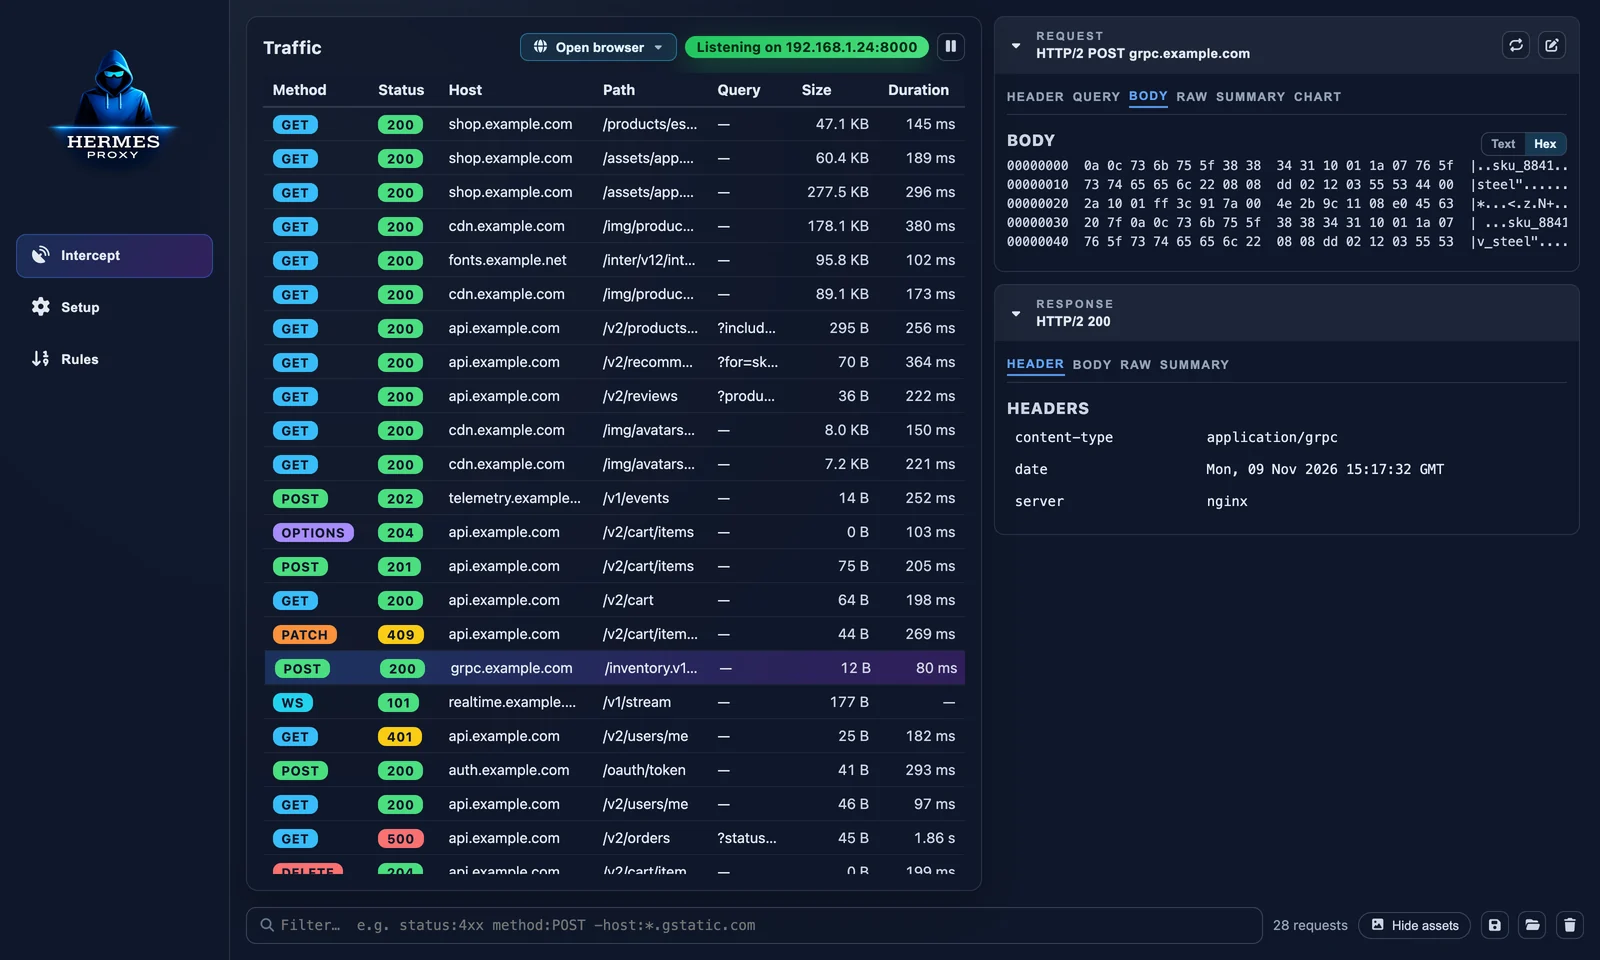
اعرض وفلتر وأعد تشغيل وأعد كتابة كل طلب HTTP وHTTPS وWebSocket تصدره تطبيقاتك.

وكيل اعتراض سطح مكتب مجاني ومفتوح المصدر لتصحيح أخطاء واجهات برمجة التطبيقات والتطبيقات المحمولة والألعاب وأي شيء آخر يتواصل عبر HTTP.

CI License: GPL v3 Platforms Electron

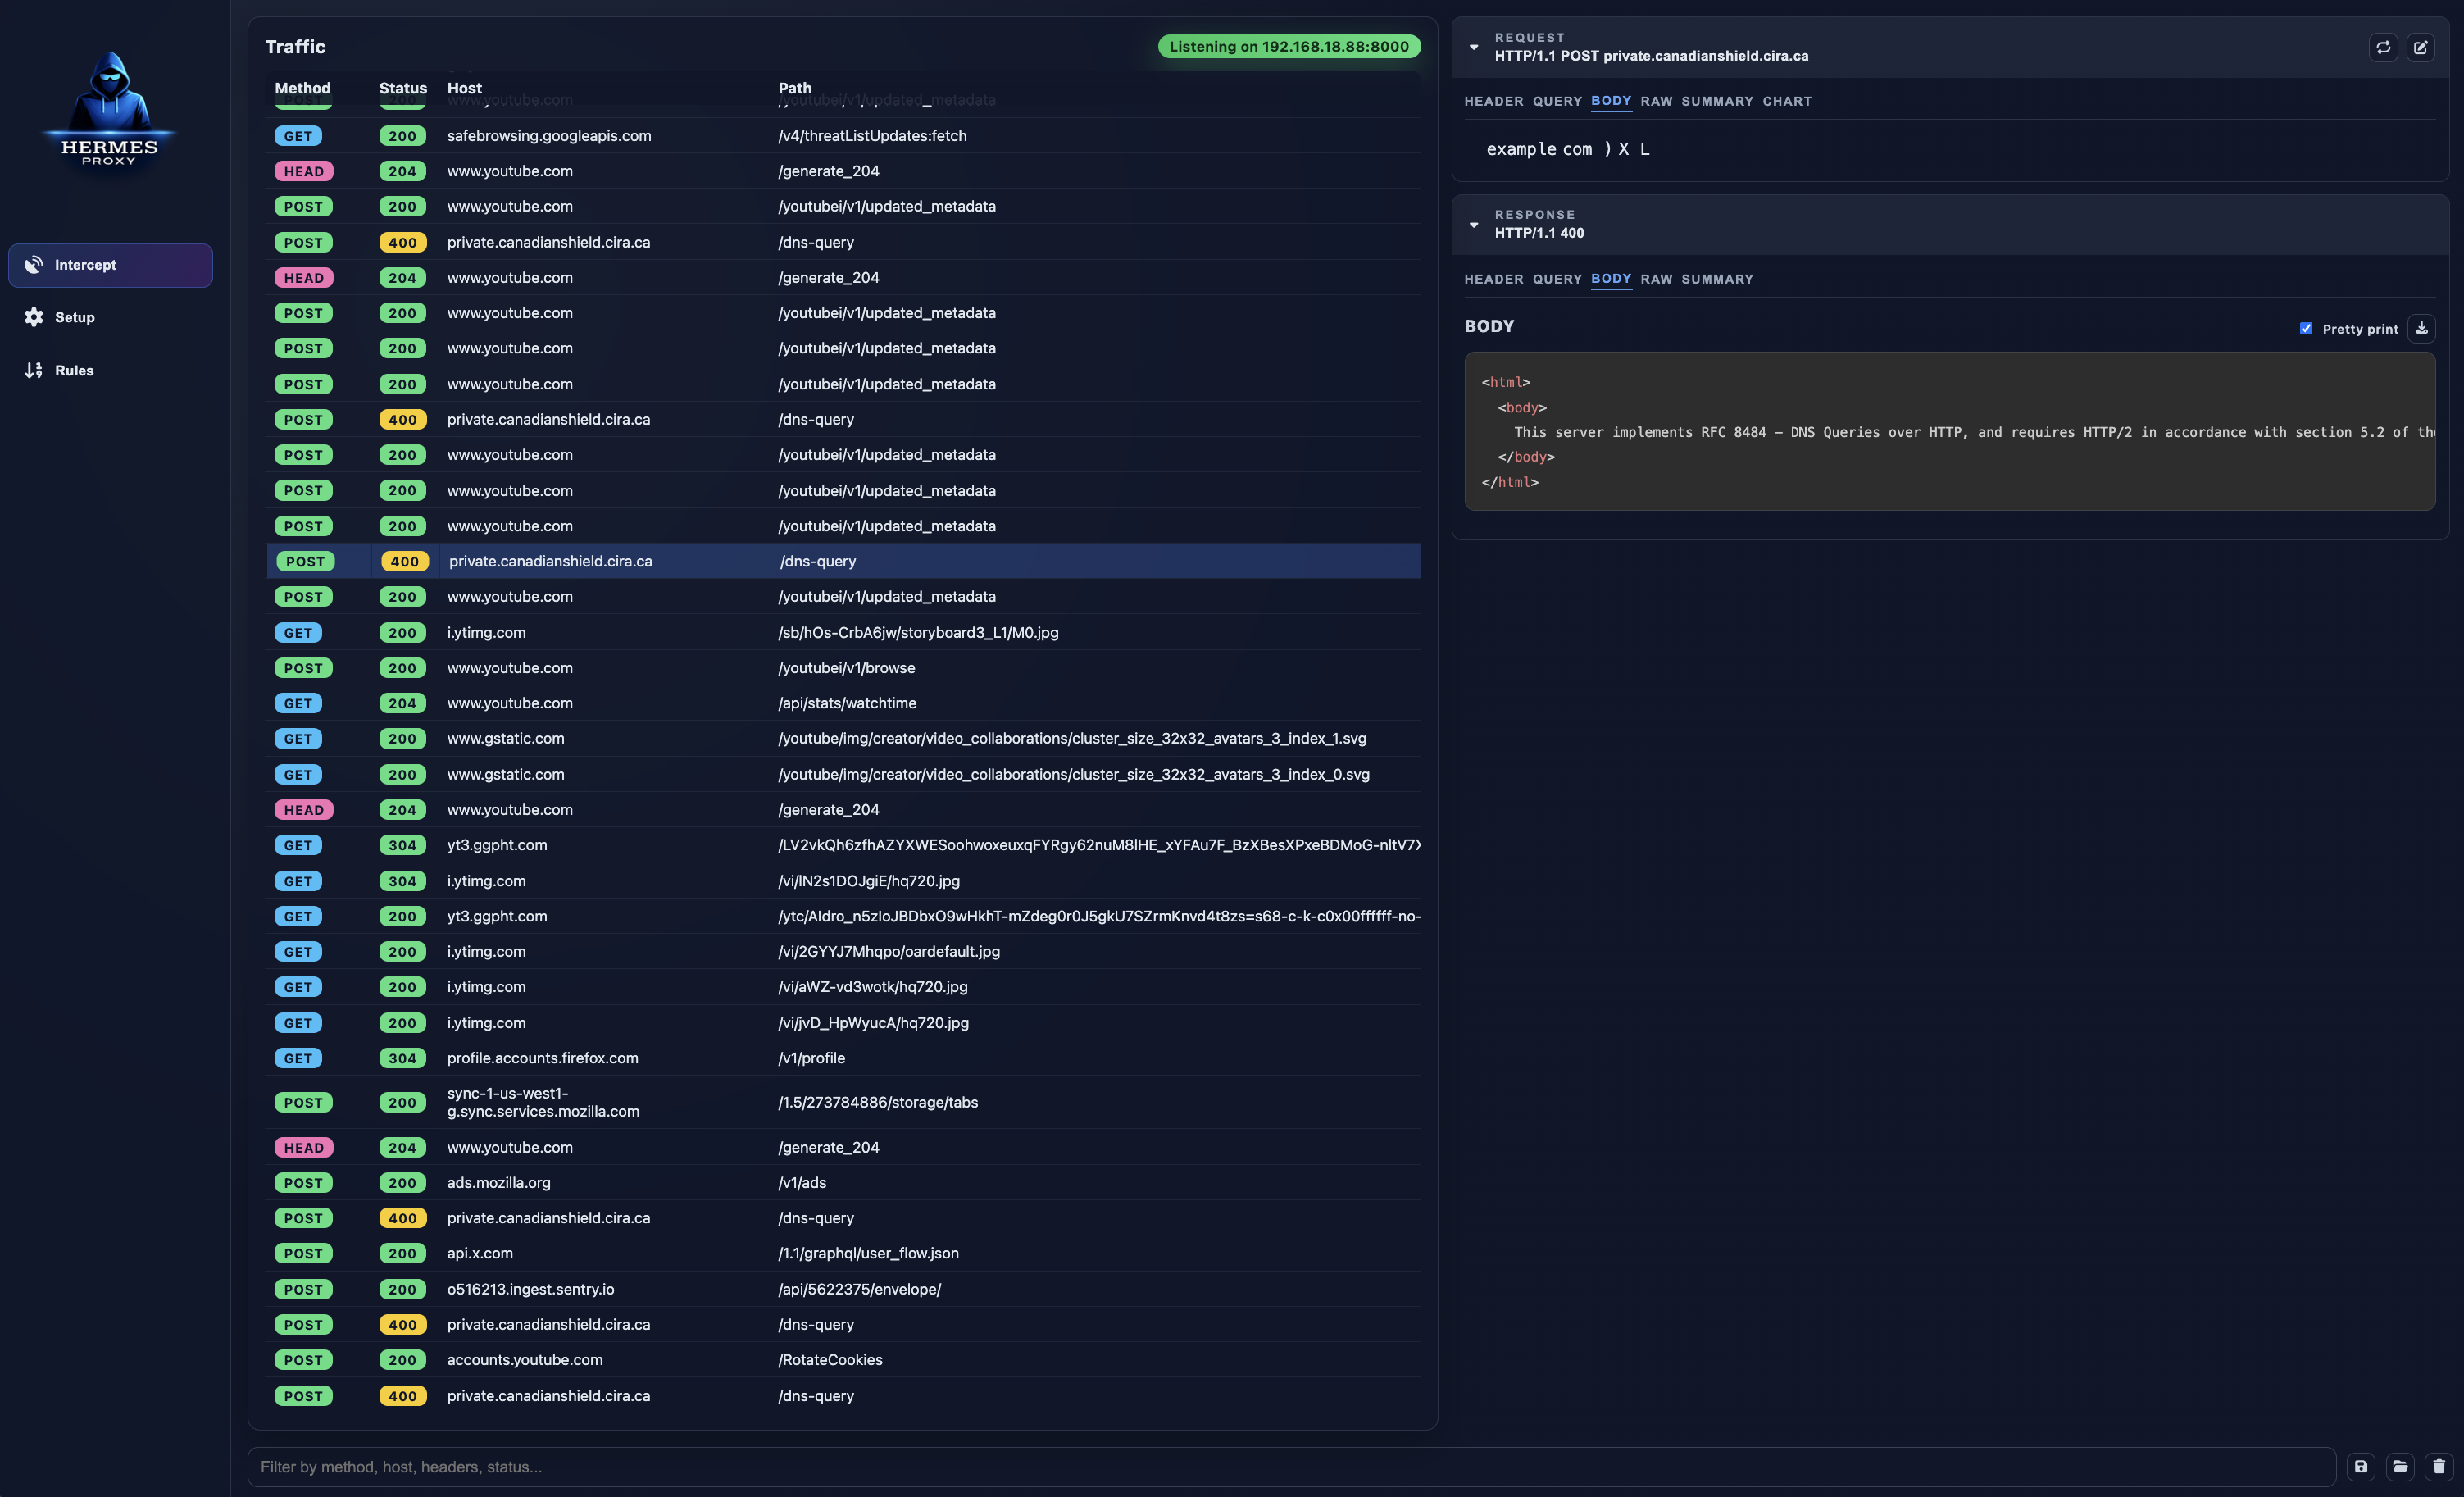
Hermes Proxy traffic view showing a list of captured requests and a pretty-printed JSON response

لماذا Hermes Proxy؟

  • نقرة واحدة للبدء. افتح Chrome وEdge وBrave وFirefox وأمثالها وهي موجّهة بالفعل عبر Hermes وتثق بشهادته، دون المساس بإعدادات وكيل النظام أو مخازن الشهادات.
  • كل شيء في مكان واحد. HTTP/1.1 وHTTP/2 وHTTPS (عبر CA محلي) وWebSockets في قائمة حية واحدة.
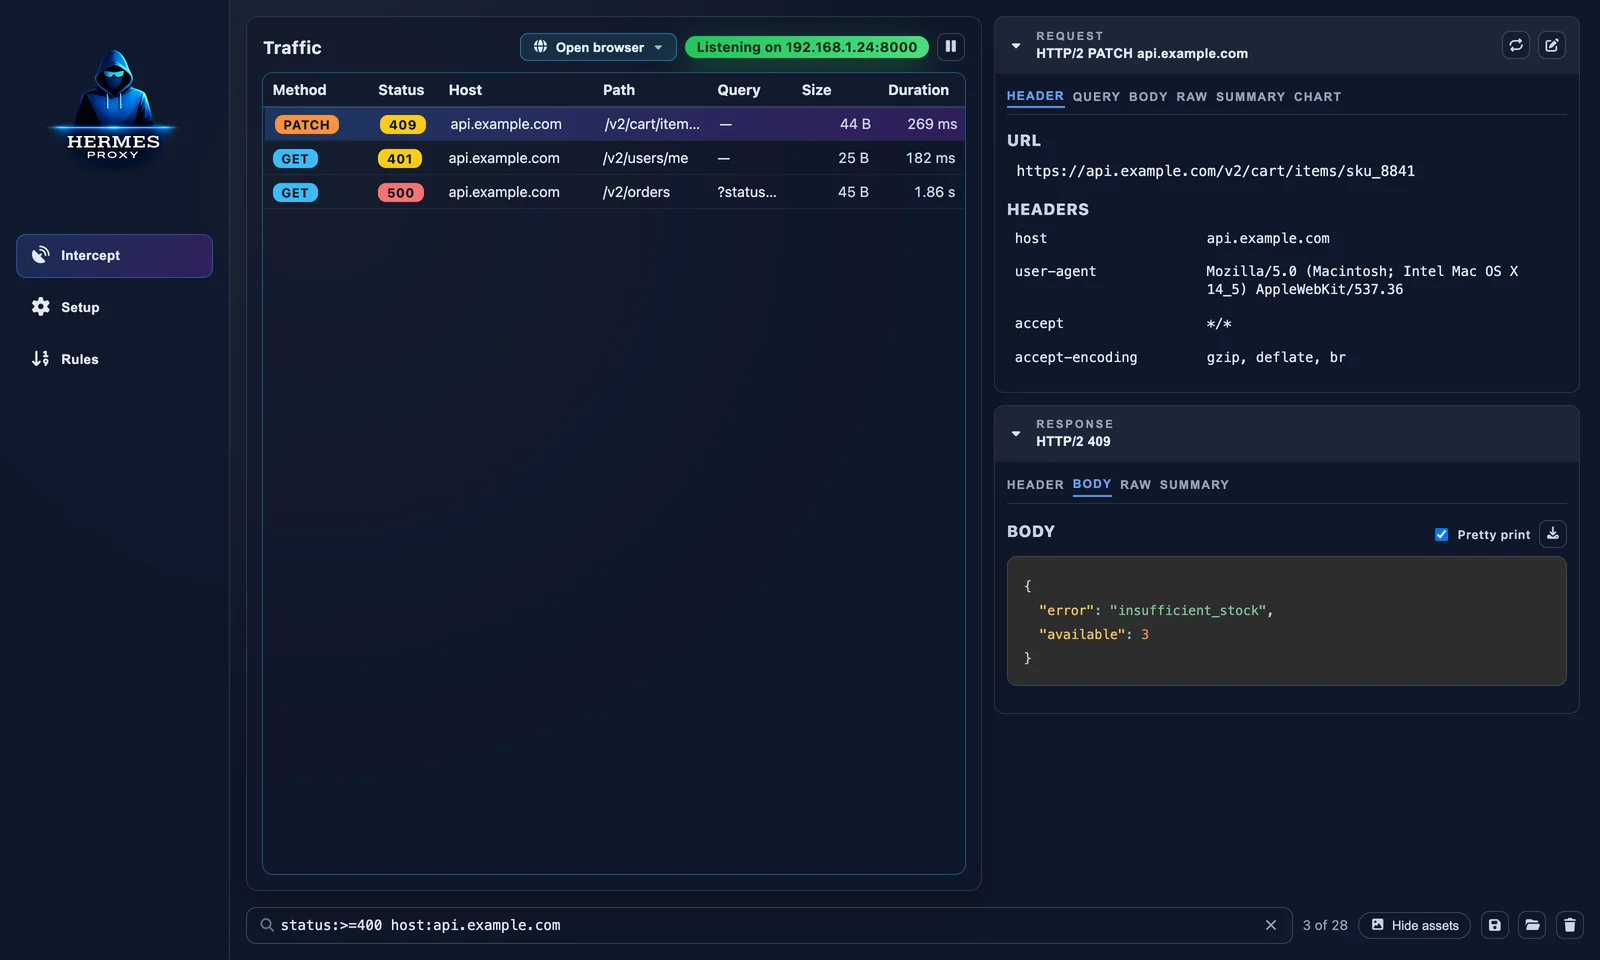
  • اعثر على ما تبحث عنه بسرعة. مرشحات منظّمة مثل status:>=400 host:api.example.com -path:/health، وأعمدة قابلة للفرز، ونقرة واحدة لإخفاء الصور والخطوط والسكربتات.
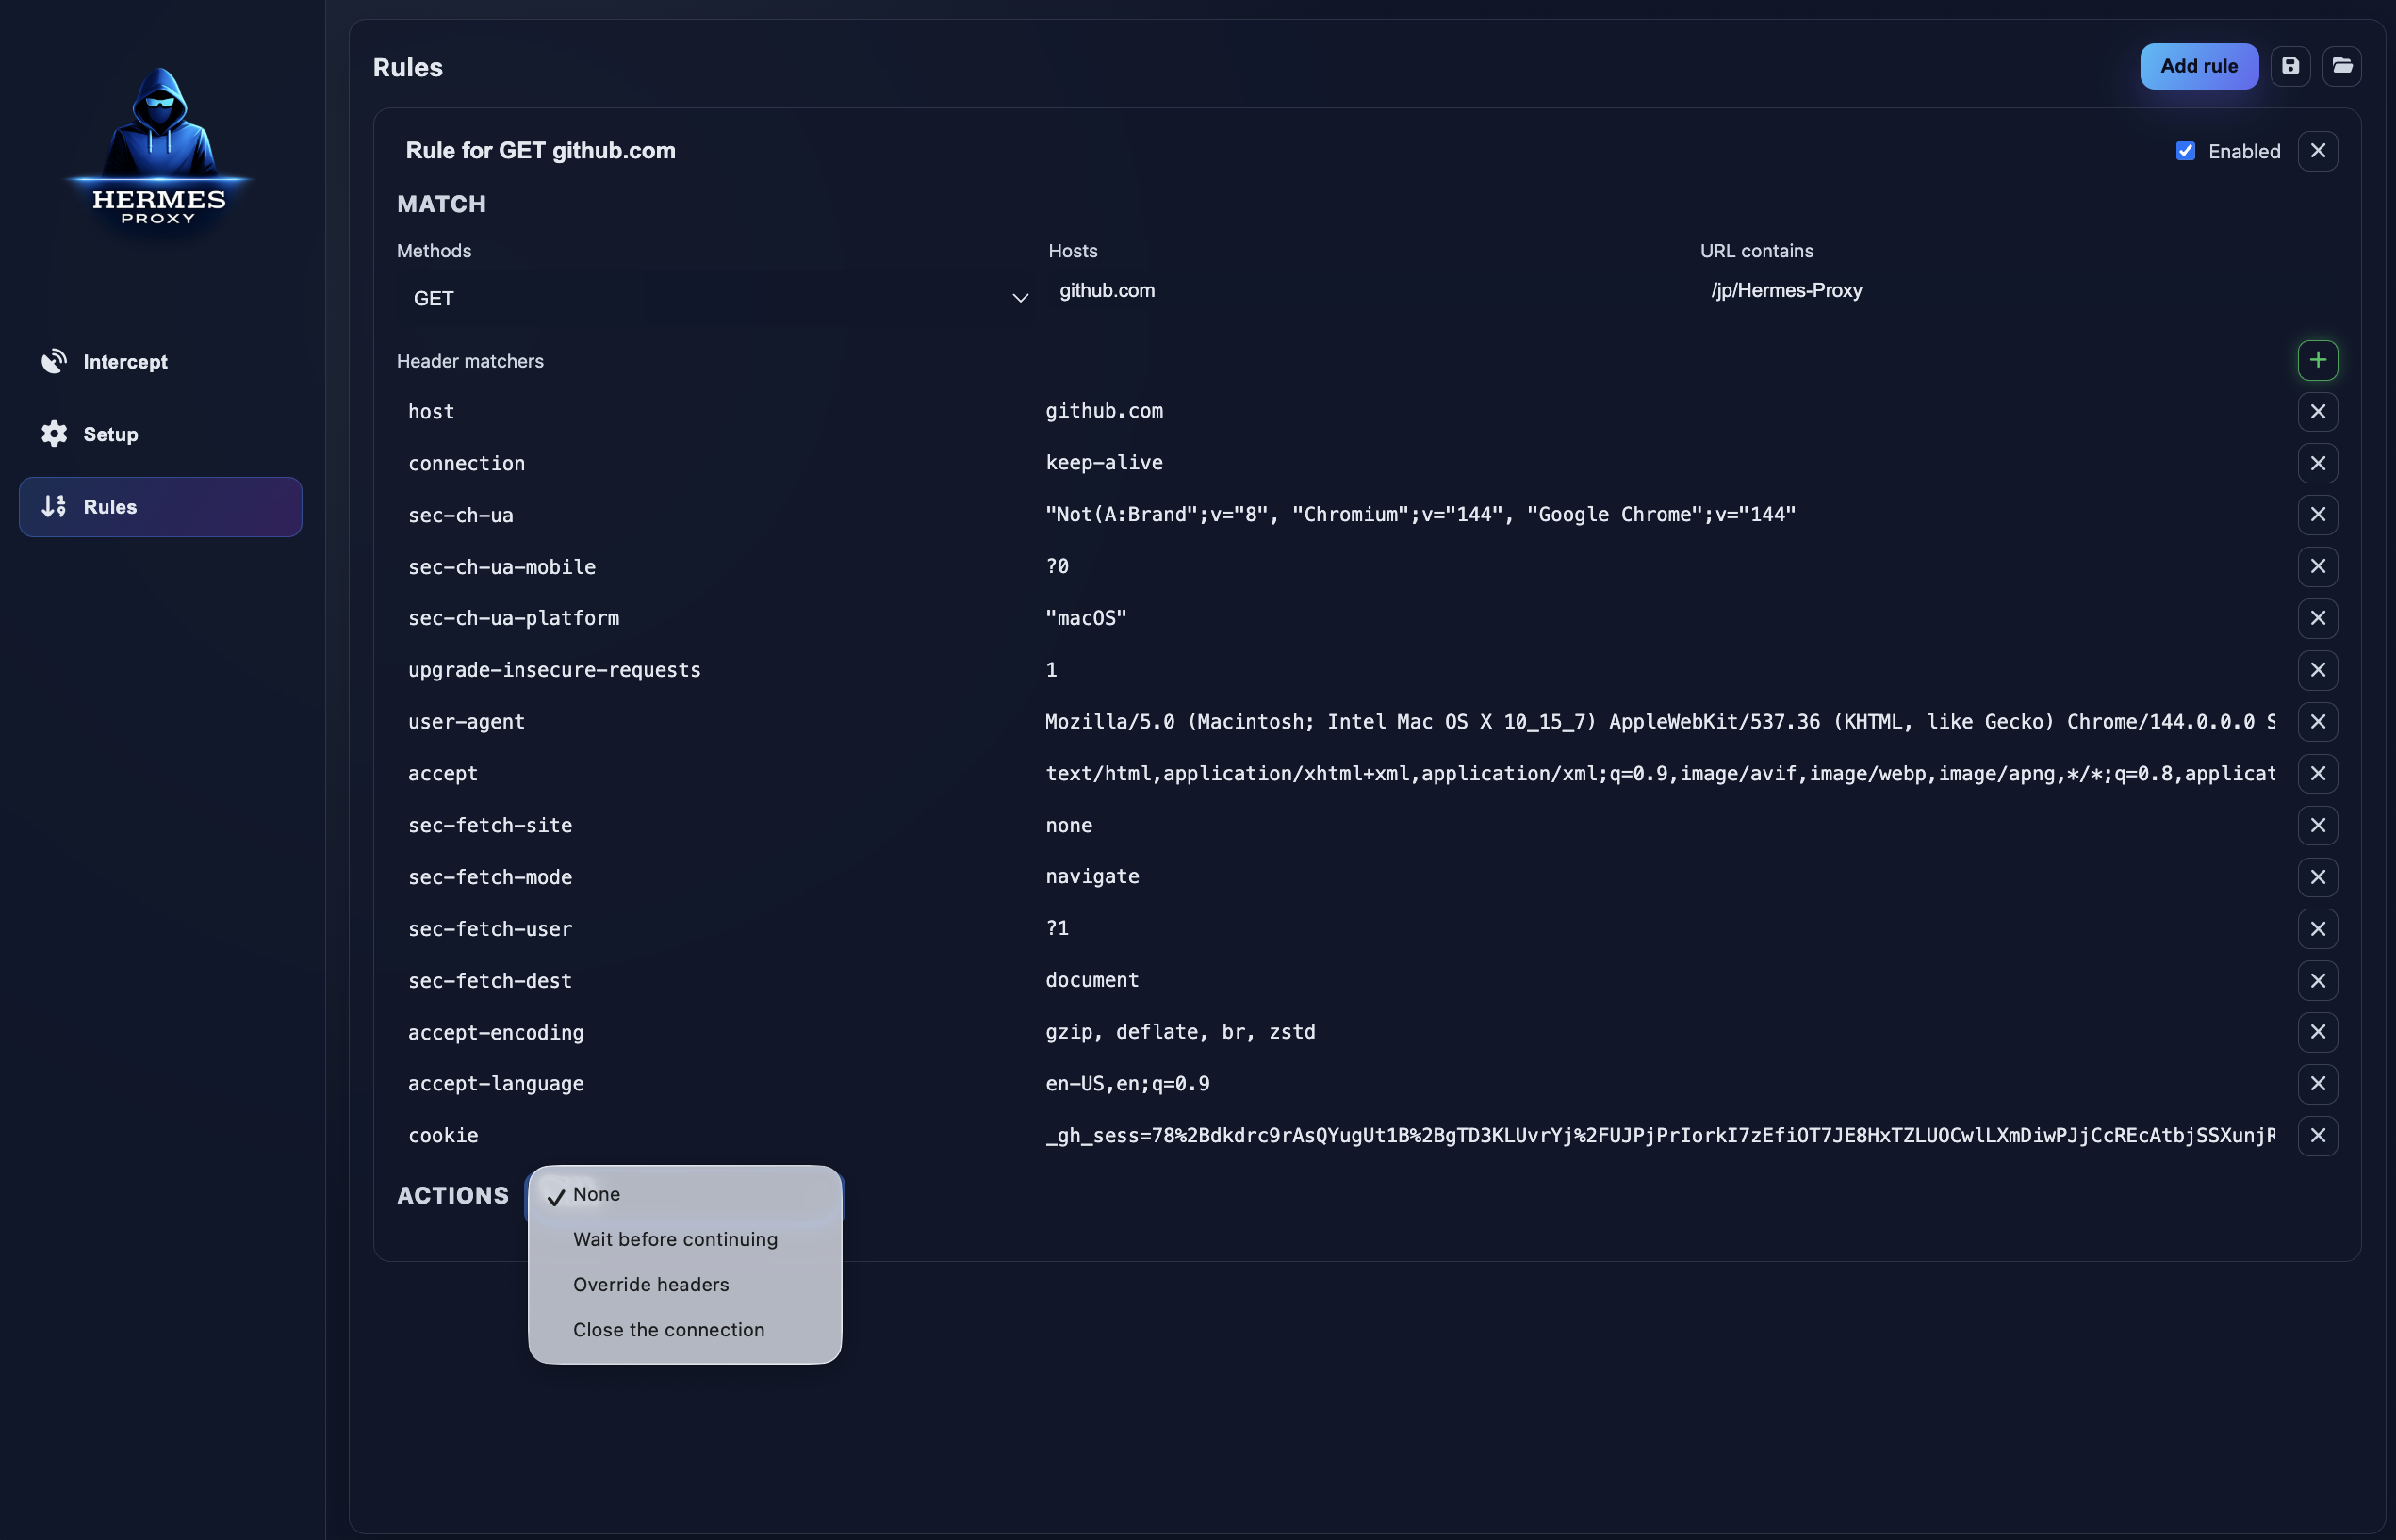
  • غيّر ما يراه التطبيق. يمكن للقواعد تأخير الطلبات أو إعادة كتابة الترويسات أو إرجاع استجابة مزيفة أو قطع الاتصال، دون أي تغييرات في كود التطبيق قيد الاختبار.
  • أعد التشغيل والتحرير. أعد إرسال أي طلب، أو افتحه في محرر وغيّر عنوان URL أو الترويسات أو الجسم أولاً.
  • شارك ما وجدته. صدّر كل شيء (أو تحديداً فقط) بصيغة HAR، أو انسخ بصيغة cURL / fetch / PowerShell، أو استورد ملف HAR الخاص بشخص آخر.
  • محلي وخاص. لا حساب، لا سحابة. لا تغادر حركة المرور جهازك أبداً.

جولة

Structured filteringWaterfall chart
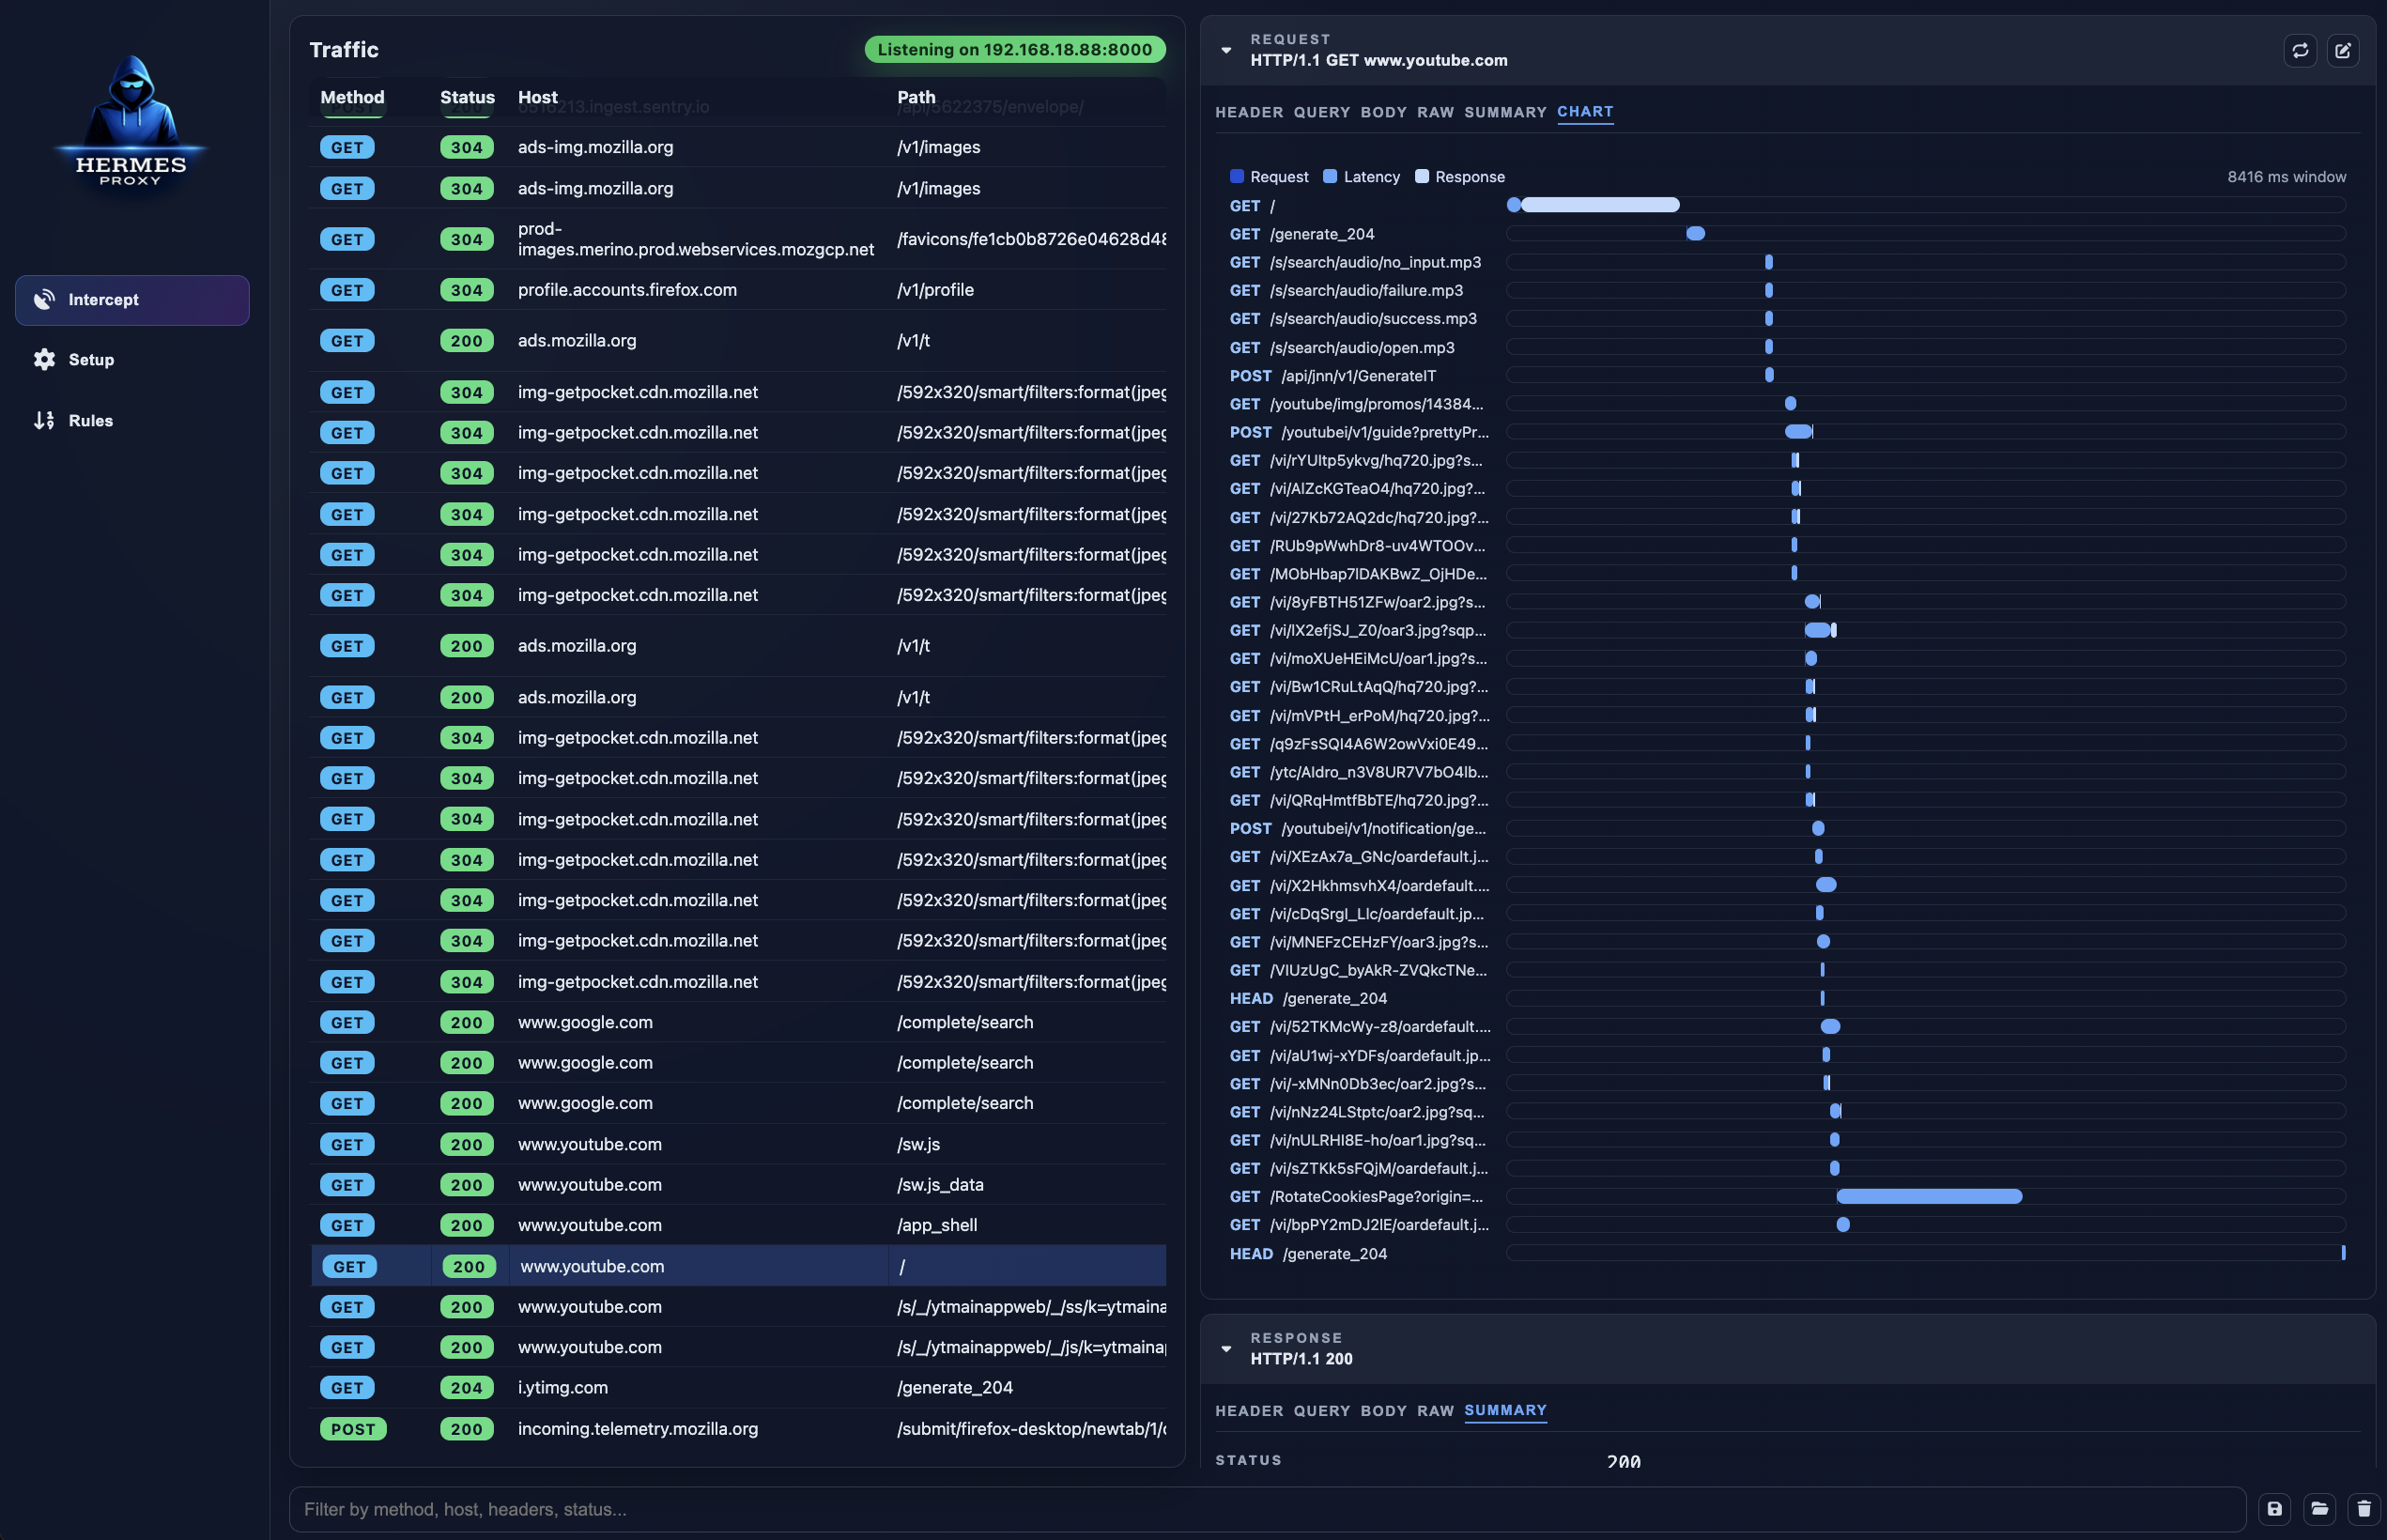
فلتر كلغة استعلام. اجمع بين الطريقة ونطاقات الحالة وأحرف البدل للمضيف ونوع المحتوى والنفي.مخطط الشلال. شاهد كل طلب أطلقته صفحة ما، مع توقيتات الإرسال / الانتظار / الاستقبال.
WebSocket messagesHex view of a binary body
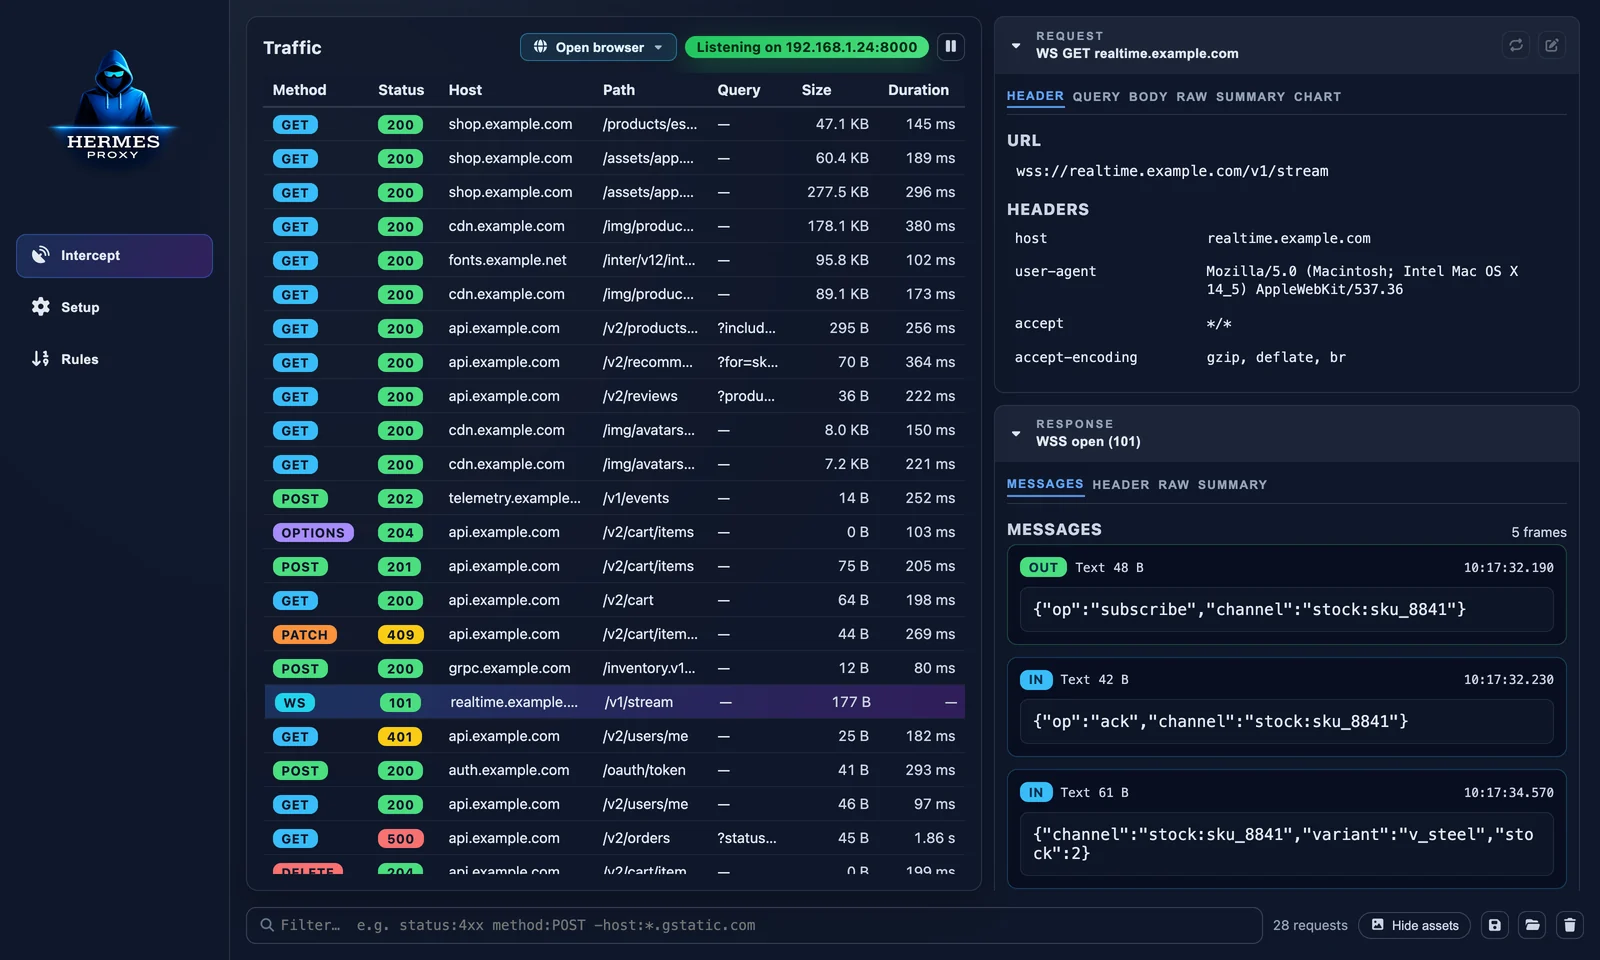
إطارات WebSocket. كل رسالة صادرة وواردة، مع الاتجاه والحجم والطابع الزمني.الأجسام الثنائية. تُفتح gRPC وprotobuf والصور وغيرها من الحمولات غير النصية في عرض سداسي عشري.

Rules editor

الميزات

الالتقاط

  • افتح متصفحاً مُهيّأً مسبقاً (Chrome، Chrome Canary، Chromium، Edge، Brave، Vivaldi، Opera، Firefox) في ملف تعريف خاص به، دون أي تغييرات على النظام
  • اعتراض HTTP وHTTPS وWebSocket عبر وكيل مدعوم بـ mockttp
  • سلطة شهادات محلية مُولّدة تلقائياً، قابلة للتصدير من تبويب الإعداد
  • الاستماع على جميع الواجهات لالتقاط الهواتف والأجهزة اللوحية والأجهزة الافتراضية والأجهزة الأخرى على شبكتك
  • إيقاف / استئناف التسجيل مؤقتاً دون إيقاف الوكيل
  • حجم أقصى قابل للتكوين للأجسام الملتقطة

الفحص

  • جدول حركة مرور حي وافتراضي يبقى سريعاً مع آلاف الطلبات
  • أعمدة للوقت والطريقة والحالة والمضيف والمسار والاستعلام ونوع المحتوى والحجم والمدة. انقر للفرز، وانقر بزر الماوس الأيمن للإظهار أو الإخفاء؛ يتم تذكّر تخطيطك.
  • ترويسات الطلب والاستجابة، ومعاملات الاستعلام، والعرض الخام، والملخص (التخزين المؤقت، والضغط، والأحجام)
  • JSON وHTML منسّقان ومُبرَزان نحوياً، وتفريغ سداسي عشري للأجسام الثنائية
  • مخطط شلال لطلب وكل ما أطلقه

التنفيذ

  • إعادة تشغيل الطلب كما هو، أو تعديل URL/الترويسات/النص في نافذة محرر مخصصة
  • القواعد: المطابقة حسب الطريقة والمضيف وURL والترويسات؛ ثم التأخير، أو تجاوز الترويسات، أو تجاوز الاستجابة بالكامل، أو إغلاق الاتصال
  • إنشاء قاعدة مباشرة من طلب تم التقاطه (انقر بزر الماوس الأيمن ← إضافة قاعدة مطابقة)
  • النسخ بصيغة URL أو cURL أو fetch أو PowerShell؛ نسخ نص الاستجابة؛ حفظ النص في ملف
  • تصدير جميع الطلبات أو الطلبات المحددة بصيغة HAR، واستيراد ملفات HAR
  • حذف طلبات فردية أو مسح الجلسة بالكامل

البدء

التثبيت

تُرفَق ملفات ثنائية جاهزة لنظامي macOS وWindows ولينكس مع كل إصدار على GitHub.

[!NOTE] لم يتم توقيع إصدارات الإصدارات برمجيًا بعد، لذا قد يرفض Gatekeeper على macOS وSmartScreen على Windows فتحها. حتى ذلك الحين، يُعد التشغيل من المصدر (أدناه) الخيار الأكثر موثوقية.

التشغيل من المصدر

يتطلب Node.js 20.19+ (يُوصى بـ 22 LTS).

git clone https://github.com/jp/Hermes-Proxy.git
cd Hermes-Proxy
npm install
npm run dev

فتح متصفح عبر Hermes

أسرع طريقة للبدء: انقر على Open browser أعلى قائمة حركة المرور (أو استخدم علامة التبويب Setup) واختر أحد المتصفحات التي عثر عليها Hermes على جهازك.
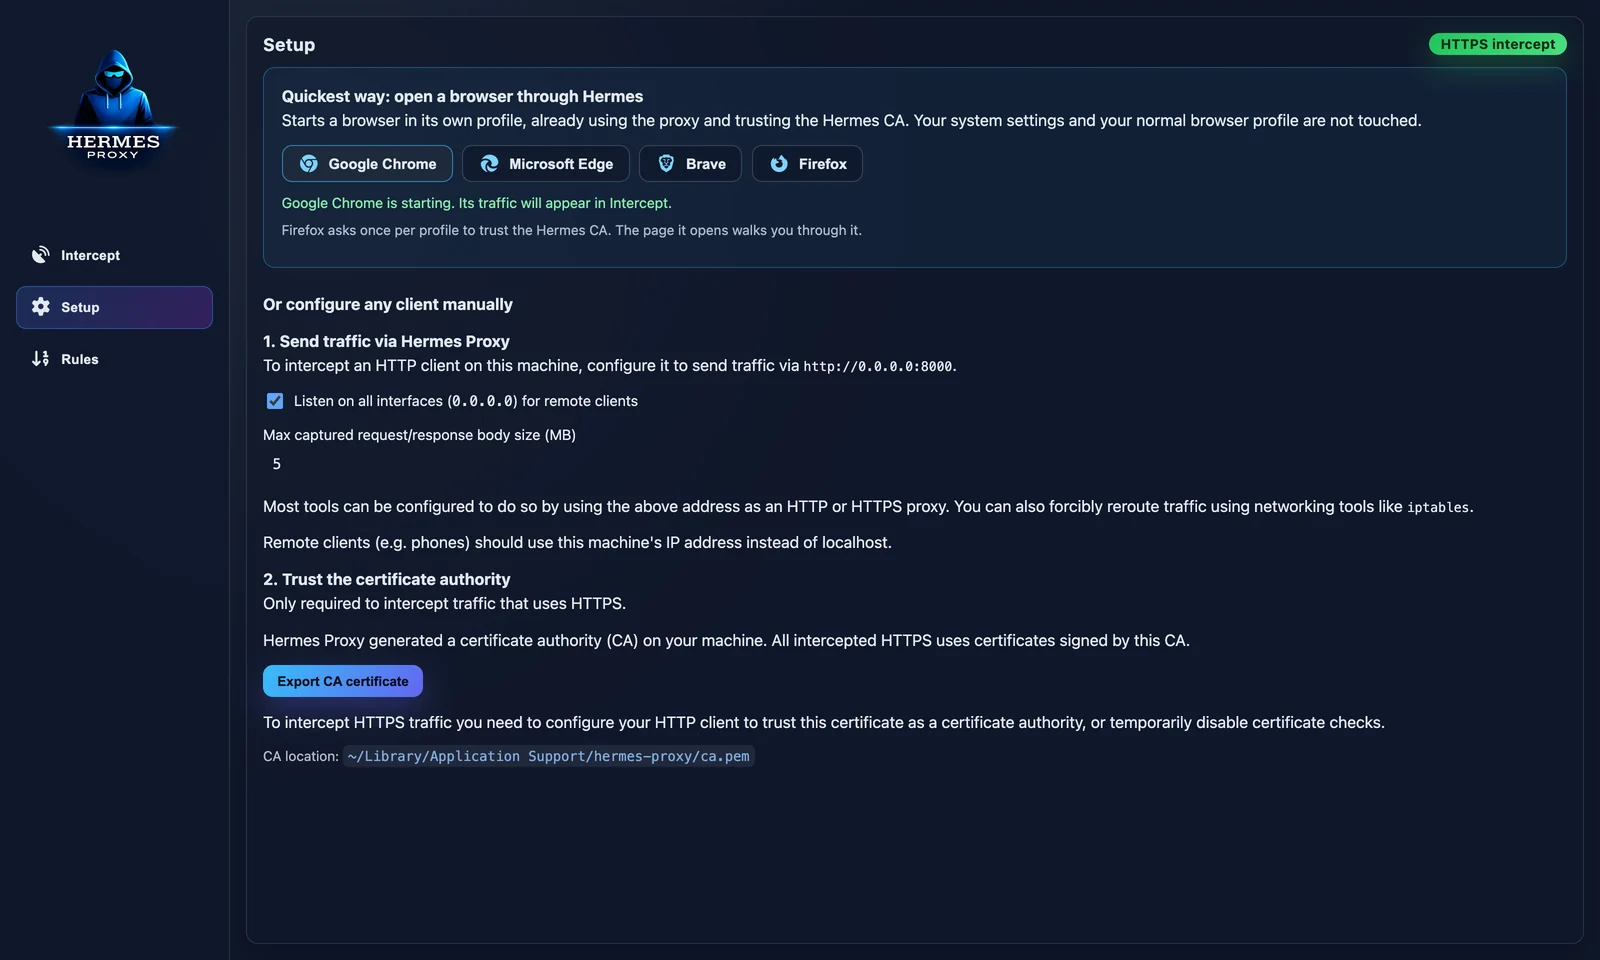
Browser launcher in the Setup tab

يُفتح المتصفح في ملف تعريف مخصص يستخدم الوكيل بالفعل، بحيث يبقى ملفك الشخصي اليومي وإعدادات النظام دون تغيير. عند التشغيل الأول يفتح http://hermes.proxy، وهي صفحة يقدّمها Hermes تؤكد أن اعتراض HTTP وHTTPS يعملان.

  • Chrome وEdge وBrave وChromium وVivaldi وOpera: يعمل HTTPS فورًا. يخبر Hermes المتصفح بالثقة في شهادته (CA) لذلك الملف الشخصي فقط (--ignore-certificate-errors-spki-list)، لذا لا يتم تثبيت أي شيء.
  • Firefox: تحتوي صفحة الهبوط على زر Trust Hermes CA in this profile. يسأل Firefox مرة واحدة لكل ملف تعريف.

يُحتفظ بملفات التعريف بين عمليات التشغيل (بما في ذلك تسجيلات الدخول وملفات تعريف الارتباط) في مجلد بيانات Hermes ضمن browser-profiles/. تُغلق المتصفحات التي يبدأها Hermes عند خروج Hermes.

إرسال حركة المرور عبره يدويًا

يستمع Hermes على المنفذ 8000 افتراضيًا. يظهر العنوان الدقيق أعلى قائمة حركة المرور وفي علامة التبويب Setup.

# A single command
curl -x http://localhost:8000 https://httpbin.org/get

# Most CLI tools and SDKs honor the standard proxy variables
export HTTP_PROXY=http://localhost:8000
export HTTPS_PROXY=http://localhost:8000

# Launch a desktop app with the proxy set (macOS)
HTTPS_PROXY=http://localhost:8000 open -a "Some App"

بالنسبة للمتصفحات، عيّن localhost:8000 كخادم وكيل HTTP وHTTPS في إعدادات الشبكة الخاصة بنظامك أو المتصفح. بالنسبة لهاتف أو جهاز آخر، فعّل الاستماع على جميع الواجهات في الإعداد واستخدم عنوان IP الخاص بالشبكة المحلية لهذا الحاسوب.

الوثوق بالشهادة (HTTPS فقط)

لعرض محتويات HTTPS، يجب أن تثق العملاء بشهادة CA الخاصة بـ Hermes. صدّرها من الإعداد → تصدير شهادة CA، ثم:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →