#1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit
 mitmproxy/mitmproxy
وكيل HTTP تفاعلي قادر على اعتراض الاتصالات مع دعم TLS، مخصص لمختبري الاختراق ومطوري البرمجيات.
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 sshuttle/sshuttle
خادم وكيل شفاف يعمل كبديل بسيط لشبكة VPN. يقوم بالتوجيه عبر SSH. لا يتطلب صلاحيات المدير. يعمل مع لينكس وماك أو إس. يدعم نفق DNS.
 hahwul/webhackersweapons
⚔️ أسلحة هاكرو الويب / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الويب. اختراق سعيد , صيد أخطاء سعيد
 wireshark/wireshark
التقاط وتحليل حركة مرور الشبكة مع الفحص العميق للحزم، وفك ترميز البروتوكولات عبر مئات البروتوكولات، ودعم ملفات الالتقاط لاستكشاف الأخطاء وإصلاحها،…
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
 yaklang/yakit
منصة اختبار اختراق شاملة مع MITM proxy و web fuzzer و reverse connection handler ونظام plugins للاختبار الأمني الآلي والاستغلال.
 firerpa/lamda
منصة التحكم الكامل في أجهزة Android: سطح مكتب عن بعد بتقنية WebRTC/H.264، أتمتة واجهة المستخدم/التعرف البصري/مطابقة الصور، هجوم MITM بنقرة واحدة،…
 rofl0r/proxychains-ng
proxychains ng (الجيل الجديد) - محمّل مسبق يربط استدعاءات المقابس (sockets) في البرامج المرتبطة ديناميكياً ويعيد توجيهها عبر وكيل أو أكثر من وكلاء…
 elazarl/goproxy
مكتبة وكيل HTTP/HTTPS قابلة للتخصيص للغة Go، تدعم إعادة التوجيه العادية، ونفق CONNECT، واعتراض MITM لاتصالات TLS، والتعديل البرمجي للطلبات…
 shopify/toxiproxy
:alarm_clock: :fire: وكيل TCP لمحاكاة ظروف الشبكة والنظام لاختبار الفوضى والمرونة
 opnsense/core
واجهة OPNsense الرسومية، وAPI، والواجهة الخلفية للأنظمة.
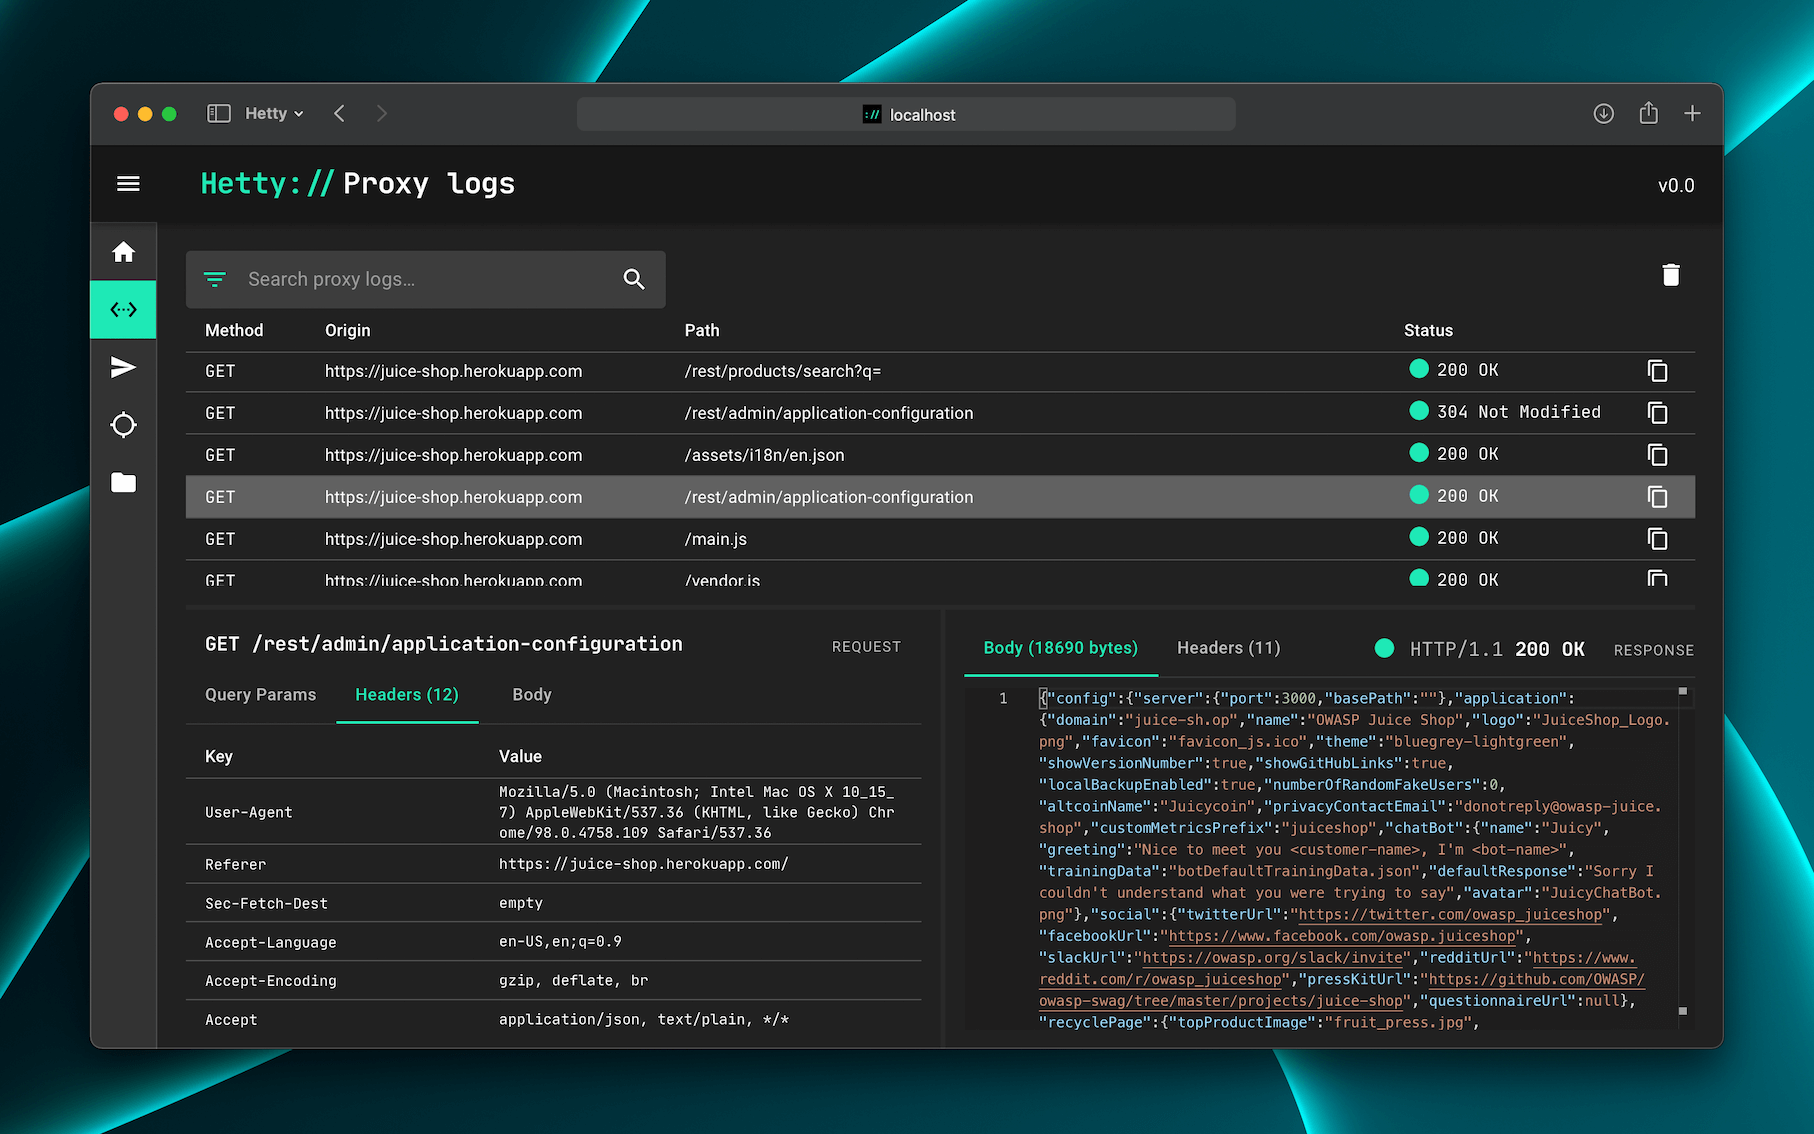 dstotijn/hetty
مجموعة أدوات HTTP للبحث الأمني.
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.