
 #1
 mthbernardes/houseproxy
احمِ والديك من التصيد الاحتيالي
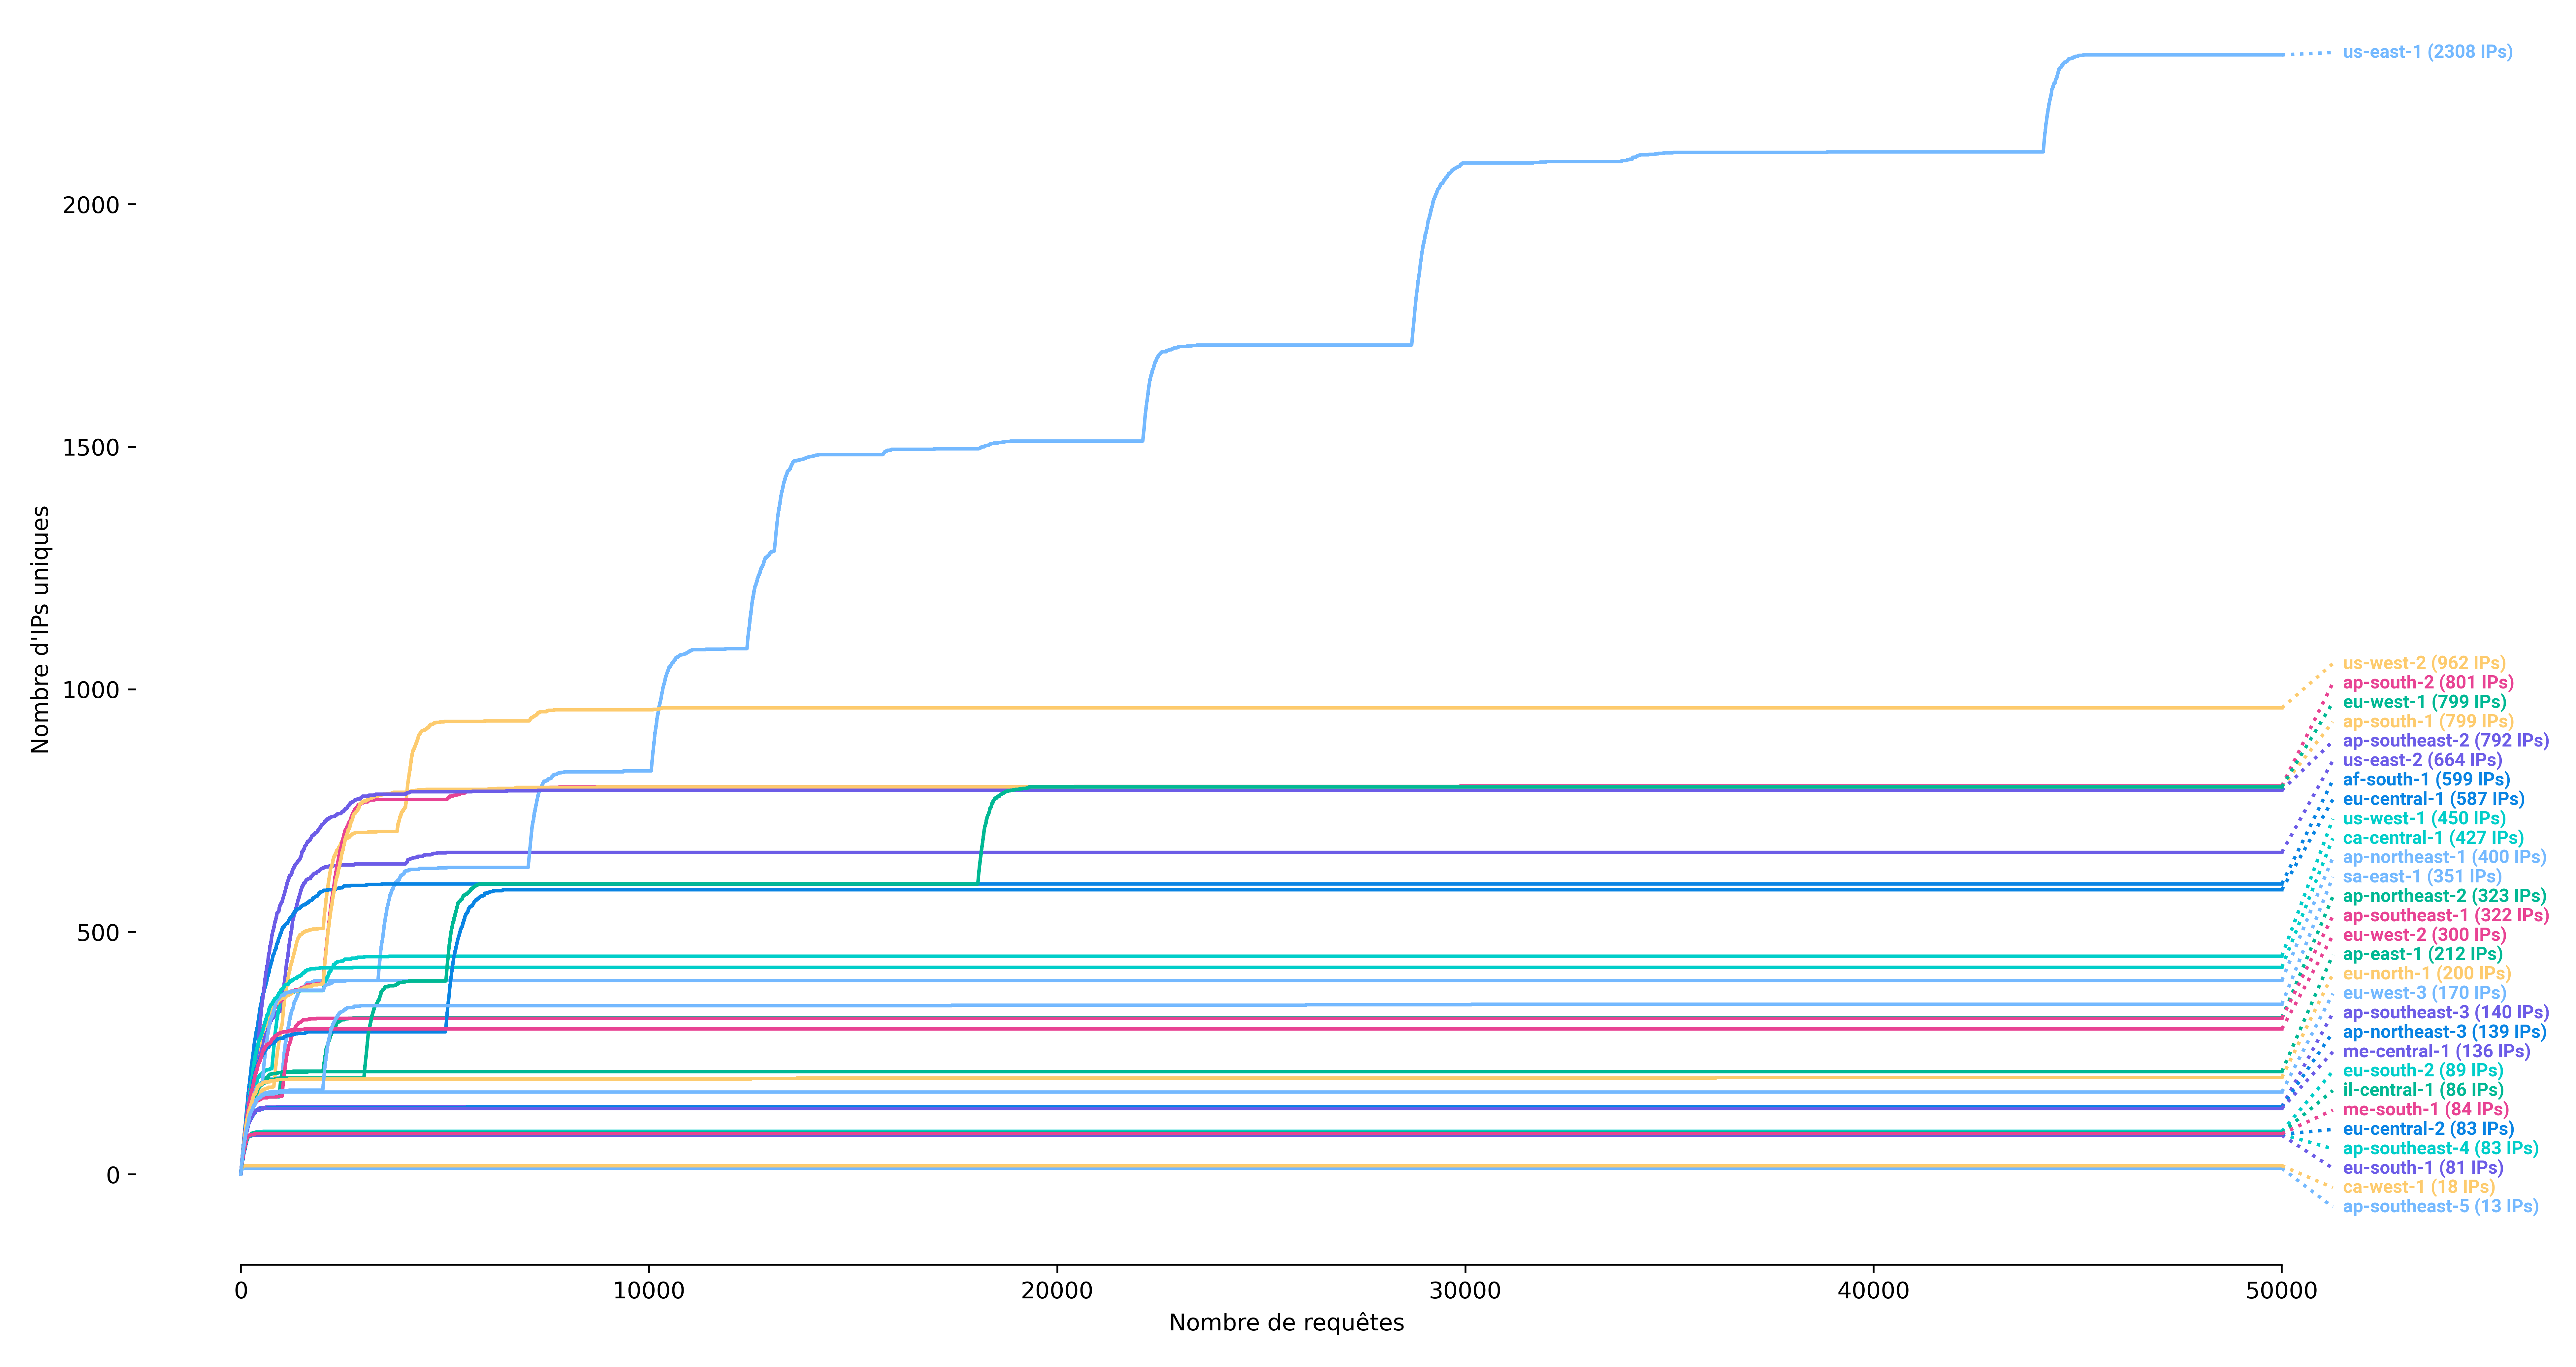 synacktiv/ipspinner
يعمل IPSpinner كوكيل محلي يعيد توجيه الطلبات عبر خدمات خارجية.
 joanbono/gurp
Burp Commander مكتوب بلغة Go
 johndoe31415/ratched
Ratched هو وسيط TLS شفاف من نوع الرجل في المنتصف مخصص لاختبار الاختراق
 ipopov/starttls-mitm
وكيل شفاف من نوع رجل-في-المنتصف يدعم STARTTLS
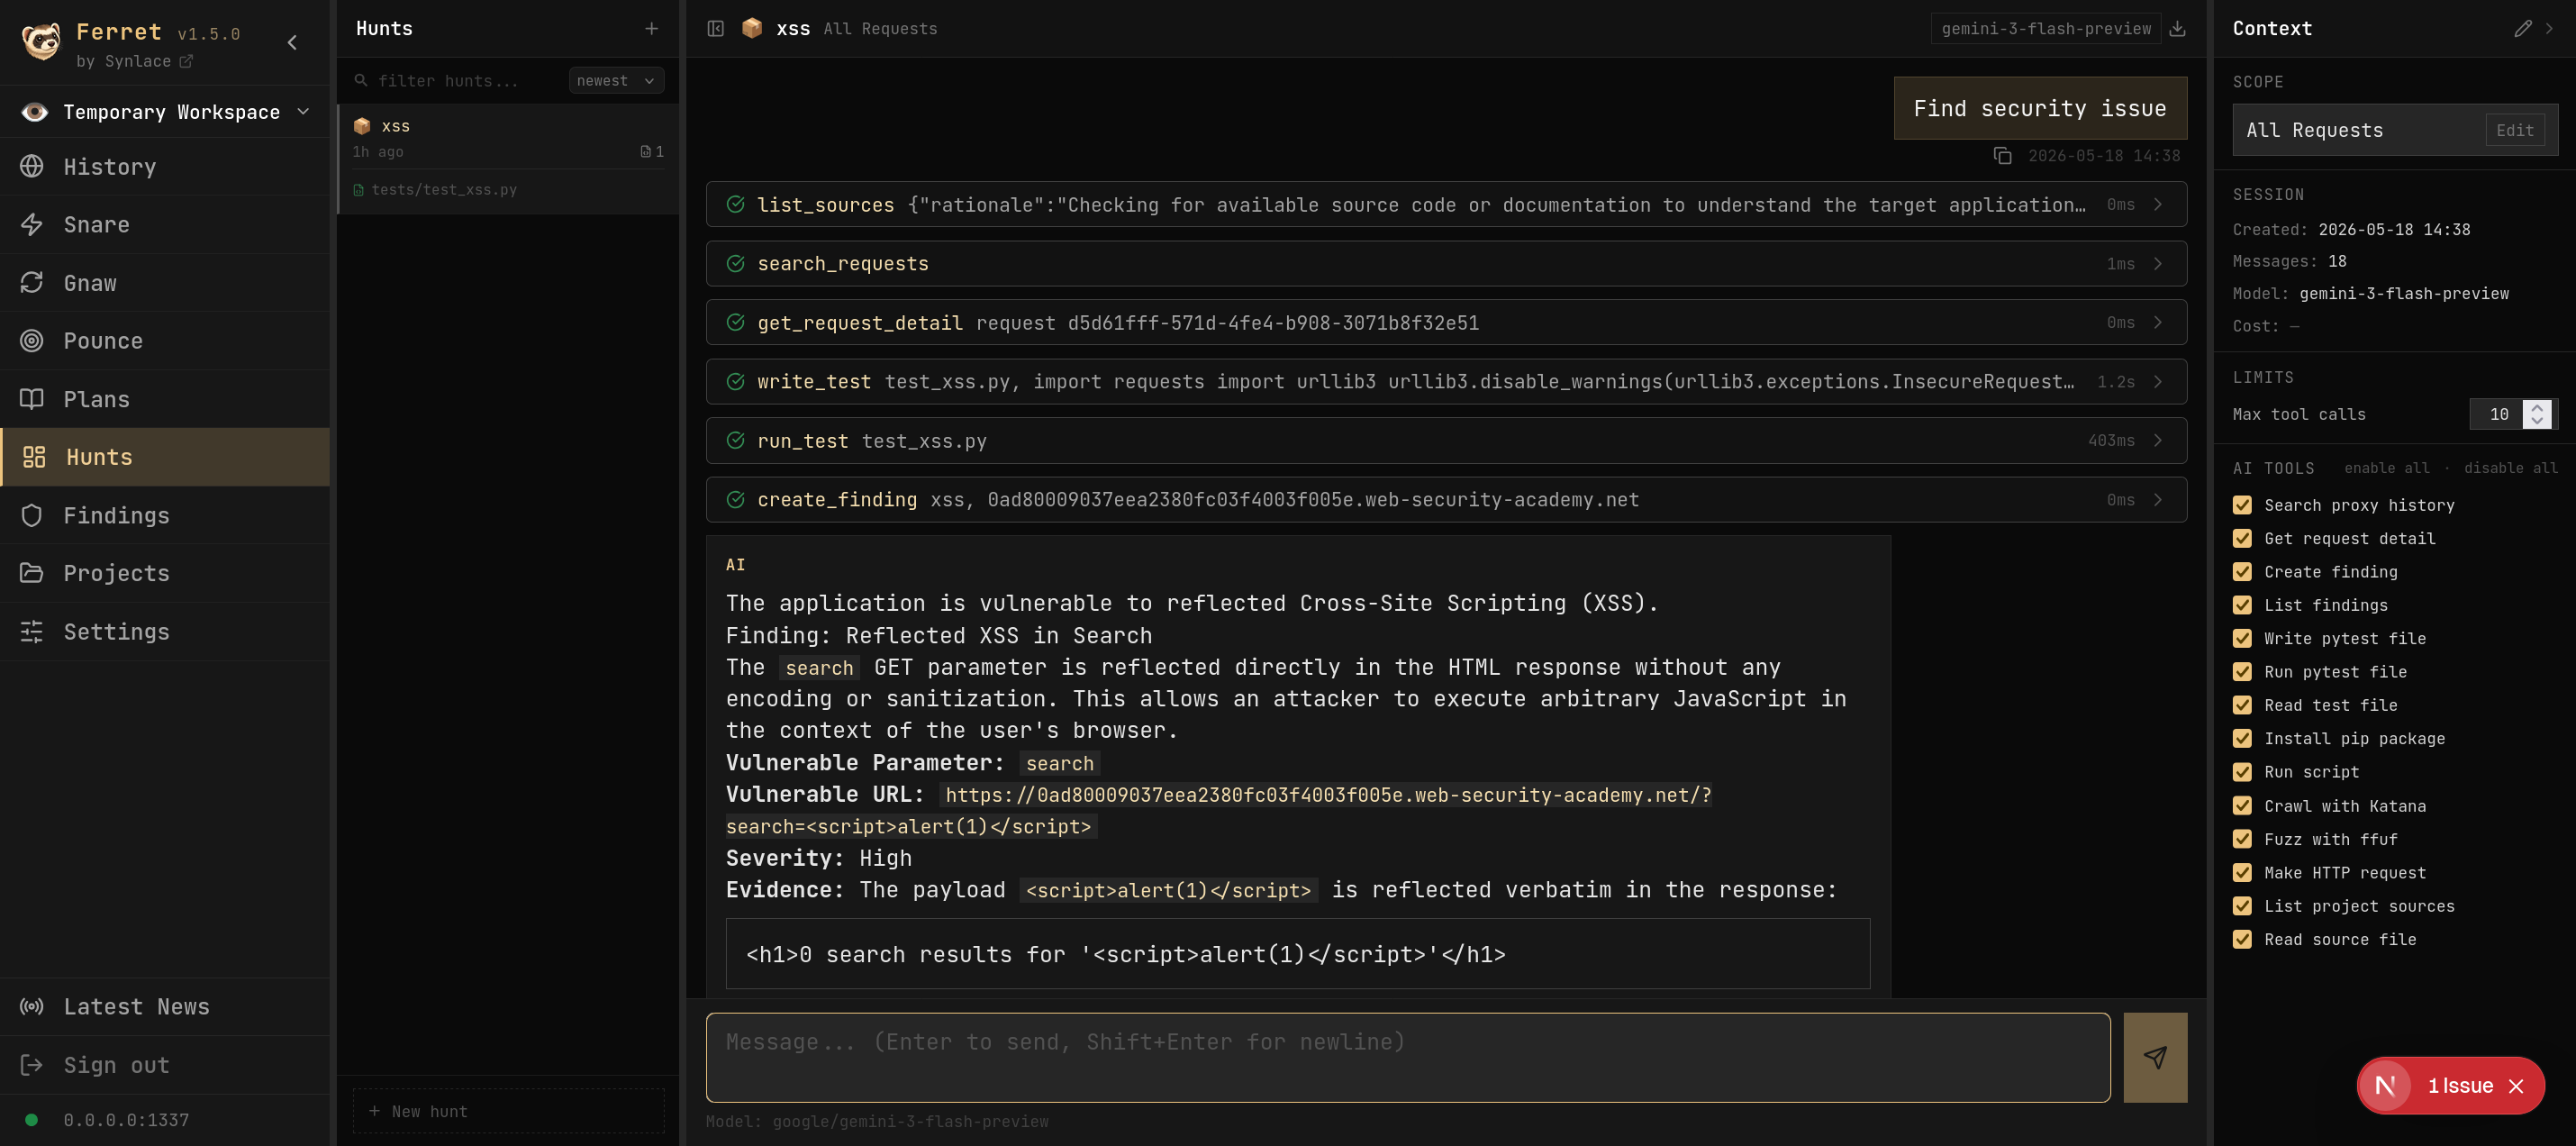 synlace/ferret
المجموعة التعاونية لاختبار اختراق تطبيقات الويب
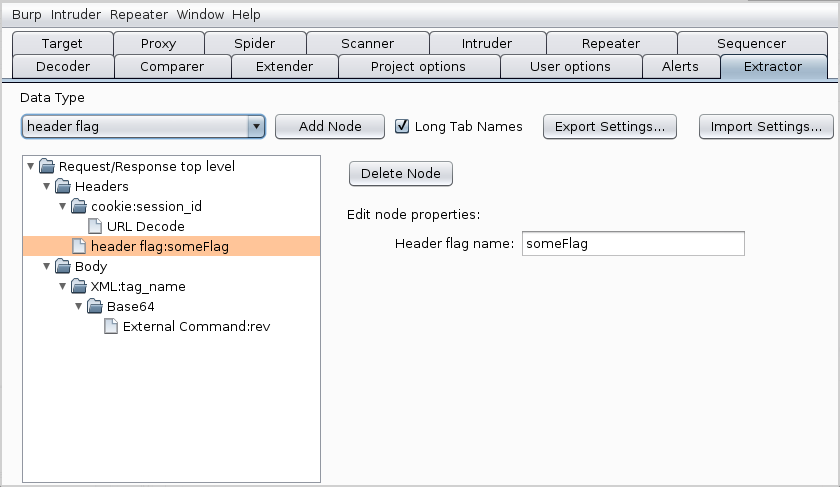 nccgroup/extractor
الإضافة تضيف تبويبًا جديدًا في Burp Suite يُسمى Extractor
 jas502n/burpsuite-plugin
إضافة لـ BurpSuite (مختبِر الاختراق)
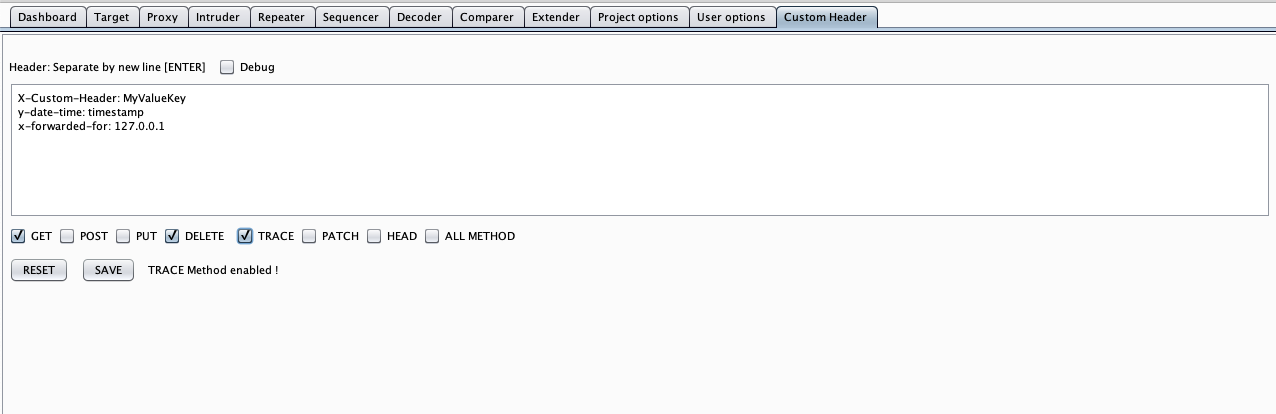 mirfansulaiman/customheader
إضافة Burp Suite هذه تتيح لك تخصيص الرأس عبر إضافة رأس جديد إلى طلب HTTP في BurpSuite (Scanner, Intruder, Repeater, Proxy History).
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 icecubesandwich/caddysmith
توليد إعدادات موجه Caddy من ملفات تعريف C2 الخاصة بـ Cobalt Strike أو Sliver.
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 inflightsec/agent-vault-proxy
مفاتيح API في الوقت المناسب للوكلاء الذكاء الاصطناعي - وأي عملية أخرى تقوم بتوجيهها من خلاله: لا يرى المتصل سوى عنصر نائب.
 mike01/pypacker
:package: أسرع وأبسط مكتبة لمعالجة الحزم في بايثون
 nccgroup/wcfdser-ngng
مكوّن إضافي لـ Burp Extender، يجعل كائنات SOAP الثنائية قابلة للقراءة والتعديل.
 metrodango/pip3line
سكين الجيش السويسري لمعالجة البايتات الخام والاعتراض
 mrschyte/socksmon
مراقبة أي حركة مرور TCP باستخدام وكيل اعتراض HTTP الذي تختاره









