
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 mirfansulaiman/customheader
إضافة Burp Suite هذه تتيح لك تخصيص الرأس عبر إضافة رأس جديد إلى طلب HTTP في BurpSuite (Scanner, Intruder, Repeater, Proxy History).
 asciimoo/morty
وكيل خدمة لتنقية محتوى الويب مع مراعاة الخصوصية
 mrschyte/socksmon
مراقبة أي حركة مرور TCP باستخدام وكيل اعتراض HTTP الذي تختاره
 thyrlian/charles-proxy-mobile-guide
دليل خطوة بخطوة لاعتراض حركة مرور HTTP/HTTPS على Android وiOS باستخدام Charles Proxy، يغطي وكيل SSL وتثبيت شهادة CA وإعدادات الثقة.
 spiderlabs/responder
Responder هو أداة تسميم لبروتوكولات LLMNR وNBT-NS وMDNS، مع خادم مصادقة احتيالي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP، ويدعم مصادقة NTLMv1/NTLMv2/LMv2،…
 caido/caido
وكيل ويب خفيف لاعتراض وفحص وتعديل حركة مرور HTTP لتدقيق تطبيقات الويب أثناء اختبار الاختراق وصيد المكافآت.
 vmware-archive/burp-rest-api
واجهة برمجة تطبيقات REST/JSON لأداة الأمان Burp Suite.
 nccgroup/wssip
تطبيق لالتقاط وتعديل وإرسال بيانات WebSocket مخصصة من العميل إلى الخادم والعكس بالعكس.
 vichhka-git/universal-flutter-ssl-pinning
تجاوز تثبيت SSL آلي لأي إصدار من Flutter و Shorebird — تحليل ثابت بواسطة PyGhidra يكتشف BoringSSL تلقائياً ويولد سكريبتات Frida و Renef الجاهزة…
 rofl0r/proxychains-ng
proxychains ng (الجيل الجديد) - محمّل مسبق يربط استدعاءات المقابس (sockets) في البرامج المرتبطة ديناميكياً ويعيد توجيهها عبر وكيل أو أكثر من وكلاء…
 everywall/ladder
بديل مستضاف ذاتيًا لكلٍ من 12ft.io و 1ft.io. وكيل (بروكسي) لإزالة ترويسات CORS وتعديل HTML.
 p0cl4bs/wifipumpkin3
إطار عمل قوي لهجوم نقطة الوصول المارقة.
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 jankammerath/bogusmips
تحليلات جنائية لتفكيك وإعادة تجميع وهندسة عكسية وتدقيق تطبيقات Android
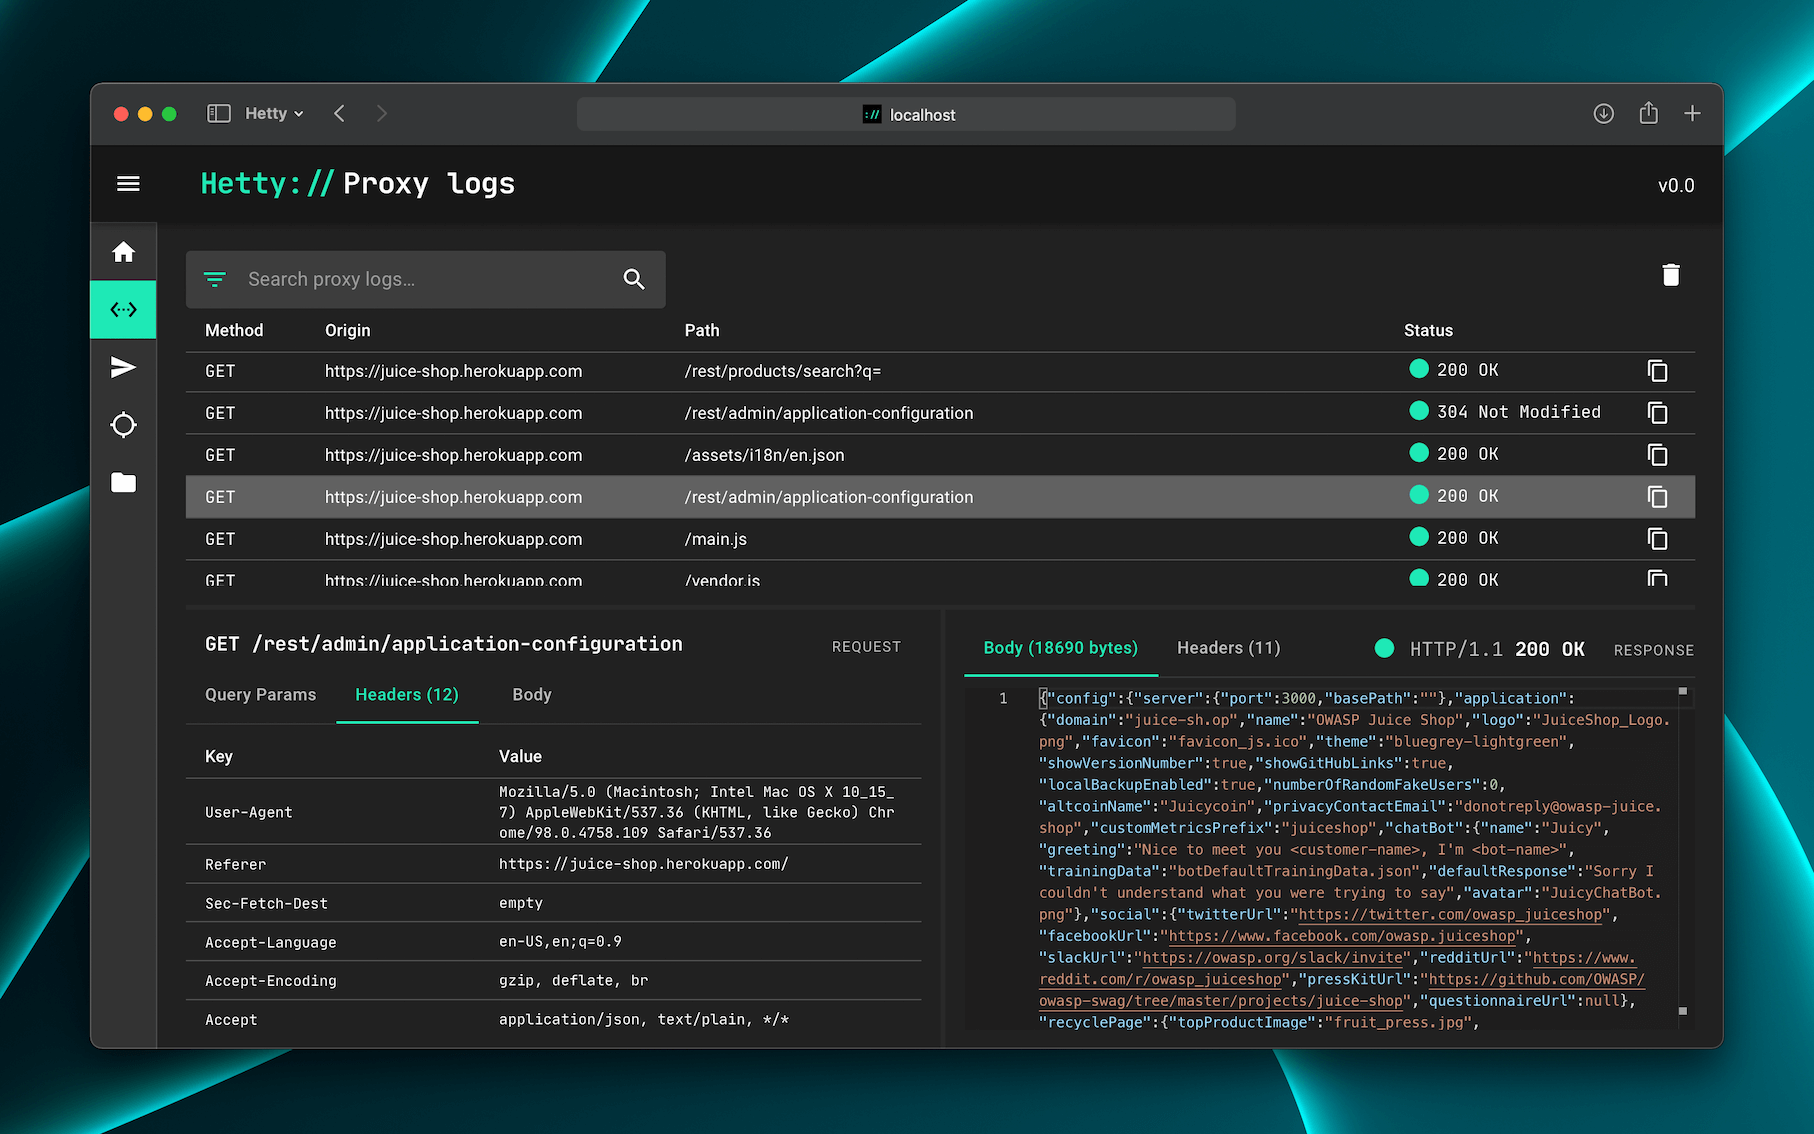 dstotijn/hetty
مجموعة أدوات HTTP للبحث الأمني.
 dragon-lady/netward-standalone
بوت في مساحة المستخدم وانحراف هجمات DDoS للخدمات HTTP الصغيرة
 xchwarze/frieren
Frieren هو إطار صغير (micro-framework) مصمم للاستخدام في أجهزة التوجيه (routers) وأجهزة الكمبيوتر ذات اللوحة الواحدة (SBCs). تم بناء هذا الإطار ليكون…
 hahwul/webhackersweapons
⚔️ أسلحة هاكرو الويب / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الويب. اختراق سعيد , صيد أخطاء سعيد







