
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 assassinukg/cve-2021-22204
نص برمجي لاستغلال CVE-2021-22204، وهو ثغرة RCE في ExifTool عبر ملفات DjVu الخبيثة، مع خطوات استغلال يدوية وحمولات قشرة عكسية.
 taroballzchen/cve-2021-36260-metasploit
نص الميتاسبلويت (POC) الخاص بـ CVE-2021-36260
 n1k0la-t/cve-2023-21707
CVE-2023-21707 استغلال
 crowsec-edtech/cve-2021-26084
استغلال Python لثغرة CVE-2021-26084 التي تستهدف تنفيذ الأوامر عن بُعد قبل المصادقة في Confluence Server عبر حقن OGNL. ينفّذ أوامر عشوائية على الأنظمة…
 bishopfox/coldfusion-10-11-xss
كود إثبات المفهوم لـ CVE-2015-0345 (APSB15-07)
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: ثغرة حقن أوامر نظام التشغيل في GlobalProtect
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT تجاوز سعة المكدس في TLS قبل المصادقة RCE (CVE-2025-0282)
 imbas007/cve-2026-48282
استغلال إثبات المفهوم لـ CVE-2026-48282، اجتياز مسار حرج في Adobe ColdFusion RDS يتيح قراءة/كتابة ملفات غير مصادق عليها وRCE. يدعم الفحص الفردي…
 hakivvi/proxylogon
استغلال RCE لخادم Microsoft Exchange (CVE-2021-26855).
 taroballzchen/cve-2021-22005-metasploit
سكريبت الميتاسبلويت (POC/EXP) حول CVE-2021-22005: يحتوي VMware vCenter Server على ثغرة رفع ملفات عشوائية.
 jas502n/cve-2019-10392
استغلال تنفيذ التعليمات البرمجية عن بُعد المُصادق عليه لملحق عميل Git في Jenkins الإصدار 2.8.2 عبر ثغرة إلغاء تسلسل Jackson (CVE-2019-10392).
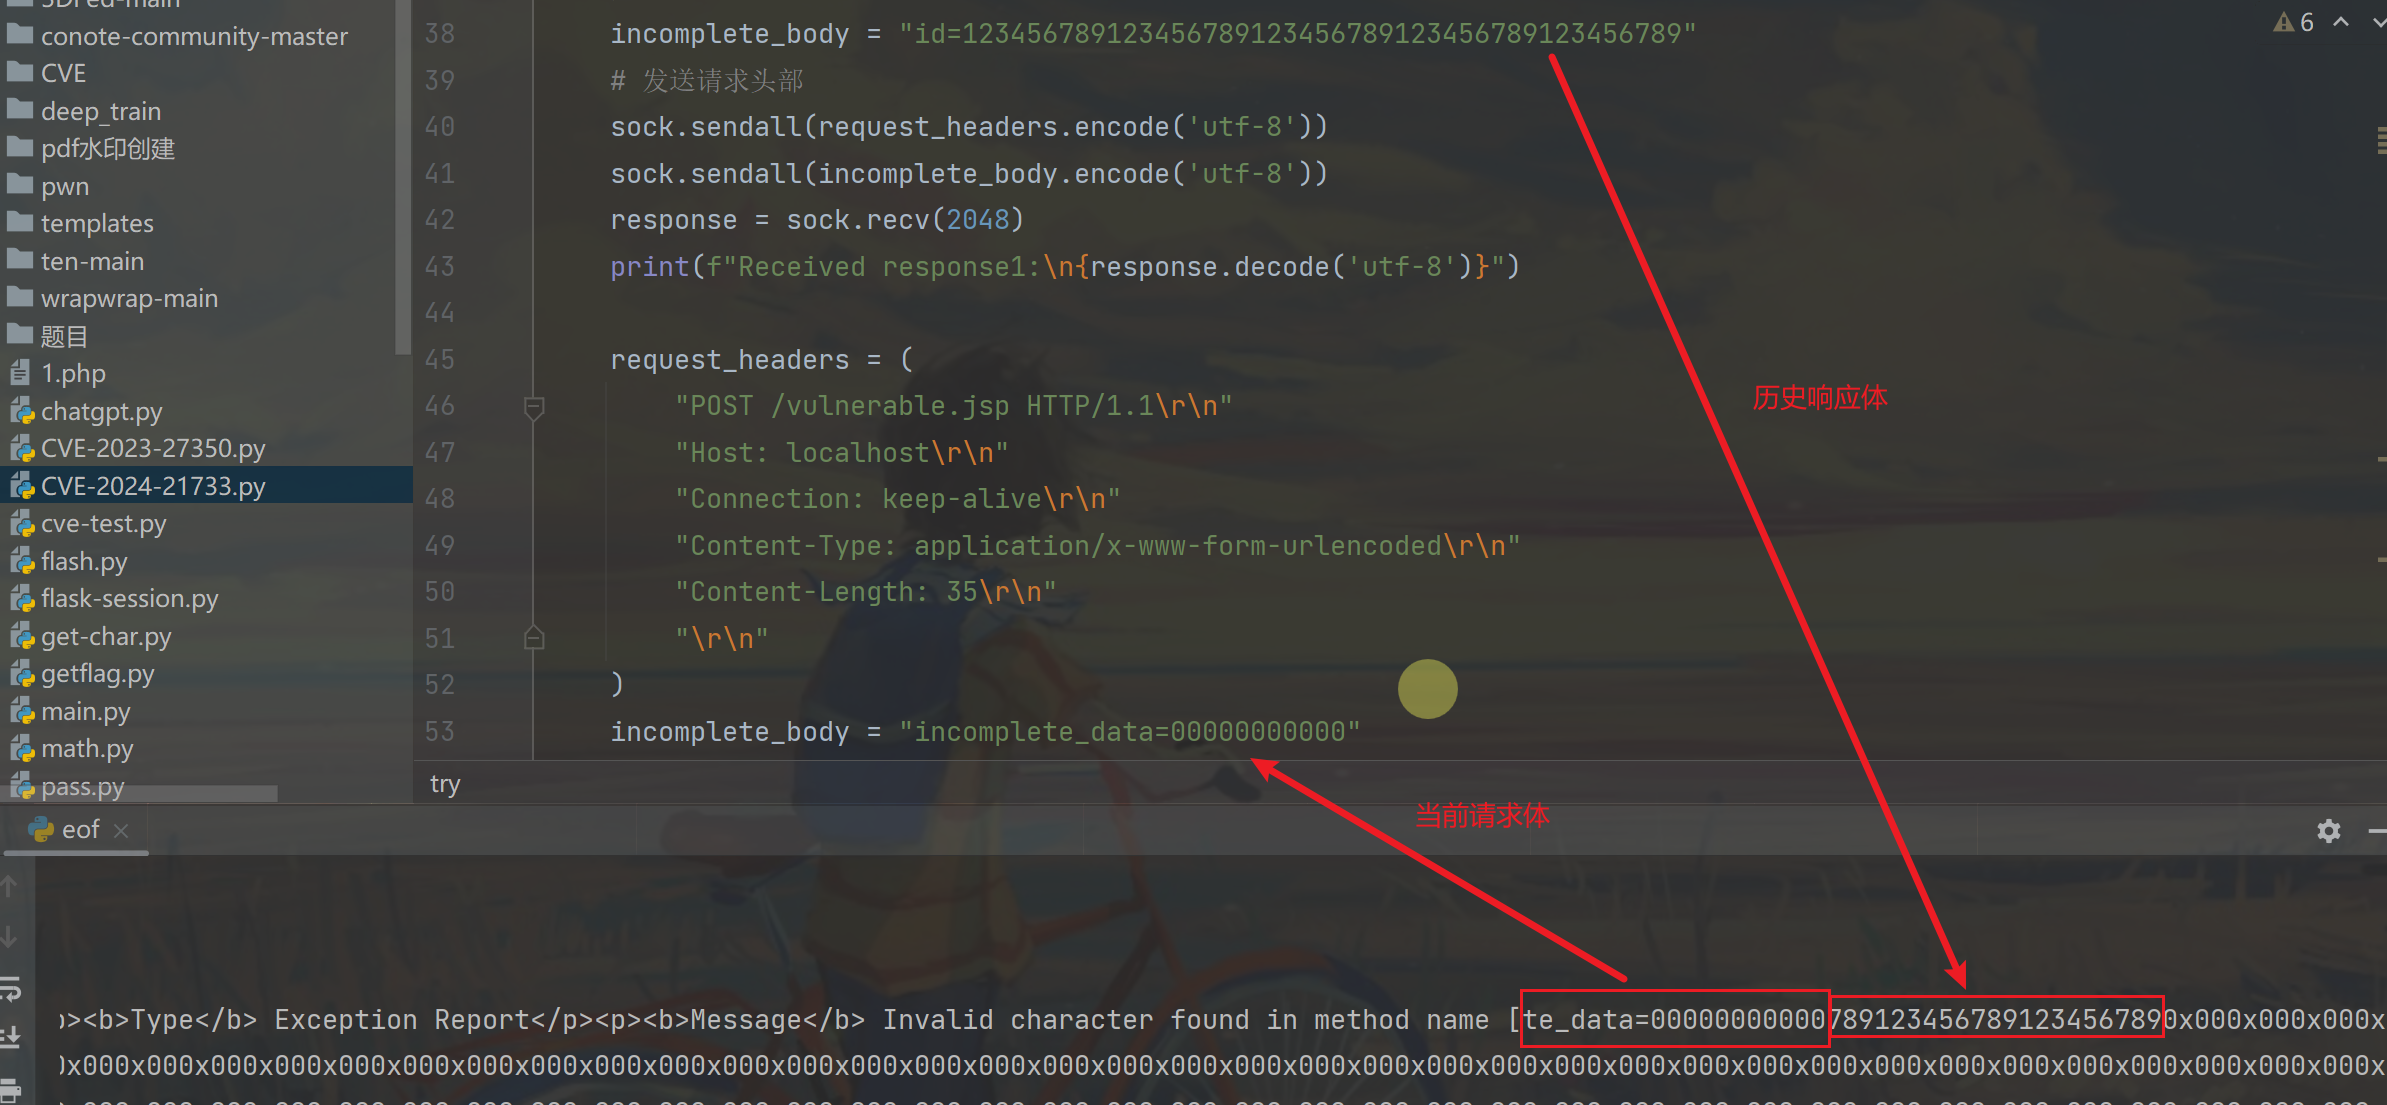 ltmthink/cve-2024-21733
التحقق من CVE-2024-21733
 mayaseven/cve-2016-6662
من حقن SQL إلى شل الجذر باستخدام CVE-2016-6662 بواسطة MaYaSeVeN
 k3rwin/spring-core-rce
ثغرة RCE في إطار Spring CVE-2022-22965
 nu11secur1ty/xssight
مورد تعليمي حول تقنيات هجمات البرمجة النصية عبر المواقع (XSS)، يغطي المتجهات غير الدائمة والدائمة والقائمة على DOM مع أمثلة عملية للتعلم الأمني.
 chebuya/cve-2024-30850-chaos-rat-rce-poc
إثبات مفهوم (PoC) لثغرة تنفيذ الأكواد عن بُعد (RCE) عبر المسار في لوحة ويب CHAOS RAT
 yuriisanin/cve-2022-24342
PoC لـ CVE-2022-24342: الاستيلاء على الحساب عبر CSRF في مصادقة GitHub
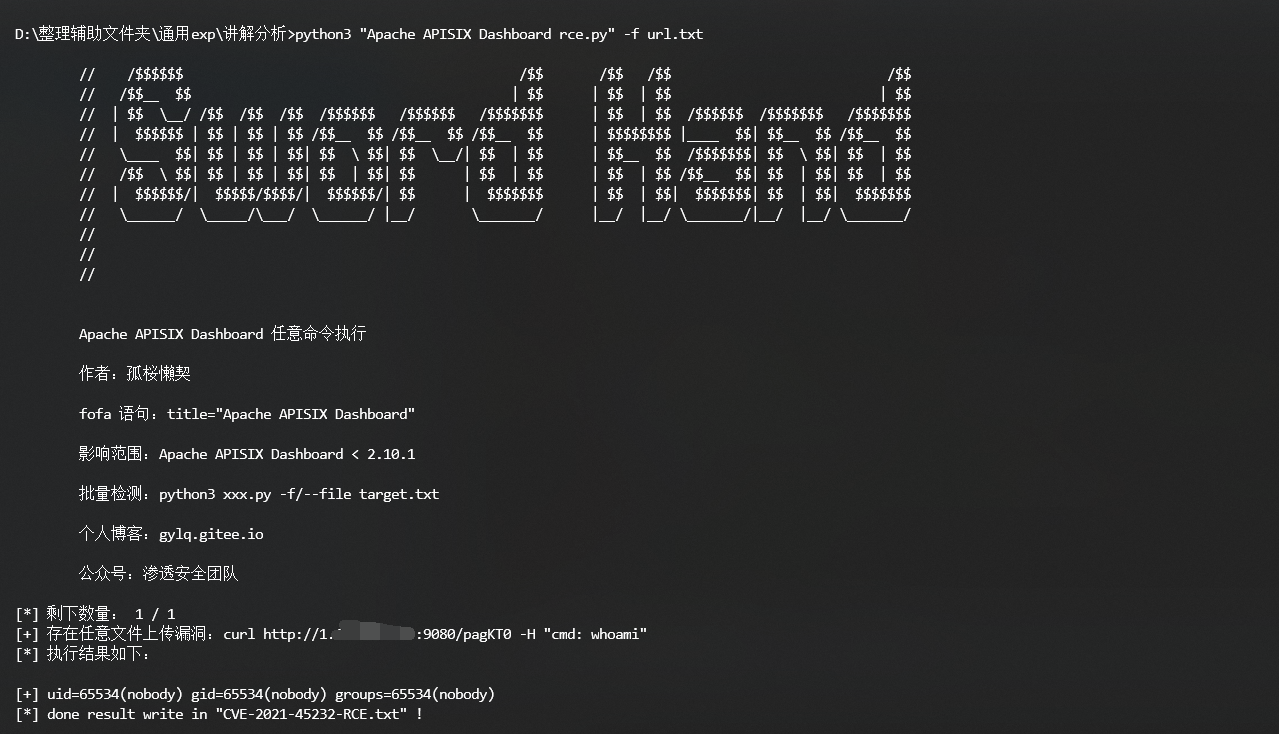 gylq/cve-2021-45232-rce
# ماسح ضوئي متعدد الخيوط للثغرات الأمنية CVE-2021-45232 أداة فحص دفعات متعددة الخيوط لثغرة CVE-2021-45232، تستهدف تنفيذ الأكواد عن بُعد (RCE) في…








