
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 d3ext/cve-2015-10141
استغلال إثبات المفهوم (POC) لـ CVE-2015-10141
 beetlechunks/cve-2020-12116
رمز إثبات المفهوم لاستغلال CVE-2020-12116: قراءة ملفات عشوائية بدون مصادقة في ManageEngine OpManger.
 alchemist3dot14/cve-2025-2783
محاكاة PoC لـ CVE-2025-2783 — ثغرة هروب من الحماية الصندوقية في Mojo IPC لمتصفح Chrome. يتضمن تسليم هجمات التصيد، فحص الذاكرة بالتشويش، محاكاة IPC،…
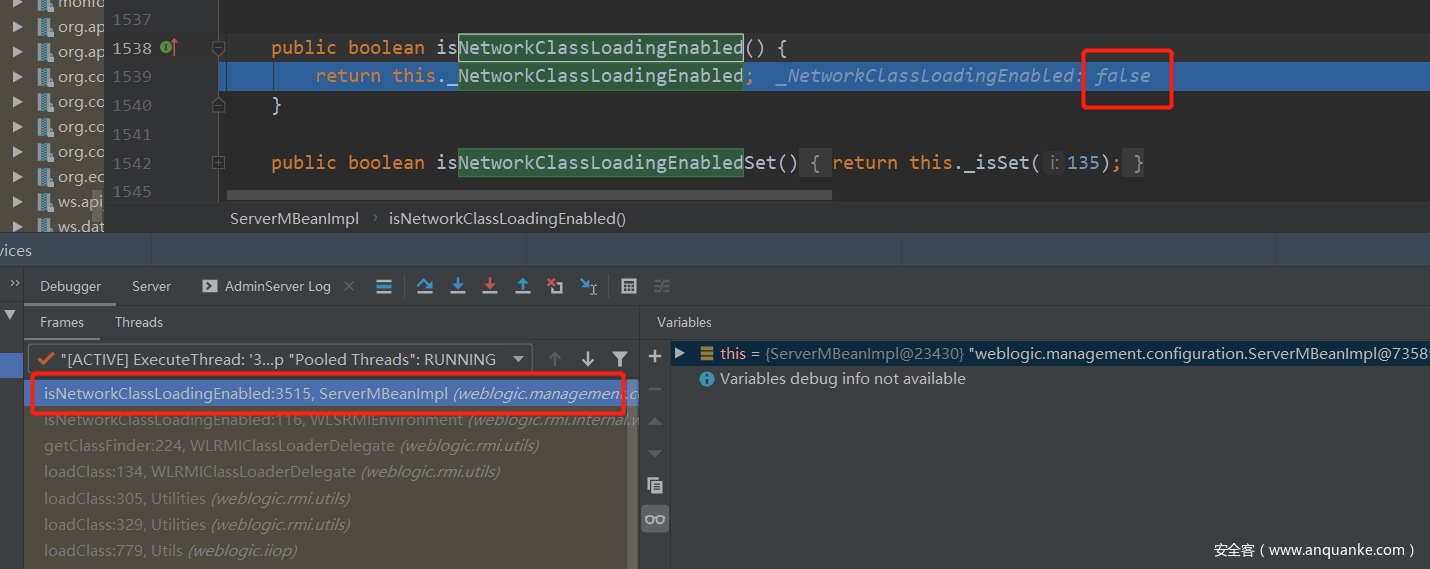 dido1960/weblogic-cve-2020-2551-to-internet
CVE-2020-2551 POC لاستخدامها على الإنترنت
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
إثبات مفهوم لاستغلال CVE-2020-1958، وهي ثغرة حقن LDAP في Apache Druid 0.17.0، تتيح تعداد المستخدمين واستخراج سمات LDAP.
 chrisjd20/cve-2017-9805.py
كود استغلال أفضل لـ CVE 2017 9805 في Apache Struts
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - رفع ملفات تعسّفي بدون مصادقة (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 استغلال
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
يستغل هذا الـ PoC المكتوب بلغة بايثون ثغرة CVE-2024-46987، وهي ثغرة اجتياز المسار (Path Traversal) في Camaleon CMS الإصدار 2.8.0 < 2.8.2 (يعمل على…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo إثبات المفهوم
 azefzafyoussef/cve-2026-34621
بحث إثبات مفهوم يوضح سلسلة تلوث النموذج الأولي وحقن جافاسكريبت في Adobe Acrobat Reader، مما يتيح تنفيذ جافاسكريبت بصلاحيات مرتفعة وسرقة الملفات.…
 1zrr4h/cve-2021-26084
أداة فحص جماعي بسطر واحد لـ Atlassian Confluence CVE-2021-26084
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 أداة استغلال رسومية، تدعم استغلال جميع إصدارات JDK بالإضافة إلى تنفيذ الصدى والبرمجيات الخبيثة في الذاكرة.
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - تجاوز المسار / حذف ملف تعسفي موثّق في Python3
 ulyssessaicha/cve-2023-6875
إثبات مفهوم لاستغلال CVE-2023-6875، يوضح ثغرة في تطبيق ويب. يتضمن الكود والتعليمات لإعادة إنتاج المشكلة.








