
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 agampreet-singh/redroot
RedRoot هو إطار عمل أمني هجومي مبني على Python ويُدار عبر سطر الأوامر (CLI)، يجمع أدوات الاختراق الأساسية للفريق الأحمر في بيئة طرفية واحدة موحدة.…
 midisec/cve-2023-36899
بيئة وأدوات إعادة إنتاج ثغرة CVE-2023-36899، التي تستهدف تجاوز التحقق من جلسة الهوية بدون cookie في إطار ASP.NET.
 karthikuj/cve-2022-31101
استغلال لثغرة SQLi في وحدة bockwishlist من PrestaShop الإصدار 2.1.0 (CVE-2022-31101)
 liamg/cve-2025-48384
إثبات مفهوم لاستغلال يوضح تنفيذ التعليمات البرمجية عن بُعد عبر وحدة فرعية (submodule) مُعدّة خصيصًا من git أثناء عملية الاستنساخ باستخدام خيار…
 jonirinta-kahila/wpcracker
أداة اختبار اختراق ووردبريس
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 brucessking/cve-2021-36749
Apache Druid قراءة ملف تعسفي
 thecybergeek/cve-2026-4480-poc
استغلال إثبات المفهوم لـ CVE-2026-4480، تنفيذ أوامر عن بُعد غير مصادق عليه في نظام الطباعة في Samba عبر حقن %J. يتضمن أوضاع القشرة العكسية وتنفيذ…
 pyn3rd/cve-2023-34040
سبرينغ-كافكا-إزالة-التسلسل-تنفيذ-التعليمات-البرمجية-عن-بُعد
 nu0l/cve-2022-46463
CVE-2022-46463(Harbor غير مصرح به)
 ryandamour/crlfmap
CRLFMap هي أداة لاكتشاف ثغرات HTTP Splitting
 hancheng-lei/hacking-vulnerability-cve-2020-1938-ghostcat
دراسة حالة وعرض استغلال لثغرة Apache Tomcat CVE-2020-1938 (Ghostcat)، بما في ذلك التحليل وكود إثبات المفهوم.
 3ndg4me/cve-2020-3452-exploit
مجرد ماسح ضوئي أساسي يستغل CVE-2020-3452 لتعداد الملفات القياسية القابلة للوصول في دليل الويب لأجهزة CISCO ASA.
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind ثغرة تنفيذ التعليمات البرمجية عن بُعد
 zeropathai/proftpd-cve-2026-42167-poc
POCs لإثبات الثغرة CVE-2026-42167 في ProFTPD
 1337g/cve-2017-17215
CVE-2017-17215 جهاز توجيه هواوي RCE (غير مُختبر)
 nccgroup/readable-thrift
مشفر/فك تشفير Thrift سهل الاستخدام
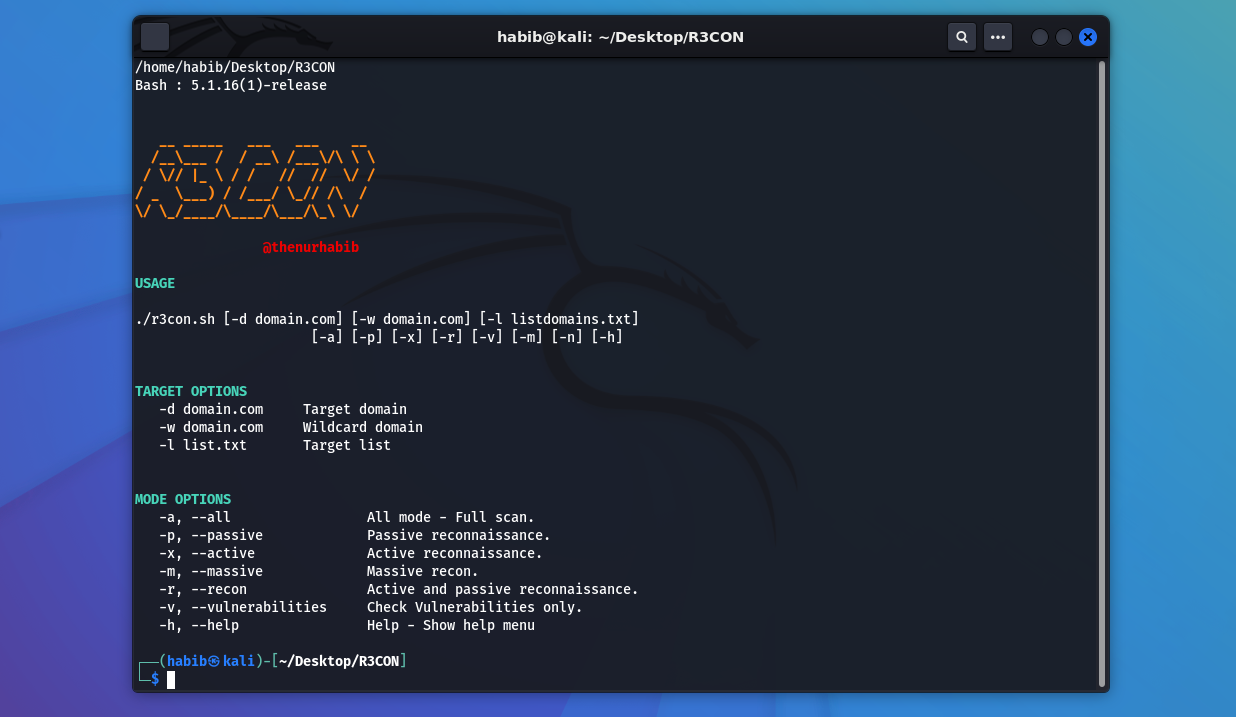 thenurhabib/r3con
أداة متعددة الوظائف لاستطلاع الويب وفحص الثغرات








