
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 horizon3ai/cve-2024-29824
ثغرة Ivanti EPM SQL Injection Remote Code Execution
 pentestical/cve-2020-9484
إثبات المفهوم (proof-of-concept) مكتوب بلغة Bash لاستغلال الثغرة CVE-2020-9484، مما يتيح تنفيذ الأوامر عن بُعد على Apache Tomcat عبر إلغاء التسلسل…
 b1anda0/cve-2020-8209
هذا السكريبت هو سكريبت الكشف الجماعي لثغرة اجتياز الدليل في Citrix XenMobile (CVE-2020-8209).
 shuai06/cve-2022-30525
نص برمجي للكشف الجماعي عن ثغرة حقن الأوامر عن بعد في جدار الحماية Zyxel (CVE-2022-30525)
 verctor/nexus_rce_cve-2019-7238
بعض ملاحظات التصحيح والاستغلال (غير أعمى)
 rohmatariow/cve-2026-22812-exploit
أداة استغلال لثغرة CVE-2026-22812 (تنفيذ أوامر عن بُعد غير مصادق عليه في OpenCode) توفر غلافًا تفاعليًا، وتنفيذ أوامر عشوائية، ورفع/تنزيل الملفات،…
 p3nt3st3r-star/cve-2026-0300-poc
إثبات المفهوم لـ CVE-2026-0300، وهو تجاوز سعة المخزن المؤقت الحرج في بوابة User-ID الخاصة بـ PAN-OS مما يتيح تنفيذ التعليمات البرمجية عن بُعد دون…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 حقن أوامر بعد المصادقة (شل عكسي)
 liangyueliangyue/spring-core-rce
# استغلال مبني على بايثون لثغرة CVE-2022-22965 (Spring4Shell) مع اكتشاف الثغرة وحقن قشرة الويب (Behinder/Godzilla) في تطبيقات Spring على الويب.
 mr-xn/cve-2022-40127
POC لاستغلال RCE عبر DAG example_bash_operator في Apache Airflow قبل الإصدار 2.4.0
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
تتيح Keycloak admin API للمستخدمين ذوي الصلاحيات المنخفضة استخدام الوظائف الإدارية
 boogipop/metabasercetools
CVE-2023-38646 ثغرة RCE في Metabase
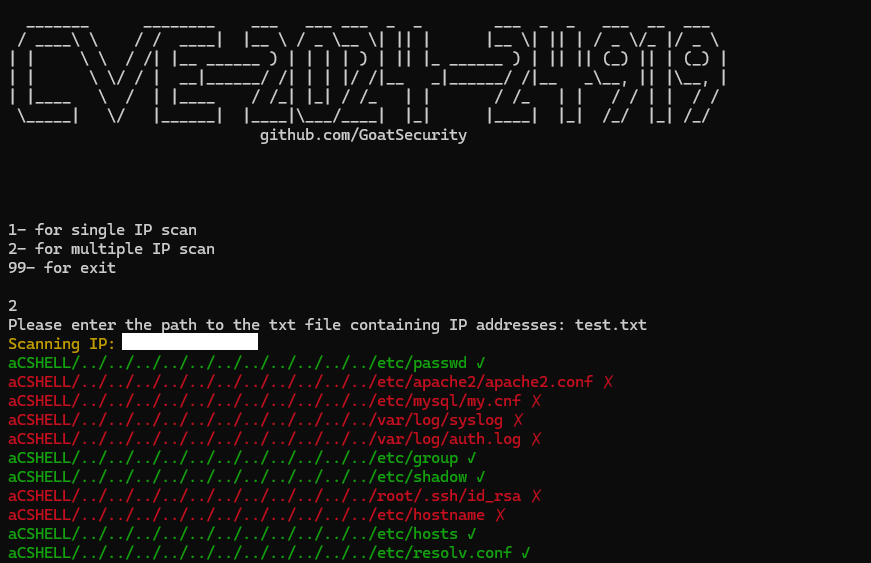 goatsecurity/cve-2024-24919
استغلال CVE-2024-24919
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 صدفة حقن الأوامر. الحزمة pdfkit من الإصدار 0.0.0 عرضة لحقن الأوامر حيث لا يتم تنقية عنوان URL بشكل صحيح. (تم الاختبار على الإصدار…
 eudemonics/scaredycat
نص برمجي بلغة Python لإنشاء ملف MP4 خبيث وتشغيل خادم ويب CherryPy يستضيف صفحة HTML بسيطة تحتوي على الملف المضمّن. يستغل ثغرة أخرى في Stagefright، وهي…
 emerinohdz/facebrute
سكريبت اختراق فيسبوك بالقوة العمياء
 jaiguptanick/cve-2019-0232
تحليل الثغرات الأمنية وPoC لثغرة Apache Tomcat - CGIServlet enableCmdLineArguments المتعلقة بتنفيذ التعليمات البرمجية عن بُعد (RCE)








