
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 horizon3ai/cve-2024-9465
إكسبلويت لإثبات المفهوم لـ CVE-2024-9465
 mpgn/cve-2018-16341
CVE-2018-16341 - تنفيذ تعليمات برمجية عن بُعد في Nuxeo بدون مصادقة باستخدام حقن القوالب من جانب الخادم
 scanfsec/cve-2018-15982
نص Aggressor Script لإطلاق هجوم driveby عبر IE لاستغلال CVE-2018-15982.
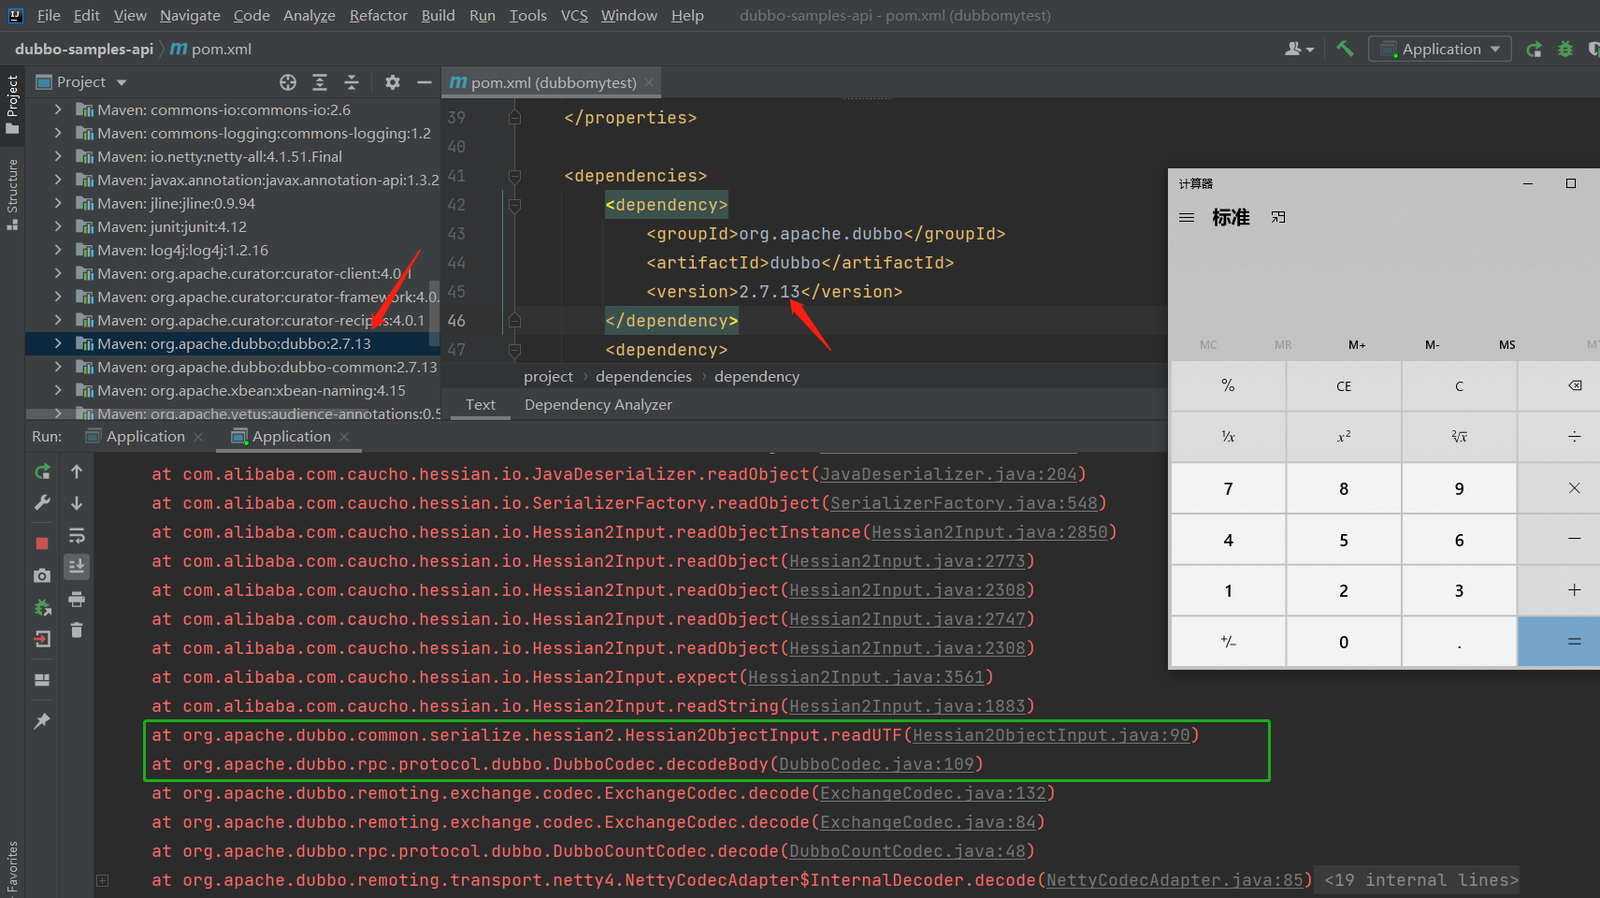 bitterzzzz/cve-2021-43297-poc
إثبات مفهوم لاستغلال CVE-2021-43297، يحقق تنفيذًا عن بُعد للكود في Apache Dubbo <= 2.7.13 عبر إلغاء تسلسل Hessian-Lite.
 malwareman007/deathnote
إثبات المفهوم لـ CVE-2022-30190
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: Oracle PeopleSoft 8.54, 8.55, 8.56 استغلال إلغاء تسلسل Java
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
استغلال POC لشل عكسي لـ Dolibarr <= 17.0.0 (CVE-2023-30253)، حقن كود PHP
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
# سكربت استغلال بلغة Python لثغرة CVE-2021-26855 (SSRF في Microsoft Exchange Server) مع دمج ZoomEye dork للمسح الضوئي الشامل واكتشاف الخوادم المعرضة…
 alewong/apache-solr-rce-via-velocity-template
استغلال لتنفيذ الشيفرة عن بُعد في Apache Solr عبر حقن قوالب Velocity، مما يتيح تنفيذ الأوامر على الأنظمة المعرضة للخطر من خلال طلبات POST مُعدّة…
 prodigiousmind/cve-2023-41425
WonderCMS ثغرة RCE بعد المصادقة - CVE-2023-41425
 bigb0x/cve-2024-34102
إثبات المفهوم لـ CVE-2024-34102. مشكلة حقن كيان XML قبل المصادقة في Magento / Adobe Commerce.
 erpscanteam/cve-2018-2636
إثبات المفهوم العام من ERPScan لـ CVE-2018-2636
 vigneshsrao/cve-2019-11707
كود استغلال الثغرة CVE-2019-11707 على Firefox 66.0.3 الذي يعمل على Ubuntu
 walnutsecurity/cve-2021-42013
cve-2021-42013.py هو سكربت بايثون سيساعد في اكتشاف ثغرة اجتياز المسار أو تنفيذ التعليمات البرمجية عن بُعد في Apache 2.4.50
 gbrsh/cve-2023-3460
استغلال إثبات المفهوم لـ CVE-2023-3460 الذي يتيح الوصول غير المصرح به كمسؤول في إضافة Ultimate Member لـ WordPress في الإصدارات الأقل من 2.6.7. مُخصص…
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC لاستغلال ثغرة SQL Injection في Download Provider بنظام أندرويد عبر معامل Selection Parameter (CVE-2019-2198)
 jas502n/burp_aes_plugin
إضافة Burpsuite لكسر AES








