
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 jaiguptanick/cve-2019-0232
تحليل الثغرات الأمنية وPoC لثغرة Apache Tomcat - CGIServlet enableCmdLineArguments المتعلقة بتنفيذ التعليمات البرمجية عن بُعد (RCE)
 nccgroup/dotnetpaddingoracle
تنفيذ بايثون لأداة تقييم Padding Oracle الخاصة بـ .NET
 mr-xn/cve-2023-28432
قوالب nuclei لـ CVE-2023-28434
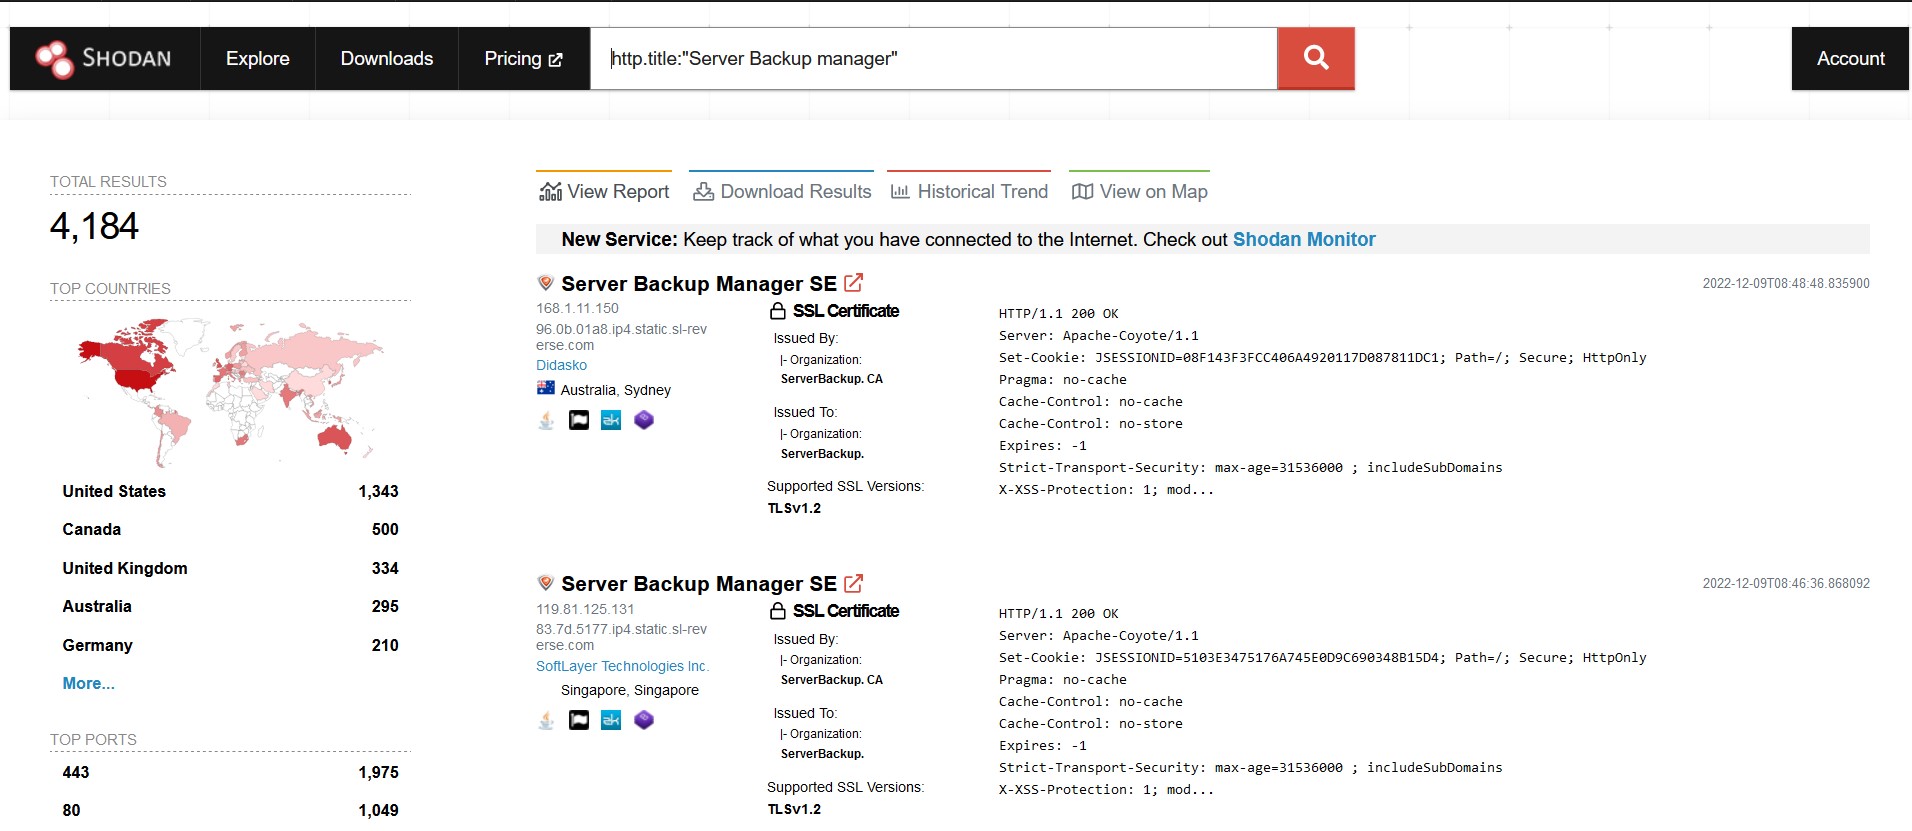 malwareman007/cve-2022-36537
POC لـ CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
استغلال حقيقي لـ BitBucket RCE CVE-2022-36804
 s1n6h/barcha
بَرْشَا هو أداتك السويسرية متعددة الاستخدامات لاستطلاع ثغرات SQL Injection 🔍. مكتوب بلغة Go، ويقوم بأتمتة: تعداد مضيفي SSL عبر Shodan 🕵️♂️ فحوصات…
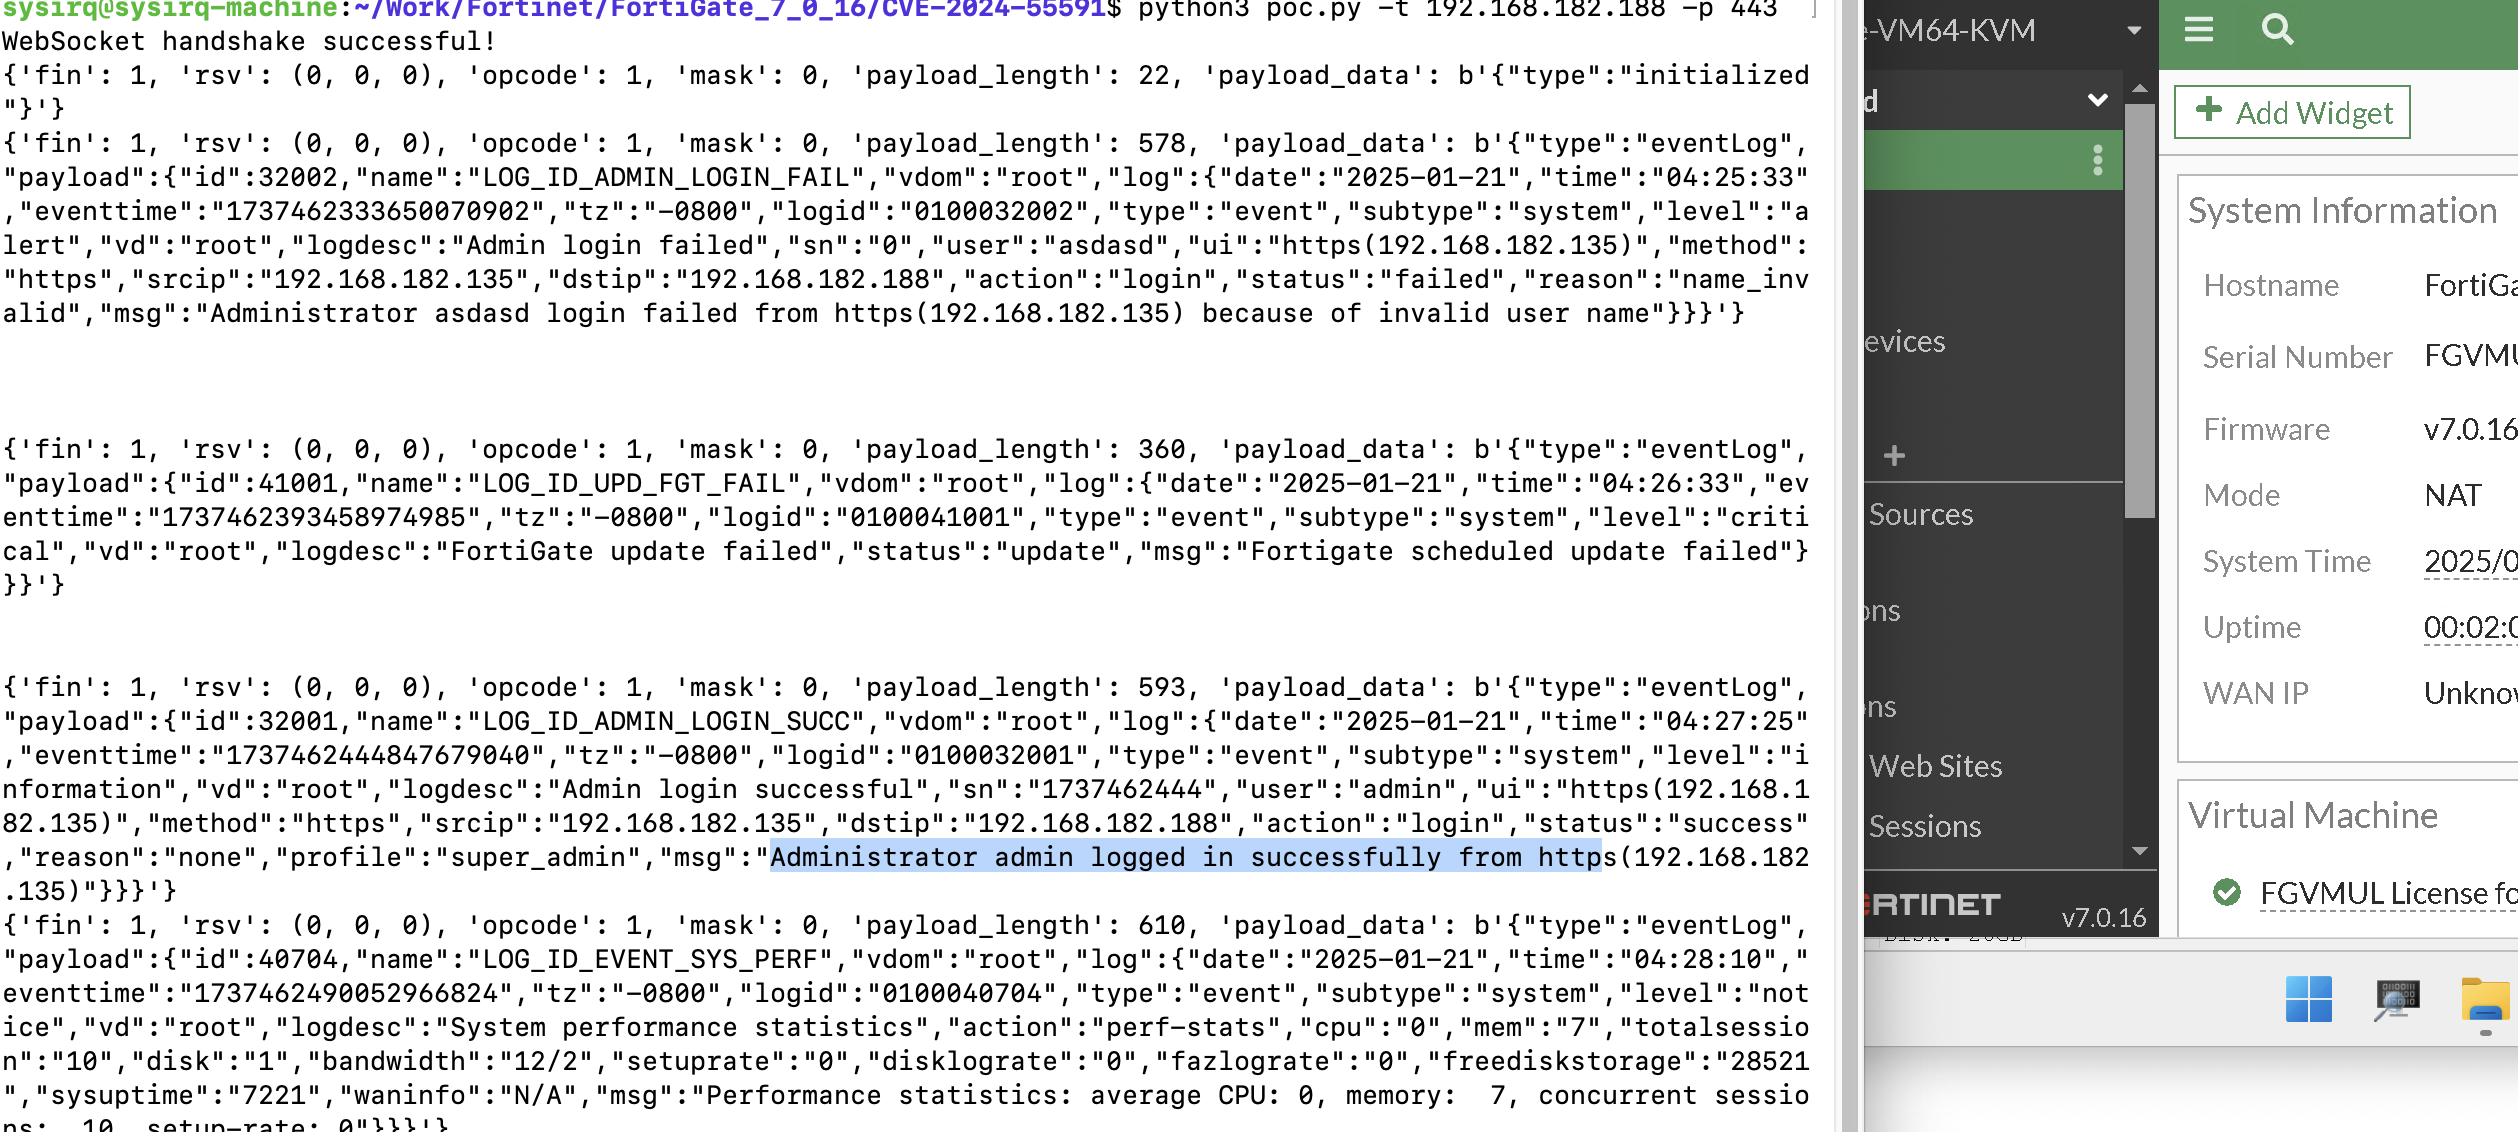 sysirq/fortios-auth-bypass-poc-cve-2024-55591
استغلال إثبات المفهوم لثغرة تجاوز المصادقة في FortiOS (CVE-2024-55591) التي تتيح وصولاً غير مصادَق إلى سجلات النظام عبر WebSocket على إصدارات…
 horizon3ai/cve-2024-23108
CVE-2024-23108: حقن أوامر من الدرجة الثانية غير مصادق عليه في Fortinet FortiSIEM
 nccgroup/jdser-ngng
مكوّن إضافي لـ Burp Extender، يقوم بإلغاء تسلسل كائنات Java وترميزها في XML باستخدام مكتبة Xtream.
 rvzsec/cve-2024-42640
تنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر مكتبة Angular-Base64-Upload
 0xjohnnydev/webkit-navigationapi-sop-bypass
تجاوز سياسة SOP في WebKit NavigateEvent.canIntercept عبر الاعتراض بين المنافذ — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
فحوصات أمنية لأبحاثك

 zer0sumgam3/cve-2026-66066-poc
PoC لثغرة CVE-2026-66066 في Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE في MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228، إضافة burp لـ log4j2 (إصدار Java)، تم اختيار نطاق غير dnslog.cn لـ dnslog.
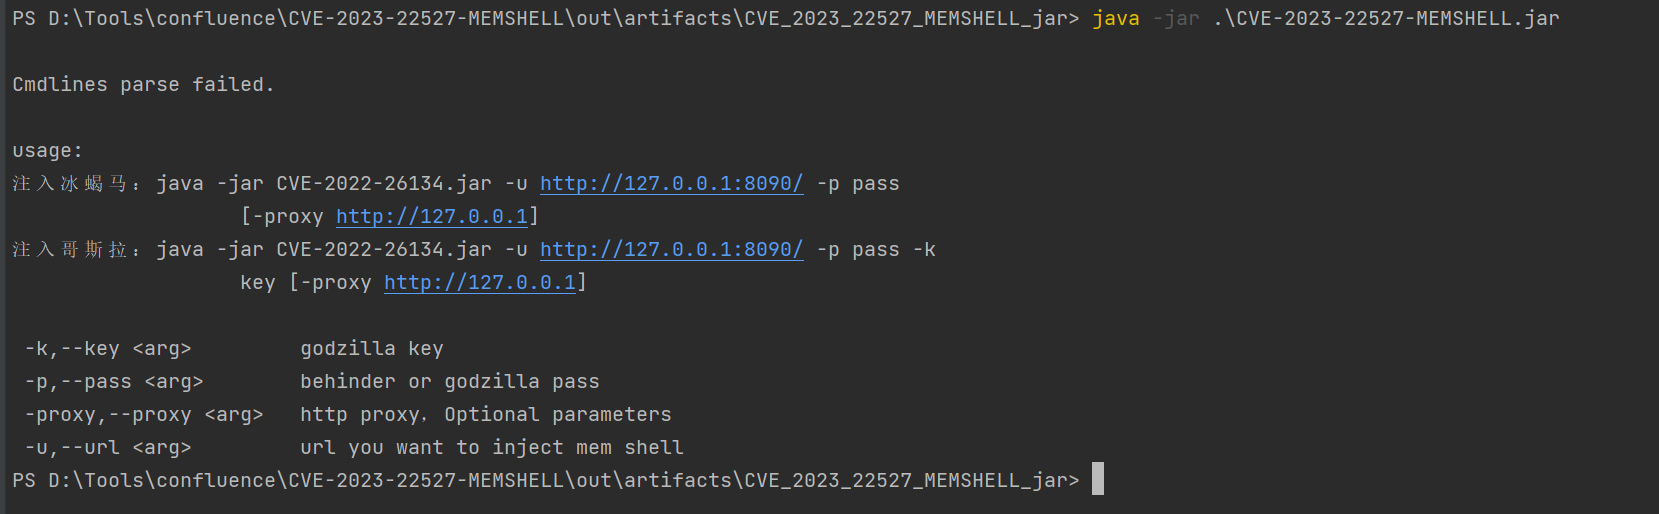 m0untainshley/cve-2023-22527-memshell
أداة استغلال ثغرة confluence CVE-2023-22527، تدعم حقن ويب شيل في الذاكرة عبر 冰蝎/哥斯拉، وتدعم تعيين وكيل HTTP.








