
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 sumanrox/rschunter
صيد جماعي واستغلال PoC لـ CVE-2025-55182 و CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
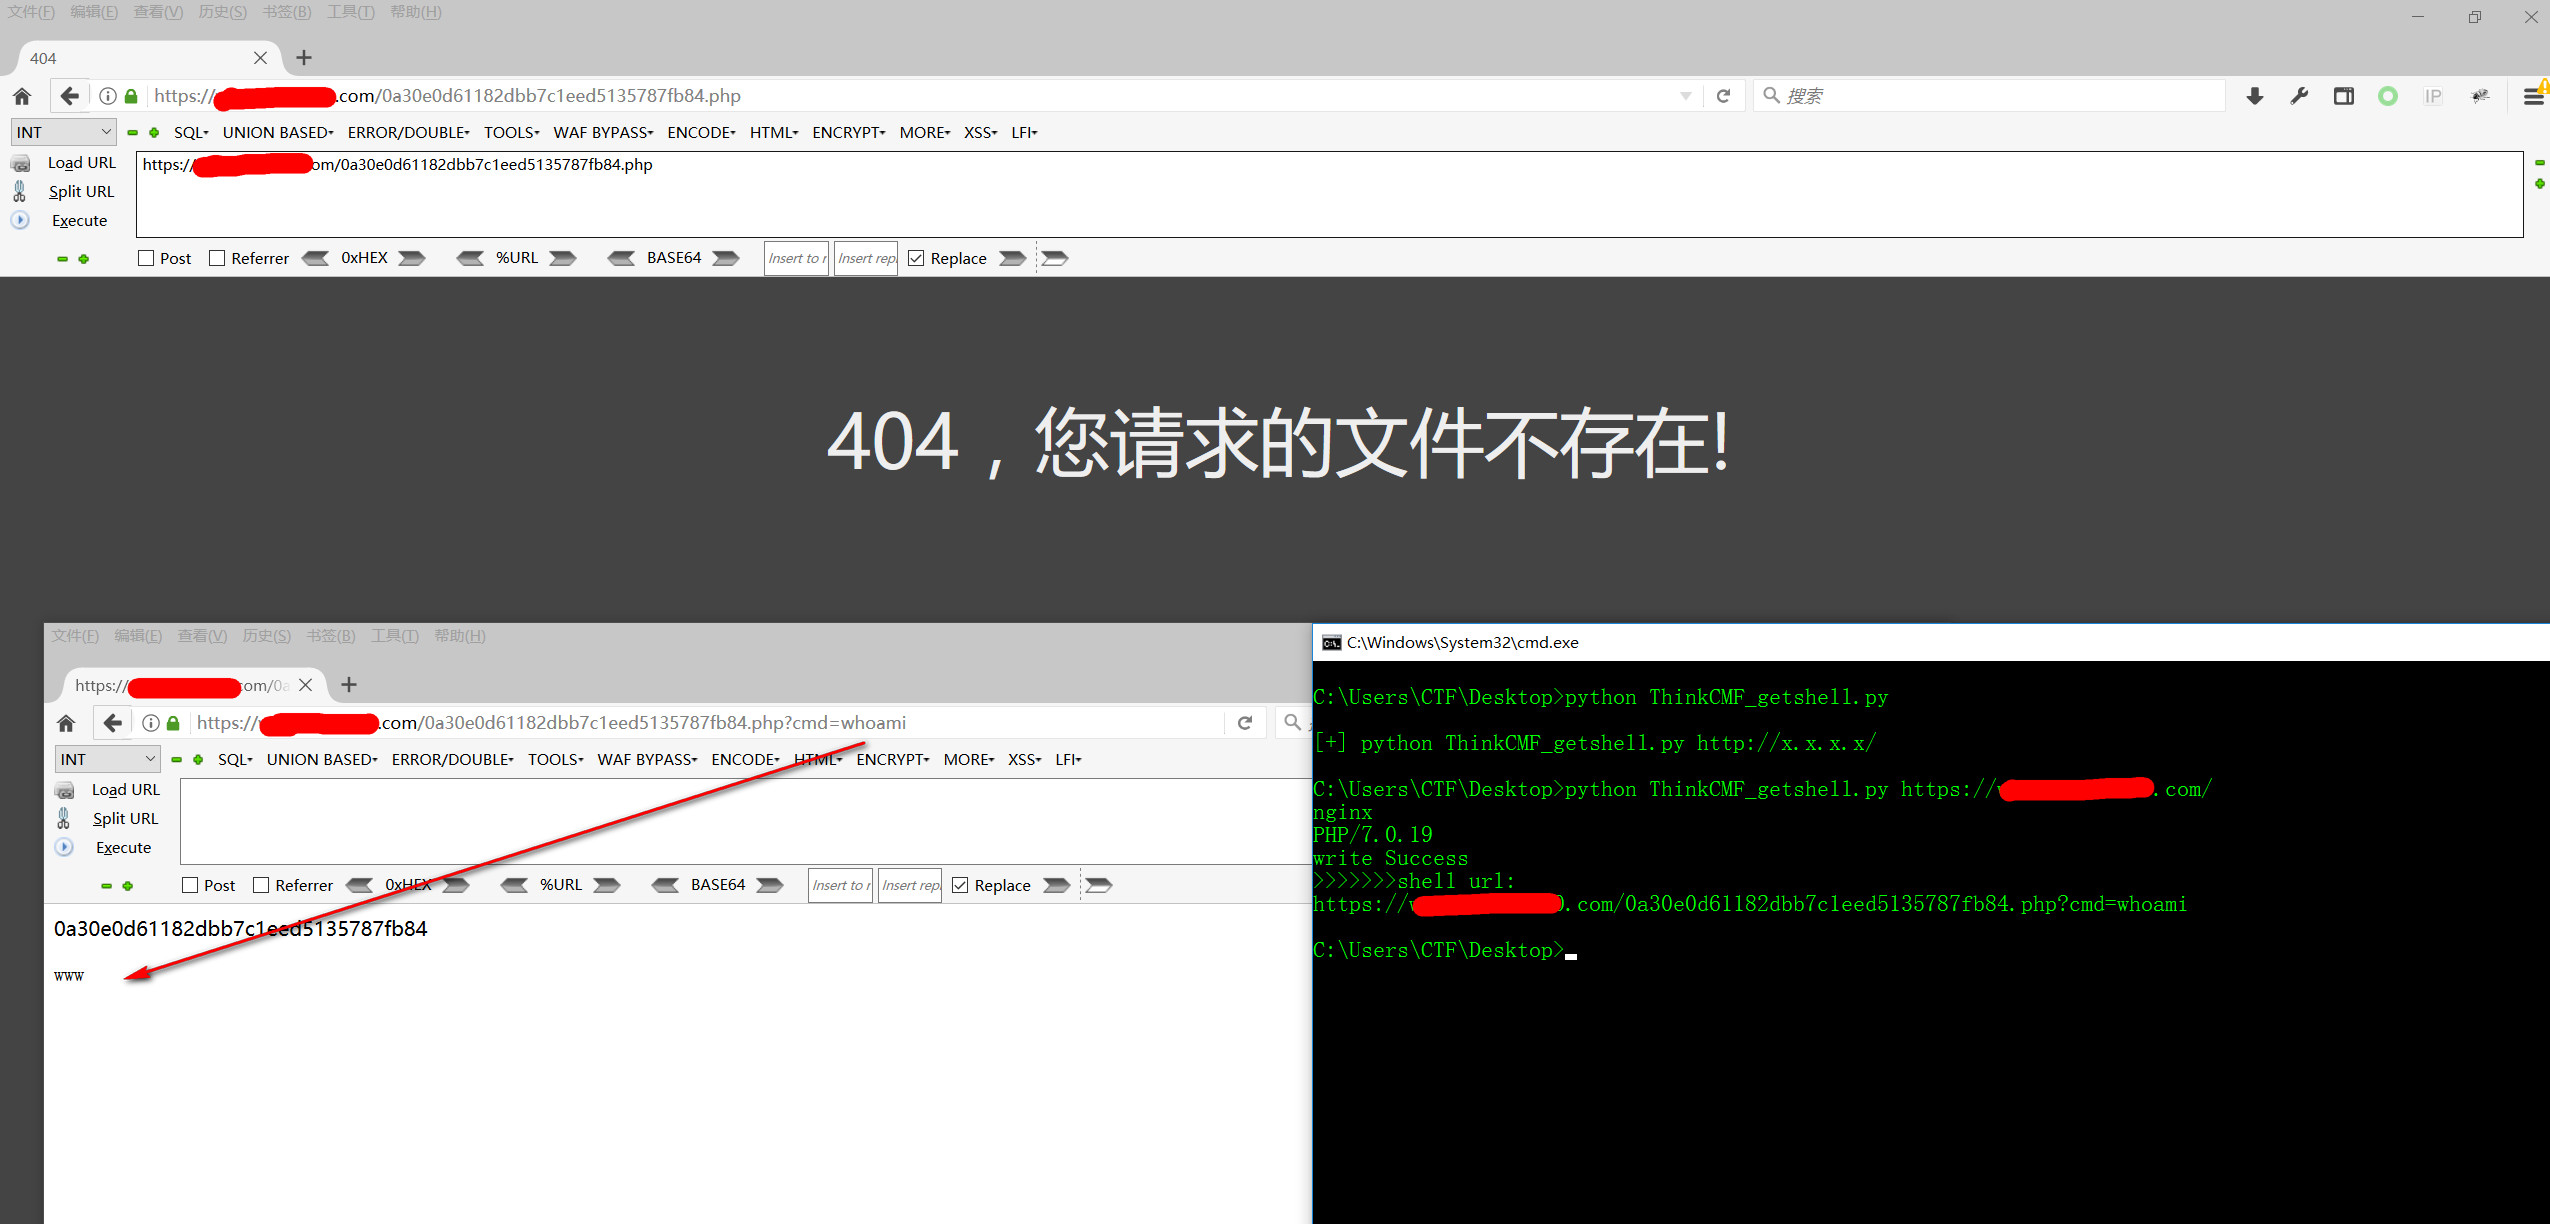 jas502n/thinkcmf_getshell
ثغرة تضمين محتوى عشوائي على إطار عمل ThinkCMF
 holygu/cve-2023-42442
إكسبلويت مبني على Go لثغرة الوصول غير المصرح به في JumpServer (CVE-2023-42442) مع واجهة تنفيذ بأمر واحد لاختبار الاختراق.
 lz2y/cve-2021-2394
استغلال إثبات المفهوم لـ CVE-2021-2394، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في خادم Oracle WebLogic. يستخدم إلغاء تسلسل LDAP أو RMI لتسليم…
 infobyte/ai-pentest-agent
وكيل اختبار اختراق بالذكاء الاصطناعي مستقل ذاتي التشغيل بحلقة تخطيط→تنفيذ→حكم، ومهارات عامة، وبوابة للإجراءات التدميرية، ومزوّدو LLM قابلون للتبديل،…
 knqyf263/cve-2019-6340
بيئة لـ CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
هناك الكثير من أوراق الغش (Cheat Sheets) في العالم، لكن هذه ورقتي.
 kiddo-pwn/cve-2024-50629_50631
استغلال N-day لثغرة RCE في Synology BeeStation من DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
تجاوز XSS المنعكس (البرمجة النصية عبر المواقع)
 pwnedshell/larascript
استغلال RCE في Laravel. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 استغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد وحاوية قابلة للاختراق
 0xreadingsteiner/silent-call
Silent;Call — جذر عن بُعد قبل المصادقة على Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
إثبات مفهوم لاستغلال CVE-2021-42342، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في خادم الويب GoAhead، تعرض حقن LD_PRELOAD عبر CGI لتحقيق تنفيذ التعليمات…
 eviladan0s/cve-2019-16097
استغلال إثبات المفهوم لـ CVE-2019-16097 في Harbor، مما يتيح إنشاء حساب مسؤول للمهاجم وتحميل صور ضارة. للبحث الأمني المصرح به فقط.
 win3zz/cve-2026-1731
CVE-2026-1731 - ثغرة حقن أوامر حرجة في BeyondTrust Remote Support وPrivileged Remote Access بسبب تقييم حسابي غير آمن في Bash داخل سكربت يمكن الوصول…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








