
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE غير مصدق في نواة ووردبريس
 deathshotxd/comment2shell
سلسلة استغلال Zero-click pre-auth لثغرة WordPress CVE-2026-93485: XSS مخزّن في wpautop() يتصاعد إلى رفع إضافة عبر جلسة المسؤول وwebshell ذاتي الحذف،…
 jas502n/oa-tongda-rce
Office Anywhere — نظام المكاتب الذكي عبر الشبكة
 dxask88ma/weblogic-cve-2023-21839
استغلال قائم على Java لـ CVE-2023-21839 يستهدف Oracle WebLogic Server الإصدارات 12.2.1.3.0 و12.2.1.4.0 عبر حقن LDAP لتنفيذ التعليمات البرمجية عن بُعد.
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
مجموعة استغلال PoC لـ CVE-2018-7600 Drupal RCE مع نصوص متعددة تستهدف Drupal 7 و8، بما في ذلك متغيرات الاستغلال الجماعي.
 dhmosfunk/7-zip-cve-2025-0411-poc
يحتوي هذا المستودع على سيناريوهات POC كجزء من تجاوز MotW الخاص بـ CVE-2025-0411.
 hktalent/cve-2020-2551
كيفية اكتشاف CVE-2020-2551 poc exploit python Weblogic RCE مع IIOP
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - ثغرات أبلغ عنها Maciej Pulikowski | إجمالي مكافأة برنامج مكافآت الأخطاء: $5.000 | CVE-2021-21123 و5…
 jas502n/cve-2019-11581
ثغرة حقن القوالب في Atlassian JIRA (RCE)
 h4x0r-dz/cve-2024-21762
ثغرة كتابة خارج الحدود في Fortinet FortiOS CVE-2024-21762
 duc-nt/cve-2020-6287-exploit
إثبات المفهوم لـ CVE-2020-6287 إثبات المفهوم بلغة بايثون لإضافة مستخدم فقط، بدون تعيين صلاحيات مسؤول. مستوحى من @zeroSteiner من metasploit. وحدة PR…
 cyberxml/log4j-poc
عرض توضيحي لاستغلال RCE عبر LDAP يعتمد على Docker لثغرة CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
استغلال ثغرة WebSocket في Apache Tomcat
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
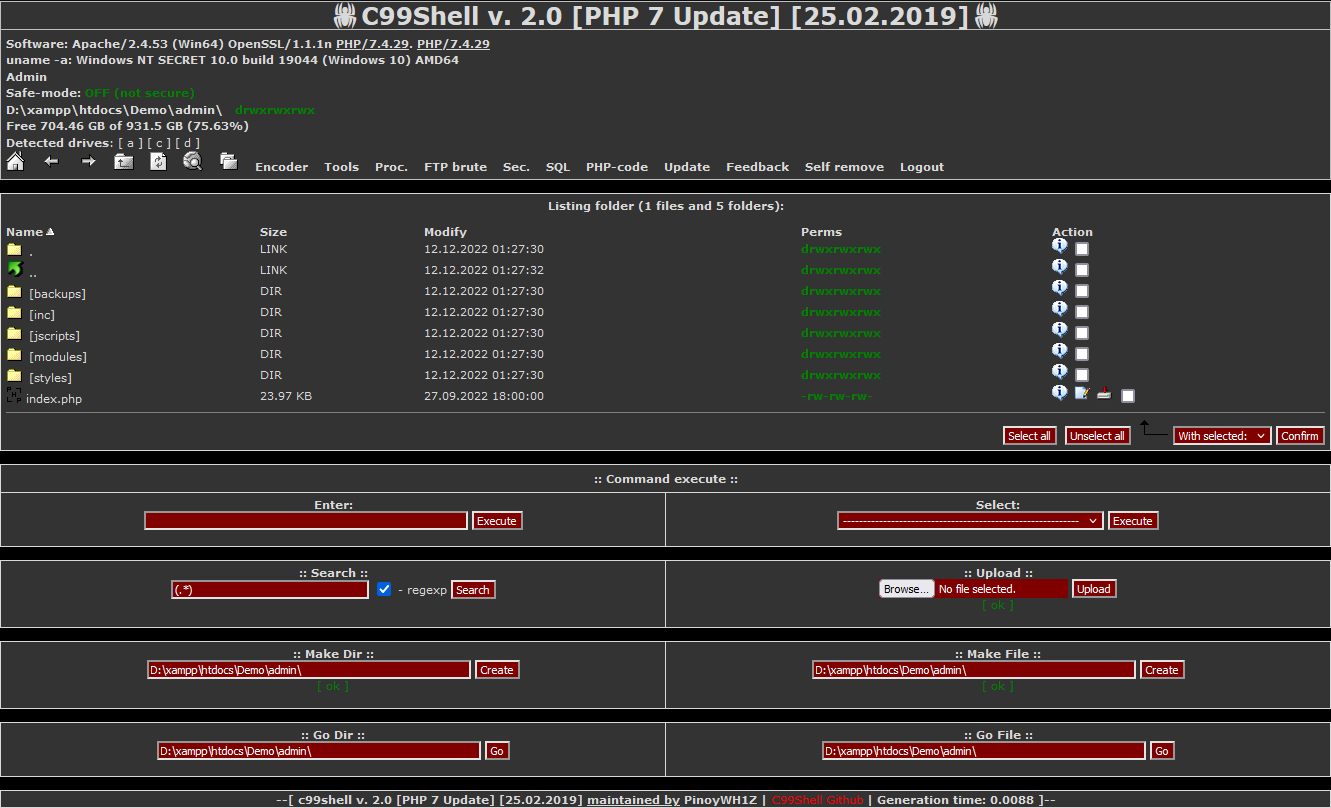 pinoywh1z/c99shell-php7
PHP 7 و safe-build تحديث للنسخة الشهيرة C99 من PHP Shell.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework هو أداة مساعدة لاختبار الاختراق وإطار عمل للاستغلال. يعزز مبدأ مهاجمة الويب باستخدام الويب وكذلك اختبار الاختراق أثناء…








