
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 sysdream/pysqli
إطار عمل حقن SQL بلغة بايثون
 linhlhq/cve-2019-0604
إثبات مفهوم لاستغلال CVE-2019-0604، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft SharePoint. يوفر تنفيذًا عمليًا لاختبار الأمان والتحقق.
 c0mmand3ropsec/cve-2017-10271
استغلال تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه لثغرة Oracle WebLogic CVE-2017-10271. يوفر حمولة XML وقائمة نقاط نهاية لاختبار الاختراق للخوادم…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 إثبات المفهوم
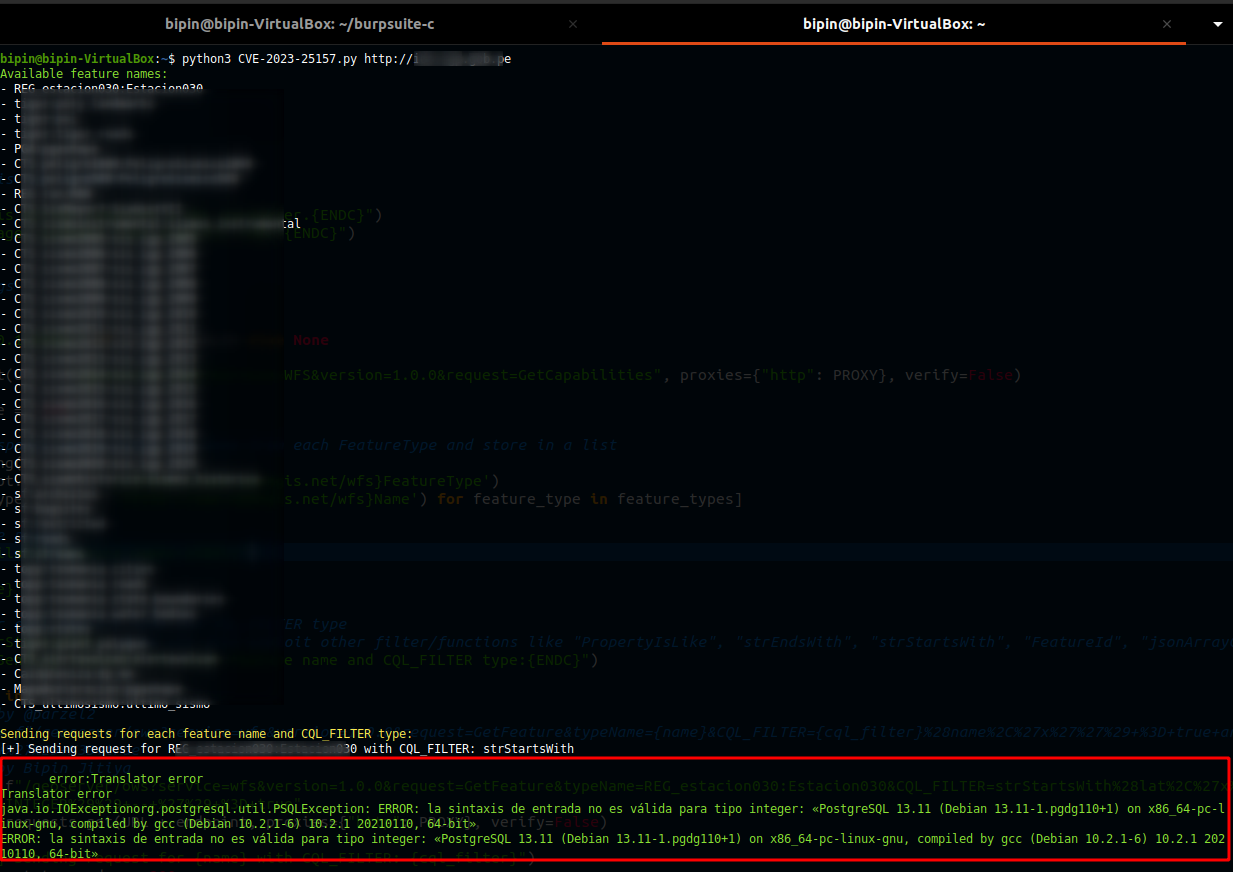 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer حقن SQL - PoC
 zcgonvh/cve-2017-7269
وحدة msf مُصلَحة لـ cve-2017-7269
 d00movenok/htmlsmuggler
✉️ مولّد ومُعقّد لـ HTML Smuggling لعمليات فريق Red Team الخاص بك.
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
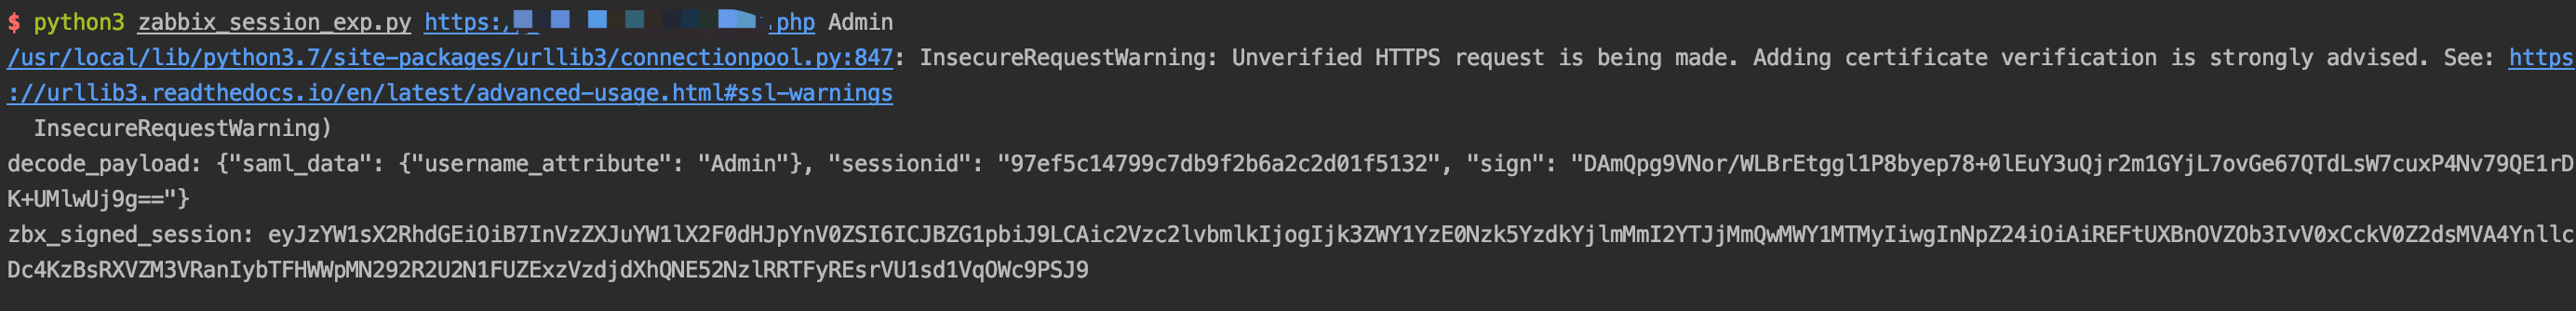 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
سكربت فحص رفع الملفات غير المقيد في WebLogic (CVE-2018-2894) الذي يؤدي إلى تنفيذ الأكواد عن بُعد (RCE)
 a-d-team/grafanaexp
أداة استغلال لثغرة قراءة الملفات التعسفية غير المصرح بها في Grafana (CVE-2021-43798)، يمكنها اختراق الإضافات / استخراج secret_key / فك تشفير معلومات…
 pyroxenites/nextjs_rce_exploit_tool
استغلال لـ CVE-2025-55182 و CVE-2025-66478
 spiderlabs/airachnid-burp-extension
امتداد لـ Burp لاختبار التطبيقات لمعرفة مدى تعرضها لهجوم خداع ذاكرة التخزين المؤقت (Web Cache Deception)
 cuerz/cve-2021-36260
أداة الكشف والاستغلال الجماعي لثغرات RCE في Hikvision
 bishopfox/imperva_gzip_waf_bypass
استغلال لتجاوز جدار حماية الويب السحابي Imperva باستخدام ترويسة Content-Encoding بنوع gzip للالتفاف على قواعد WAF في طلبات HTTP POST. يتضمن سكريبت…
 aaronsvk/cve-2020-3956
استغلال إثبات المفهوم لثغرة RCE في VMware Cloud Director (CVE-2020-3956)
 tarihub/blackjump
استغلال شامل غير مصرح به لثغرات خادم الحصن JumpServer، استغلال لـ CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
استغلال Python وMetasploit لثغرة إلغاء التسلسل في Oracle WebLogic WLS-WSAT (CVE-2017-10271) مع قدرات فحص الكشف وتنفيذ التعليمات البرمجية عن بُعد.








