

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/edoardottt/pphack
ماسحات الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubedoardottt/pphack

pphack

ماسح متقدم لتلويث النموذج الأولي في جانب العميل

عرض المستودع
2502657منذ 4 أيامتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

pphack

ماسح متقدم لتلوث النماذج الأولية من جانب العميل

صُنع بـ 💙 بواسطة edoardottt

go action
شارك على تويتر!

التثبيت • البدء • أمثلة • سجل التغييرات • المساهمة • الترخيص
التثبيت 📡

باستخدام Go

go install github.com/edoardottt/pphack/cmd/pphack@latest

يعتمد pphack على chromedp، لذا تحتاج إلى متصفح Chrome أو متصفح مبني على Chromium.

البدء 🎉

Usage:
  pphack [flags]

Flags:
INPUT:
   -u, -url string   Input URL
   -l, -list string  File containing input URLs

CONFIGURATION:
   -c, -concurrency int       Concurrency level (default 50)
   -t, -timeout int           Connection timeout in seconds (default 20)
   -px, -proxy string         Set a proxy server (URL)
   -rl, -rate-limit int       Set a rate limit (per second)
   -ua, -user-agent string    Set a custom User Agent (random by default)
   -H, -headers string[]      Set custom headers
   -Hf, -headers-file string  File containing custom headers

SCAN:
   -p, -payload string            Custom payload
   -js, -javascript string        Run custom Javascript on target
   -jsf, -javascript-file string  File containing custom Javascript to run on target
   -e, -exploit                   Automatic Exploitation

OUTPUT:
   -o, -output string  File to write output results
   -v, -verbose        Verbose output
   -s, -silent         Silent output. Print only results
   -j, -json           JSON output

أمثلة 💡

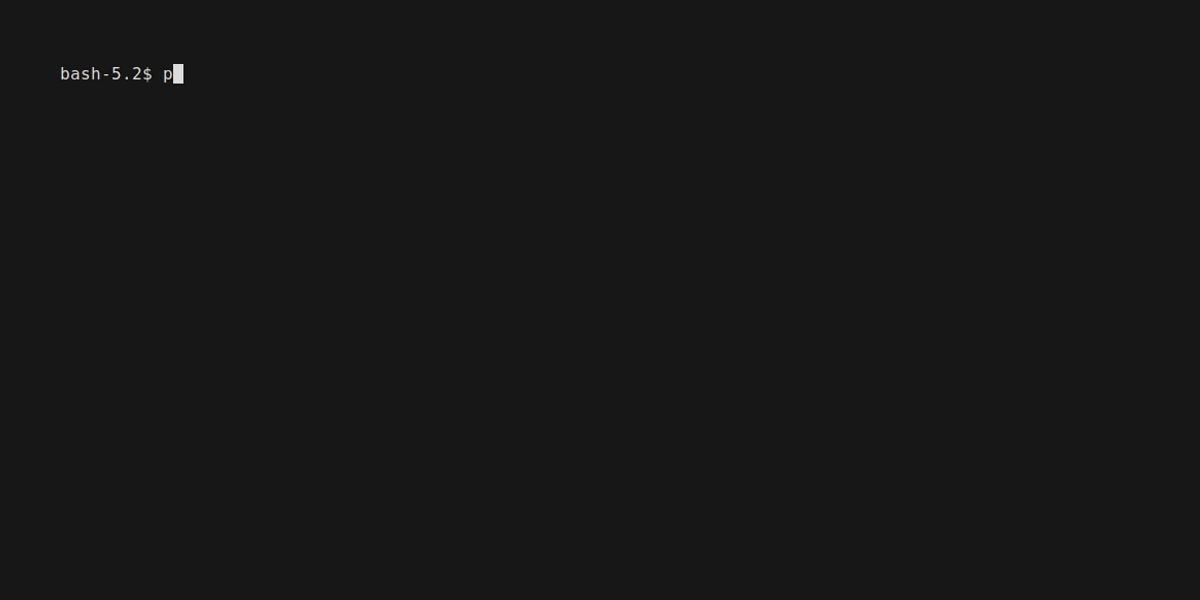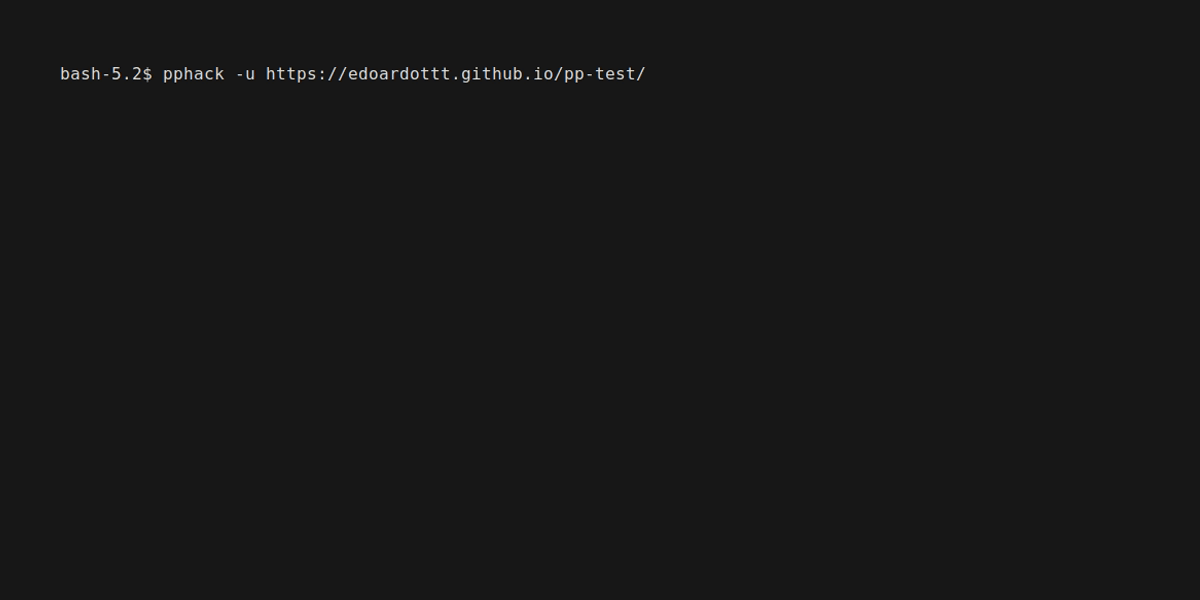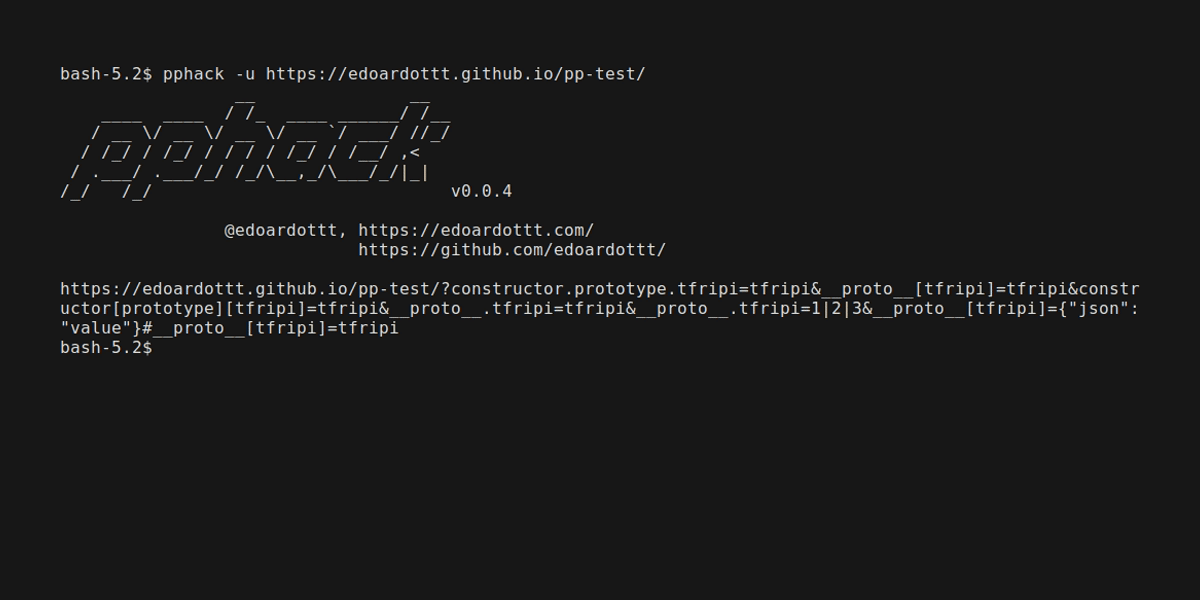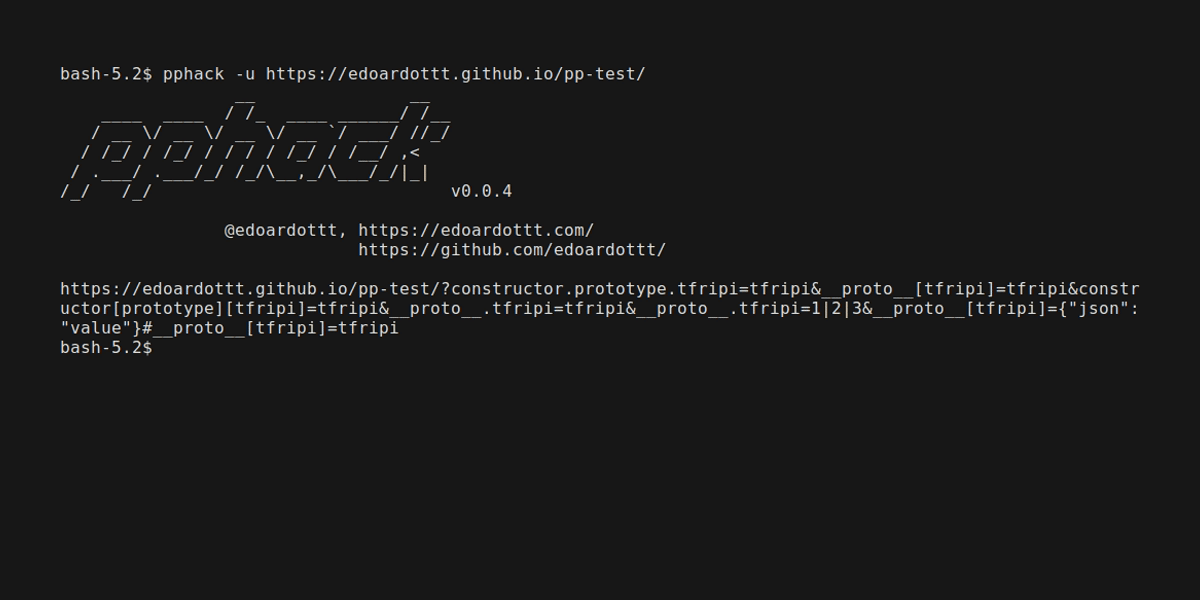
فحص عنوان URL واحد

pphack -u https://edoardottt.github.io/pphack-test/
echo https://edoardottt.github.io/pphack-test/ | pphack

فحص قائمة من عناوين URL

pphack -l targets.txt
cat targets.txt | pphack

الاستغلال التلقائي

pphack -e -u https://edoardottt.github.io/pphack-test/

اقرأ الويكي لفهم كيفية استخدام pphack.

سجل التغييرات 📌

التغييرات التفصيلية لكل إصدار موثقة في ملاحظات الإصدار.

المساهمة 🛠

فقط افتح issue / pull request.

قبل فتح pull request، قم بتنزيل golangci-lint وشغّل

golangci-lint run

إذا لم تكن هناك أخطاء، تابع :)

في الأخبار 📰

  • tl;dr sec Newsletter

الترخيص 📝

هذا المستودع تحت MIT License.
edoardottt.com للتواصل معي.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





