
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 3gstudent/homework-of-python
أكواد Python الخاصة بمدونتي.
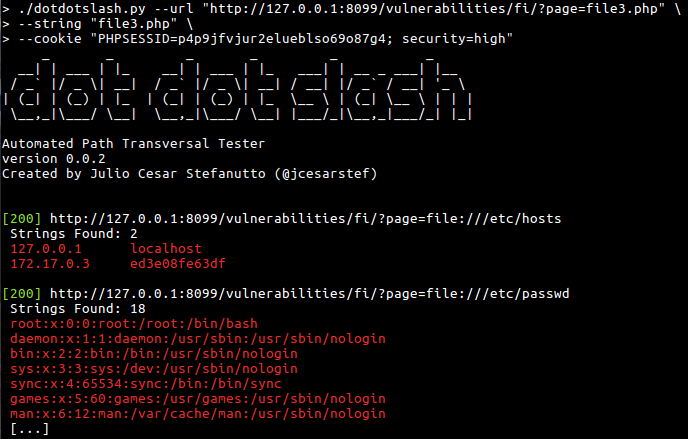 jcesarstef/dotdotslash
البحث عن ثغرات اجتياز الدليل
 dionach/phemail
PhEmail هي أداة مفتوحة المصدر مكتوبة بلغة بايثون لأتمتة إرسال رسائل البريد الإلكتروني التصيدية كجزء من اختبار الهندسة الاجتماعية.
 reznok/spring4shell-poc
تطبيق وإكسلويت PoC لـ Spring4Shell (CVE-2022-22965) مع Docker
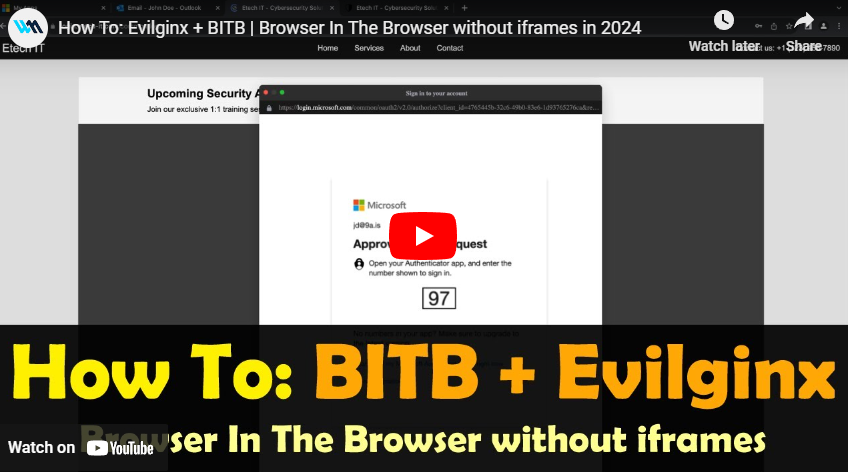 waelmas/frameless-bitb
نهج جديد لـ Browser In The Browser (BITB) دون استخدام iframes، مما يتيح تجاوز أدوات منع الإطارات التقليدية التي تنفذها صفحات تسجيل الدخول مثل…
 nccgroup/burpsuitehttpsmuggler
إضافة لـ Burp Suite لمساعدة مختبري الاختراق على تجاوز أنظمة WAF أو اختبار فعاليتها باستخدام عدد من التقنيات
 gellin/bantam
أداة إدارة وتوليد باب خلفي PHP / C2 تتميز بتيار الحمولة المشفرة من النهاية إلى النهاية المصممة لتجاوز أنظمة WAF و IDS و SIEM.
 y4er/weblogic-shiro-shell
WebLogic يستخدم CVE-2020-2883 لاستغلال ثغرة إلغاء التسلسل Shiro rememberMe، وتسجيل filter لـ AntSword كـ shell في الذاكرة بنقرة واحدة.
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…
 smaash/quasibot
مدير قشور ويب معقد، بوت نت شبه HTTP.
 d4vinci/pastejacker
اختراق الأنظمة بأتمتة هجمات PasteJacking.
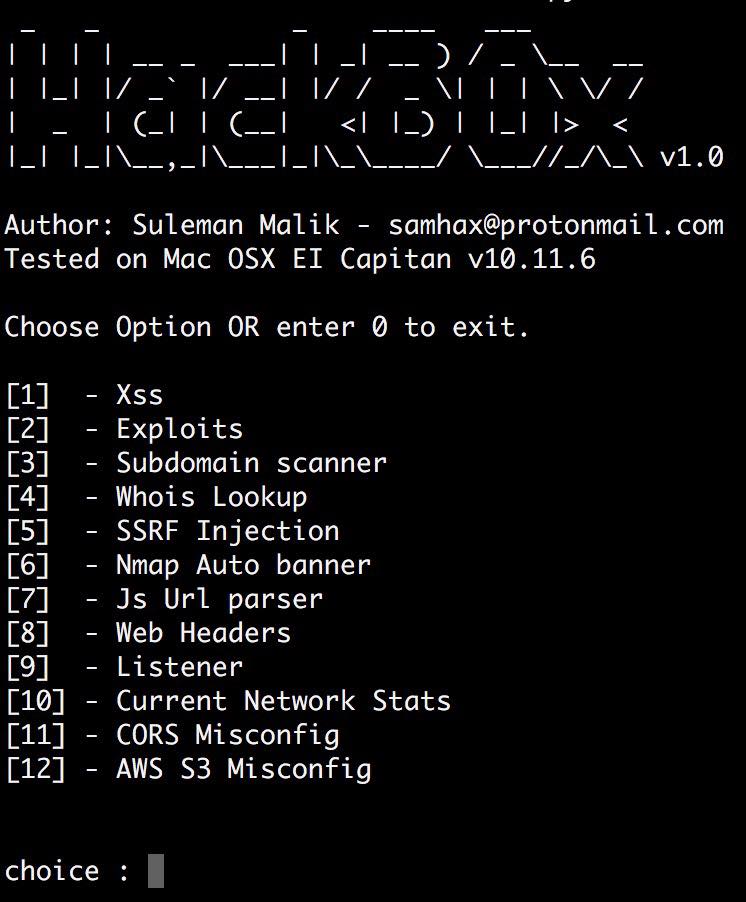 samhaxr/hackbox
HackBox هي أداة قوية وشاملة تجمع بين مجموعة متنوعة من التقنيات لتقييم أمان تطبيقات الويب والشبكات، بما في ذلك اختبار XSS، ومسح النطاقات الفرعية، وحقن…
 signorrayan/redteam_toolkit
Red Team Toolkit هي تطبيق ويب هجومي مفتوح المصدر مبني على Django يجمع الأدوات الهجومية المفيدة المستخدمة في اختبارات الفرق الحمراء معًا.
 sslab-gatech/pwn2own2020
اختراق نواة macOS عبر Safari من خلال ربط ست ثغرات أمنية
 ambionics/cnext-exploits
استغلالات لـ CNEXT (CVE-2024-2961)، تجاوز سعة المخزن المؤقت في دالة iconv() الخاصة بـ glibc
 star-sg/cve
مجموعة من نصوص استغلال إثبات المفهوم المكتوبة بواسطة فريق STAR Labs لمختلف ثغرات CVE التي اكتشفوها أو وجدها آخرون.
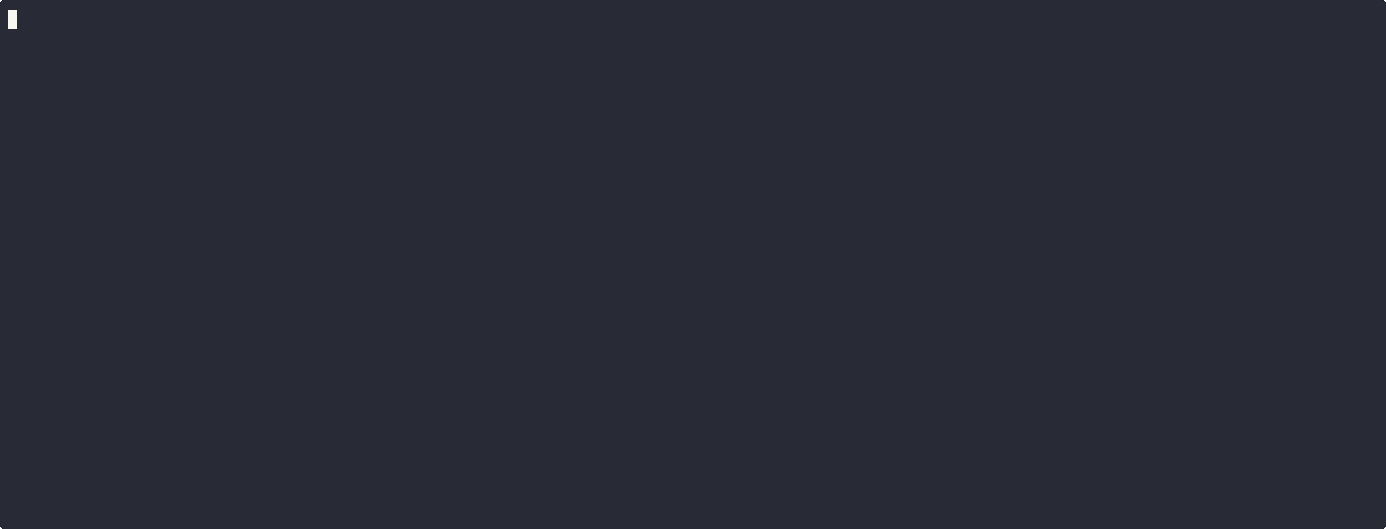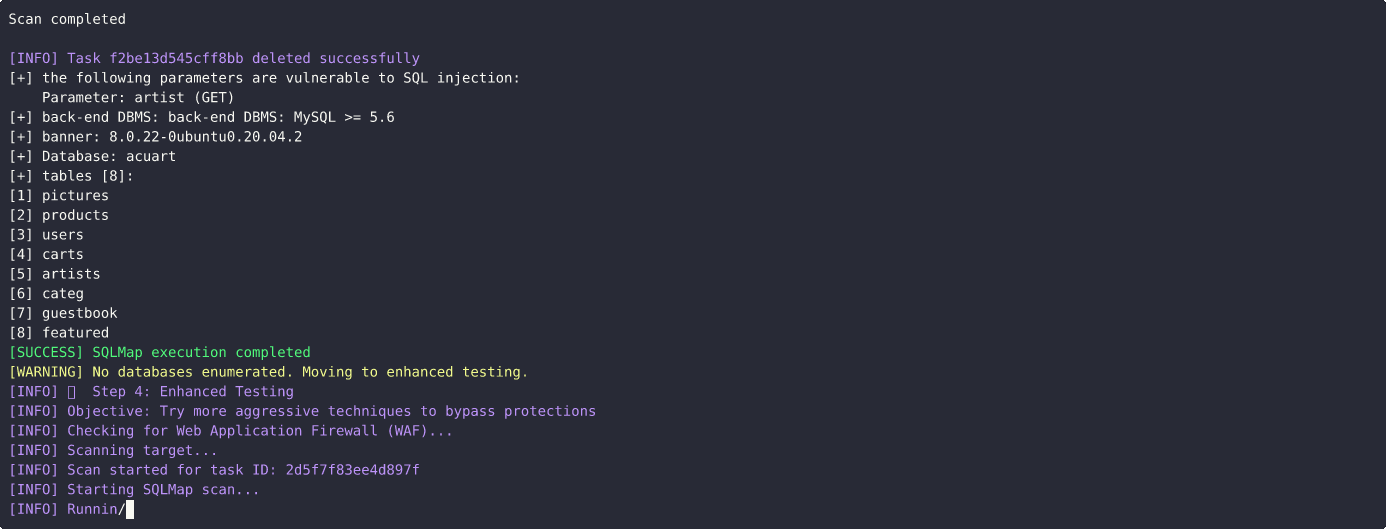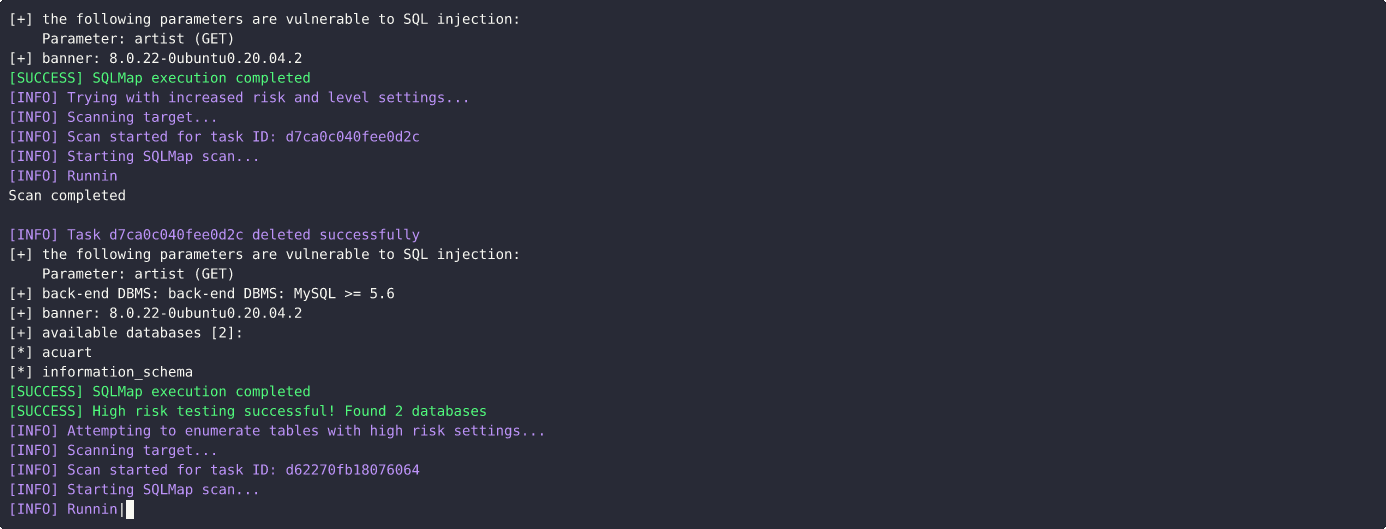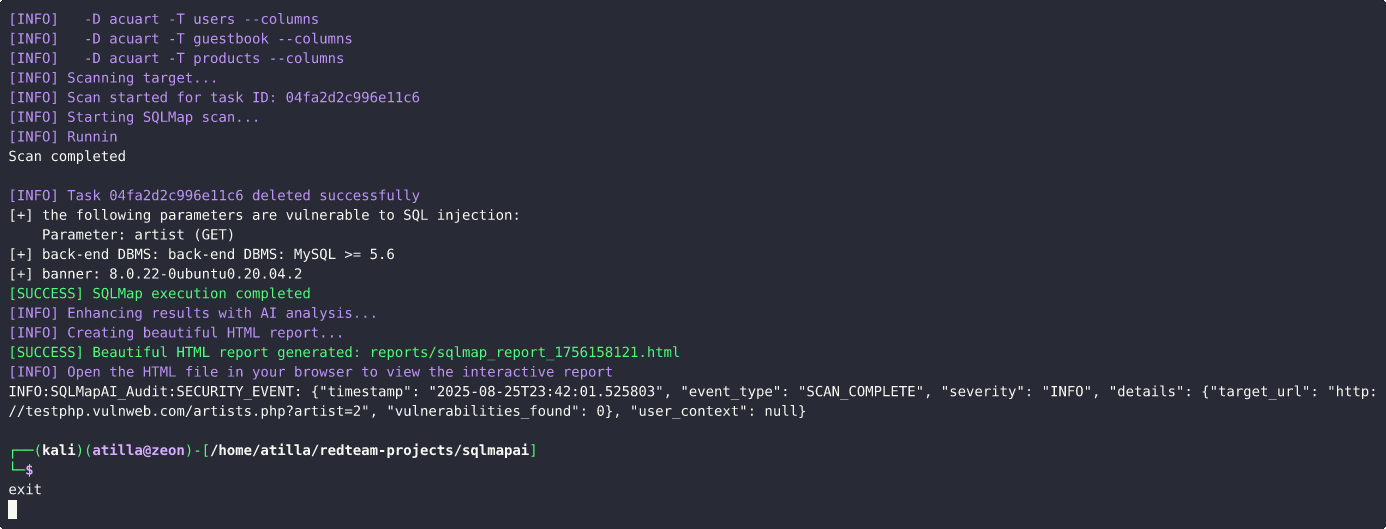 atiilla/sqlmap-ai
يعمل هذا السكريبت على أتمتة اختبار حقن SQL باستخدام SQLMap مع اتخاذ قرارات مدعومة بالذكاء الاصطناعي.








