Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
log4j2burpscanner — CVE-2021-44228 Log4j2 BurpSuite Scanner,تخصيص API ceye.io أو APIs أخرى، بما في ذلك الشبكات الداخلية | Kitploit
أدوات/GitHubGitHub/f0ng/log4j2burpscanner
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقتحليل DNS
GitHubf0ng/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228 Log4j2 BurpSuite Scanner,تخصيص API ceye.io أو APIs أخرى، بما في ذلك الشبكات الداخلية

عرض المستودع
84010734منذ 3 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

فقط للاختبار، لا تهاجم أحدًا

فقط للاختبار، لا تهاجم أحدًا

فقط للاختبار، لا تهاجم أحدًا

مجموعة التواصل

image

إذا انتهت صلاحية رمز الاستجابة السريعة، أضف WeChat f-f0ng، مع ملاحظة log4j2burpscanner للتواصل

تابع الحساب العام للصفحة الرئيسية (only security)، أجب بـ log4j2burpscanner للحصول على رابط التحميل】

FAQ الأسئلة الشائعة

كيفية الاستخدام؟ releases قم بتنزيل أحدث إصدار

الصينية المبسطة|الإنجليزية

dnslog الافتراضي https://dns.xn--9tr.com/ github: DNSLog-Platform-Golang

0.25.0 التحديث

2023-4-26

  1. إصلاح الأخطاء

0.24.0 التحديث

2023-3-20

  1. تكييف أداة selistener للكشف عن الثغرات في الشبكة الداخلية

0.23.0 التحديث

2023-3-10

  1. تعيين الحمولة العادية كمفضلة
  2. إضافة عرض الثغرات للحمولة التي تحتوي على متغيرات
  3. تحسين مشكلة عدم عرض نقاط الثغرات

0.22.0 التحديث

2023-2-14

  • إصلاح مشكلة

0.21.0 التحديث

2022-12-9

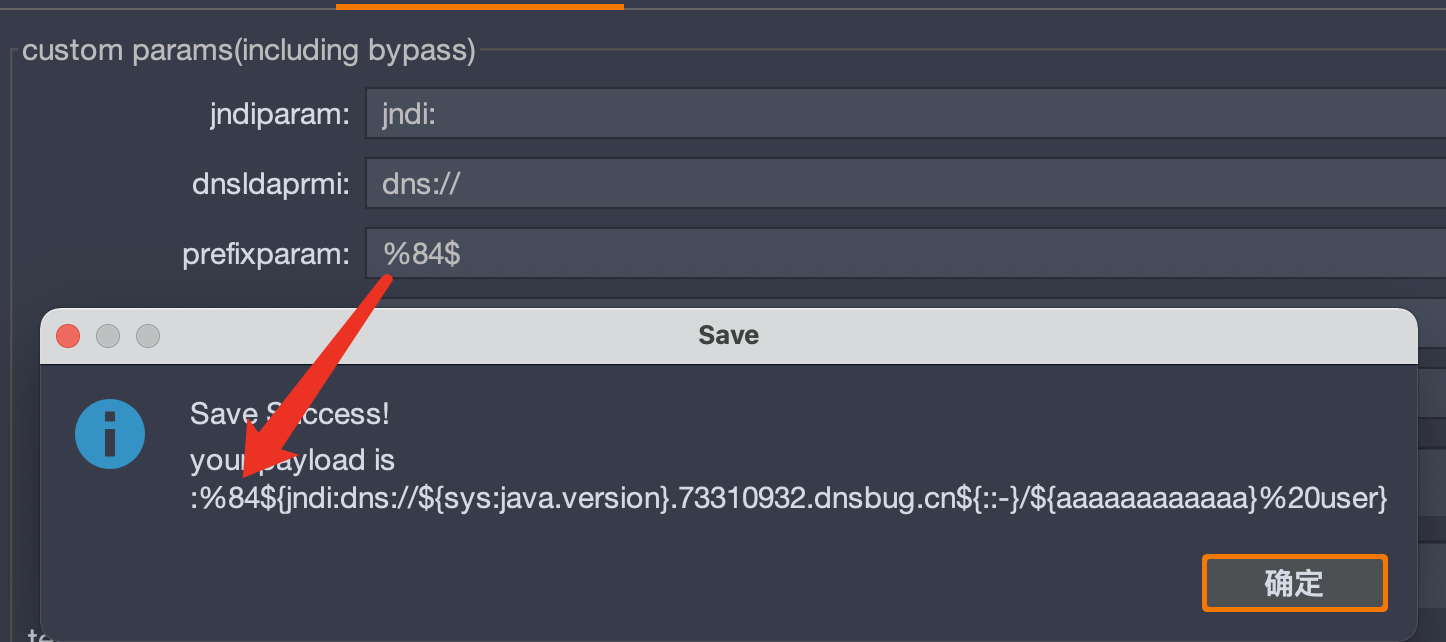
  1. إضافة prefixparam image

0.20.0 التحديث

2022-11-22

  1. إضافة suffixparam
  2. تغيير المسار إلى التهجئة الكاملة
  3. حذف isusepointBypas، تغيير إلى معلمة مخصصة
image

0.19 التحديث

2022-05-02

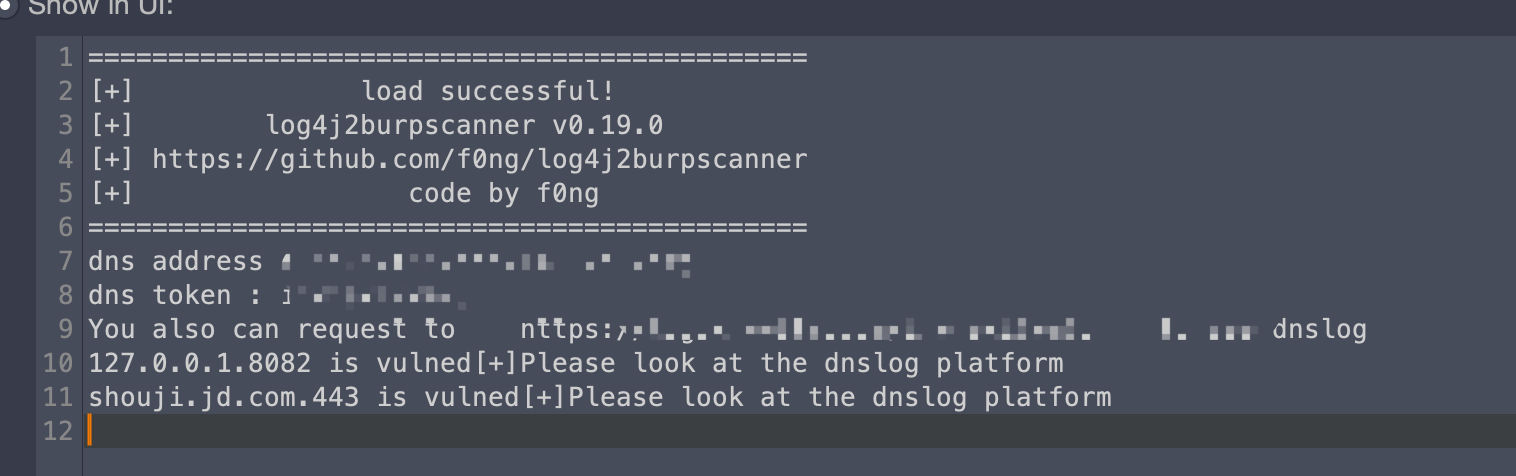
  1. إضافة استعلام dnslog مع الاقتراع بما في ذلك المسح النشط والسلبي image

0.18 التحديث

2021-12-25

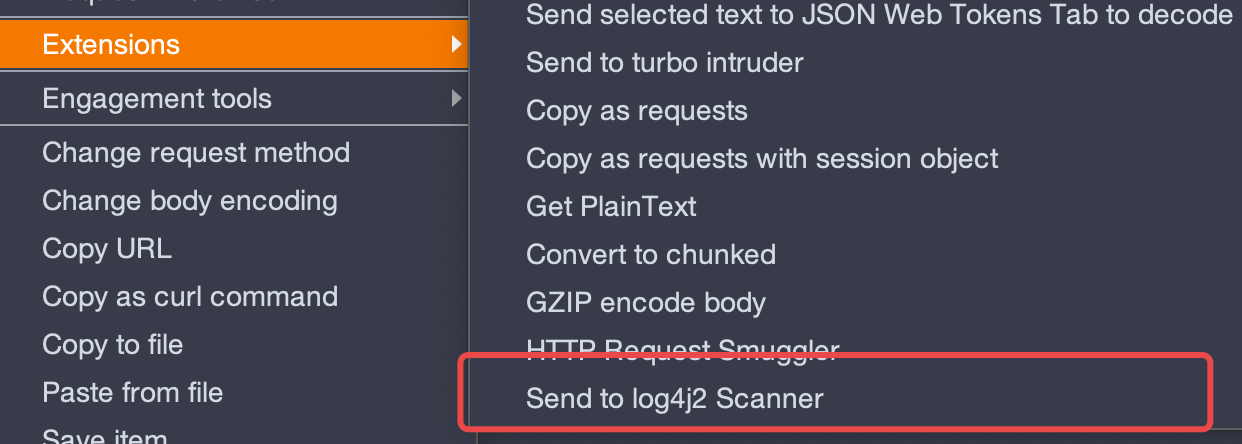
  1. أرسل إلى ماسح log4j2 يتم استخدام حمولة الالتفاف jndi: للاختبار. تتضمن الآن الأنواع الثلاثة التالية: j${::-n}di: و jn${env::-}di: و j${sys:k5:-nD}${lower:i${web:k5:-:}}

0.17 التحديث

2021-12-19

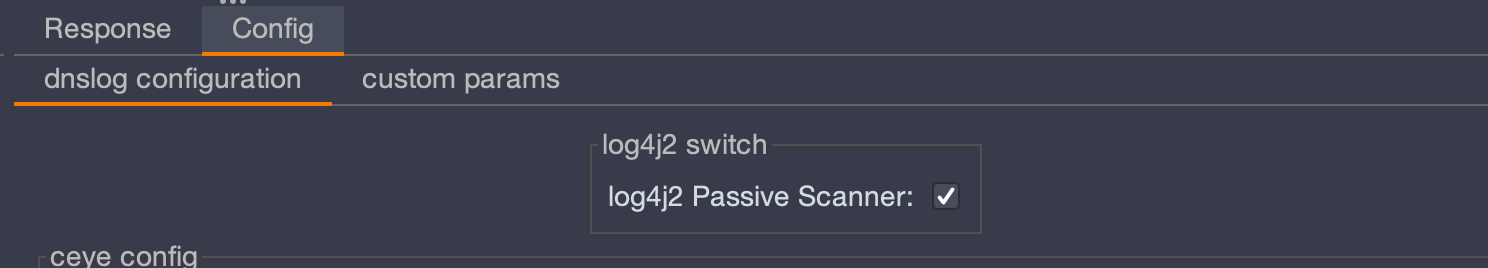
  1. إضافة مفتاح سلبي لوج4j2 الماسح السلبي، إضافة زر قائمة ماسح log4j2 أرسل إلى ماسح log4j2
  1. تحديث معلمة الحمولة، إضافة سلسلة أحرف عشوائية، التمييز بين نفس الموقع ونفس المسار، تحسين مشكلة %20

  2. التعرف على نوع multipart/form-data، نوع xml

إصلاح مشكلة المعلمة عند إنشاء ملف properties الأولي

0.16 التحديث

2021-12-15

  1. تغيير صفحة واجهة المستخدم
  1. إضافة معلمة isip (للحالة التي لا يوجد فيها اسم نطاق وفقط كشف IP في الشبكة الداخلية) ولكن هذا النوع من الاختبار ليس له نقطة معلمة رقم تعريف ولا مضيف

إذا لم تكن هناك أدوات dnslog جيدة أخرى للشبكة الداخلية لاستبدالها، يمكنك ربط أدوات KpLi0rn https://github.com/KpLi0rn/Log4j2Scan

0.15 التحديث

2021-12-14

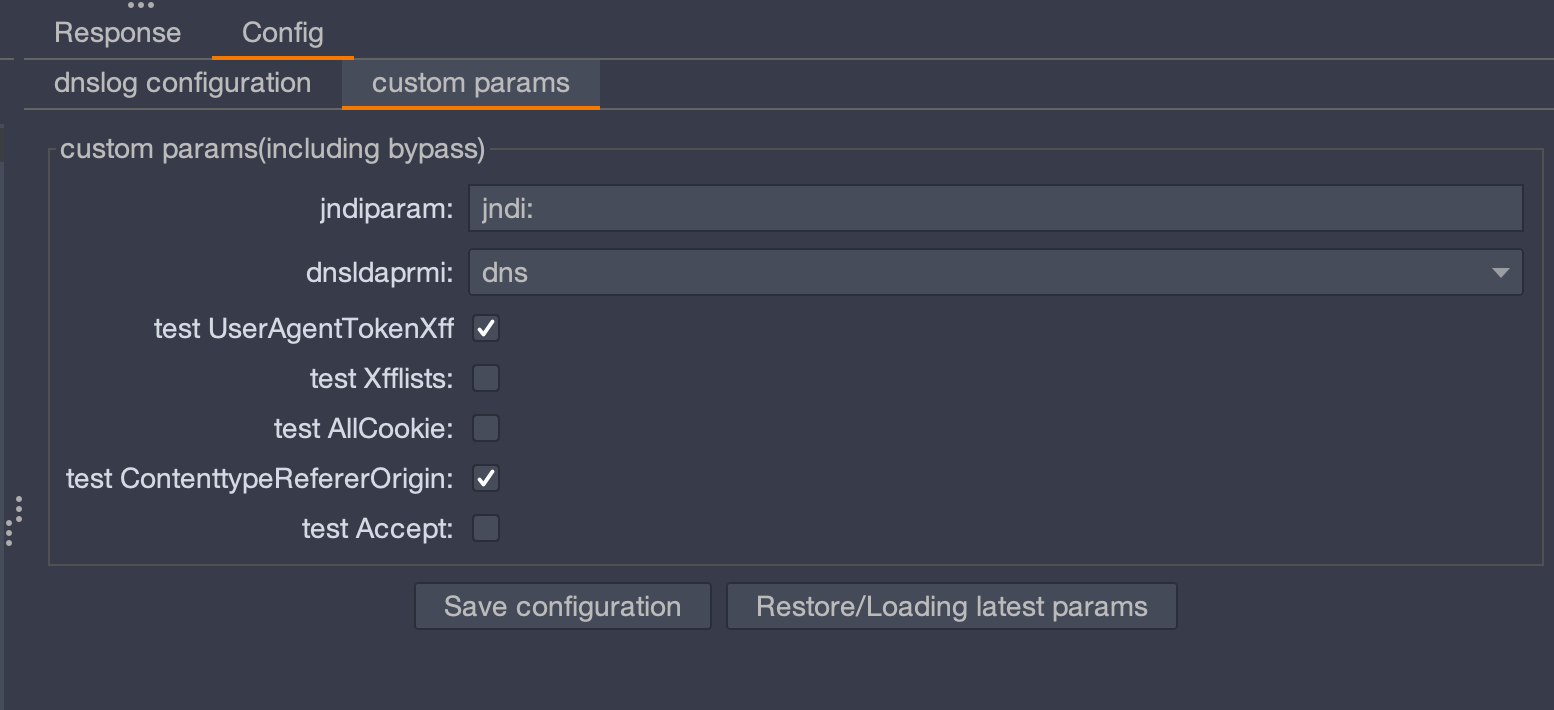
  1. إضافة معلمة dnsldaprmi (dns, ldap, rmi) الافتراضي dns

  2. إضافة معلمة isContenttypeRefererOrigin، معلمة isAccept

isContenttypeRefererOrigin (اختبار Content-Type، Referer، Origin) افتراضيًا معطل

isAccept (اختبار Accept-Language، Accept، Accept-Encoding) افتراضيًا معطل

  1. إضافة التفاف jndi:، لكن التأثير ليس جيدًا، استخدم بحذر

طرق التفاف jndi: https://twitter.com/ymzkei5/status/1469765165348704256

  • jn${env::-}di:
  • jn${date:}di${date:':'}
  • j${k8s:k5:-ND}i${sd:k5:-:}
  • j${main:\k5:-Nd}i${spring:k5:-:}
  • j${sys:k5:-nD}${lower:i${web:k5:-:}}
  • j${::-nD}i${::-:}
  • j${EnV:K5:-nD}i:
  • j${loWer:Nd}i${uPper::}
  1. إضافة log.xn--9tr.com إلى القائمة البيضاء

بالإضافة إلى ذلك، تحتاج إلى النقر على هذا الزر للحصول على أحدث معلمات التكوين

0.14 التحديث

2021-12-13

  1. إضافة التفاف rc1، إضافة مسافة إلى الحمولة

  2. أكثر دقة

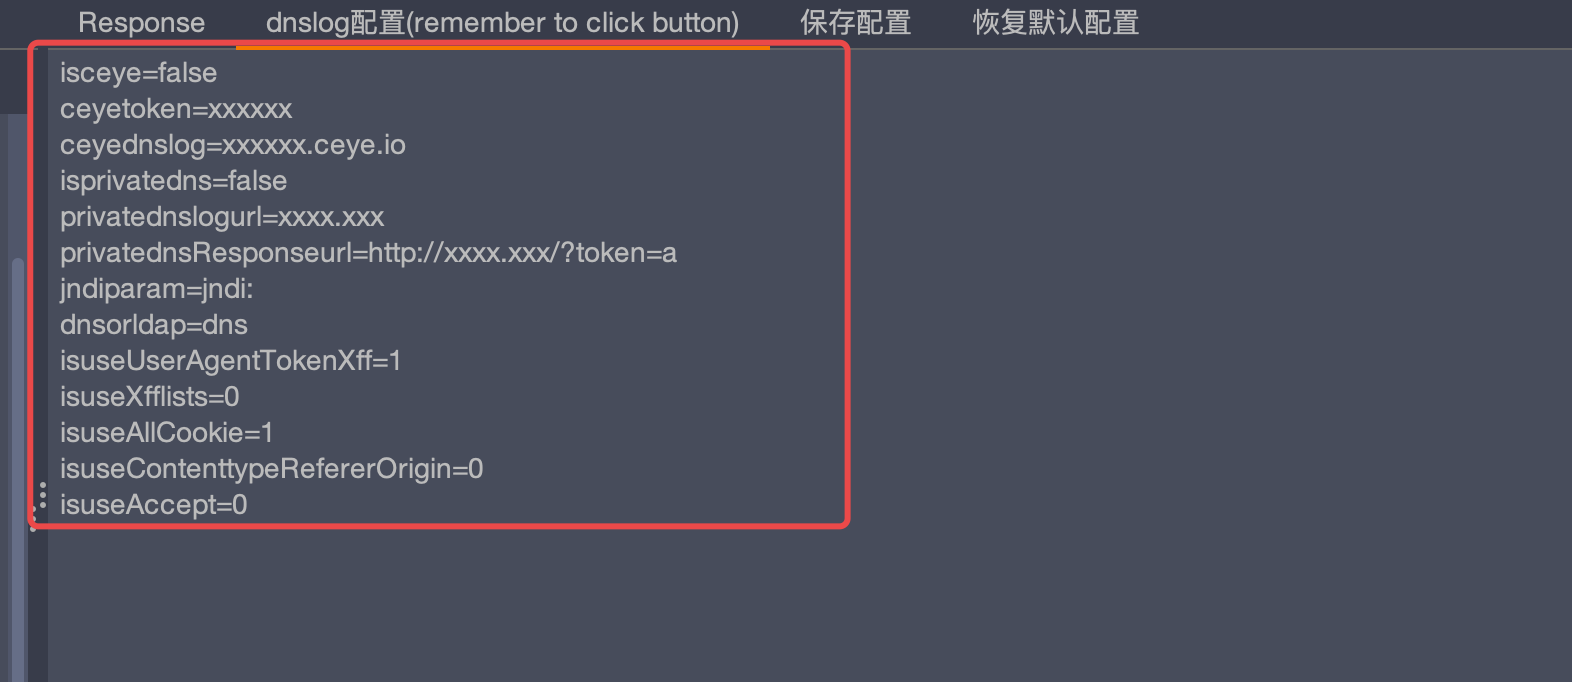
  3. إضافة واجهة برمجة تطبيقات dnslog للشبكة الداخلية، يمكن تخصيص واجهة ceye.io أو واجهات أخرى، بما في ذلك الشبكات الداخلية

المعلمة 1: isprivatedns (استخدام واجهة dns خاصة)

المعلمة 2: privatednslogurl (عنوان dnslog الداخلي)

المعلمة 3: privatednslogurl (عنوان استجابة dnslog الداخلي)

  1. إضافة معلمات قابلة للتحكم للتحكم في الحمولة

المعلمة 4: isuseUserAgenttokenXff (اختبار User-agent، token، X-Forward-for، X-Client-IP) افتراضيًا مفعل

المعلمة 5: isuseXfflists (اختبار قوائم xff، بما في ذلك xff الأخرى) افتراضيًا معطل

المعلمة 6: isuseAllCookie (اختبار جميع الكوكيز) افتراضيًا مفعل

تذكر النقر على زر استعادة الافتراضي للحصول على أحدث معلمات dnslog

0x01 أكثر دقة

0x02 إضافة واجهة برمجة تطبيقات dnslog للشبكة الداخلية، يمكن تخصيص واجهة ceye.io أو واجهات أخرى، بما في ذلك الشبكات الداخلية

نظرًا لعدم وجود عنوان dnslog للشبكة الداخلية لدي، استخدمت هنا ceye.io للاختبار

فقط تأكد من الاتصال بين الشبكة الداخلية وعنوان dnslog الداخلي، وبين الشبكة الداخلية وعنوان استجابة dnslog
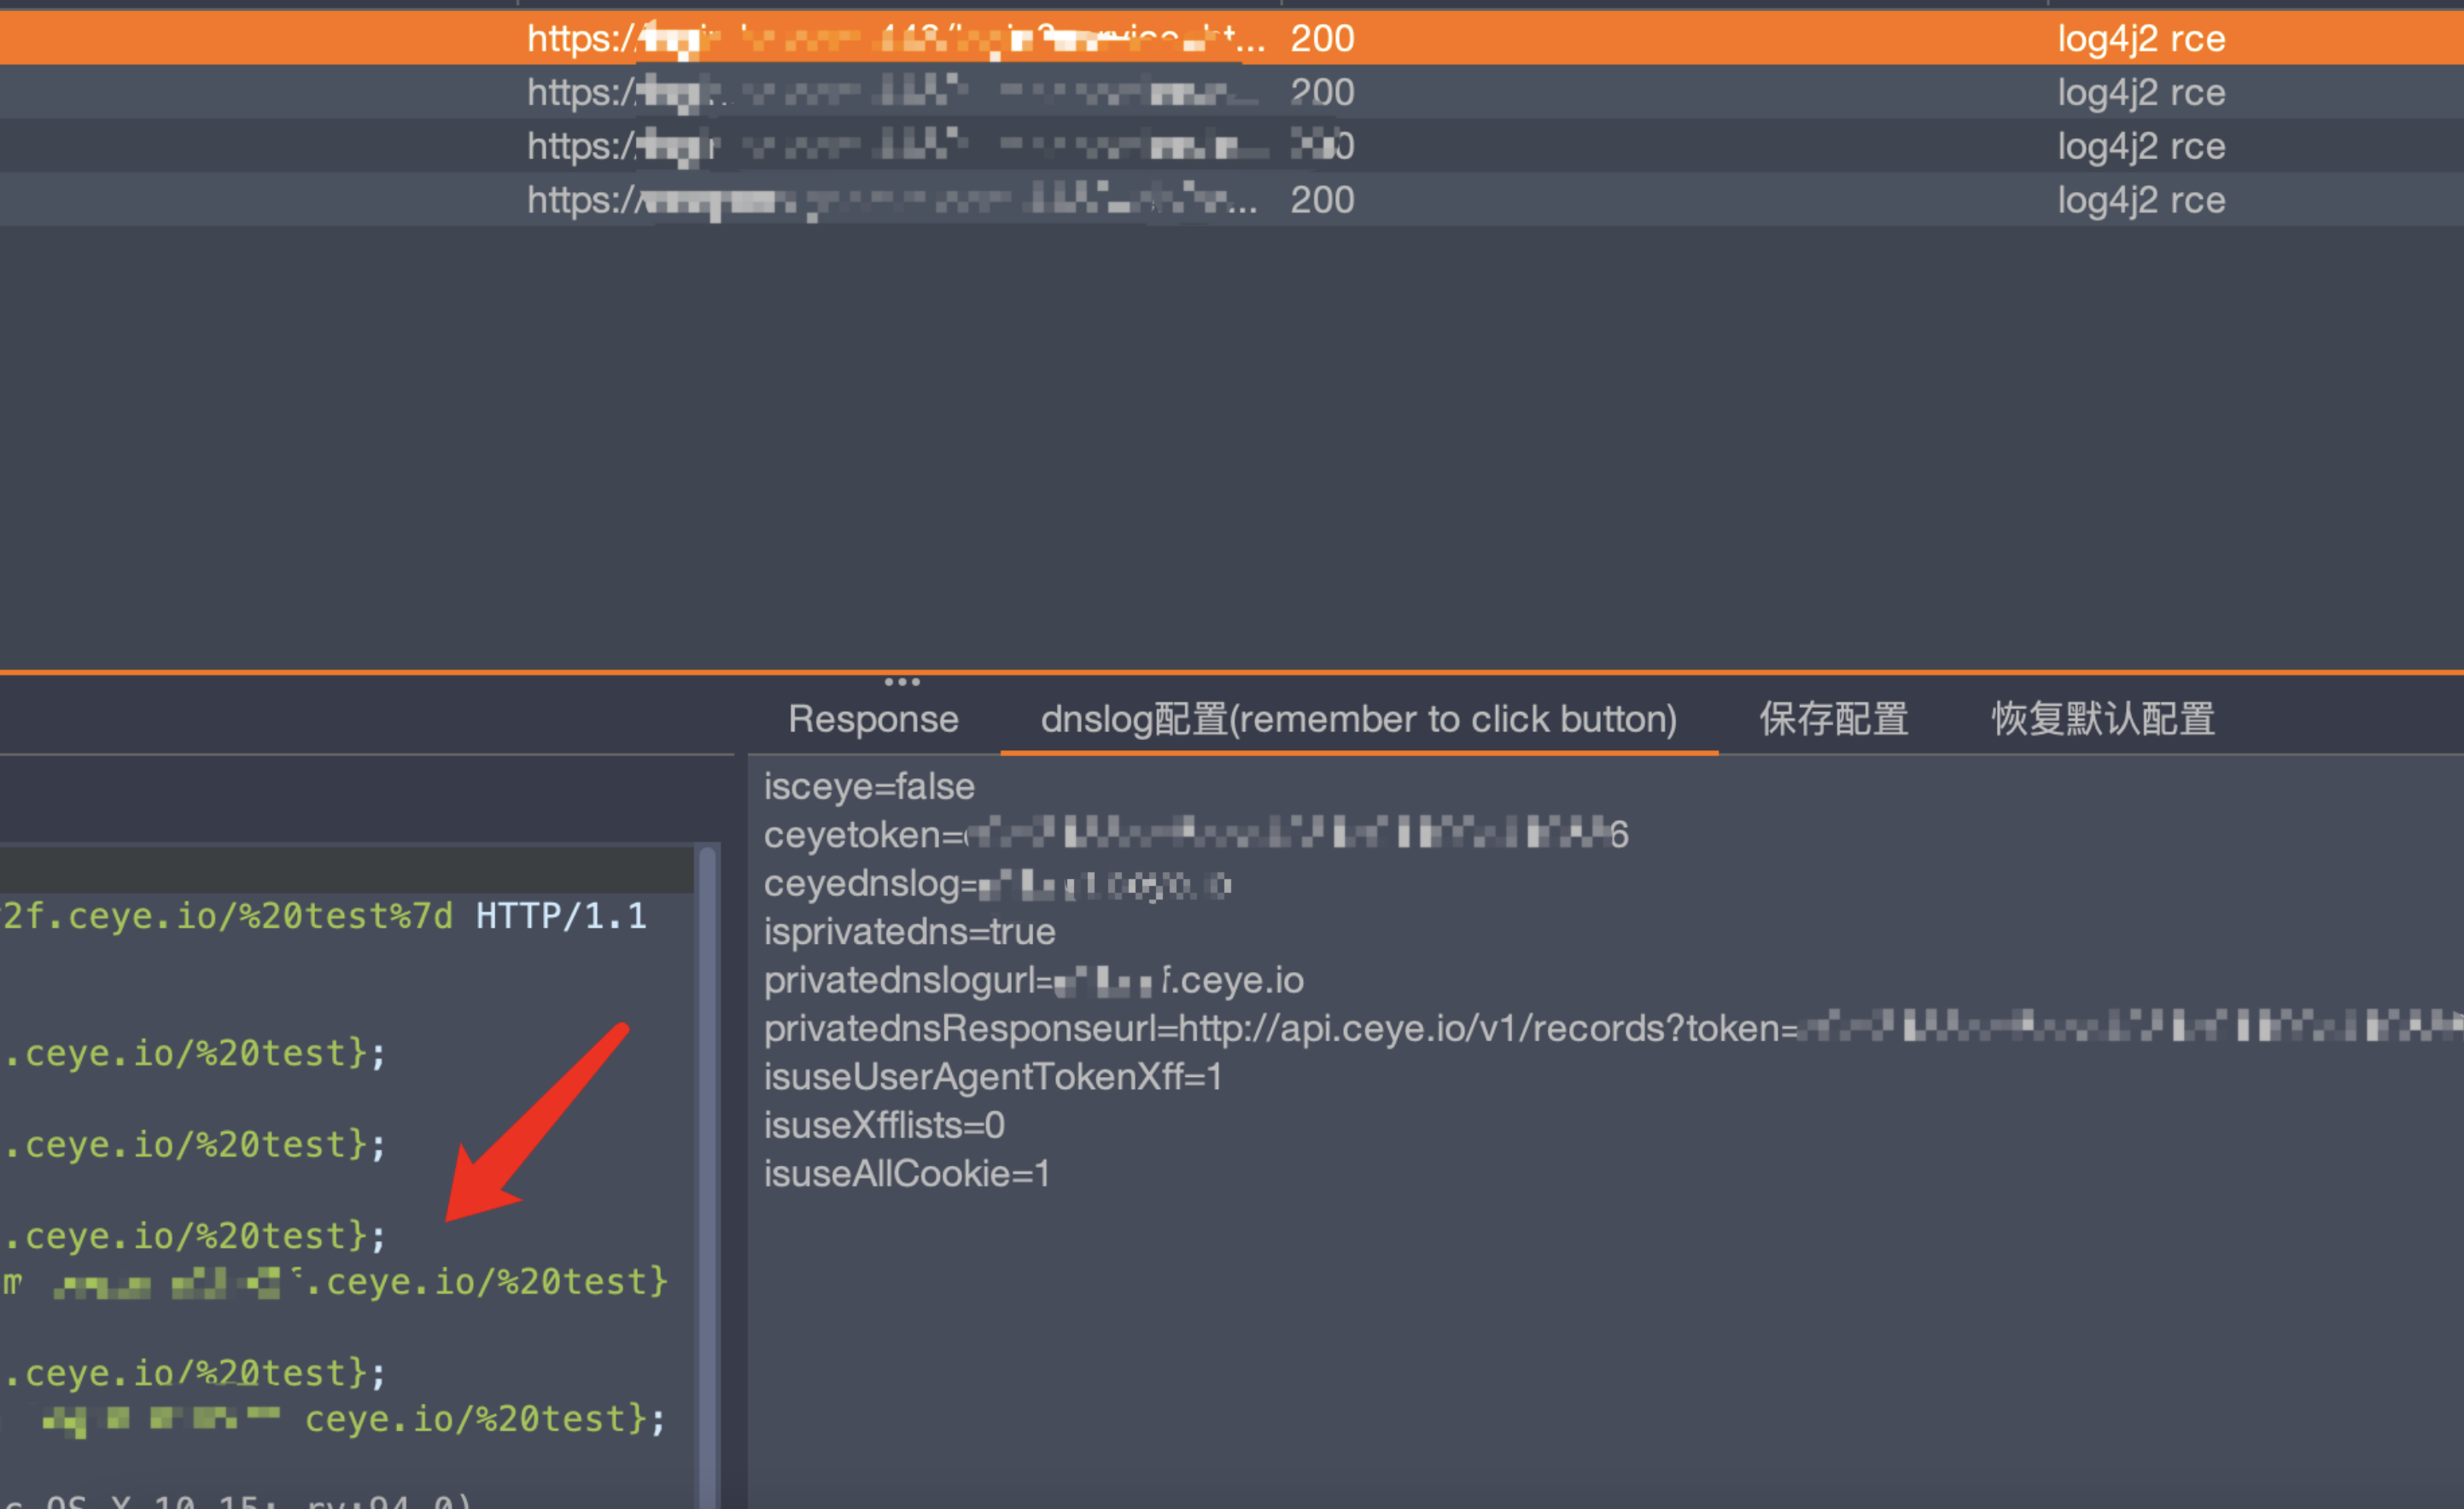
0x03 إضافة معلمات قابلة للتحكم للتحكم في الحمولة

إصلاح المشكلة: بسبب ثغرة النطاق الفرعي، سيتم أيضًا الإبلاغ عن ثغرة النطاق الأساسي

0.13 التحديث

  1. إضافة رؤوس الطلب

["X-Forwarded-For","X-Forwarded","Forwarded-For","Forwarded","X-Requested-With","X-Requested-With", "X-Forwarded-Host","X-remote-IP","X-remote-addr","True-Client-IP","X-Client-IP","Client-IP","X-Real-IP","Ali-CDN-Real-IP","Cdn-Src-Ip","Cdn-Real-Ip","CF-Connecting-IP","X-Cluster-Client-IP","WL-Proxy-Client-IP", "Proxy-Client-IP","Fastly-Client-Ip","True-Client-Ip","X-Originating-IP", "X-Host","X-Custom-IP-Authorization","X-original-host","If-Modified-Since"]

0.12 التحديث

  1. إضافة تنسيق قابل للتعرف

body={"a":"1","b":"22222"}

body={"params":{"a":"1","b":"22222"}})

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →