
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 xfreed0m/smtptester
أداة صغيرة بلغة Python3 لفحص الثغرات الشائعة في خوادم SMTP.
 joshkar/x-recon
أداة للكشف عن مدخلات صفحات الويب وإجراء عمليات مسح XSS.
 halencarjunior/bugbuntu
BugBuntu Linux
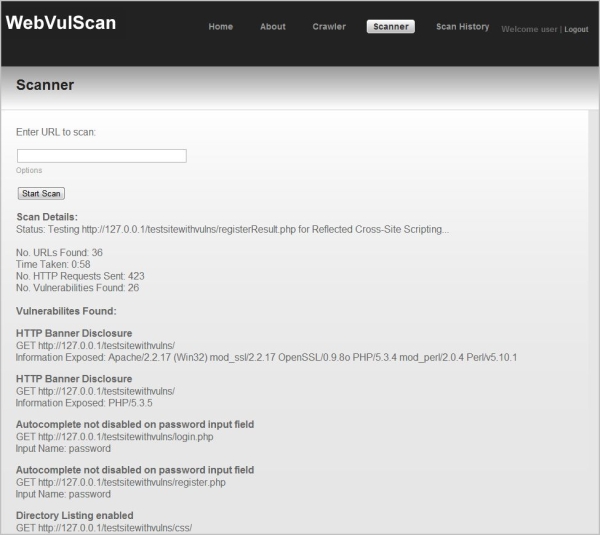 dermotblair/webvulscan
ماسح ثغرات تطبيقات الويب.
 mthbernardes/artlas
نظام تحليل سجلات Apache في الوقت الفعلي
 iknowjason/bluecloud
ميدان سيبراني يشمل نظام Velociraptor + HELK مع جهاز افتراضي يعمل بنظام ويندوز للاختبار الأمني والبحث والتطوير. دعم Terraform لمنصتي Azure و AWS.
 souhardya/warchild
War Child حزمة اختبار رفض الخدمة
 spiderlabs/airachnid-burp-extension
امتداد لـ Burp لاختبار التطبيقات لمعرفة مدى تعرضها لهجوم خداع ذاكرة التخزين المؤقت (Web Cache Deception)
 deepsecurity-pe/goghost
أداة مفتوحة المصدر عالية الأداء، خفيفة الوزن، محمولة، للمسح الجماعي لثغرة SMBGhost.
 cuerz/cve-2021-36260
أداة الكشف والاستغلال الجماعي لثغرات RCE في Hikvision
 pwnwriter/kanha
🦚 مجموعة اختبار اختراق تطبيقات الويب مكتوبة بلغة rust .
 ttlab-research/awesome-wazuh
🛡️قوائم رائعة حول جميع أنواع الموضوعات المثيرة للاهتمام في Wazuh XDR/SIEM
 codingo/minesweeper
إضافة لـ Burpsuite (BApp) للمساعدة في اكتشاف النصوص البرمجية التي يتم تحميلها من أكثر من 23000 نطاق ضار لتعدين العملات الرقمية (cryptojacking).
 deathshotxd/comment2shell
سلسلة استغلال Zero-click pre-auth لثغرة WordPress CVE-2026-93485: XSS مخزّن في wpautop() يتصاعد إلى رفع إضافة عبر جلسة المسؤول وwebshell ذاتي الحذف،…
 redhuntlabs/kubestalk
أداة استكشاف سطح الهجوم في Kubernetes بالصندوق الأسود تستطلع عن الكتل غير الآمنة، لوحات التحكم المكشوفة، والأخطاء في التكوين باستخدام المسح القائم…
 shirosaidev/sharesniffer
متشمم مشاركات الشبكة وأداة تثبيت تلقائي للتجوال في أنظمة الملفات البعيدة
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
 psecio/versionscan
ماسح إصدارات PHP للإبلاغ عن الثغرات المحتملة








