
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GoGhost — أداة مفتوحة المصدر عالية الأداء، خفيفة الوزن، محمولة، للمسح الجماعي لثغرة SMBGhost. | Kitploit

أدوات/GitHubGitHub/deepsecurity-pe/goghost
ماسحات الثغرات الأمنيةالاستغلالأمن الشبكات
GitHubdeepsecurity-pe/goghost

GoGhost

أداة مفتوحة المصدر عالية الأداء، خفيفة الوزن، محمولة، للمسح الجماعي لثغرة SMBGhost.

عرض المستودع
1542875منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

GoGhost

GoGhost هي أداة عالية الأداء وخفيفة الوزن ومحمولة مفتوحة المصدر لفحص SMBGhost الجماعي.

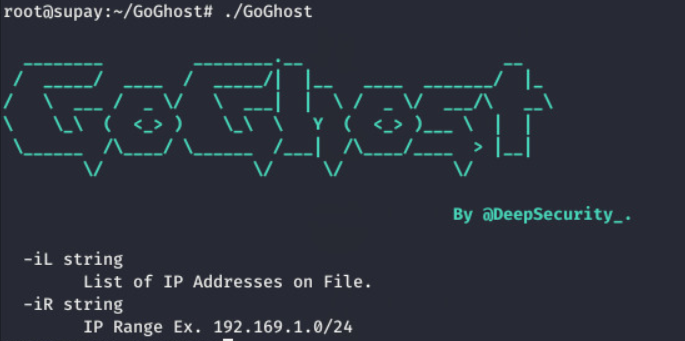
تشغيل GoGhost

التثبيت

يمكنك تحميل النسخة الخاصة بنظام ويندوز أو النسخة الخاصة بنظام لينكس. بدلاً من ذلك، يستخدم GoGhost مكتبات Golang الأصلية، لذا فإن الأمر أعلاه سيكون كافياً لتجميعه:

go build GoGhost.go

خيارات الاستخدام

GoGhost قام بفحص 25,000 عنوان IP في أقل من 3 ثوانٍ، بينما استغرق NMAP أكثر من 600 ثانية.

NMAP مقابل GoGhost

-iL [ملف]

باستخدام الخيار -iL يمكنك تحديد ملف قائمة يحتوي على نطاقات CIDR في الملف.

-iR [CIDR]

باستخدام الخيار -iR يمكنك تحديد نطاق IP.

الإيجابيات الكاذبة والسلبيات الكاذبة

إذا كان نظام ويندوز مثبتاً عليه التحديث KB4551762، فسيظل GoGhost يُصنّفه على أنه قابل للثغرة. إذا كانت قائمة CIDR في الملف أكبر من 500 ألف عنوان IP، فقد يُصنّف بعض العناوين القابلة للثغرة على أنها مهلة زمنية.

النتائج

مهلة زمنية => المنفذ مغلق

غير قابل للثغرة => لا يحتوي على ضغط

قابل للثغرة => يحتوي على ضغط LZNT1 في SMB.

إخلاء مسؤولية

تمت برمجة هذه الأداة لقياس تأثير SMBGhost في أمريكا اللاتينية وشركة Deepsecurity ليست مسؤولة عن استخدام هذه الأداة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




