 redhuntlabs/kubestalk
أداة استكشاف سطح الهجوم في Kubernetes بالصندوق الأسود تستطلع عن الكتل غير الآمنة، لوحات التحكم المكشوفة، والأخطاء في التكوين باستخدام المسح القائم على التوقيعات.

KubeStalk هي أداة لاكتشاف أسطح الهجوم المتعلقة بـ Kubernetes والبنية التحتية المرتبطة بها من منظور الصندوق الأسود. هذه الأداة هي إصدار مجتمعي من الأداة المستخدمة لفحص مجموعات Kubernetes غير الآمنة عبر الإنترنت خلال Project Resonance - Wave 9.
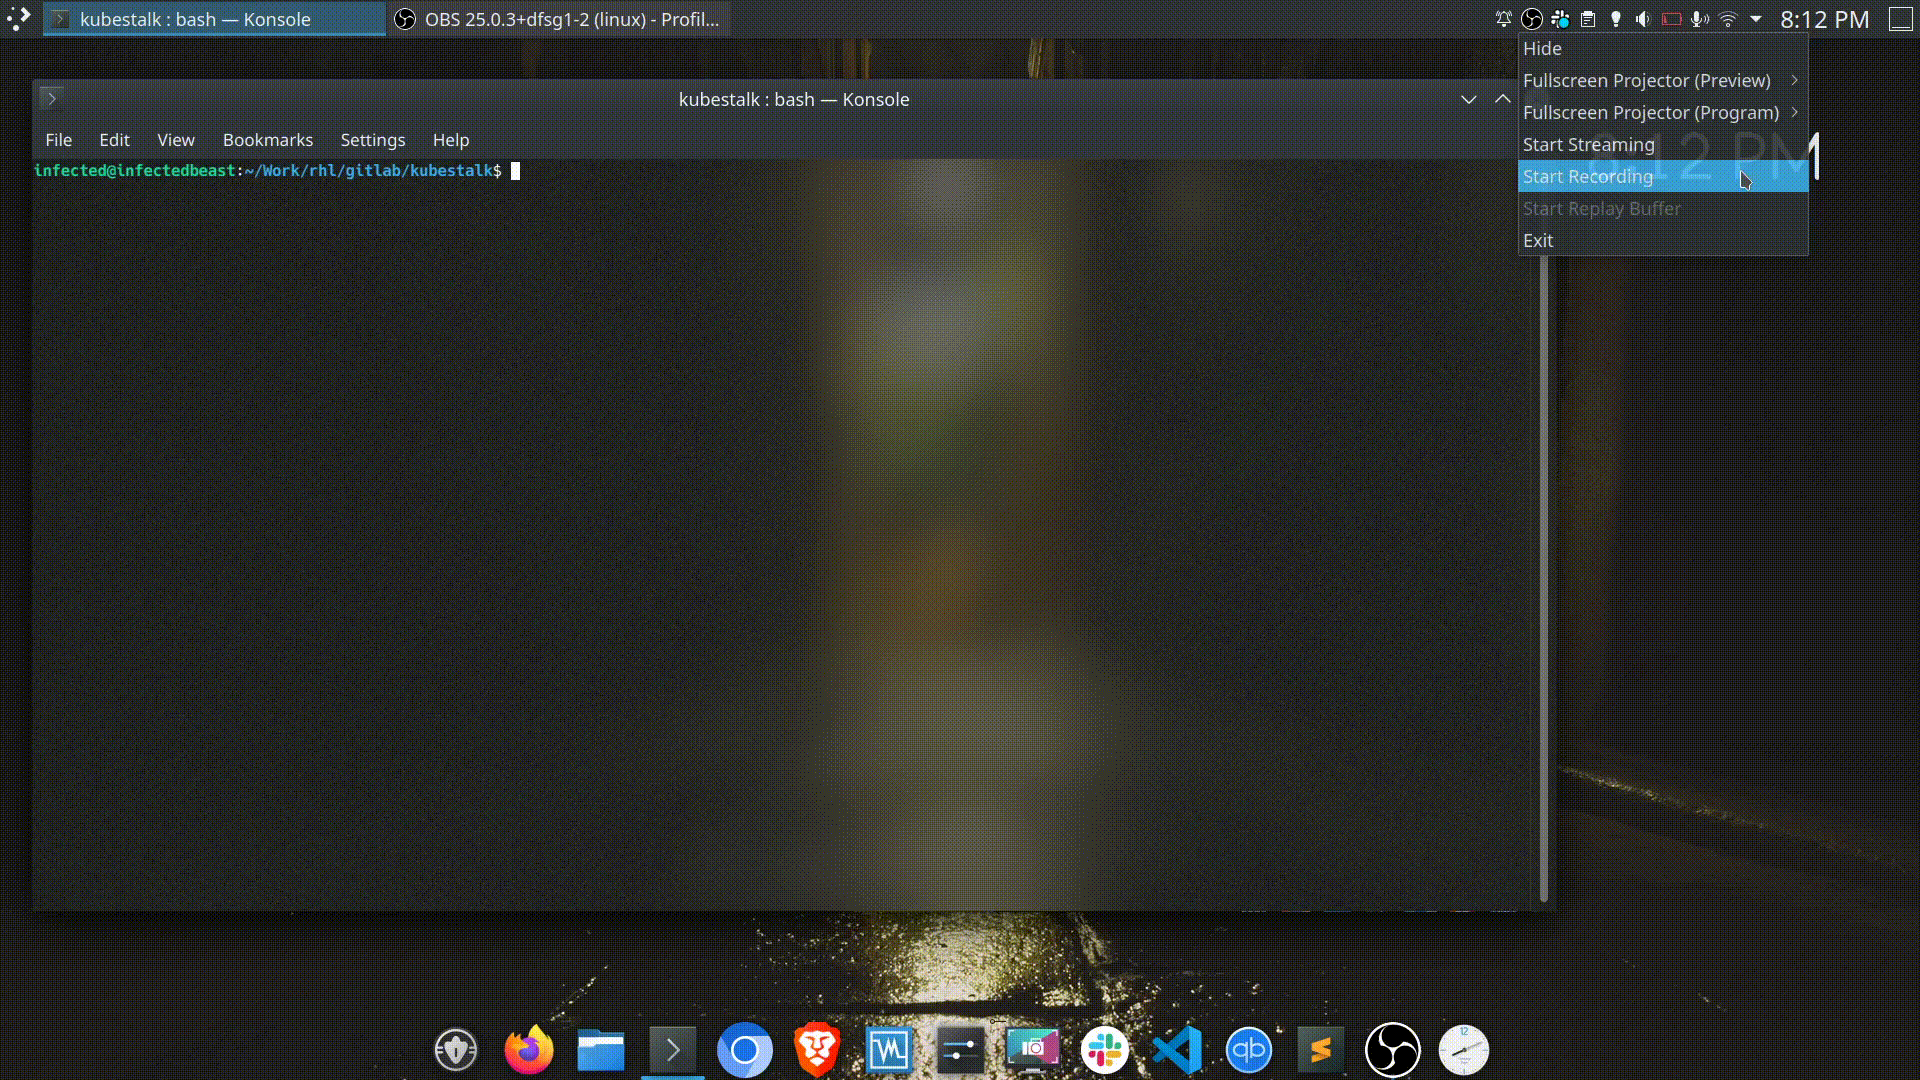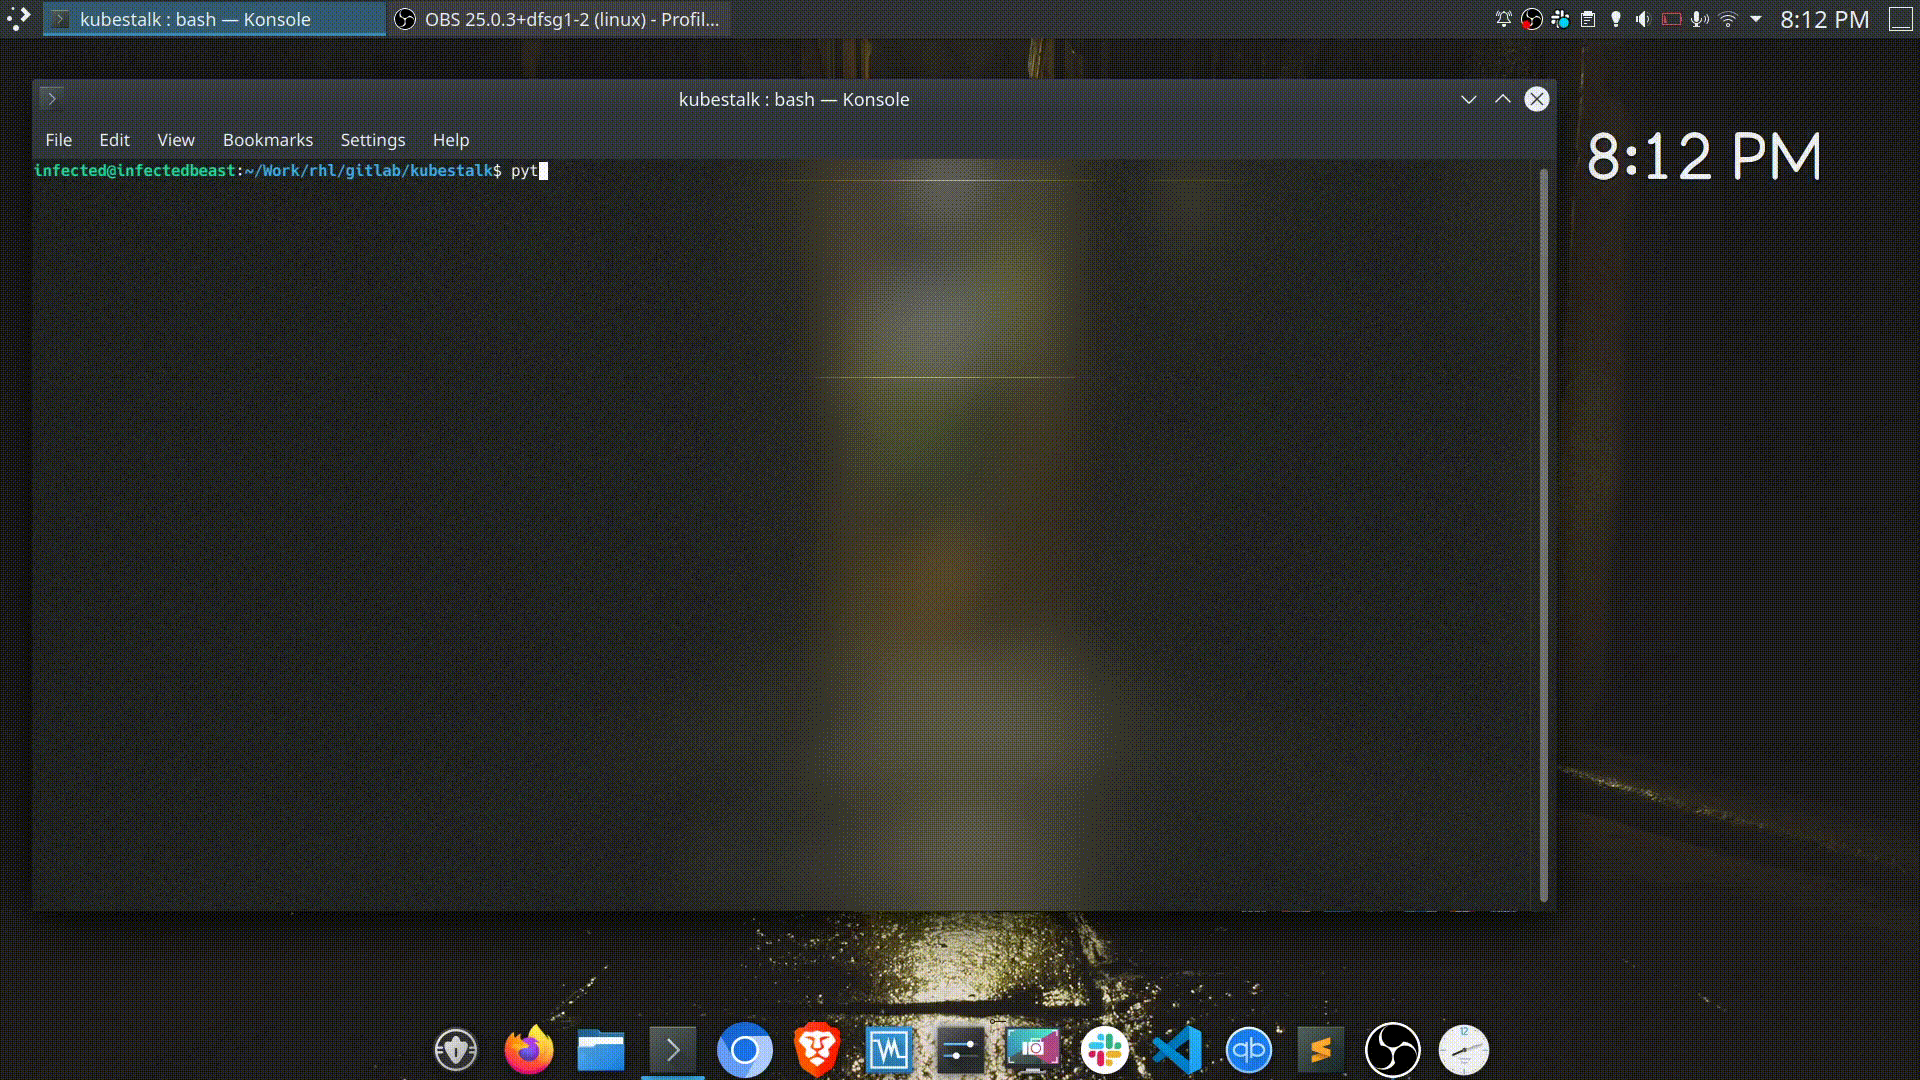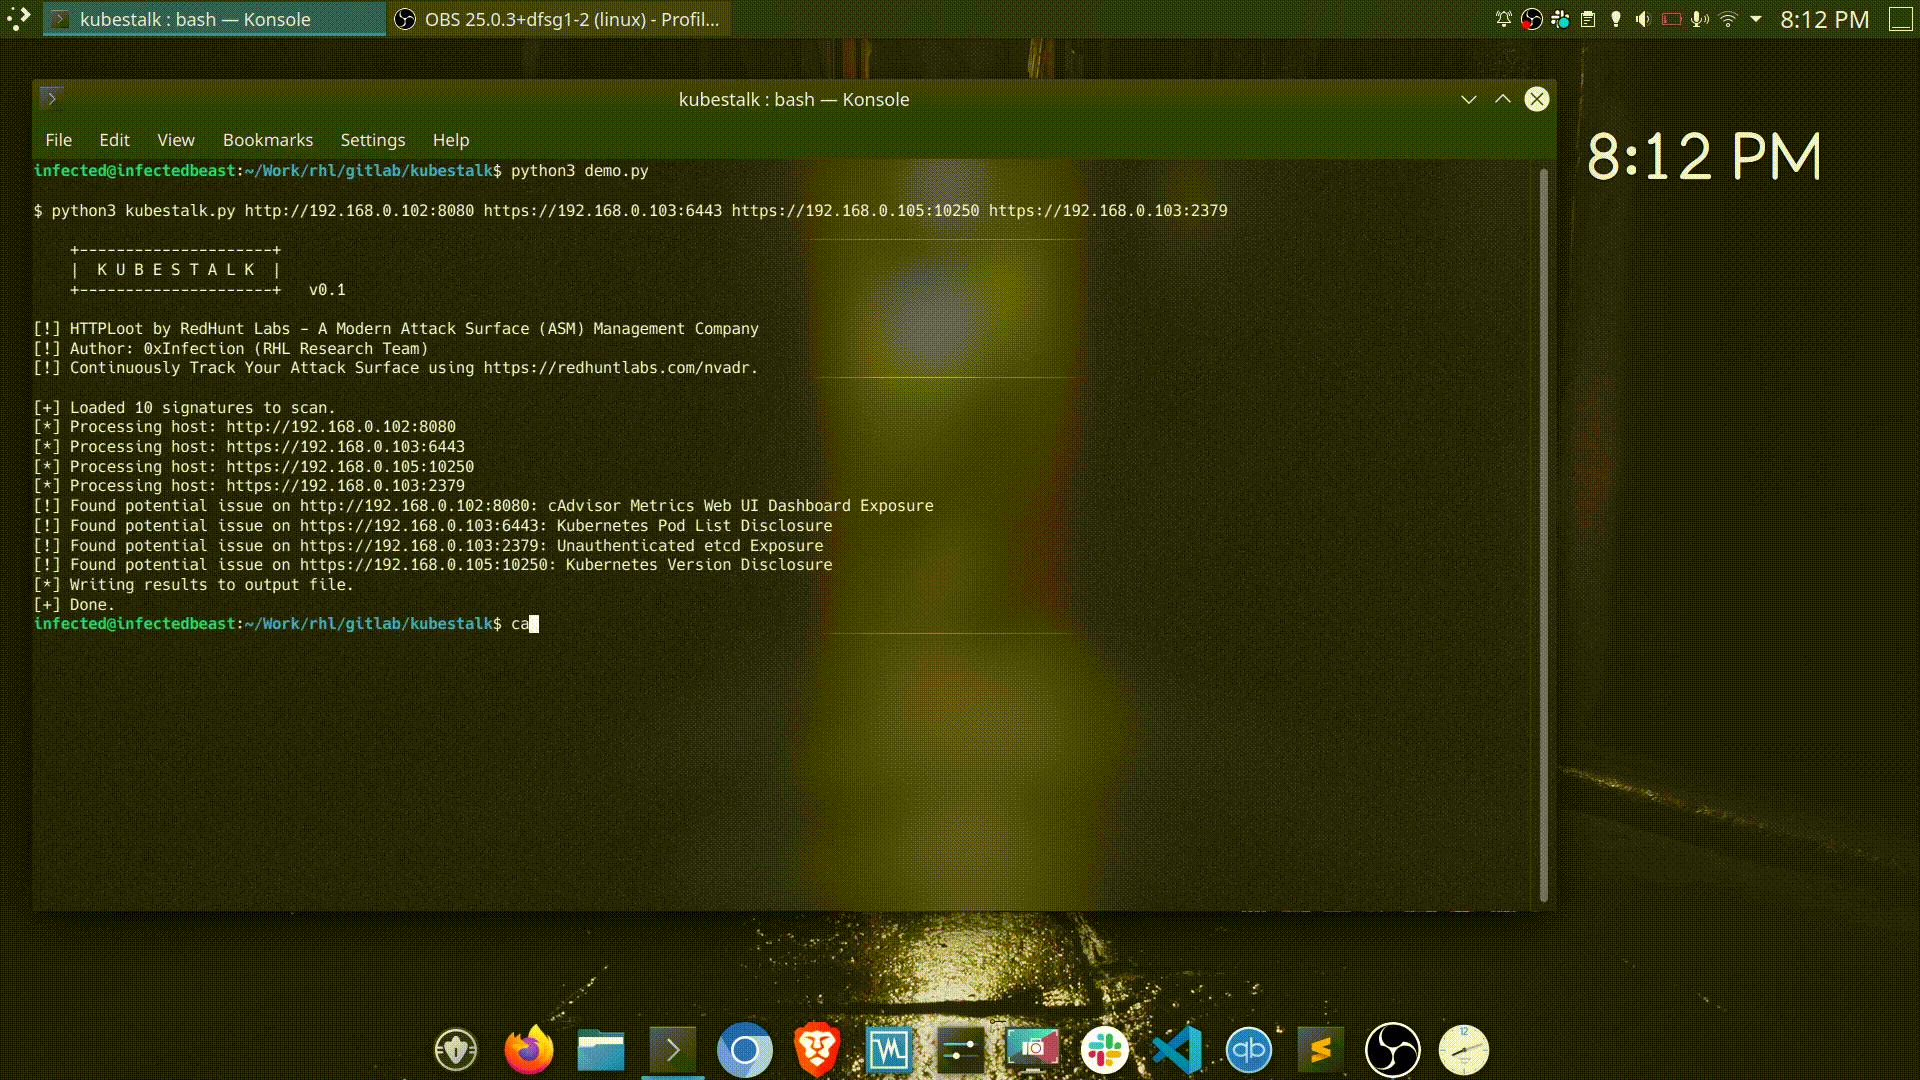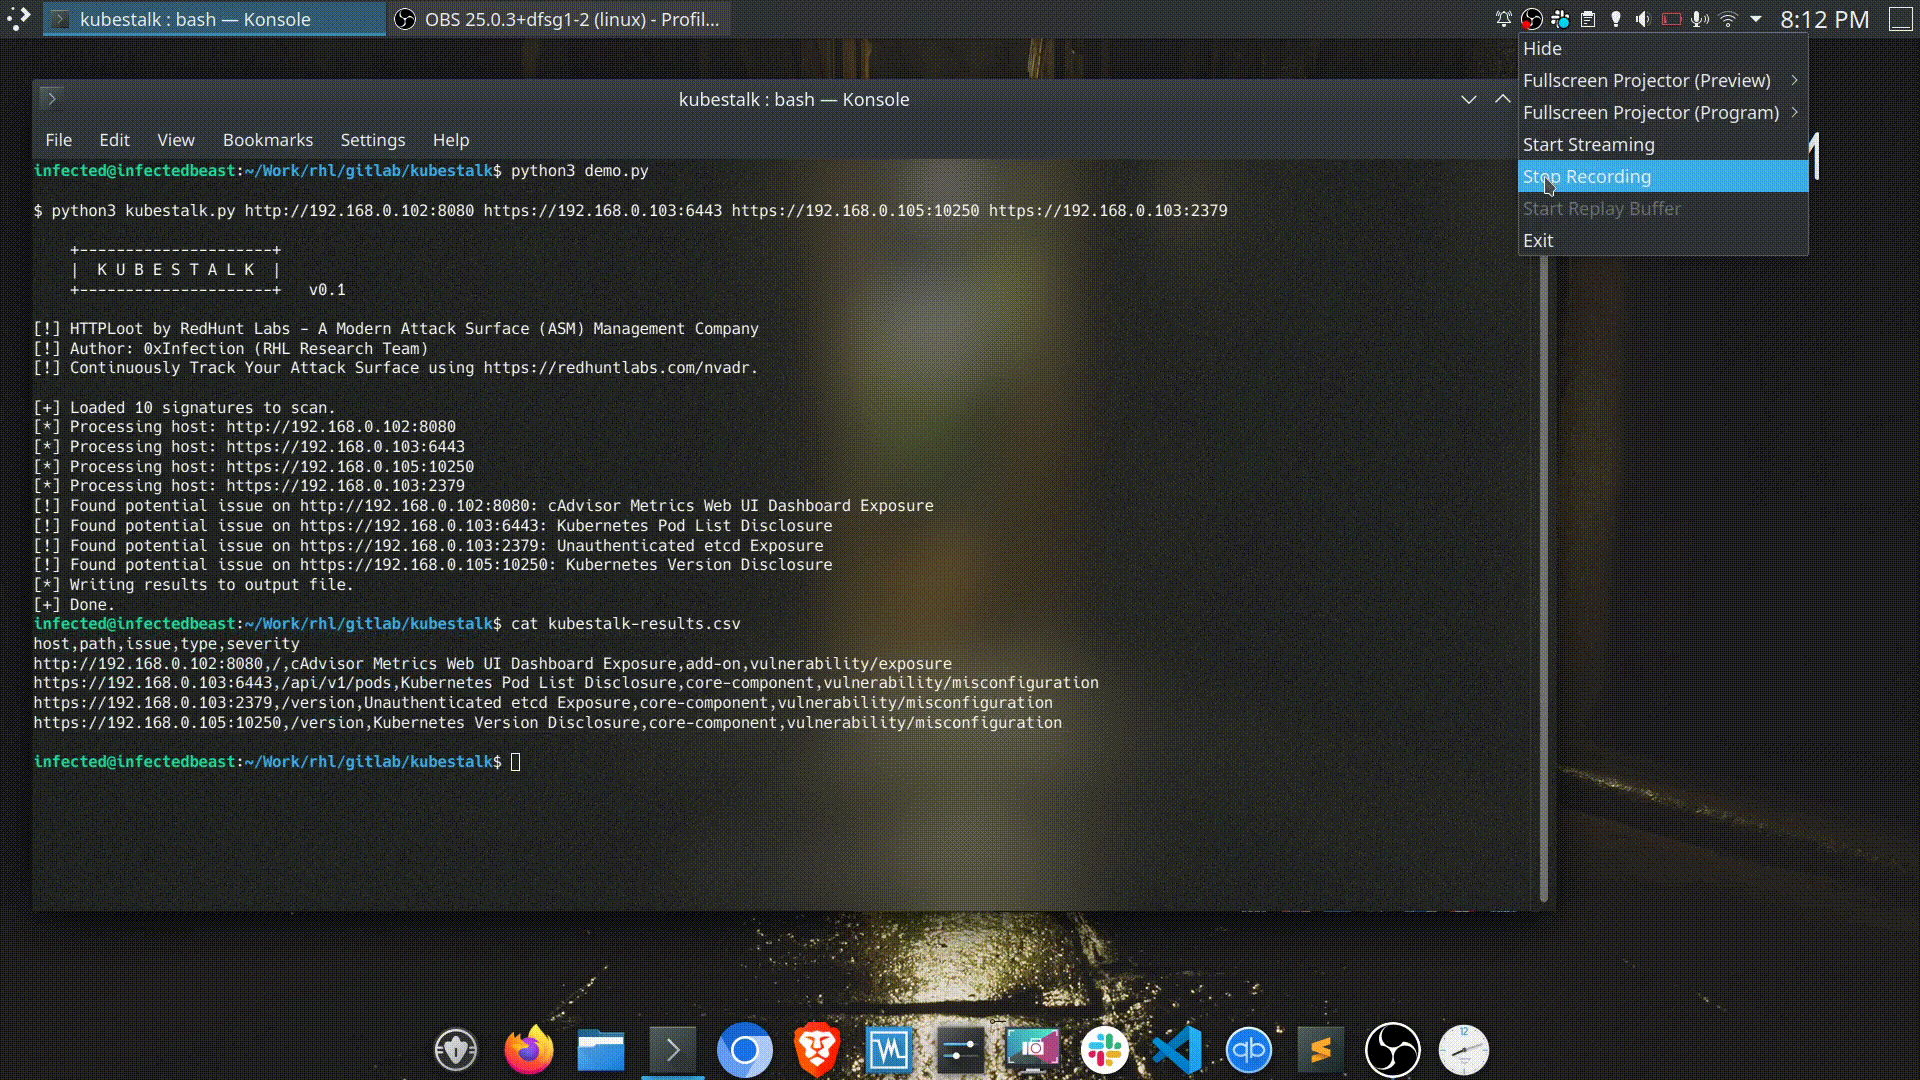
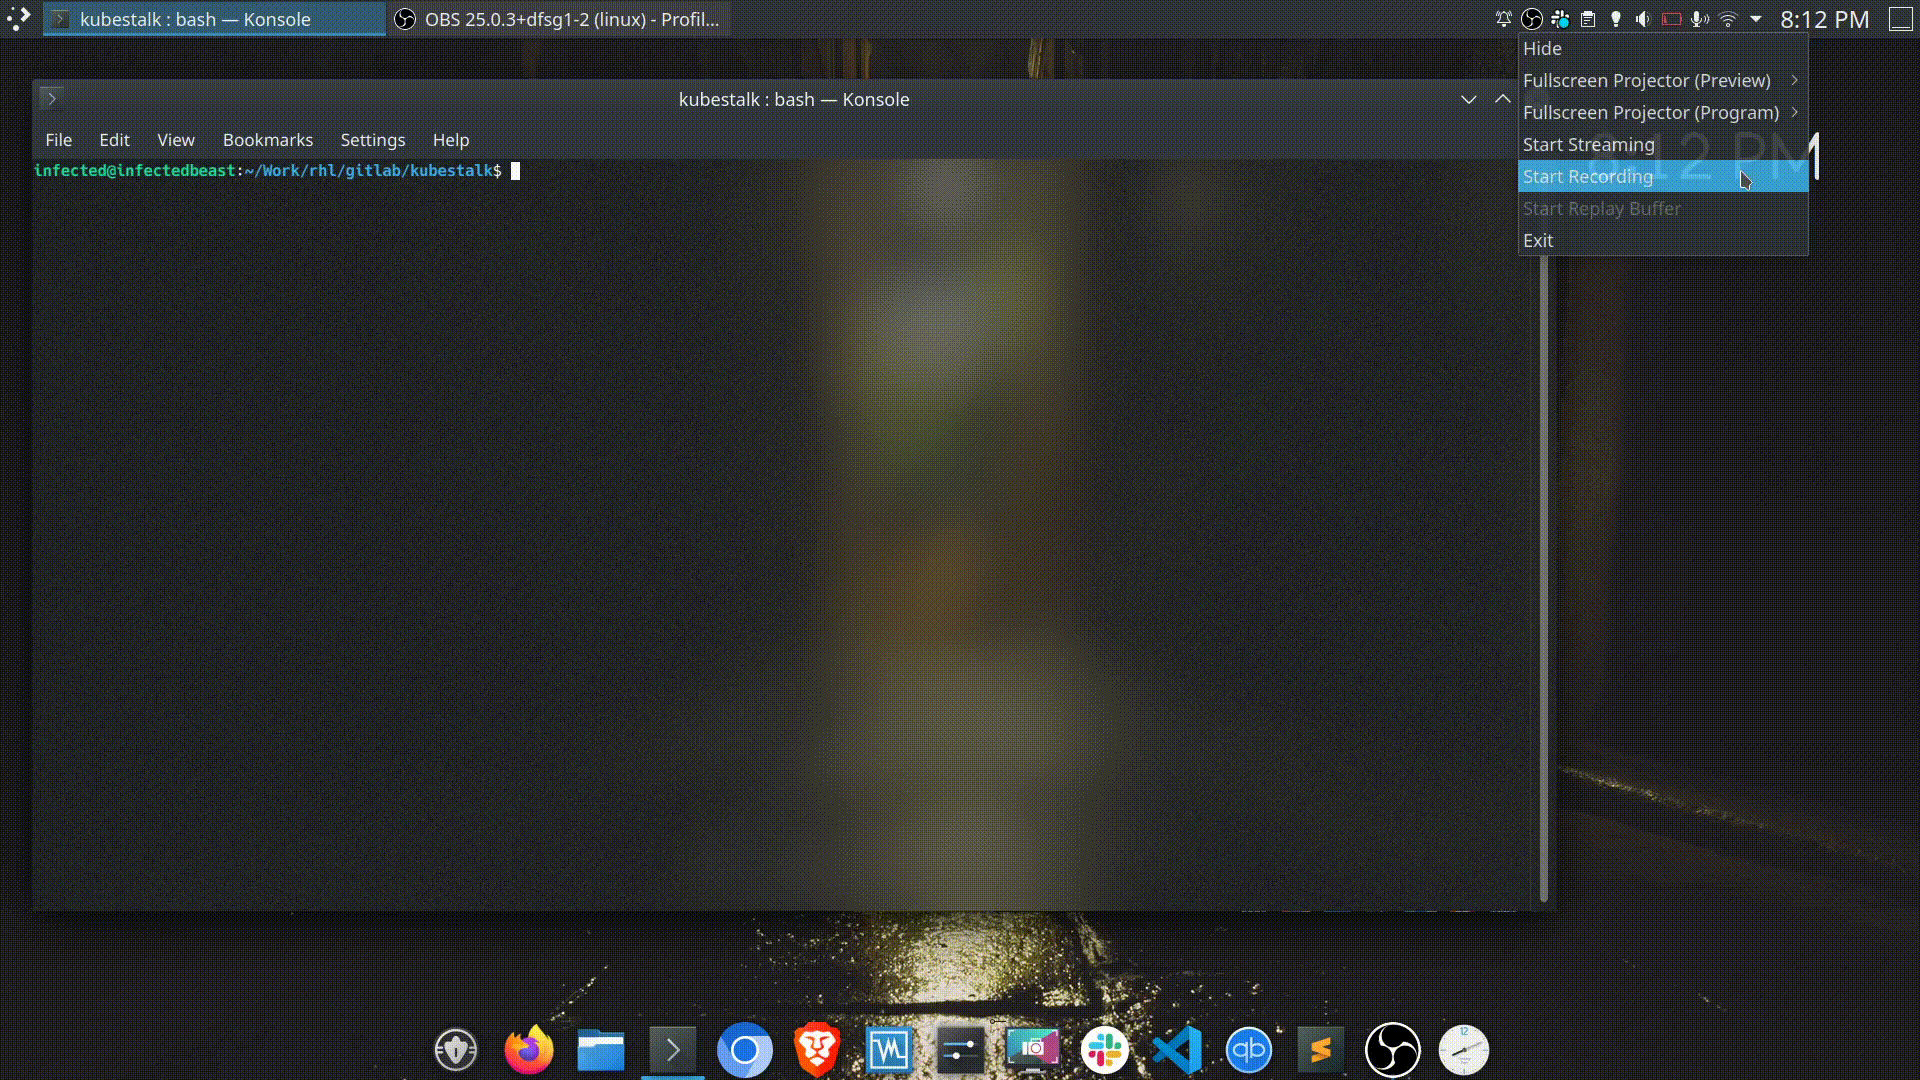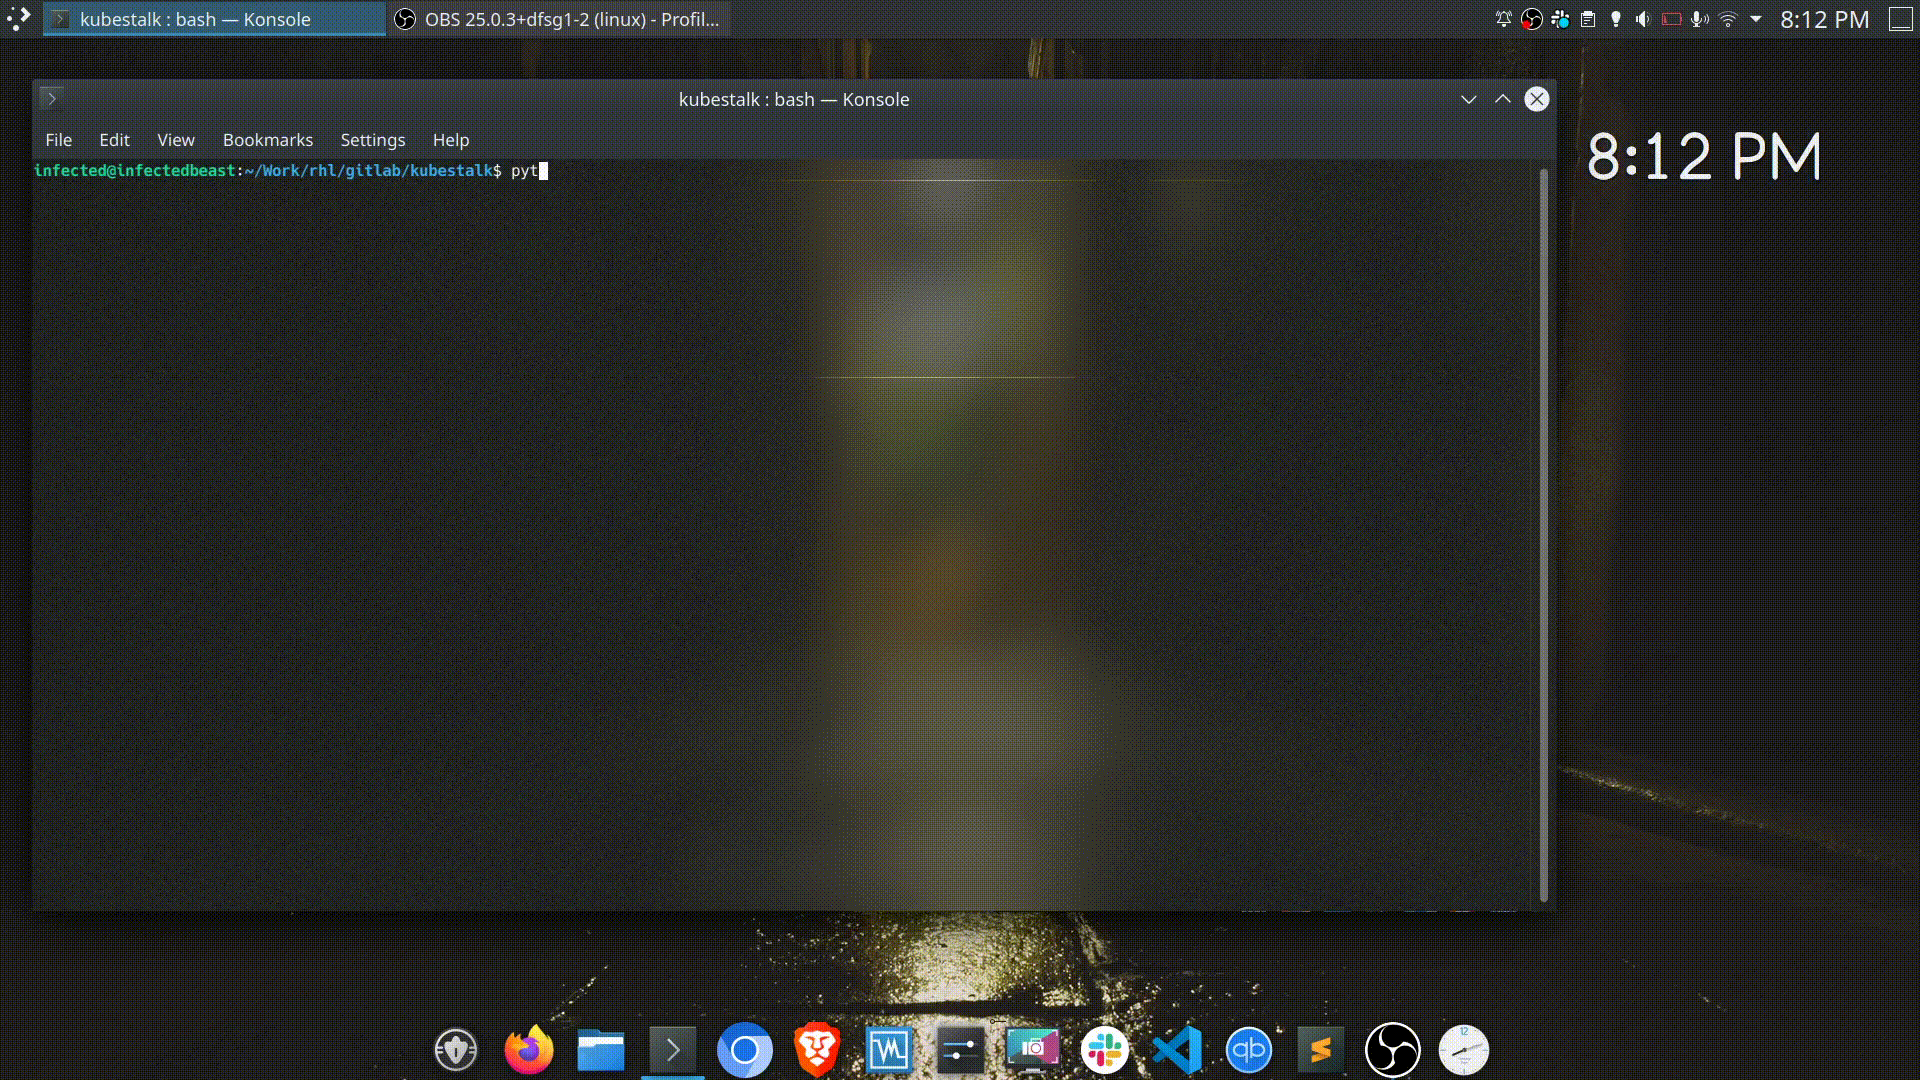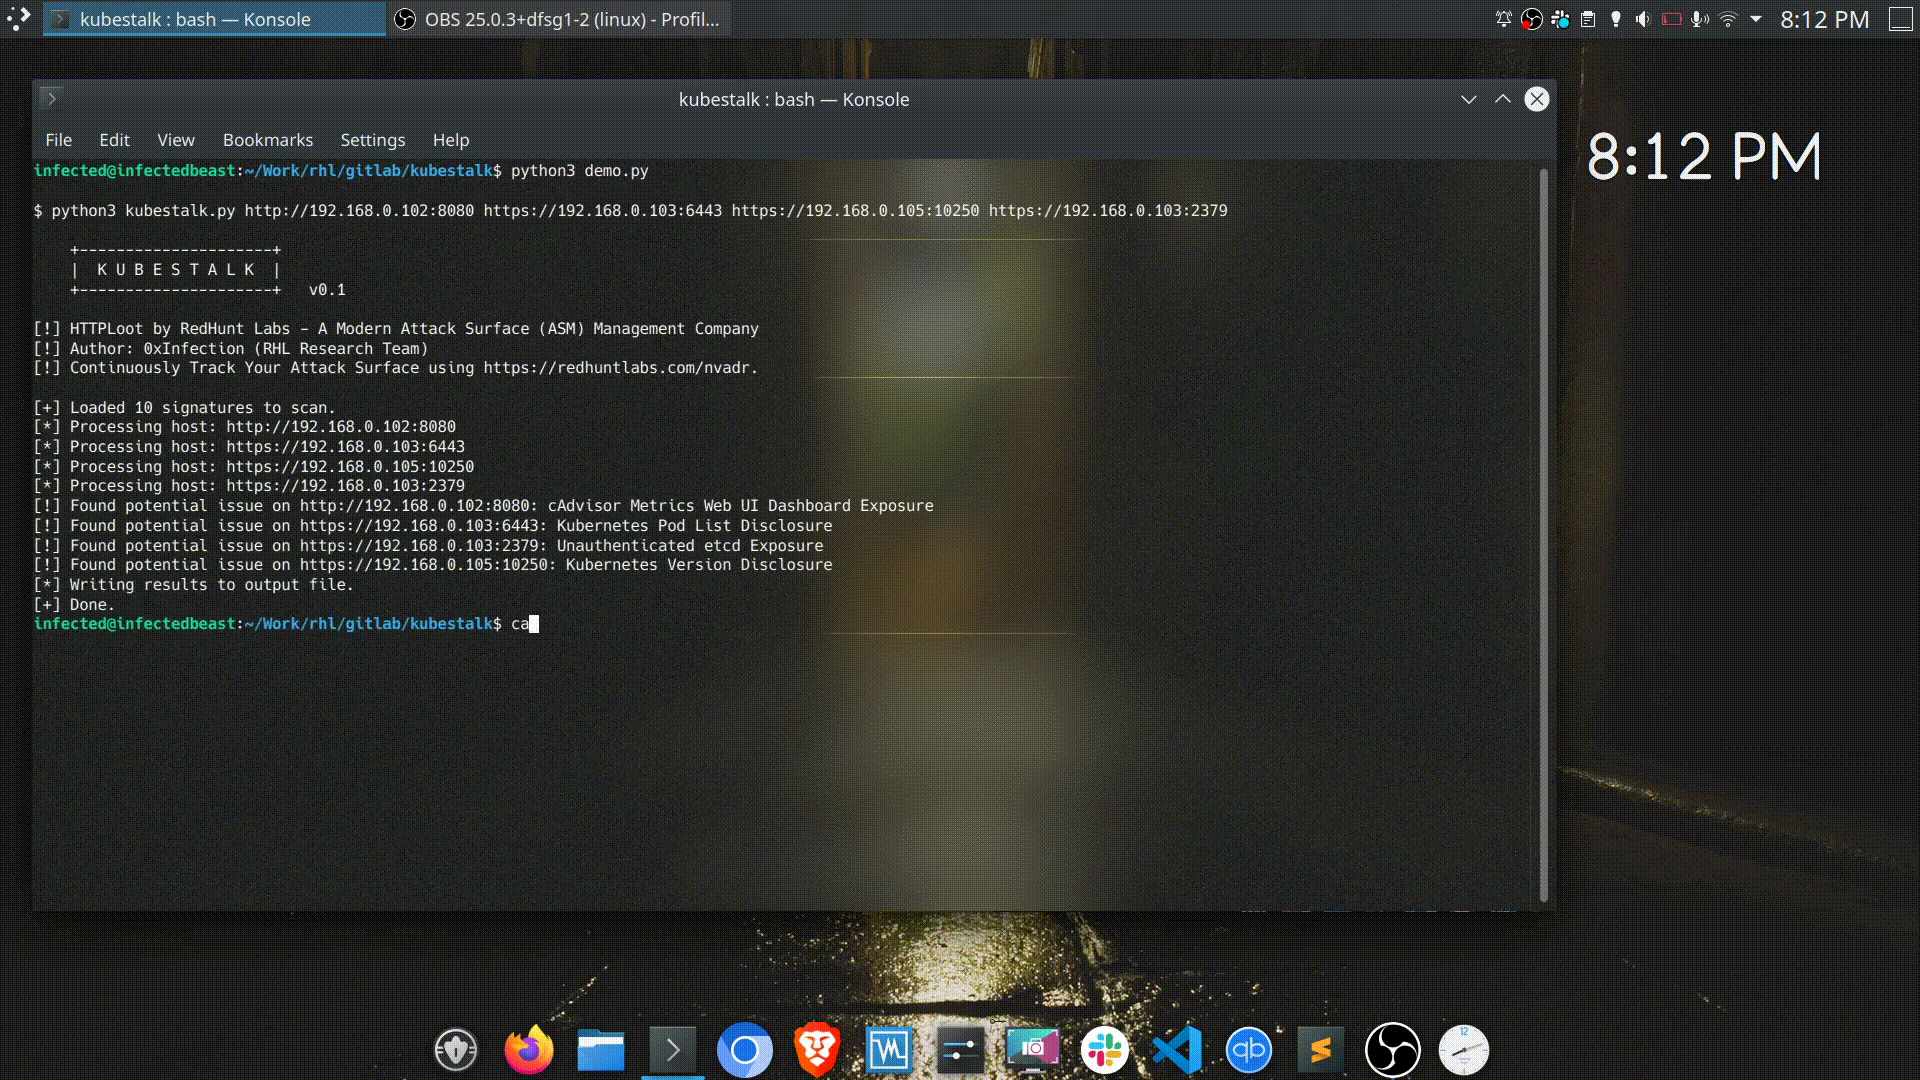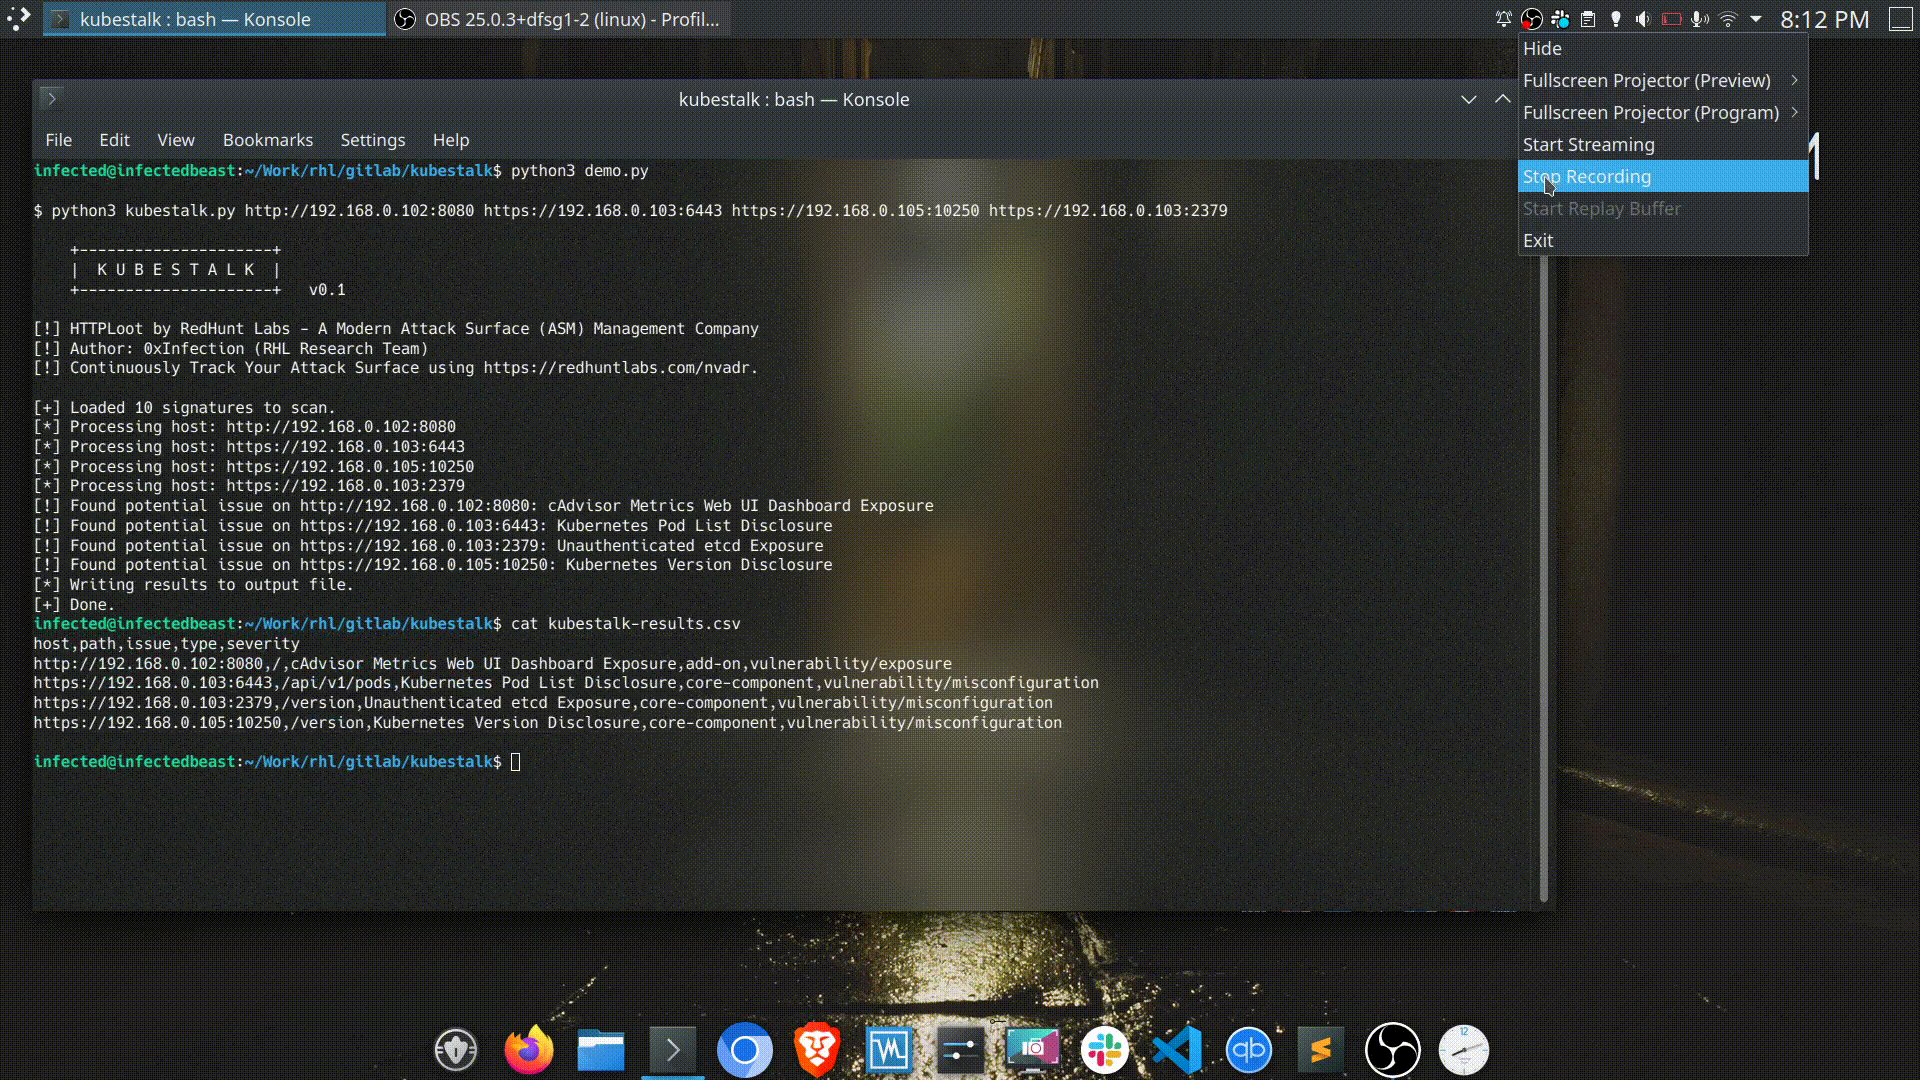
يوضح ملف GIF أدناه كيفية استخدام الأداة:
KubeStalk مكتوبة بلغة Python وتتطلب مكتبة requests.
لتثبيت الأداة، يمكنك استنساخ المستودع إلى أي دليل:
git clone https://github.com/redhuntlabs/kubestalk
بعد الاستنساخ، تحتاج إلى تثبيت مكتبة requests باستخدام python3 -m pip install requests أو:
python3 -m pip install -r requirements.txt
كل شيء جاهز ويمكنك استخدام الأداة مباشرة.
يمكن عرض قائمة وسائط سطر الأوامر التي تدعمها الأداة باستخدام العلم -h.
$ python3 kubestalk.py  -h

    +---------------------+
    |  K U B E S T A L K  |
    +---------------------+   v0.1

[!] KubeStalk by RedHunt Labs - A Modern Attack Surface (ASM) Management Company
[!] Author: 0xInfection (RHL Research Team)
[!] Continuously Track Your Attack Surface using https://redhuntlabs.com/nvadr.

usage: ./kubestalk.py <url(s)>/<cidr>

Required Arguments:
  urls                  List of hosts to scan

Optional Arguments:
  -o OUTPUT, --output OUTPUT
                        Output path to write the CSV file to
  -f SIG_FILE, --sig-dir SIG_FILE
                        Signature directory path to load
  -t TIMEOUT, --timeout TIMEOUT
                        HTTP timeout value in seconds
  -ua USER_AGENT, --user-agent USER_AGENT
                        User agent header to set in HTTP requests
  --concurrency CONCURRENCY
                        No. of hosts to process simultaneously
  --verify-ssl          Verify SSL certificates
  --version             Display the version of KubeStalk and exit.
لاستخدام الأداة، يمكنك تمرير مضيف واحد أو أكثر إلى السكربت. يجب أن تكون جميع الأهداف التي تم تمريرها إلى الأداة متوافقة مع RFC 3986، أي يجب أن تحتوي على مخطط واسم مضيف (ومنفذ إذا لزم الأمر).
استخدام أساسي كما يلي:
$ python3 kubestalk.py https://███.██.██.███:10250

    +---------------------+
    |  K U B E S T A L K  |
    +---------------------+   v0.1

[!] KubeStalk by RedHunt Labs - A Modern Attack Surface (ASM) Management Company
[!] Author: 0xInfection (RHL Research Team)
[!] Continuously Track Your Attack Surface using https://redhuntlabs.com/nvadr.

[+] Loaded 10 signatures to scan.
[*] Processing host: https://███.██.██.██:10250
[!] Found potential issue on https://███.██.██.██:10250: Kubernetes Pod List Exposure
[*] Writing results to output file.
[+] Done.
يمكن ضبط طلبات HTTP باستخدام -t (لتحديد مهلات HTTP)، و-ua (لتحديد وكلاء مستخدم مخصصين)، و--verify-ssl (للتحقق من شهادات SSL أثناء إجراء الطلبات).
يمكنك التحكم في عدد المضيفين المراد مسحهم في وقت واحد باستخدام العلم --concurrency. القيمة الافتراضية هي 5.
تتم كتابة المخرجات إلى ملف CSV ويمكن التحكم فيها باستخدام العلم --output.
نموذج لمخرجات CSV معروضة في Markdown كما يلي:
| المضيف | المسار | المشكلة | النوع | الخطورة |
|---|---|---|---|---|
https://█.█.█.█:10250 | /pods | Kubernetes Pod List Exposure | core-component | vulnerability/misconfiguration |
https://█.█.█.█:443 | /api/v1/pods | Kubernetes Pod List Exposure | core-component | vulnerability/misconfiguration |
http://█.█.██.█:80 | / | etcd Viewer Dashboard Exposure | add-on | vulnerability/exposure |
http://██.██.█.█:80 | / | cAdvisor Metrics Web UI Dashboard Exposure | add-on | vulnerability/exposure |
الأداة مرخصة بموجب BSD 3 Clause License وهي حاليًا في الإصدار v0.1.
لمعرفة المزيد عن منصة إدارة سطح الهجوم الخاصة بنا، اطّلع على NVADR.
