
 #1

 rub-softsec/onelogon
الكود والبيانات لبحثنا "Onelogon: السيطرة على حسابات Active Directory عبر Netlogon" (WOOT’26).
 moopinger/smugglefuzz
ماسح سريع لتهريب خفض إصدار HTTP مكتوب بلغة Go.
 akabe1/oauthscan
إضافة Burp Suite مفيدة للتحقق من أمان OAUTHv2 و OpenID
 maldevel/intelspy
إجراء مسوحات استطلاع شبكية آلية
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
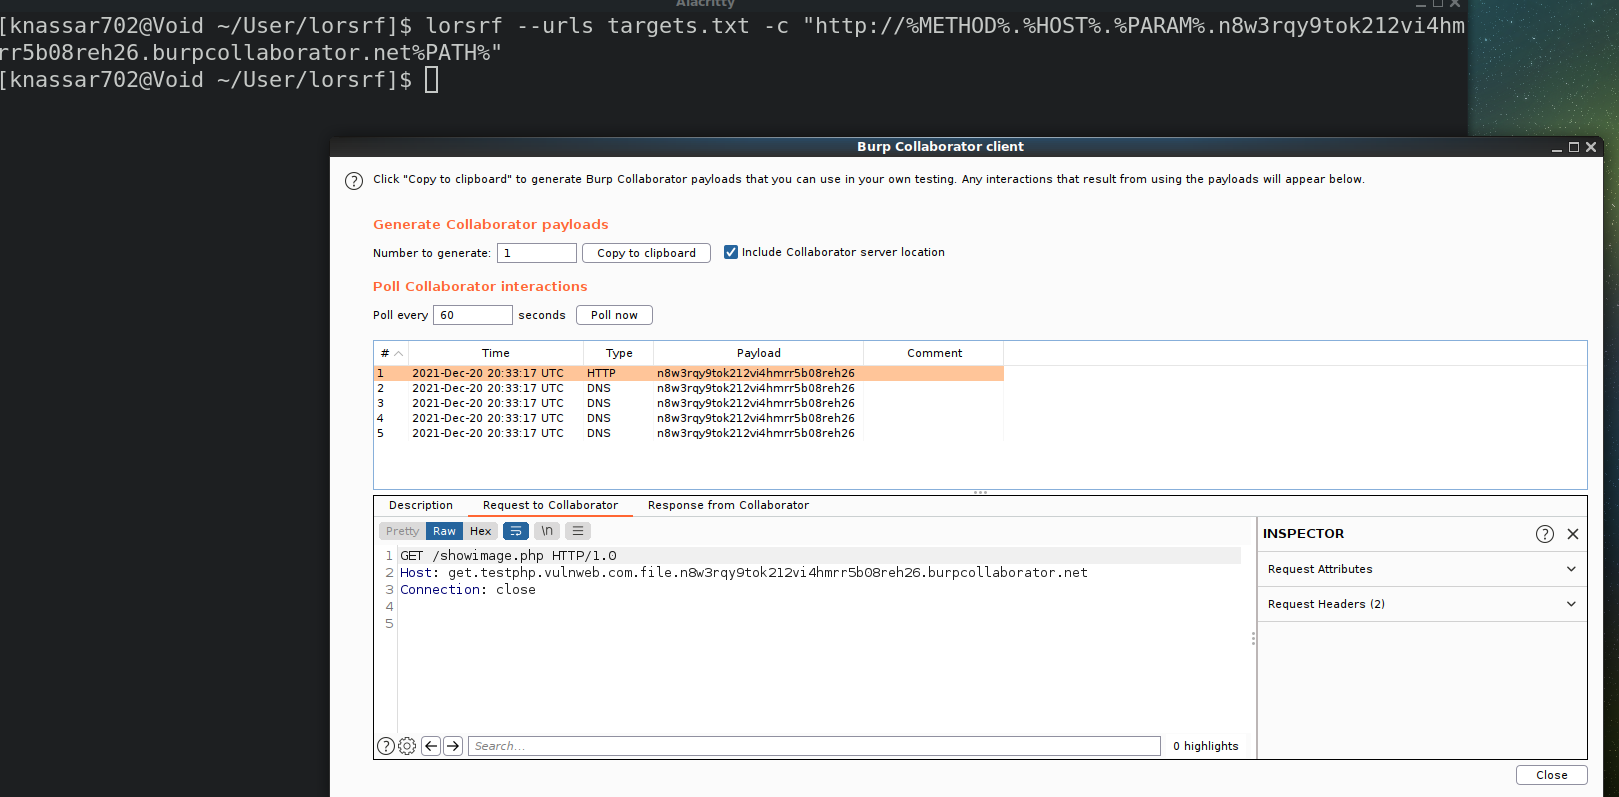 mindpatch/lorsrf
أداة سطر أوامر سريعة للعثور على المعلمات التي يمكن استخدامها لاكتشاف SSRF أو تحميل الموارد خارج النطاق :artificial_satellite: :crab:
 androguide/dsploit
dSploit - مجموعة الأدوات الأكثر اكتمالاً وتقدماً لمحترفي أمن تكنولوجيا المعلومات على نظام Android.
 luke-goddard/enumy
تعداد تصعيد الصلاحيات بعد الاستغلال في لينكس
 sma11new/poclist
مجموعة POC وEXP للثغرات الأمنية، يتم تحديثها باستمرار. Apache Druid - قراءة ملفات تعسفية (CVE-2021-36749)، Confluence RCE (CVE-2021-26084)، ZeroShell…
 ivan-sincek/forbidden
تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.
 9rnt/poro
مسح الأصول القابلة للوصول العام في بيئة AWS السحابية الخاصة بك
 commonexploits/port-scan-automation
أتمتة فحوصات NMAP وتوليد سياسات Nessus مخصصة تلقائيًا
 assetnote/node2shell-scanner
آلية كشف عالية الدقة لـ node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - أداة حقن جافاسكريبت من جهة الخادم قادرة على اكتشاف واستغلال ثغرات Node.js
 offxec/thedoc
يقوم بأتمتة استغلال حقن SQL باستخدام SQLMAP، ويزحف بحثًا عن الثغرات الأمنية، ويستخرج بيانات اعتماد قاعدة البيانات، ويعثر على صفحات تسجيل الدخول…
 gr1mmie/autoenum
سكريبت تعداد الخدمات التلقائي
 ngalongc/openapi_security_scanner
ماسح أمني آلي للترخيص لواجهات برمجة التطبيقات القائمة على OpenAPI. يختبر نقاط النهاية GET باستخدام مجموعات متعددة من بيانات الاعتماد للكشف عن ثغرات…









