
 luke-goddard/enumy
تعداد تصعيد الصلاحيات بعد الاستغلال في لينكس



Enumy هو ملف تنفيذي محمول فائق السرعة تضعه على جهاز لينكس المستهدف أثناء اختبار الاختراق أو مسابقة CTF في مرحلة ما بعد الاستغلال. تشغيل Enumy سيقوم بمسح الجهاز بحثًا عن ثغرات أمنية شائعة.
يمكنك تنزيل الملف الثنائي النهائي من علامة التبويب release (x86 أو x64). موصول بشكل ثابت بـ musl انقل ملف enumy الثنائي النهائي إلى الجهاز المستهدف.
./enumy
$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____
 ▀█████████████▀ |   __|___ _ _ _____ _ _
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - يُستخدم لمسح البيئة المستهدفة والبحث عن
 الثغرات الأمنية الشائعة ونقاط الاهتمام
 ----------------------------------------------------------------------

 المخرجات
  -o <مكان>     إخراج النتائج إلى مكان (الافتراضي enumy.json)

 التجول في نظام الملفات
  -i <مكان>     تجاهل الملفات في هذا الدليل (مفيد لمشاركات الشبكة)
  -w <مكان>     التجول فقط في الملفات في هذا الدليل (مفيد للتطوير)

 خيارات المسح
  -f           تشغيل مسح كامل (تمكين عمليات المسح المكثفة لوحدة المعالجة المركزية)
  -t <رقم>     عدد الخيوط (الافتراضي 4)

 خيارات الطباعة
  -a           طباعة جميع مشكلات التدقيق الأمني على الشاشة (ربما لا يساعد أثناء CTF)
               يتم تسجيل المشكلات دائمًا في ملفات النتائج بغض النظر عن تعيين هذه العلامة.
  -d <1|2>     طباعة وضع التصحيح (1 منخفض، 2 عالٍ) لتمكين طباعة الأخطاء على الشاشة.
  -g <ع|م|م>   طباعة القيم الأكبر من أو تساوي عالية، متوسطة، منخفضة على الشاشة
  -p <ع|م|م|م> لا تطبع على الشاشة مشكلات عالية، متوسطة، منخفضة، معلوماتية (انظر المثال أدناه)
  -m 1-100     الحد الأقصى لعدد المشكلات بنفس الاسم للطباعة على الشاشة (الافتراضي غير محدود)
للتجميع أثناء التطوير، كل ما هو مطلوب هو make ومكتبة libcap.
sudo apt-get install libcap-dev
make
لإزالة الاعتماد على glibc وربط جميع المكتبات بشكل ثابت / التجميع مع musl، قم بما يلي. لاحظ أنه للقيام بذلك ستحتاج إلى تثبيت docker لإنشاء بيئة بناء alpine.
./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
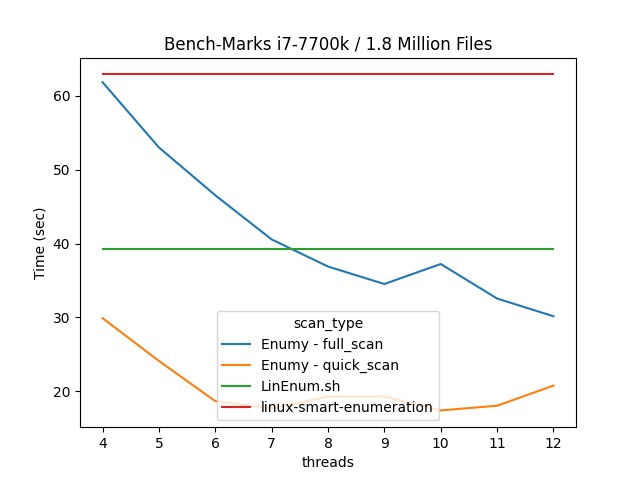
فيما يلي القائمة المتنامية باستمرار للمسوحات التي تم تنفيذها.
| نوع المسح | مسح سريع | مسح كامل | تم التنفيذ | طباعة على الشاشة | حفظ في السجل |
|---|---|---|---|---|---|
| مقترح استغلال النواة | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح SUID/GUID | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح قدرات الملفات | ✔️ | ✔️ | ✔️ | ❌ | ✔️ |
| مسح الملفات المهمة | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح التفريغ الأساسي | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح البرامج الثنائية القابلة للاختراق | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح تكوين SSHD | ✔️ | ✔️ | ✔️ | ❌ | ✔️ |
| مسح Sysctl | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح العيش على الأرض | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح المستخدم الحالي | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| مسح حقن *.so | ❌ | ✔️ | ✔️ | ❌ | ✔️ |
| مسح الأذونات | ❌ | ✔️ | ✔️ | ❌ | ✔️ |
| مسح نظام الملفات | ❌ | ✔️ | ✔️ | ❌ | ✔️ |
| مسح Docker | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح البيئة | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح الوصول المميز | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح الشبكات | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح معلومات النظام | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح معلومات الإصدار | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح بيانات الاعتماد الافتراضية الضعيفة | ✔️ | ✔️ | ❌ | ✔️ | |
| مسح التشفير الضعيف | ❌ | ✔️ | ❌ | ✔️ |
ملاحظة: لطباعة النتائج المميزة بـ ❌، قم بتمكين وضع التدقيق باستخدام العلامة -a.






