
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
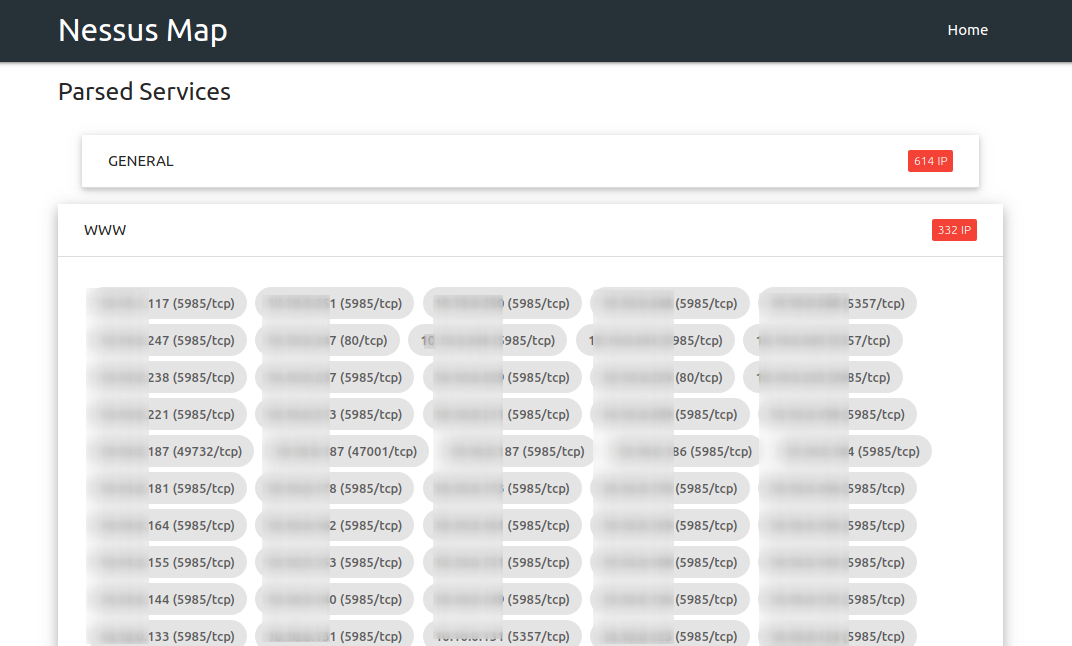
 ebryx/nessus_map
تحليل ملفات .nessus وعرض المخرجات في واجهة مستخدم تفاعلية
 owasp/openshield
CSPM مفتوح المصدر لـ Azure - افحص بحثًا عن الأخطاء في الإعدادات والتشفير غير الآمن كميًا، واربط النتائج بمعايير CIS/NIST/ISO27001/SOC2، وأصلحها بأمر…
 ynsmroztas/keysniper
**CVE-2026-18963** — استيلاء غير مصادق عليه على حساب Keycloak عبر تدفق إعادة تعيين بيانات الاعتماد.
 stevenaldinger/decker
إطار عمل تنسيق اختبار الاختراق التصريحي
 glincker/sslx
بديل سريع وحديث لـ OpenSSL's CLI - فحص الشهادات وتقييمها وإدارتها من الطرفية
 danoszz/penthera
وكيل أمن سيبراني يعمل دون اتصال لتطبيقاتك وأدوات البرمجة بالذكاء الاصطناعي. بحث وتطوير مفتوح: يُقاس علنًا، ويُحسَّن مع كل إصدار.
 canuk40/xpfarm
إطار آلي لصيد الثغرات والاستطلاع — يضم Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana والمزيد خلف واجهة ويب موحدة
 karim852/kumo-domain-recon-tool
إطار عمل للاستطلاع المفتوح وأمن المعلومات على النطاقات يشغّل 26 وحدة متوازية لـ DNS، والمنافذ، والنطاقات الفرعية، وبيانات الاعتماد المسرّبة، ونقاط…
 gdssecurity/jetleak-testing-script
نص برمجي لاختبار ما إذا كان الخادم عرضة لثغرة JetLeak
 cldrn/rainmap-lite
Rainmap Lite - واجهة ويب متجاوبة تتيح للمستخدمين إطلاق عمليات فحص Nmap من هواتفهم المحمولة/أجهزتهم اللوحية/متصفحات الويب!
 secuproject/dllhijackingscanner
هذا هو PoC لتجاوز UAC باستخدام اختطاف DLL وإساءة استخدام التحقق من "Trusted Directories".
 daxakahackerman/xss-catcher
إطار عمل لاكتشاف Blind XSS والتقاط بيانات XSS
 bhavsec/autopentest-ai
خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.
 rix4uni/wordlist
مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…
 bishopfox/pwn-pulse
استغلال ثغرة قراءة الملفات التعسفية في Pulse Connect Secure SSL VPN (CVE-2019-11510)
 dirsoooo/recon
Recon هي أداة سكريبت لإجراء استطلاع كامل على هدف باستخدام الأدوات الرئيسية للبحث عن الثغرات. تم إنشاؤها استنادًا إلى منهجيات @ofjaaah و @Jhaddix
 rolix44/kubestroyer
أداة استغلال Kubernetes مبنية بلغة Go تفحص المنافذ المكشوفة وتستغل أخطاء التهيئة في الكتلة، بما في ذلك تنفيذ الأوامر عن بُعد (RCE) مجهول الهوية عبر…
 nullt3r/udpx
ماسح UDP أحادي الحزمة بلغة Go للاكتشاف السريع لأكثر من 45 خدمة عبر الشبكات، مع دعم المسابر المخصصة، ومسح CIDR، وإخراج JSONL.








