
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 liuk3r/cve-2023-32233
CVE-2023-32233: ثغرة أمنية في نواة لينكس
 teknogeek/ssrf-sheriff
شريف بسيط لاختبار SSRF مكتوب بلغة Go
 soltanali0/cve-2025-53770-exploit
أداة استغلال حقن WebPart في SharePoint
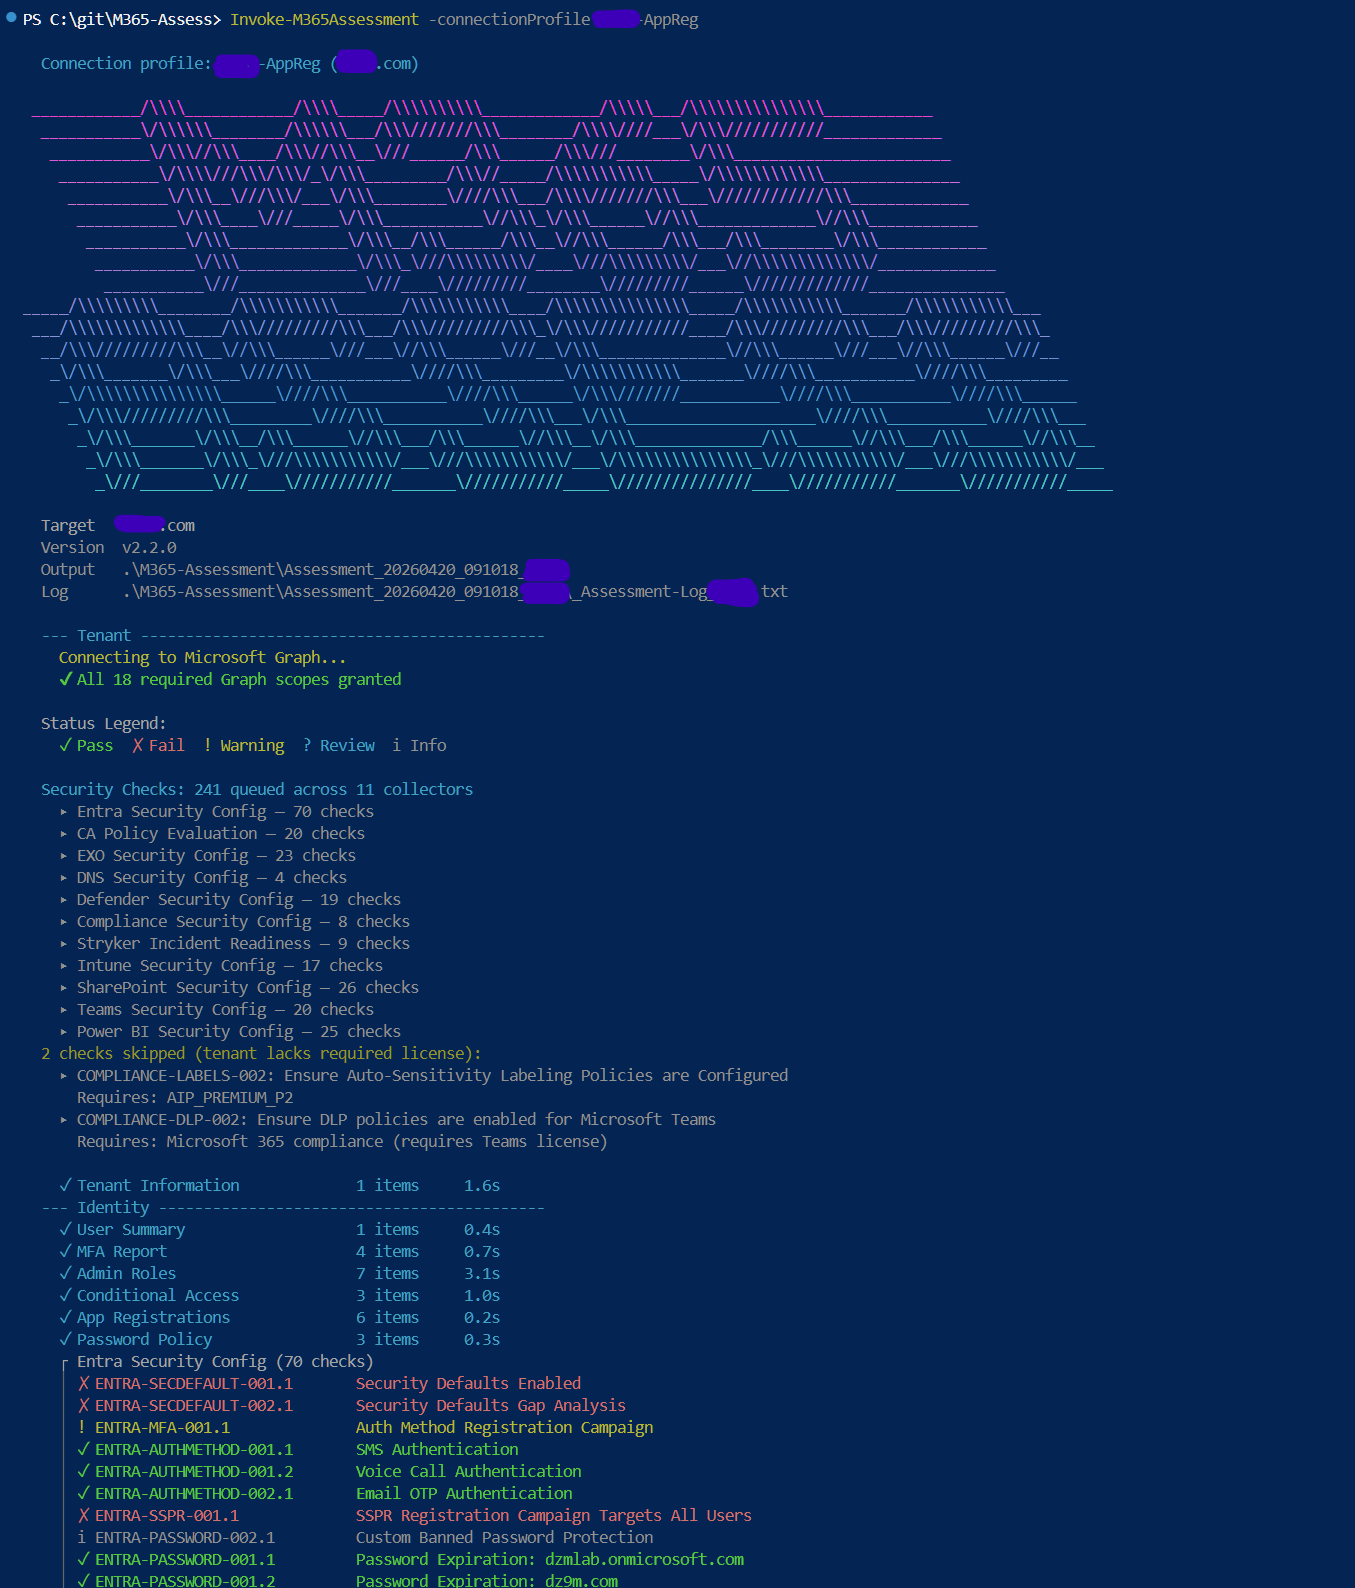 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
 flipkart-incubator/rta
Red team Arsenal - ماسح ذكي لاكتشاف الثغرات الأمنية في أصول الطبقة 7 للشركة.
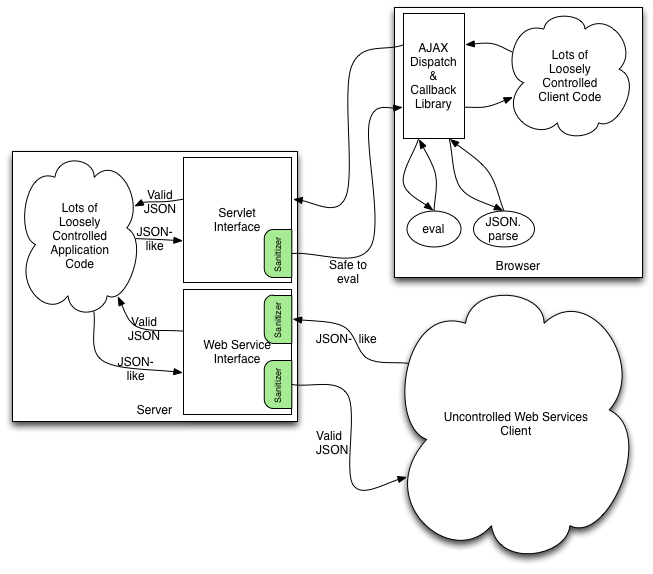 owasp/json-sanitizer
عند تقديم محتوى شبيه بـ JSON، يقوم JSON Sanitizer بتحويله إلى JSON صالح.
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 elttam/semgrep-rules
قواعد التحليل الثابت للأمان لاكتشاف الثغرات ومراجعة الكود الموجهة للتدقيق عبر Java وGo وPython وC# وKotlin وPHP وKubernetes وGitHub Actions.
 garatc/bitunlocker
هجوم خفض الإصدار لـ CVE-2025-48804
 ethicalhackingplayground/ssrf-king
إضافة SSRF لـ burp تقوم بأتمتة اكتشاف SSRF في جميع الطلبات
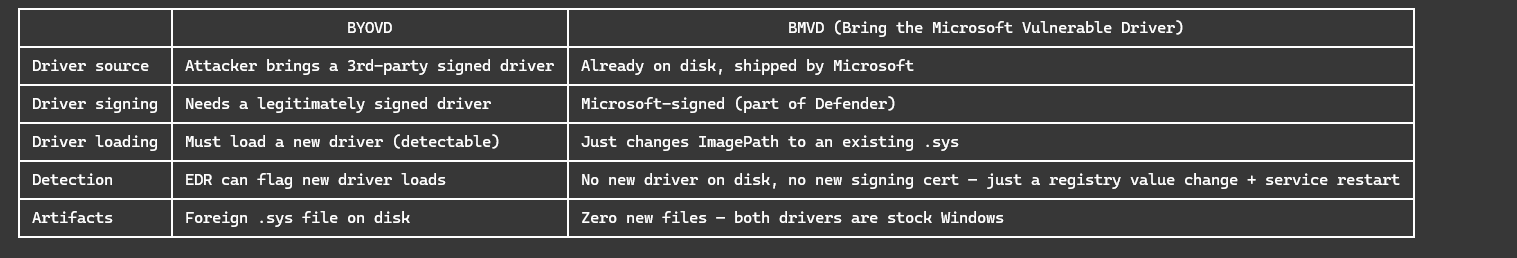 andreisss/ksldump
KslDump — لماذا تحضر سكينك الخاص بينما ديفندر قد ترك واحدة في المطبخ؟
 evict/poc_cve-2018-1002105
إثبات مفهوم لاستغلال CVE-2018-1002105 يستهدف خادم واجهة برمجة تطبيقات Kubernetes. يدعم تصعيد الامتيازات المصادق عليه وغير المصادق عليه لاستخراج…
 piotrflorczyk/cve-2019-1458_poc
إثبات المفهوم لـ cve-2019-1458

 ex0dus-0x/fuzzable
إطار تحليل ثابت يحدد أهداف الدوال القابلة للفحص بالتشويش في الكود المصدري والملفات التنفيذية، وينتج قوالب أدوات ربط، ويتكامل مع AFL++ وlibFuzzer…








