 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.

تقييم أمني للقراءة فقط لـ Microsoft 365 لمستشاري تكنولوجيا المعلومات والمسؤولين



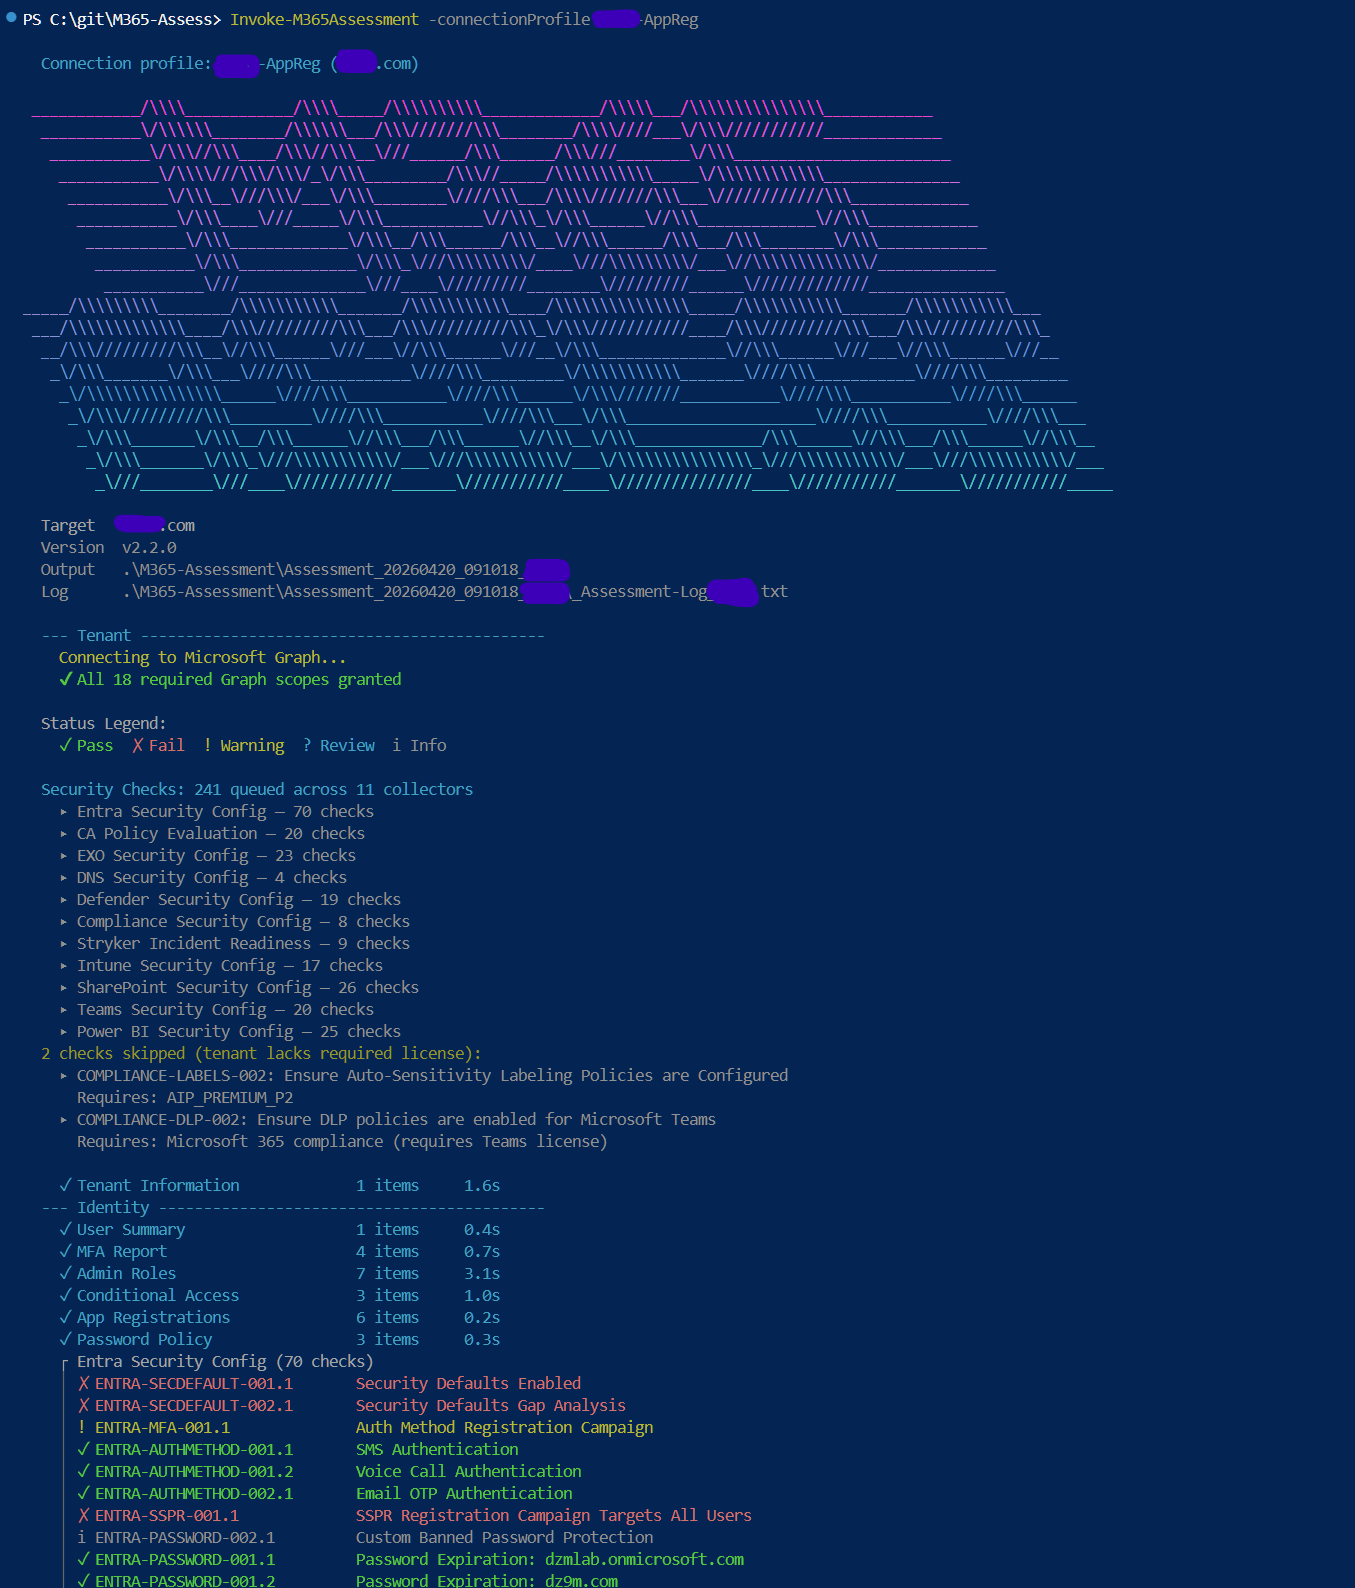
يشغّل M365 Assess أمرًا واحدًا للقراءة فقط ضد مستأجر Microsoft 365، وينتج بيانات CSV، وتقرير HTML مُعلَّم ذاتي الاحتواء، ومصفوفة امتثال XLSX تغطي الهوية والبريد الإلكتروني والأمان والأجهزة والتعاون وأسس الامتثال.
292 فحصًا أمنيًا آليًا مُعيَّنة عبر 15 إطار عمل للامتثال — الأعداد مُولَّدة من controls/registry.json؛ التغطية لكل إطار عمل في docs/reference/COVERAGE.md.
صُمِّم لمسؤولي الأمان ومسؤولي الامتثال ومستشاري تكنولوجيا المعلومات / vCISO والمدققين وخطوط أنابيب CI — أي شخص يحتاج إلى لقطة سريعة ومدعومة بالأدلة لوضع الأمان مُعيَّنة إلى CIS وNIST وSOC 2 وHIPAA وISO 27001 وغيرها.
Install-Module M365-Assess -Scope CurrentUser
تُعلن تبعيات Graph وEXO في ملف البيان وتُثبَّت تلقائيًا. للحصول على التثبيت من المصدر، وخطوة إلغاء حظر ملف ZIP، والمتطلبات الأساسية الكاملة، راجع دليل البدء السريع.
Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'
تُحفظ النتائج في مجلد يحمل طابعًا زمنيًا يتضمن بيانات CSV، وتقرير HTML، ومصفوفة امتثال XLSX. شغّل الأداة دون أي معاملات لبدء معالج تفاعلي يرشدك عبر اختيار الأقسام، والمستأجر، والمصادقة، ومجلد الإخراج.
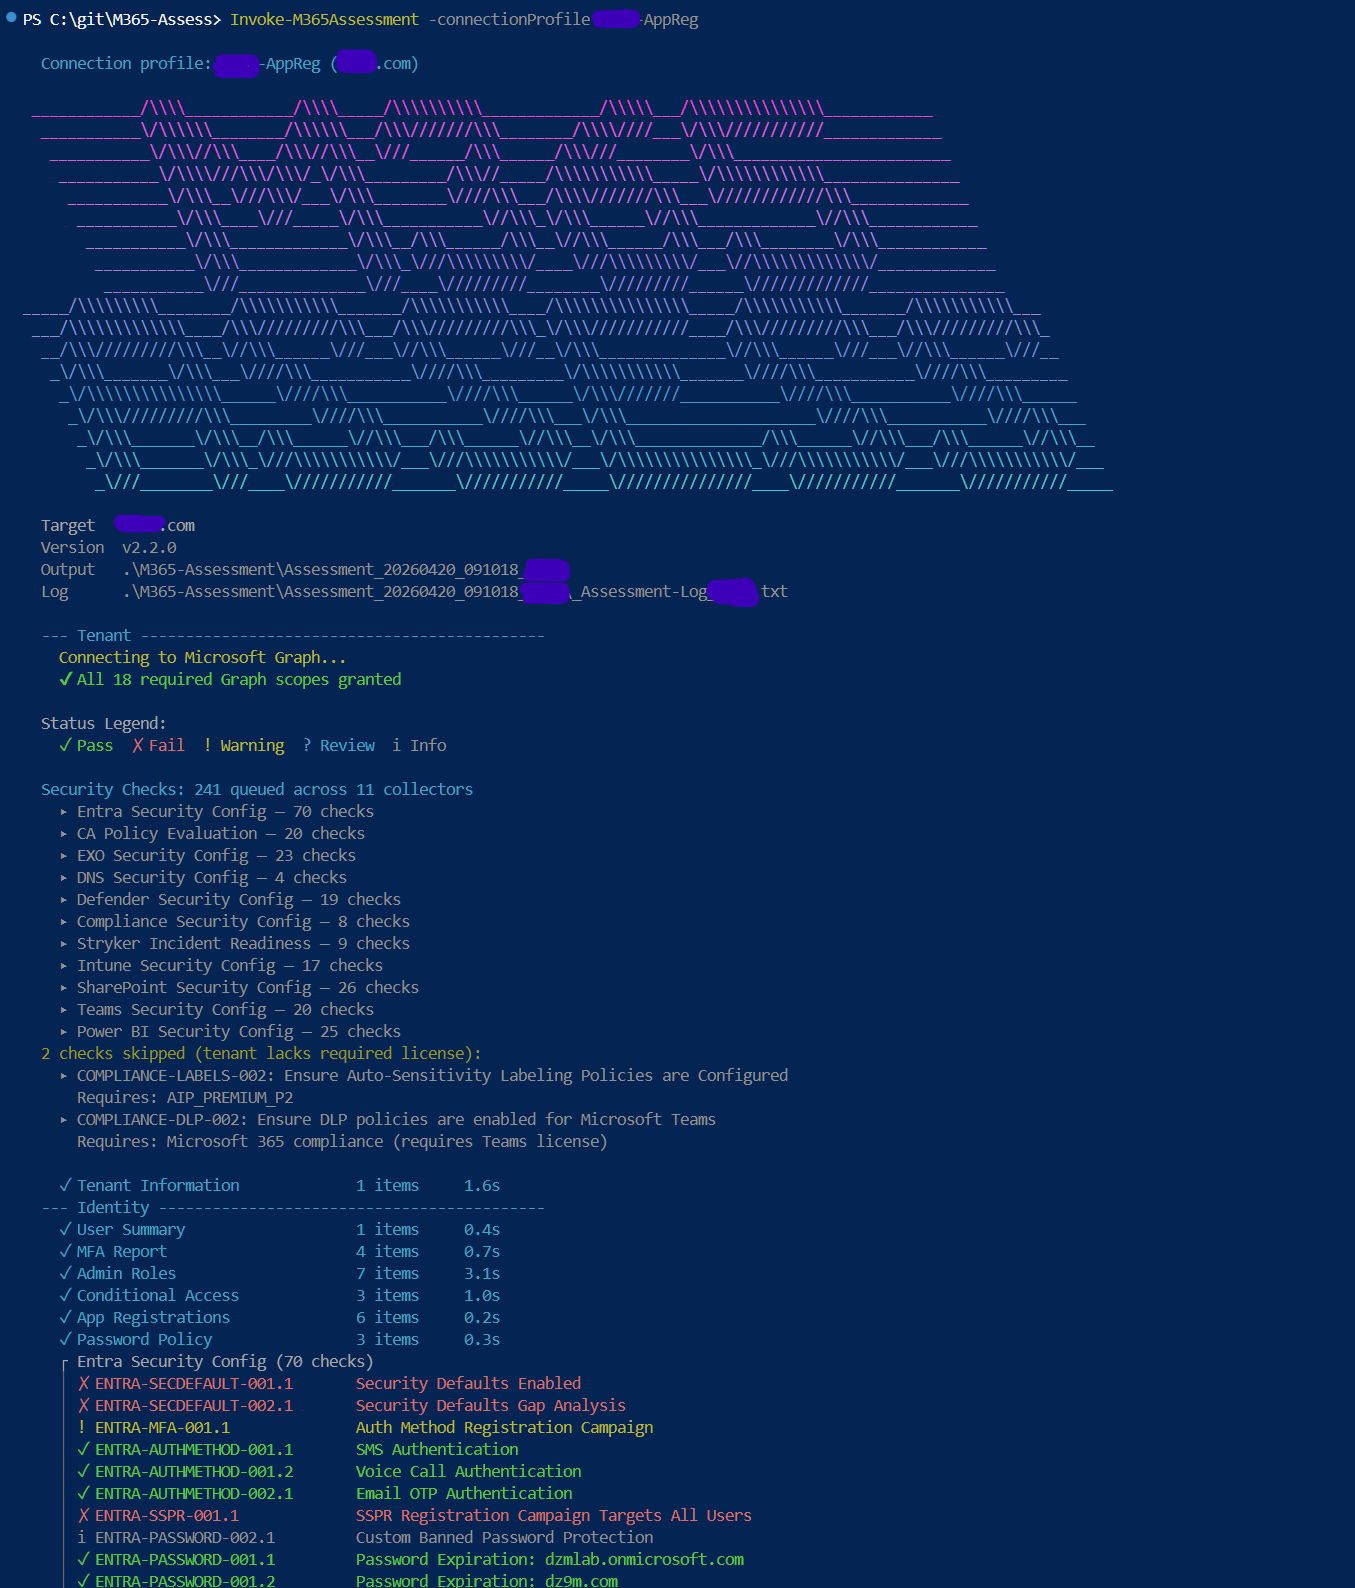
للاطلاع على اختيار الأقسام، والمرجع الكامل للمعاملات، وملفات تعريف الاتصال، وبيئات السحابة، واستخدام أداة التجميع المستقلة، راجع دليل التنفيذ. هل تعمل مع GCC High؟ راجع دليل إعداد GCC High.
تغطي ثلاثة عشر قسمًا من أقسام التقييم المستأجر والهوية والترخيص والبريد الإلكتروني وIntune والأمان والتعاون والبيئة الهجينة وPowerBI افتراضيًا، إضافةً إلى أقسام اختيارية هي Inventory وActiveDirectory وSOC2 وValueOpportunity. يتوفر كتالوج أدوات التجميع الكامل والتفاصيل الخاصة بكل قسم في دليل التنفيذ.
# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'
يُفتح تقرير HTML المكتفي ذاتيًا في أي متصفح دون أي تبعيات. تنقّل من النظرة العامة التنفيذية إلى نطاقات الأمان الفردية، وتعمّق في النتائج، وراجع وضع الامتثال عبر 15 إطار عمل - كل ذلك في ملف واحد دون اتصال بالإنترنت.
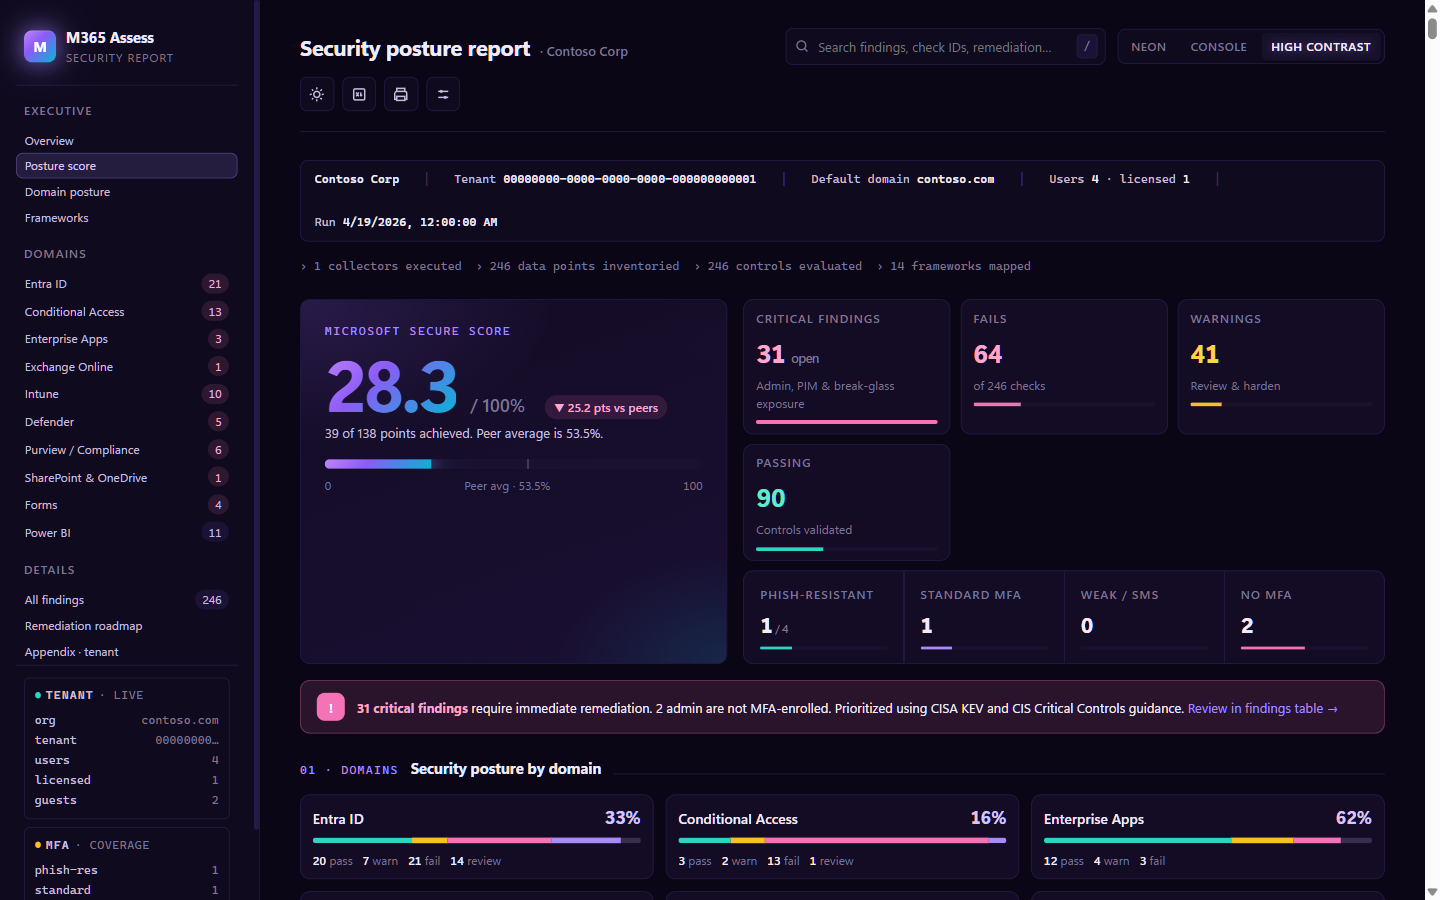
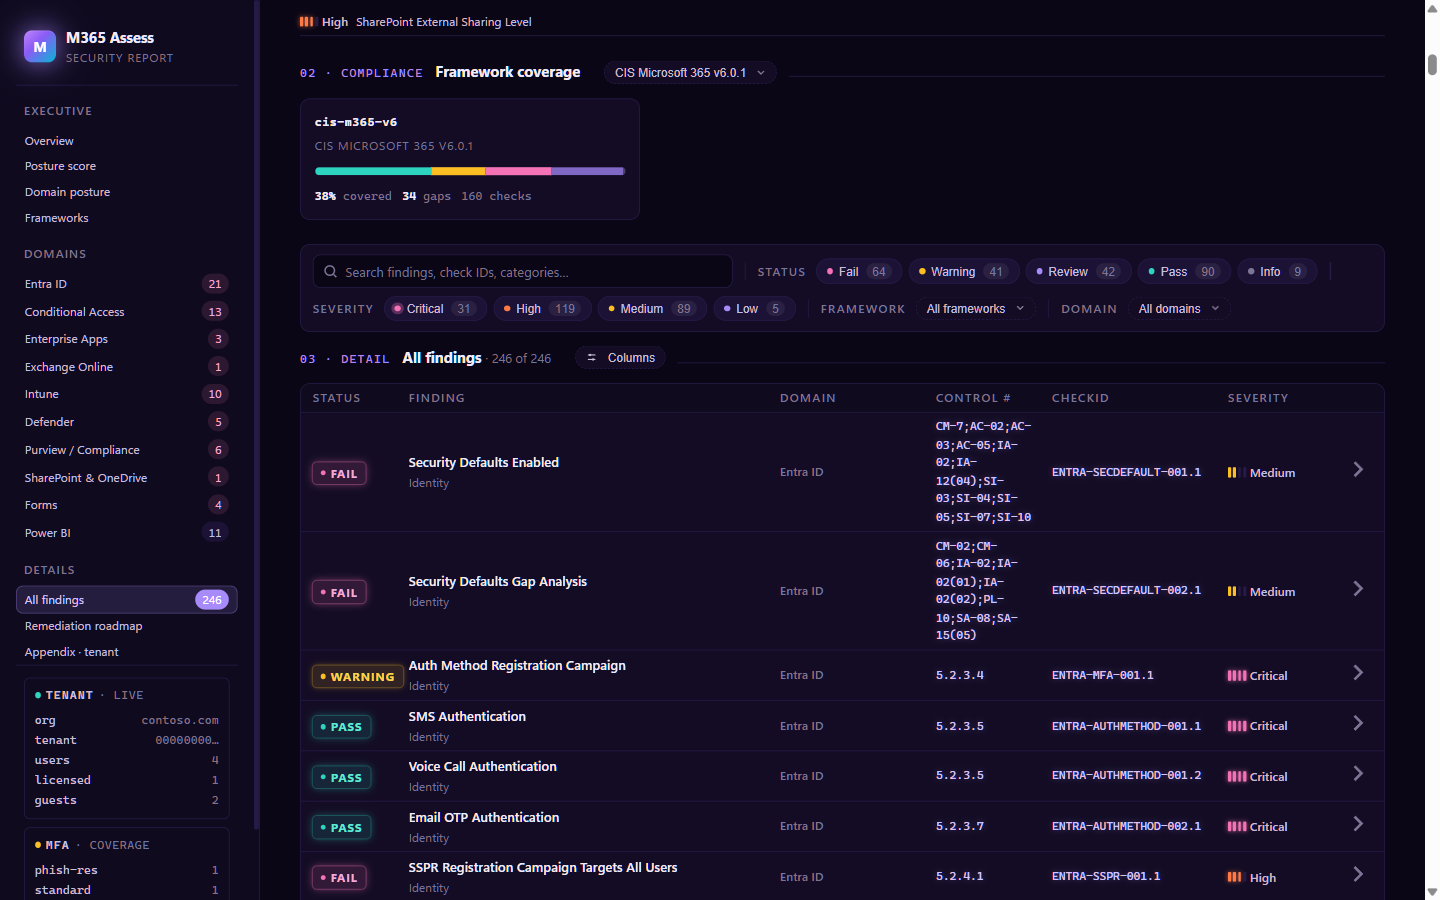
راجع docs/sample-report/_Example-Report.html للحصول على تقرير مثال كامل منقّح من البيانات الشخصية، ودليل مستخدم التقرير للاطلاع على الجولة التفاعلية.
التعامل مع المخرجات الحساسة: تحتوي ملفات التقييم على UPNs وبيانات وصفية لصناديق البريد وتعيينات أدوار المسؤول ونصوص السياسات - تعامل معها على أنها سرية. راجع
docs/reference/DATA-HANDLING.md.
راجع سجل التغييرات للاطلاع على تاريخ الإصدارات الكامل وملاحظات الإصدارات.
| الدليل | الوصف |
|---|---|
| البدء السريع | إعداد خطوة بخطوة على جهاز Windows جديد (PowerShell 7، مسارات التثبيت، المتطلبات المسبقة) |
| دليل التنفيذ | الأقسام، والمرجع الكامل للمعاملات، وملفات تعريف الاتصال، والبيئات، والنصوص البرمجية المستقلة |
| المصادقة | طرق المصادقة التفاعلية، والشهادة، ورمز الجهاز، والهوية المُدارة، والاتصال الموجود مسبقًا |
| إعداد GCC High | إعداد السحابة السيادية: تسجيل التطبيق، والموافقة، وPower BI، والثغرات المعروفة |
| الأذونات | مصفوفة مُولّدة لكل قسم: نطاقات Graph المفوّضة، وأذونات التطبيق، ومجموعات EXO RBAC، وأدوار دليل Purview |
| تقرير HTML | ميزات التقرير، والجولة التفاعلية، والتوليد المستقل، والعلامة البيضاء |
| الامتثال | 15 إطار عمل، وتصدير XLSX، ونظام CheckId، وسجل عناصر التحكم |
| التوافق | إصدارات الوحدات، ومصفوفة التبعيات، وحالات عدم التوافق المعروفة |
| استكشاف الأخطاء وإصلاحها | الأخطاء الشائعة، وتعارضات الوحدات، ومشكلات الأذونات |
| سجل التغييرات | تاريخ الإصدارات وملاحظات الإصدارات |
| الأمان | الإبلاغ عن الثغرات وسياسة الأمان |
يُعد فهرس الوثائق نقطة الدخول المرجعية للتنقل في جميع الأدلة.
Import-Module ./src/M365-Assess
Get-Help Invoke-M365Assessment -Full
المساهمات مرحّب بها. راجع CONTRIBUTING.md للاطلاع على الإرشادات.
هذا المشروع مرخّص بموجب ترخيص MIT. راجع LICENSE للتفاصيل.
