

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cicd-goat — بيئة CI/CD معرضة للثغرات عمدًا. تعلم أمان CI/CD من خلال تحديات متعددة. | Kitploit

أدوات/GitHubGitHub/cider-security-research/cicd-goat
تحليل الثغرات الأمنيةCTFاختبار الاختراقDevSecOpsالتعلم والتعليممختبرات وتدريب عملي
GitHubcider-security-research/cicd-goat

cicd-goat

بيئة CI/CD معرضة للثغرات عمدًا. تعلم أمان CI/CD من خلال تحديات متعددة.
عرض المستودع
2.3k41638منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

cicd-goat

maintained by top 10 .github/workflows/release.yaml CircleCI Docker pulls Version

بيئة CI/CD ضعيفة عمدًا. اخترق خطوط أنابيب CI/CD، واحصل على الأعلام. 🚩

تم إنشاؤها بواسطة Cider Security (استحوذت عليها Palo Alto Networks).

جدول المحتويات

  • الوصف
  • التنزيل والتشغيل
    • لينكس وماك
    • ويندوز (Powershell)
  • الاستخدام
    • التعليمات
    • خوض التحدي
    • استكشاف الأخطاء وإصلاحها
  • الحلول
  • المساهمة

الوصف

مشروع CI/CD Goat يسمح للمهندسين والممارسين الأمنيين بتعلم وممارسة أمن CI/CD من خلال مجموعة من 11 تحديًا، تم تنفيذها ضد بيئة CI/CD حقيقية وكاملة. تتنوع مستويات الصعوبة في السيناريوهات، حيث يركز كل سيناريو على ناقل هجوم رئيسي واحد.

تغطي التحديات أهم 10 مخاطر أمنية في CI/CD، بما في ذلك آليات التحكم في التدفق غير الكافية، تنفيذ خطوط الأنابيب المسمومة (PPE)، إساءة استخدام سلسلة التبعيات، ضوابط الوصول المستندة إلى خطوط الأنابيب (PBAC)، والمزيد.
التحديات المختلفة مستوحاة من أليس في بلاد العجائب، كل واحد منها يحمل طابع شخصية مختلفة.

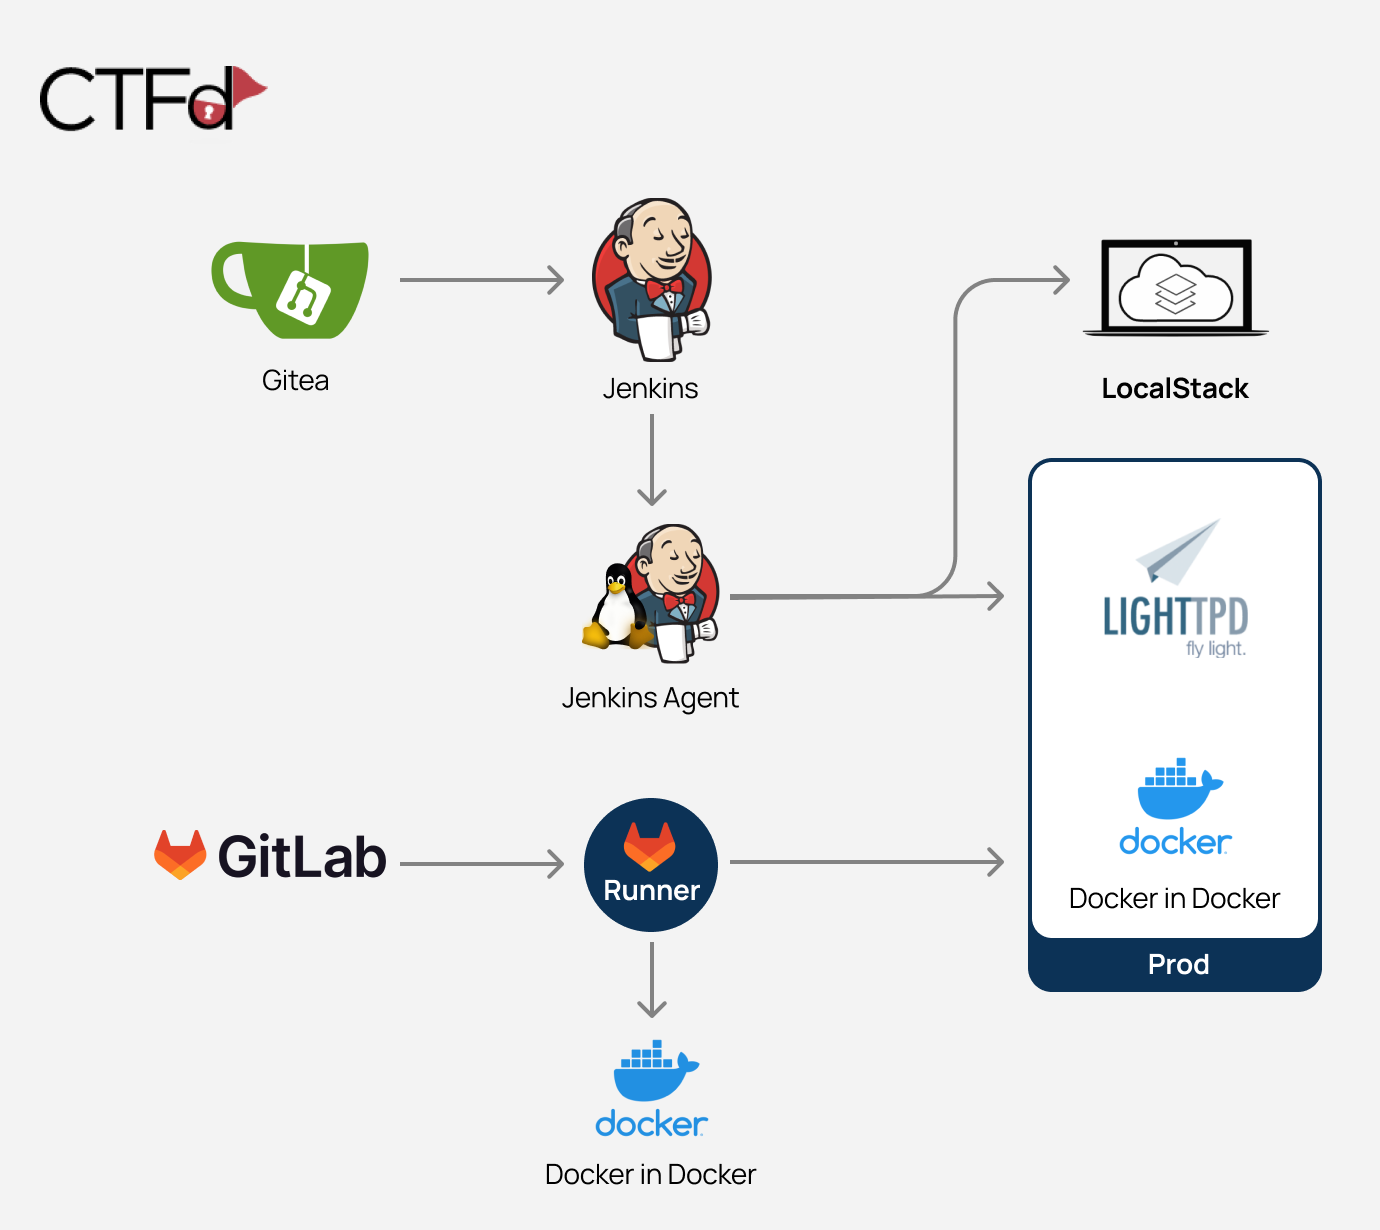
بيئة المشروع تعتمد على حاويات Docker ويمكن تشغيلها محليًا. هذه الحاويات هي:

  1. Gitea (خادم git بسيط)
  2. Jenkins
  3. وكيل Jenkins
  4. LocalStack (محاكي خدمة سحابية يعمل في حاوية واحدة)
  5. Prod - يحتوي على Docker داخل Docker وخدمة Lighttpd
  6. CTFd (إطار عمل Capture The Flag)
  7. GitLab
  8. GitLab runner
  9. Docker داخل Docker

تم تكوين الصور لتترابط بطريقة تنشئ خطوط أنابيب كاملة الوظائف.
cicd-goat

التنزيل والتشغيل

لا حاجة لاستنساخ المستودع.

لينكس وماك

curl -o cicd-goat/docker-compose.yaml --create-dirs https://raw.githubusercontent.com/cider-security-research/cicd-goat/main/docker-compose.yaml
cd cicd-goat && docker compose up -d

ويندوز (Powershell)

mkdir cicd-goat; cd cicd-goat
curl -o docker-compose.yaml https://raw.githubusercontent.com/cider-security-research/cicd-goat/main/docker-compose.yaml
get-content docker-compose.yaml | %{$_ -replace "bridge","nat"}
docker compose up -d

الاستخدام

التعليمات

  • تحذير من الحرق! تجنب تصفح ملفات المستودع لأنها تحتوي على حرق.
  • لتكوين عميل git الخاص بك للوصول إلى المستودعات الخاصة، نقترح الاستنساخ باستخدام عنوان URL http.
  • في كل تحدي، ابحث عن العلم - بتنسيق flag# (مثل flag2)، أو تنسيق آخر إذا تم ذكره على وجه التحديد.
  • كل تحدي قائم بذاته. لا تستخدم الوصول المكتسب في تحدٍ لحل تحدٍ آخر.
  • إذا لزم الأمر، استخدم التلميحات على CTFd.
  • لا حاجة لاستغلال CVEs.
  • لا حاجة لاختطاف حسابات المسؤولين في Gitea أو Jenkins (باسم "admin" أو "red-queen").

خوض التحدي

  1. بعد بدء الحاويات، قد يستغرق الأمر حتى 5 دقائق حتى تكتمل عملية تكوين الحاويات.

  2. سجل الدخول إلى CTFd على http://localhost:8000 لعرض التحديات:

    • اسم المستخدم: alice
    • كلمة المرور: alice
  3. اخترق:

    • Jenkins http://localhost:8080
      • اسم المستخدم: alice
      • كلمة المرور: alice
    • Gitea http://localhost:3000
      • اسم المستخدم: thealice
      • كلمة المرور: thealice
    • GitLab http://localhost:4000
      • اسم المستخدم: alice
      • كلمة المرور: ali12345
  4. أدخل الأعلام في CTFd واكتشف ما إذا كنت قد أصبت.

استكشاف الأخطاء وإصلاحها

  • إذا عرضت Gitea صفحة فارغة، قم بتحديث الصفحة.
  • عند عمل fork لمستودع، لا تغير اسم المستودع المforked.
  • إذا لم تبدأ أي من الخدمات أو لم يتم تكوينها بشكل صحيح، حاول إضافة المزيد من وحدة المعالجة المركزية والذاكرة إلى محرك Docker وقم بتحديثه إلى أحدث إصدار.

الحلول

تحذير: حرق! 🙈

  • انظر الحلول.
  • محادثة BSidesLV: Climbing the Production Mountain: Practical CI/CD Attacks Using CI/CD Goat - تتضمن حلول تحديات Caterpillar وMock Turtle وDormouse.

المساهمة

انظر المساهمة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






